
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
POC-of-CVE-2022-36271 — هذا هو POC عملي لـ CVE-2022-36271 | Kitploit
أدوات/GitHubGitHub/saumyajeetdas/poc-of-cve-2022-36271
تصعيد الامتيازاتآليات الاستمراريةتحليل الثغرات الأمنيةالاستغلالتحليل البرمجيات الخبيثةاستغلال الملفات الثنائية
GitHubsaumyajeetdas/poc-of-cve-2022-36271

POC-of-CVE-2022-36271

هذا هو POC عملي لـ CVE-2022-36271

عرض المستودع
9421منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

POC-of-CVE-2022-36271

cve1

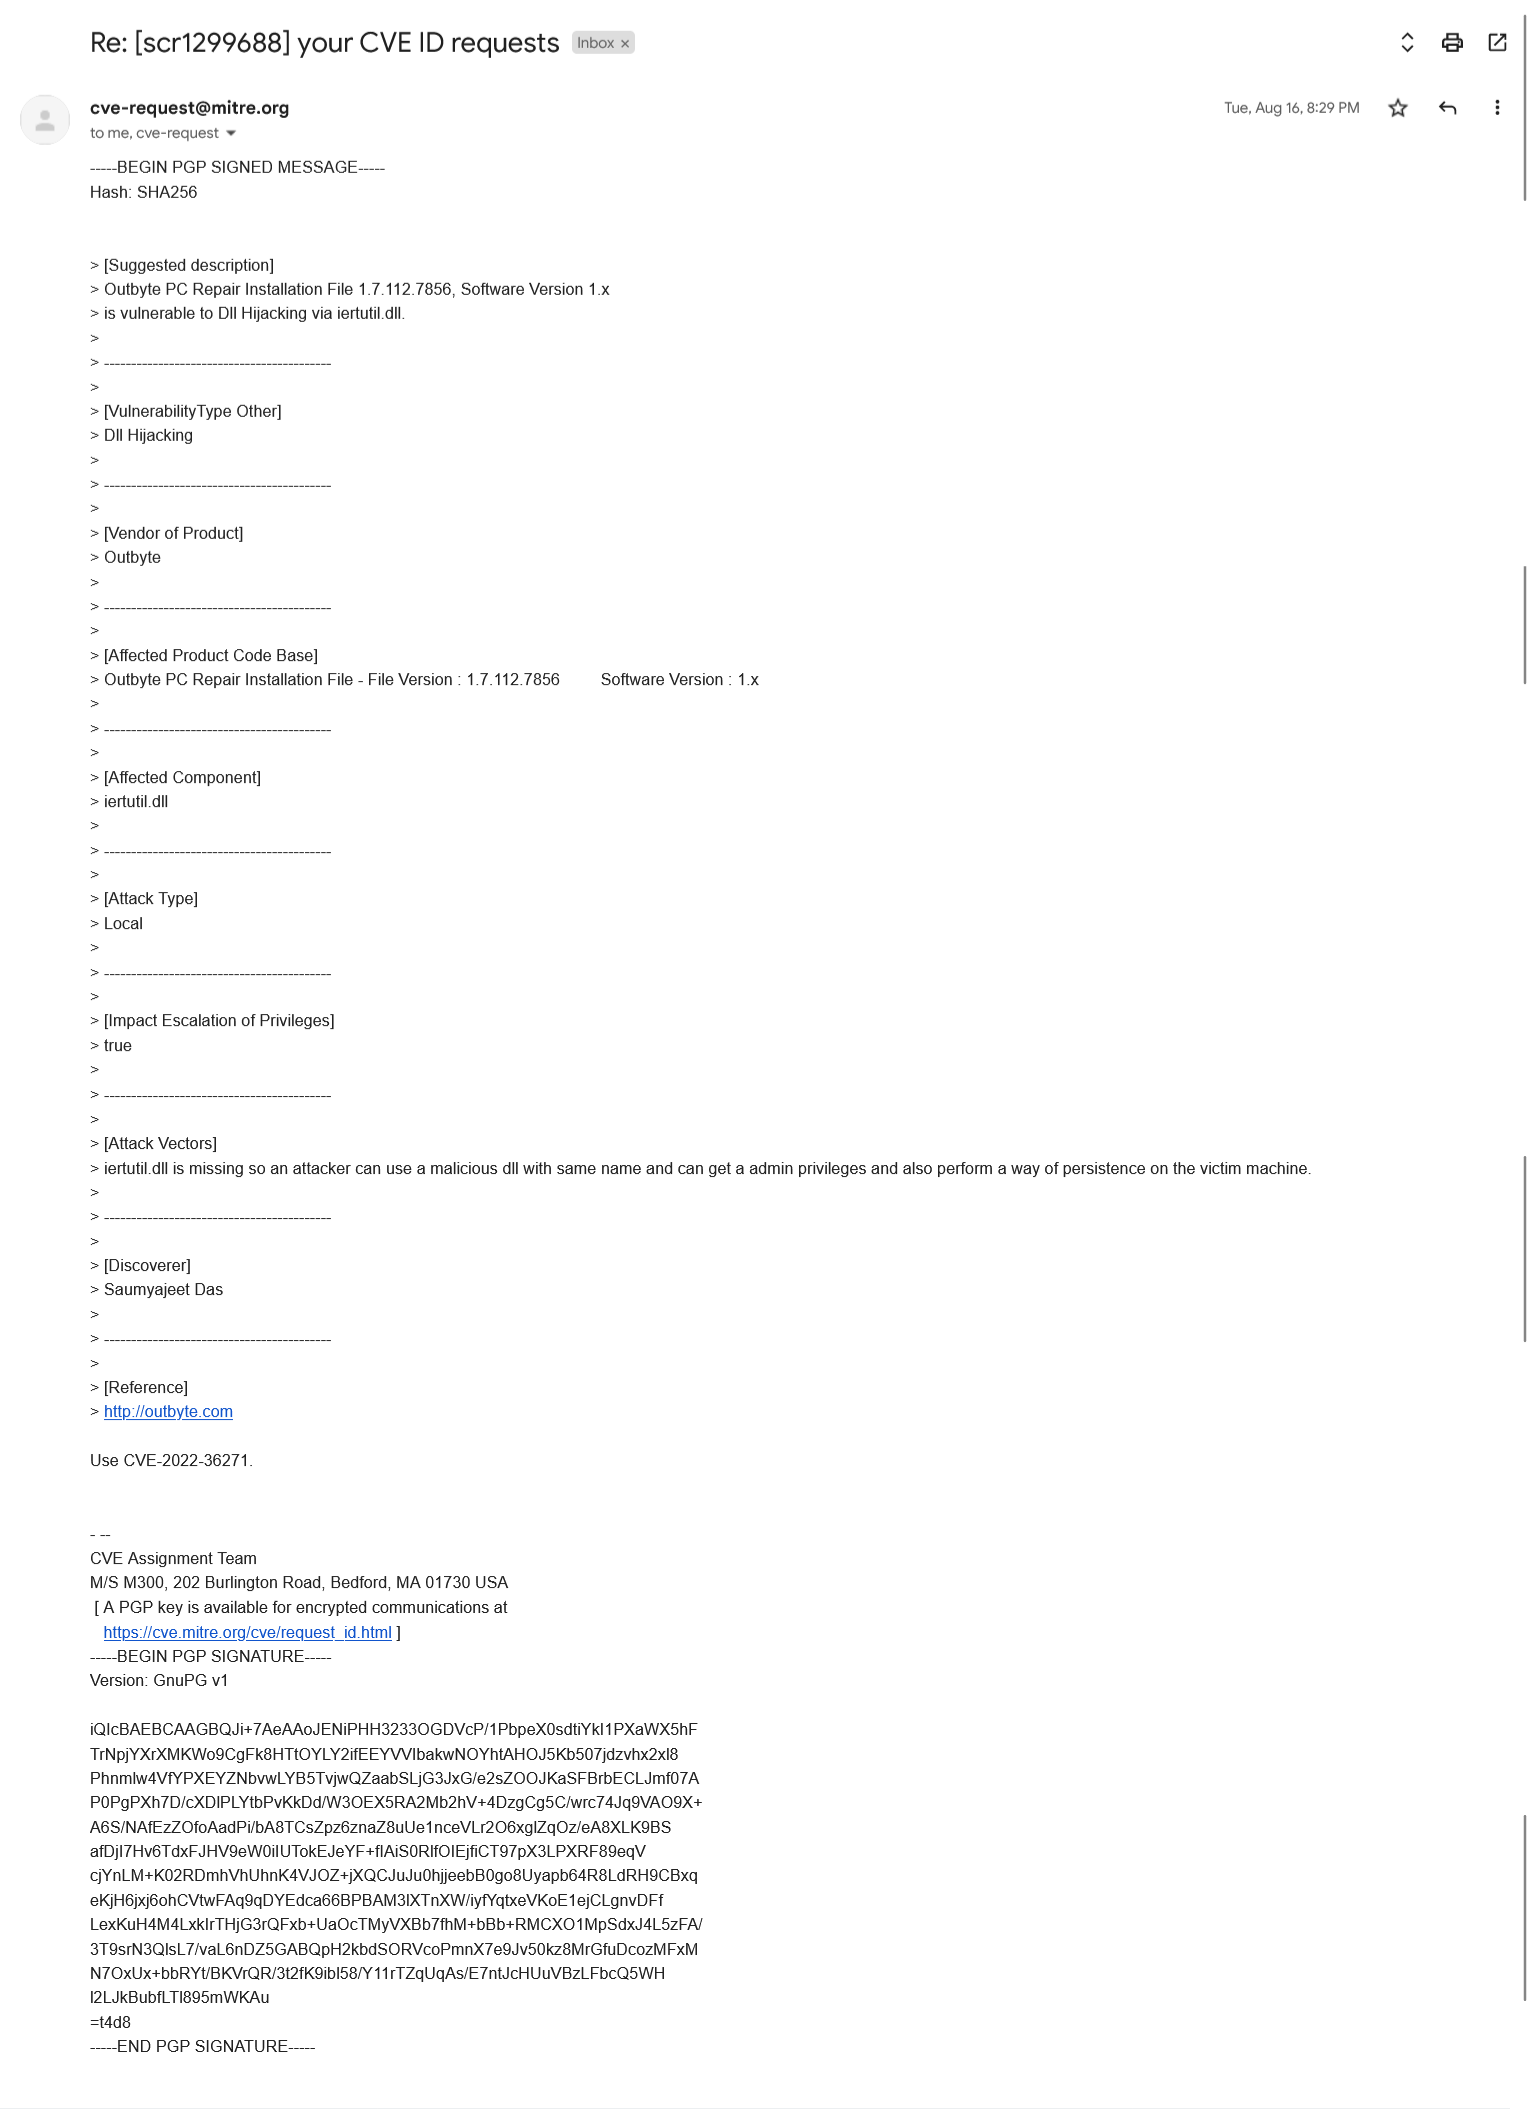
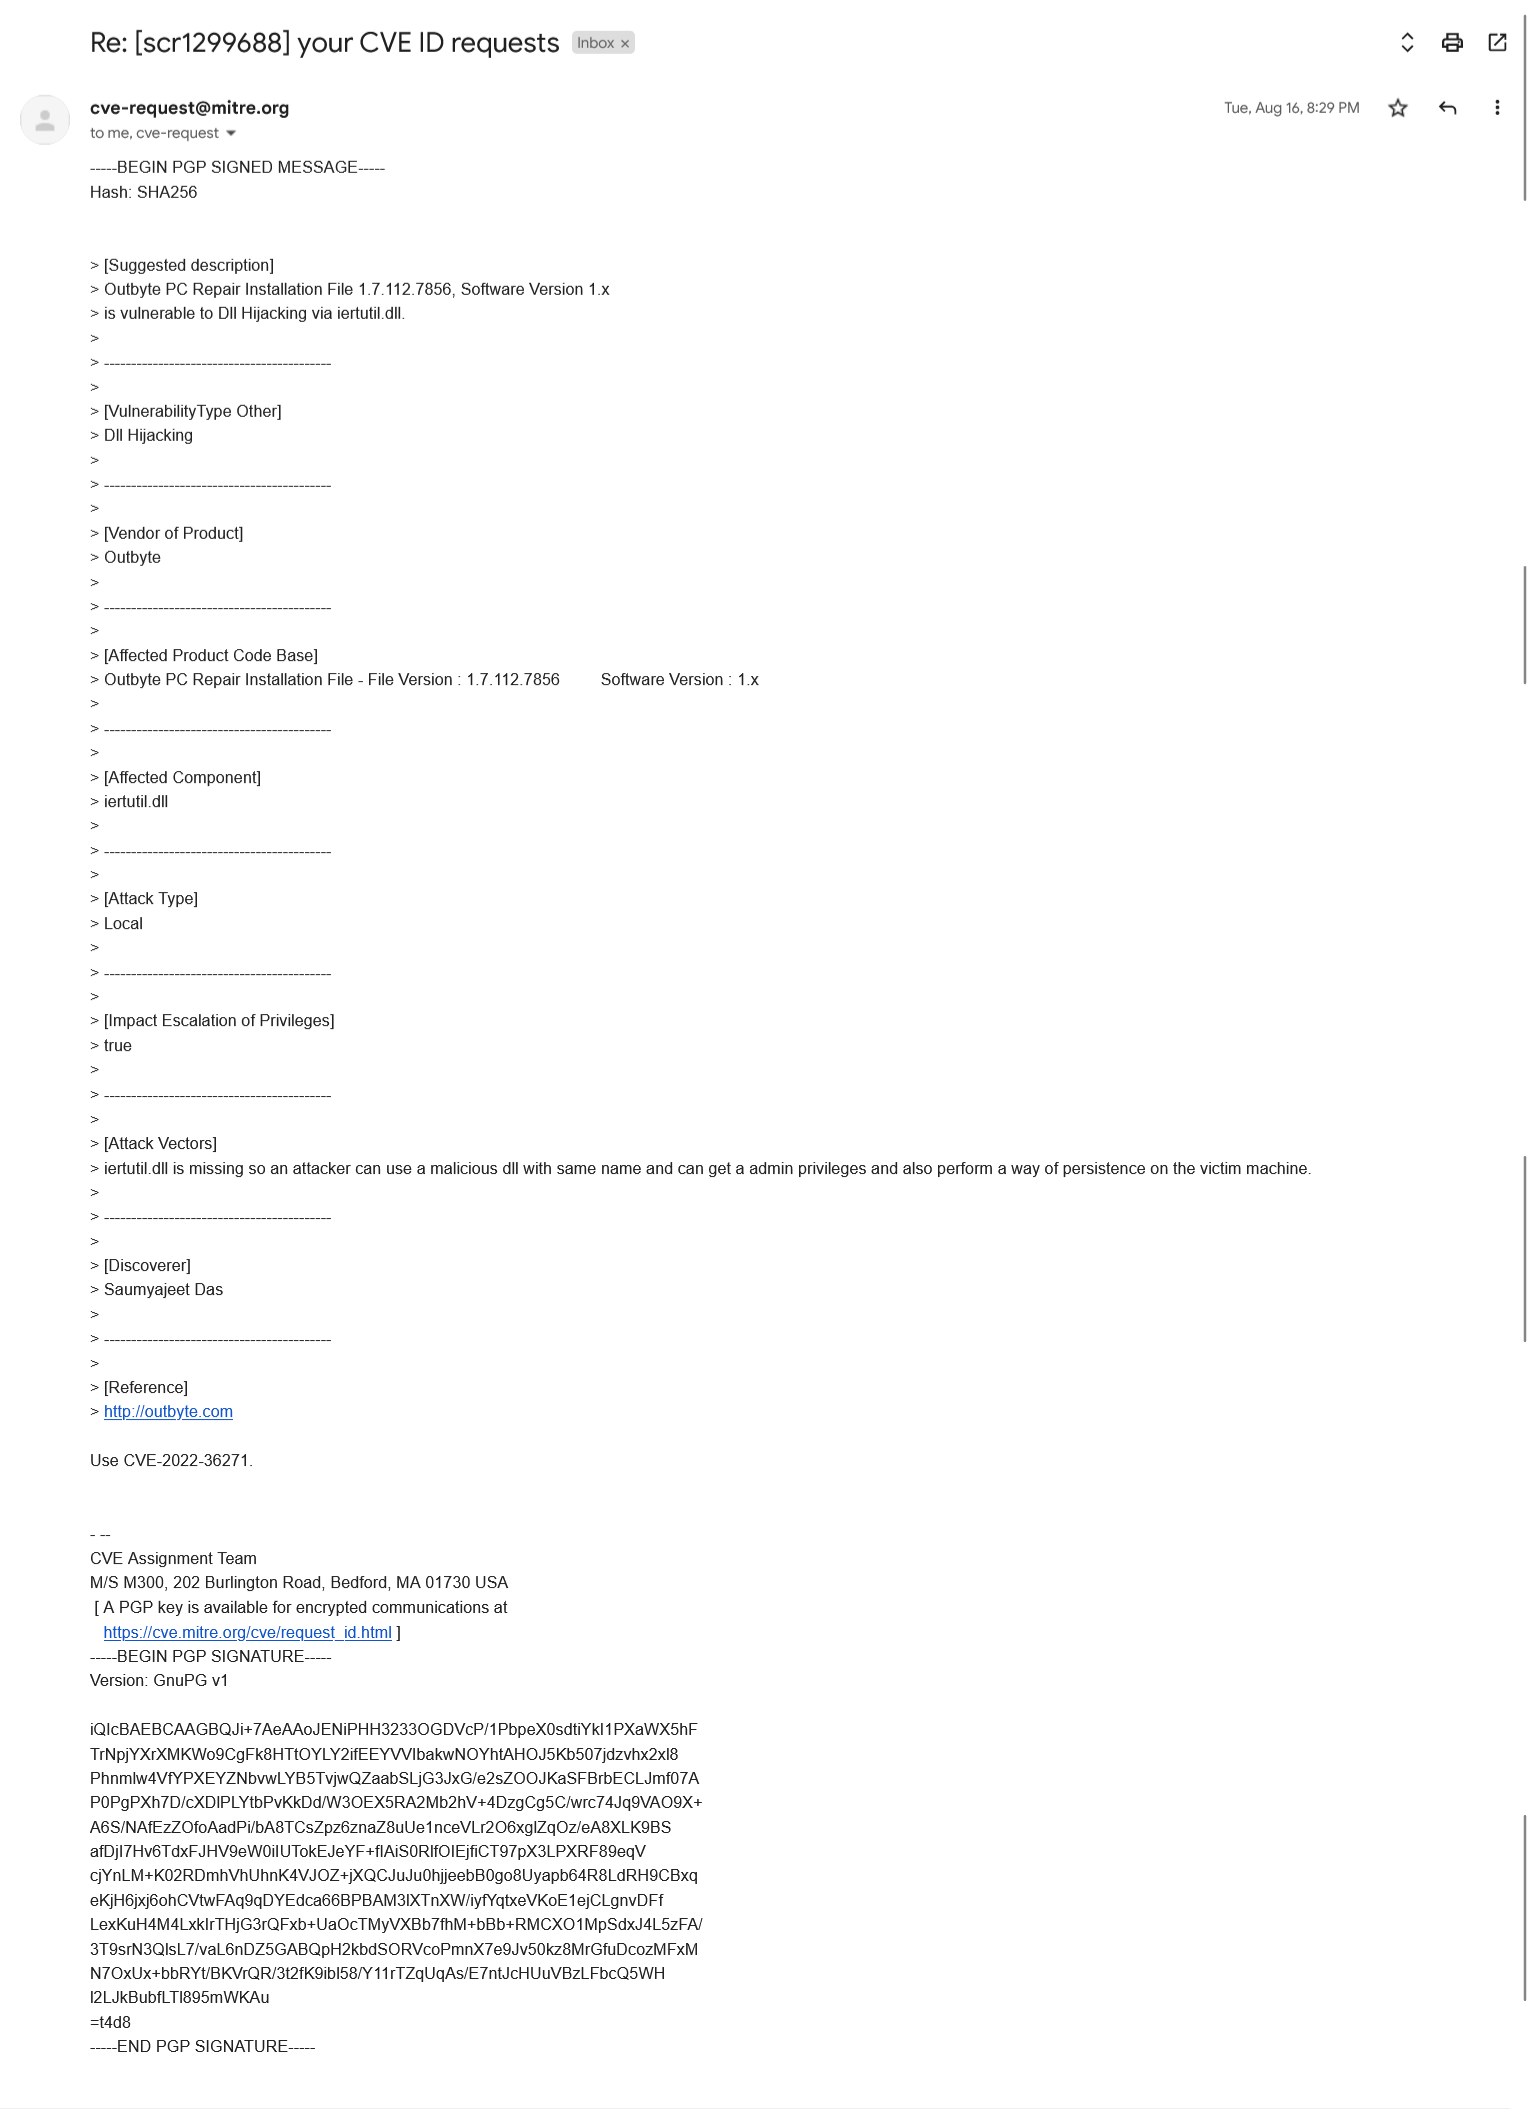
اسم المنتج المتأثر: ملف تثبيت Outbyte PC Repair

الإصدار المتأثر: 1.7.112.7856

معرّف CVE للمدخل: CVE-2022-36271

الوصف: ملف iertutil.dll مفقود، لذلك يمكن للمهاجم استخدام ملف dll ضار بنفس الاسم والحصول على صلاحيات المسؤول وكذلك تنفيذ طريقة للثبات على جهاز الضحية.

نوع الثغرة: اختطاف DLL (DLL Hijacking)

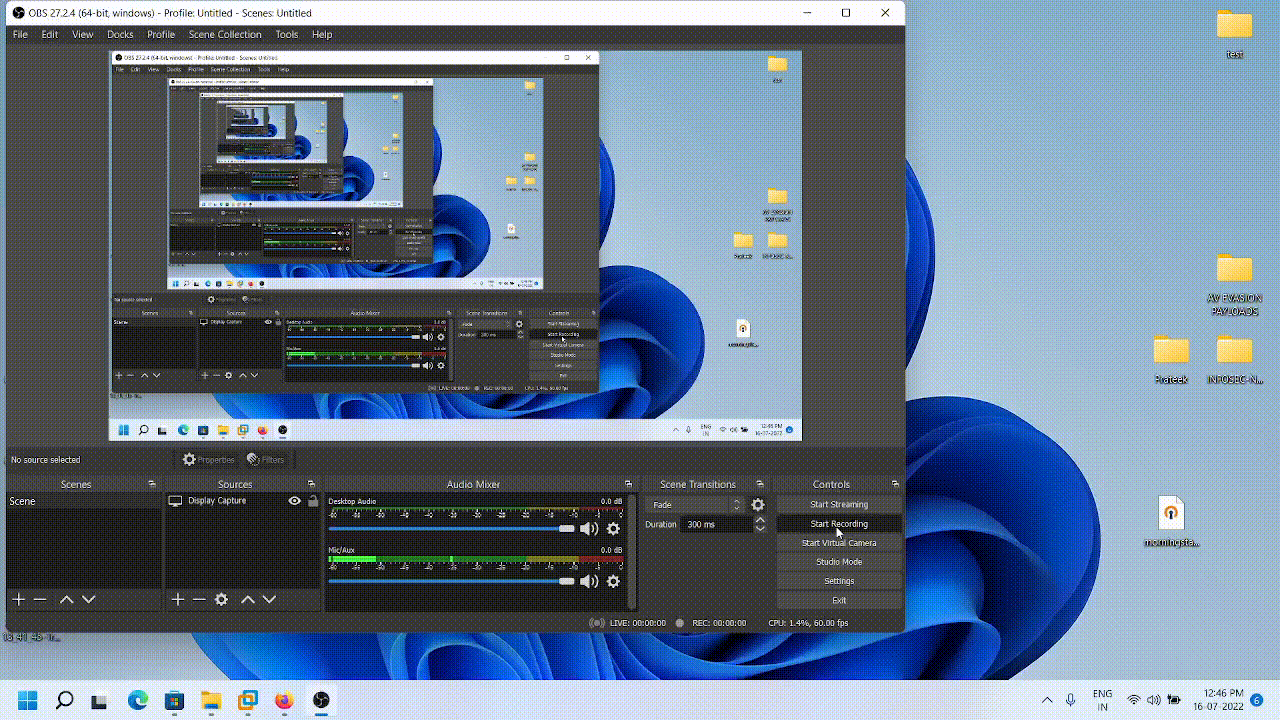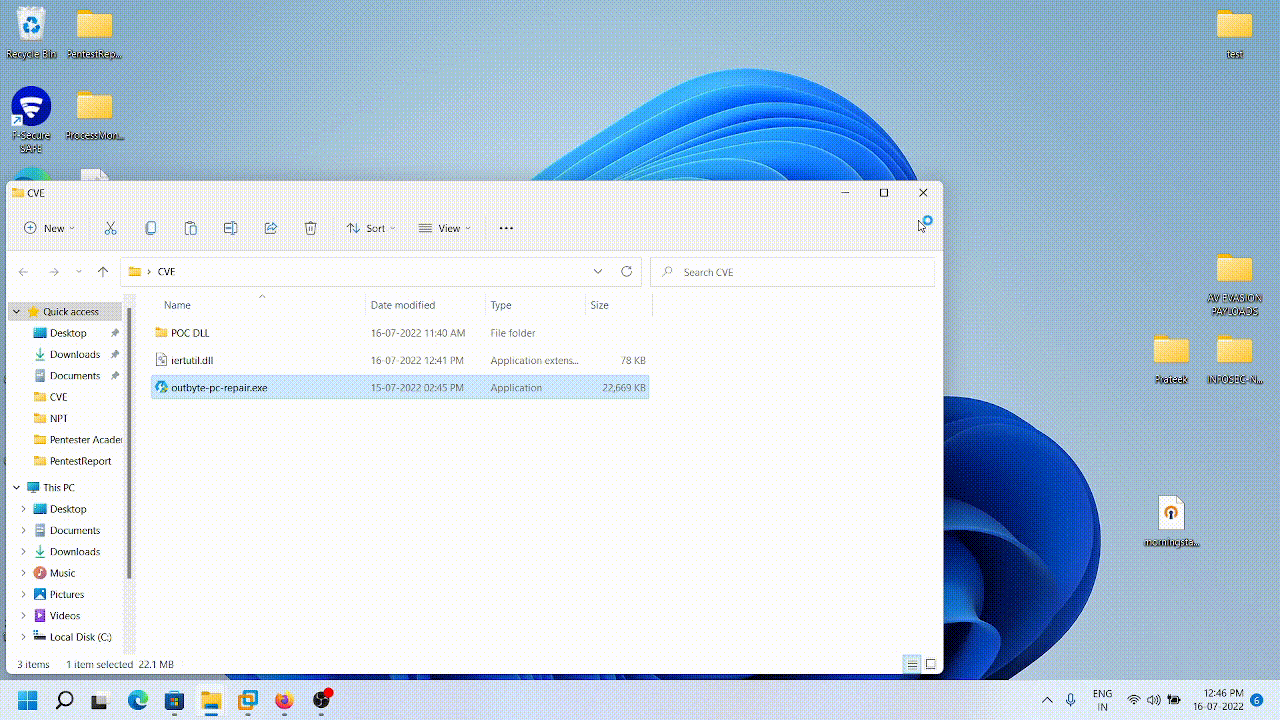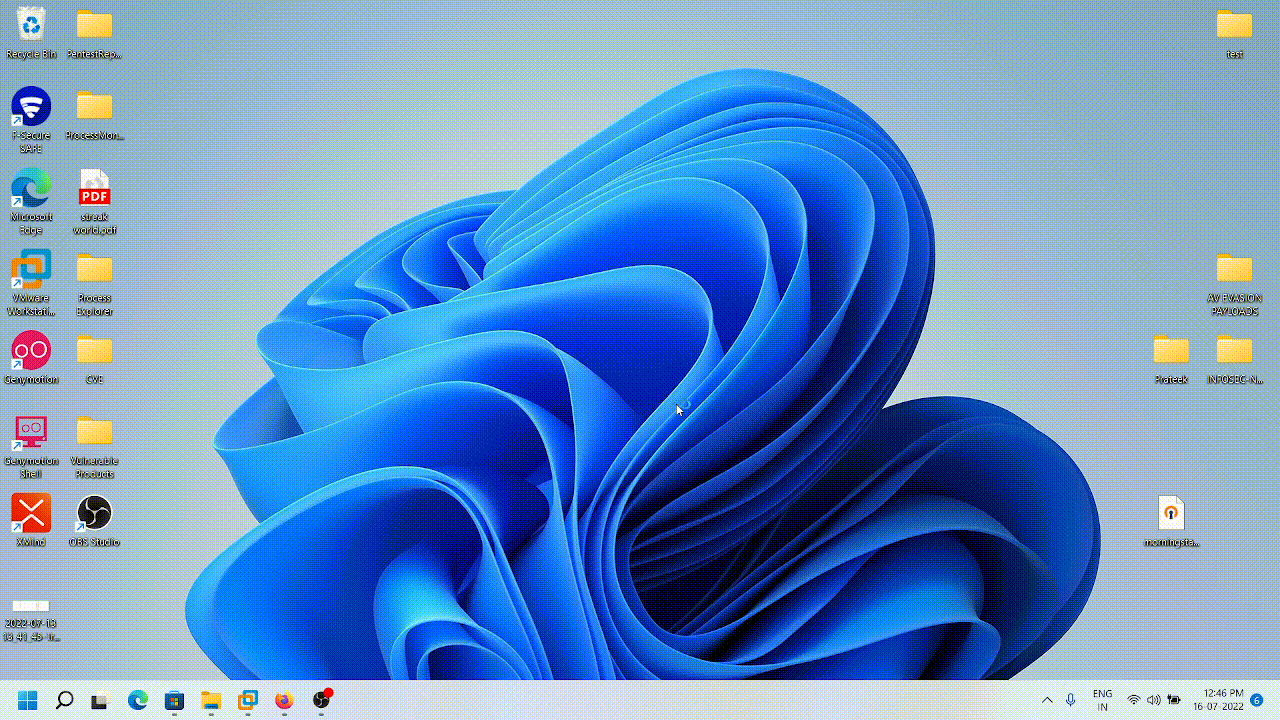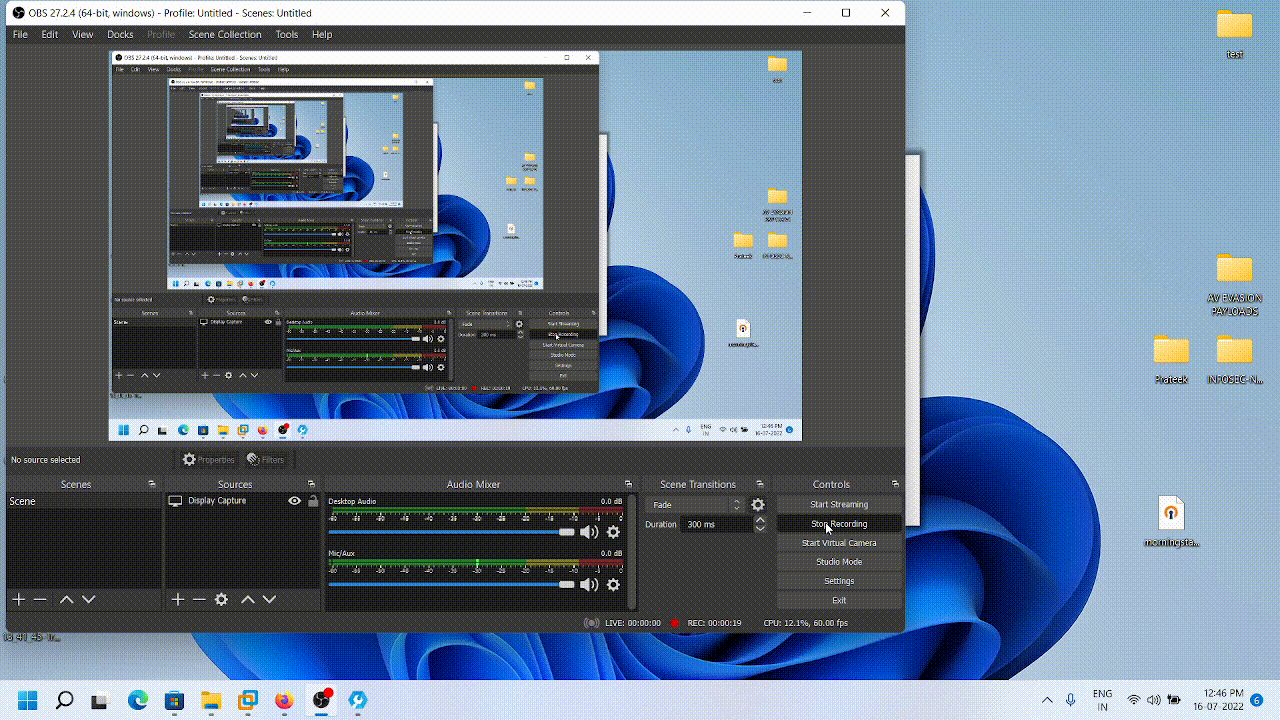
هذا إثبات مفهوم (POC) عامل لـ CVE-2022-36271 CVE-2022-36271
تنزيل الأداة