#1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 الحصول على صلاحيات الجذر المؤقتة - ملاحظات بحثية
 flipphoneguy/root-sonim-xp3800
تطبيق ينقل CVE-2019-2215 إلى arm32 ويقوم بتركيب ملف su الثنائي في /sbin مع denylist + مثبت تطبيقات الجذر. دليل firehose/Magisk مضمن.
 xiaobailovesstirring/ghostlock-k419-adapter
محوّل GhostLock (CVE-2026-43499) لنواة أندرويد 4.19.152-perf+
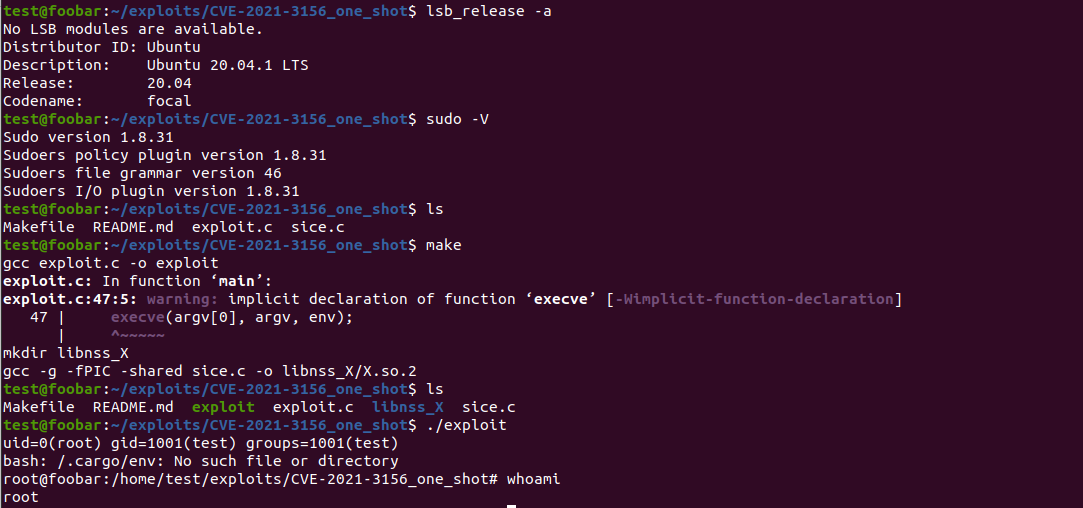 redhawkeye/sudo-exploit
CVE-2021-3156 - استغلال sudo لأنظمة ubuntu 18.04 و 20.04
 kiks7/cve-2020-27786-kernel-exploit
استغلال نواة لينكس لثغرة CVE-2020-27786 باستخدام حالة سباق userfaultd لتحفيز استخدام بعد التحرير (use-after-free)، وتسريب عناوين النواة عبر msg_msg،…
 joehquak/mi8e5-unlocker-by-cve-2026-43499
دعم أنظمة تشغيل متعددة: إصدار لأنظمة MacOS/Linux وWindows، مترجم بالكامل إلى الإنجليزية
 whu-enjoy/cve-2016-5195
يحتفظ هذا الجزء ببعض أكواد استغلال ثغرة Dirty Cow.
 rogue-kdc/cve-2020-16939
كود PoC لثغرة CVE-2020-16939 لتصعيد الامتيازات عبر الكتابة فوق DACL في نهج المجموعة في Windows
 cssxn/cve-2017-0100
استغلال تصعيد صلاحيات محلي لنظام ويندوز (CVE-2017-0100 / MS17-012). يوفر تنفيذًا لإثبات المفهوم لاختبار الأمان والتحقق من الثغرات الأمنية.
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing

 corelight/zerologon
حزمة Zeek لكشف Zerologon
 0xcyberstan/cve-2026-46215-poc
استغلال لـ CVE-2026-46215، وهو تصعيد امتيازات محلي في نواة لينكس DRM GEM use-after-free. يستخدم السباق ورش الخلايا والكتابة فوق الملفات بأسلوب Dirty…
 tc3650/cve-2026-43499-armv7
ARM32 استغلال ثغرة رفع الامتيازات في نواة لينكس لـ CVE-2026-43499 (GhostLock futex UAF) يستهدف Huawei Watch 4 Pro مع متغيرات استغلال متعددة وتحليل…
 sammwyy/copyfail-rs
نسخ استغلال الفشل (CVE-2026-31431) ولكن بلغة Rust.
 michaelventurella/cve-2025-6018-6019-poc
إثبات مفهوم لربط CVE-2025-6018 (تجاوز الجلسة النشطة في PAM/Polkit) وCVE-2025-6019 (ثغرة SUID mount في libblockdev) لتحقيق تصعيد الامتيازات المحلية…
 bassamgraini/cve-2022-2588
استغلال تعليمي لـ CVE-2022-2588، وهي حالة سباق في نواة Linux تؤدي إلى تصعيد الامتيازات. يتضمن إعداد Vagrant لجهاز ضعيف وتعليمات لتجميع وتشغيل…
 416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc
ثغرتان في نواة النظام في Razer Lycosa.sys (CWE-125 كشف الذاكرة + CWE-121 تجاوز سعة المكدس) مرتبطتان لتصعيد الصلاحيات محليًا. مواد الإفصاح المنسّق، تم…