#1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 re13orn/cve-2024-0044-exp
استغلال CVE-2024-0044 لرفع الامتيازات في Android لتنزيل ملفات صندوق الحماية لأي تطبيق مستهدف.
 amitr12/cybersec
ورقة غش HTML في ملف واحد للفريق الأحمر والمختبرين الاختراقيين مع إدراج تلقائي لمتغيرات المهاجم/الهدف، ومولد شيل عكسي واع بنظام التشغيل، وأزرار نسخ…
 de7ec7ed/cve-2016-0040
استغلال تصعيد امتيازات نواة Windows 64 بت لثغرة CVE-2016-0040 (ثغرة WMI Receive Notification) باستخدام معالجة صور GDI bitmap لسرقة الرموز.
 wack0/batondrop_armv7
تنفيذ لـ baton drop (CVE-2022-21894) من أجل armv7 (MSM8960)
 imust6226/dirtcow
إعادة إنتاج CVE-2016-5195 (Dirty COW) استغلال تصعيد الامتيازات المحلية في Linux. يوفر كود C جاهزًا للترجمة ودليل تنفيذ خطوة بخطوة للاختبار التعليمي.
 crusoe112/dirtypipepython
أداة POC مبنية بلغة بايثون لثغرة DirtyPipe (CVE-2022-0847) للحصول على شل بصلاحيات الجذر
 t0kx/privesc-cve-2010-0426
Sudo 1.6.x <= 1.6.9p21 و 1.7.x <= 1.7.2p4 تصعيد الامتيازات المحلية وحاوية قابلة للاختراق
 luan0ap/cve-2018-14634
إثبات المفهوم (PoC) لتوزيعات لينكس المبنية على دبيان وسنتوس وريدهات - exploit 1
 green-avocado/cve-2023-4911
https://www.qualys.com/2023/10/03/cve-2023-4911/looney-tunables-local-privilege-escalation-glibc-ld-so.txt
 knowlily/cve-2026-43499-honor
بحث CVE-2026-43499 (GhostLock) حول تصعيد الامتيازات عبر stack-UAF في rt_mutex على جهاز Honor BVL-AN16 (Magic6 Pro، SM8650، نواة 6.1.128). يتضمن…
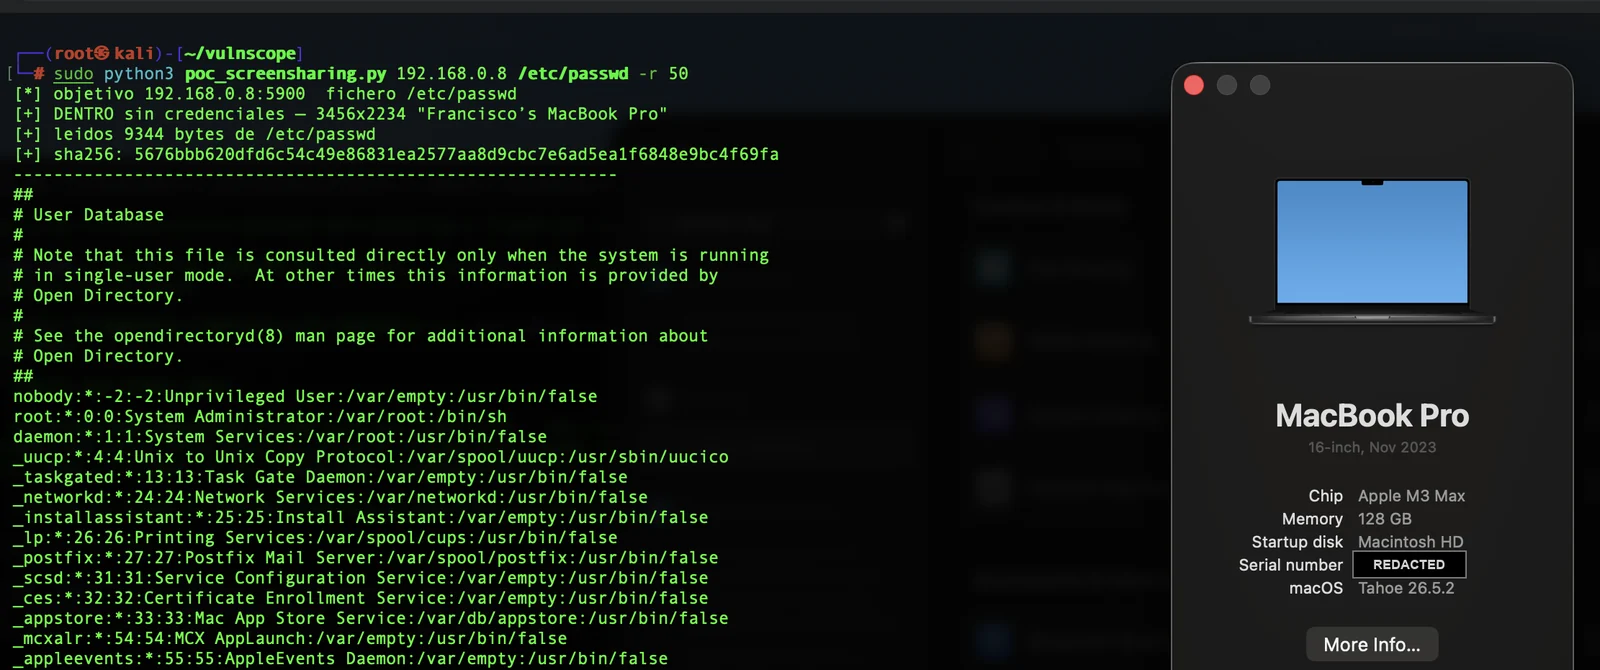 panchocosil/cve-2026-65400-poc
إثبات مفهوم للقراءة فقط لثغرة CVE-2026-65400 — تجاوز SRP قبل المصادقة في macOS Screen Sharing (screensharingd) يتيح قراءة ملفات الجذر. تم إصلاح…
 ethanolgolf/cve-2026-64564
LPE على Deb
 zinzloun/cve-2025-32463
# CVE-2025-32463 – استغلال رفع الامتيازات في Sudo (إثبات المفهوم) مع ملف .so مُجمَّع مسبقاً
 unicordev/exploit-cve-2021-3560
استغلال لـ CVE-2021-3560 (Polkit) - تصعيد الامتيازات المحلي
 0x00jeff/cve-2025-27591
أداة إثبات المفهوم (PoC) ذاتية التنظيف لـ CVE-2025-27591 تمنح شل عكسية بصلاحيات الجذر بدلاً من تعديل ملفات passwd
 hmnthabit/cve-2018-19320-lpe
استغلال تصعيد الامتيازات المحلية لـ CVE-2018-19320 يستهدف برامج تشغيل GIGABYTE (gdrv.sys) على Windows 10 x64. يخصص ويكتب ذاكرة النواة لرفع الامتيازات…
 c411e/cve-2024-53691
CVE-2024-53691
 im-hanzou/msaper
أداة تلقائية جماعية لفحص واستغلال الثغرة الأمنية CVE-2023-3076 - MStore API < 3.9.9 - تصعيد امتيازات غير مصادق عليه (إضافة مسؤول جماعية + رفع ملفات…