
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
 sideeffect42/rootpipetester
RootPipe (CVE-2015-1130) وPhoenix (CVE-2015-3673) أداة اختبار الثغرات الأمنية لنظام Mac OS X 10.2.8 والإصدارات الأحدث
 qingle009/opace6-cve-2026-64560
أداة الروت المؤقت لجهاز OnePlus Ace 6 (CVE-2026-64560) - منفذ مُتحقق منه على الجهاز مع عنوان bootidParent المصحح
 wqsv/throttlestoppoc
CVE-2025-7771: قراءة/كتابة عشوائية للذاكرة الفعلية ومنفذ الإدخال/الإخراج عبر برنامج تشغيل ThrottleStop
 fxrstor/throttlestoppoc
CVE-2025-7771: قراءة/كتابة عشوائية للذاكرة الفعلية ومنافذ الإدخال/الإخراج عبر برنامج تشغيل ThrottleStop
 grisuno/cve-2022-22077
# إطار عمل BYOVD لاستغلال CVE-2022-22077 المستهدف لـ RTCore64.sys يُظهر سرقة رموز النواة، ورفع الامتيازات إلى SYSTEM، وتكامل إشارات C2 لعمليات…
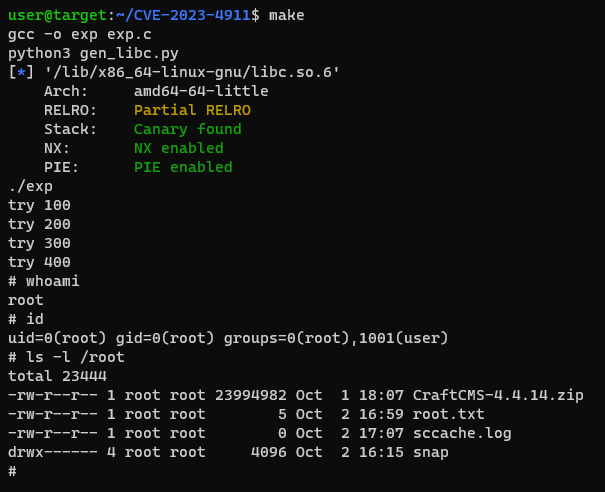 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
استغلال وتحليل CVE-2023-0386 بسيط جدًا. استخدم c و sh.
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 إصدار Zhuzhu إزالة الحواجز الخفية إزالة خصائص حركة المرور beacon يحاكي خدمة API حقيقية تصحيح CVE-2022-39197
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)استغلال ثغرة في النواة لجهاز OnePlus 15T مع Bootloader غير مفتوح.
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC في Nim (PrintNightmare تصعيد الامتيازات المحلية)
 sgabe/cve-2019-1253
AppXSvc: الكتابة فوق واصف الأمان لملف تعسفي — تصعيد الامتيازات (EoP)
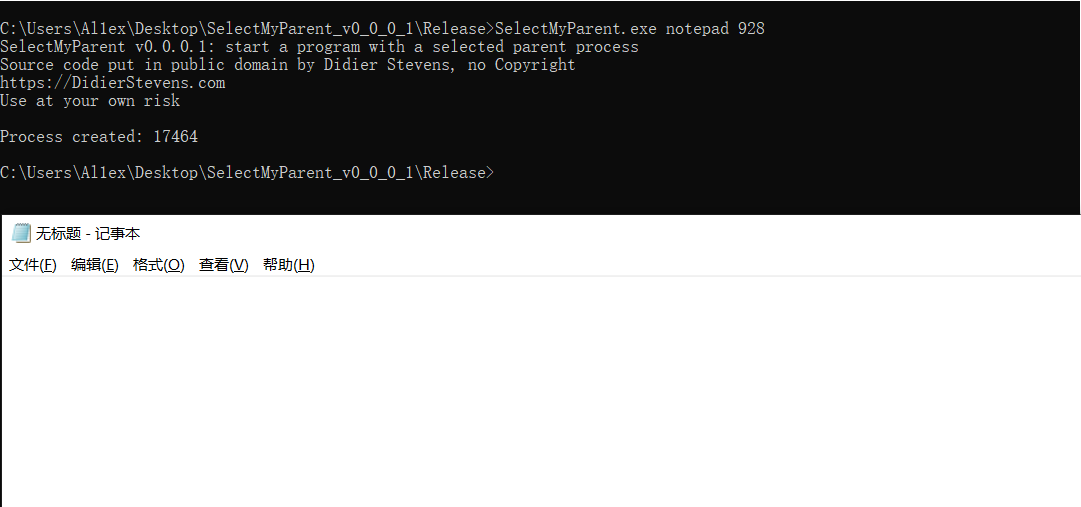 al1ex/selectmyparent
انتحال PPID
 tc4dy/cve-2026-65643-poc-toolkit
مجموعة أدوات للفريق الأحمر/الأزرق لثغرة CVE-2026-65643، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) في إيقاف النطاقات في cPanel. تتضمن استغلالًا مع قشرة…
 lazaars/ultrarealy_with_cve-2019-1040
نسخة محدثة من أداة UltraRealy مع دعم استغلال CVE-2019-1040
 aels/cve-2022-2586-lpe
CVE-2022-2586: ثغرة UAF في nft_object بنواة لينكس
 b1gmang0/cve-2026-98260-pandora-lpe
استغلال محلي متسلسل يعمل في الذاكرة فقط لهاتف Xiaomi 17 Pro (pandora) على OS4.0.5.0، يستخدم ثغرة use-after-free في مؤقت CPU الخاص بـ POSIX لتعطيل…
 lanzt/cve-2020-14321
استغلال مصادق عليه لـ Moodle 3.9 يرفع امتيازات المعلم إلى دور المدير ويحقق تنفيذ تعليمات برمجية عن بُعد عبر رفع إضافة ضارة.
 redr0nin/cve-2024-38143
ثغرة رفع الامتيازات في خدمة التكوين التلقائي للشبكات اللاسلكية في ويندوز








