
استغلال محلي متسلسل يعمل في الذاكرة فقط لهاتف Xiaomi 17 Pro (pandora) على OS4.0.5.0، يستخدم ثغرة use-after-free في مؤقت CPU الخاص بـ POSIX لتعطيل SELinux، واستبدال بيانات الاعتماد (creds)، وتحميل KernelSU.

أداة root في الذاكرة تستهدف Xiaomi 17 Pro (pandora / 25098PN5AC) / OS4.0.5.0.XBLCNXM / النواة 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k.
المبدأ: استخدام UAF في POSIX CPU timer للحصول على كتابة متحكَّم بها بحجم 8 بايت، أولًا لتعطيل SELinux، ثم تعديل cred، وأخيرًا تزوير capability كاملة وتشغيل rootd. لأن الأمر يعتمد على توقيت استرجاع الصفحات، فالفشل هو الحالة الطبيعية وقد يتطلب عدة محاولات.
الفكرة والكود مستندان إلى quyicheng03-boop/CVE-2026-98260-popsicle-android ومنقولان منه، مع إعادة تكييفهما للطراز والنواة المذكورين أعلاه.
هذا ليس exploit عامًا. عناوين الربط وإزاحات البنى في الكود المصدري صالحة فقط لهذه النواة تحديدًا؛ لا تستخدمها مع طرازات أو نوى أخرى.
| العنصر | القيمة |
|---|---|
| الطراز / الاسم الرمزي | Xiaomi 17 Pro / 25098PN5AC / pandora |
| إصدار النظام | OS4.0.5.0.XBLCNXM |
| إصدار النواة | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
يتحقق runner عند بدء التشغيل من ro.product.device وro.build.version.incremental وuname -r، ويخرج فورًا إذا لم يتطابق أي منها، دون تشغيل النواة.
الجهاز المضيف
adb.exe في PATH30.0.16248370 مطلوب فقط أثناء البناء (يمكن تحديد مسار آخر باستخدام -NdkHome)الهاتف
uid=2000(shell)، وSELinux Enforcing؛ لا حاجة إلى root مسبقCVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
يجب أولاً بناء ملف EXP الثنائي حتى تتمكن من تشغيل سكربت ps اللاحق.
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
المنتجات في bin/:
| المنتج | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
يتضمن runner هذه المجموعات الأربع من التجزئات، وسيرفض النشر إذا كانت نتائج البناء غير متطابقة. بعد التأكد من مصدر الاختلاف، يمكن استخدام -AllowUnverifiedPayload لفرض المتابعة (غير موصى به).
جميع المعاملات لها قيم افتراضية. في معظم الحالات يكفي -Serial، ثم أضف -Retry أو -LoadKernelSU حسب الحاجة (يجب تثبيت KernelSU APK مسبقًا على جانب الهاتف
).
| المعامل | الوصف |
|---|---|
-Serial <id> | تحديد الرقم التسلسلي عند وجود عدة أجهزة |
-Reboot | إعادة التشغيل أولاً والانتظار حتى الإقلاع، ثم التنفيذ |
-Retry <n> | إعادة المحاولة حتى n مرات إضافية بعد المحاولة الأولى، مع إعادة تشغيل تلقائية قبل كل محاولة |
-BootTimeoutSec 300 | الحد الأقصى لانتظار sys.boot_completed (بالثواني) |
-StageMinutes 12 | الحد الأقصى لانتظار مرحلة واحدة (بالدقائق) |
-SkipPreflight | تخطي preflight (غير موصى به) |
-DiagnoseOnly | النشر + preflight فقط، دون تفعيل الثغرة |
-AllowUnverifiedPayload | السماح بملف ثنائي محلي غير متطابق التجزئة |
-AllowBuildMismatch | تحذير فقط عند تطابق النواة مع اختلاف رقم إصدار النظام |
-LoadKernelSU | تحميل KernelSU بعد نجاح التحقق من root والانتظار حتى يصبح su متاحًا |
-KsudPath /data/adb/ksud | مسار ksud على الجهاز |
-KsudArgs 'late-load --allow-shell' | المعاملات التي تُمرَّر إلى ksud |
-KsudTimeoutSec 240 | الحد الأقصى لانتظار وحدة النواة وsu وسكربت كل مرحلة (بالثواني) |
-KsudStages 'post-fs-data,services,boot-completed' | المراحل التي تُعاد بعد late-load؛ اضبطها على سلسلة فارغة لتخطيها |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
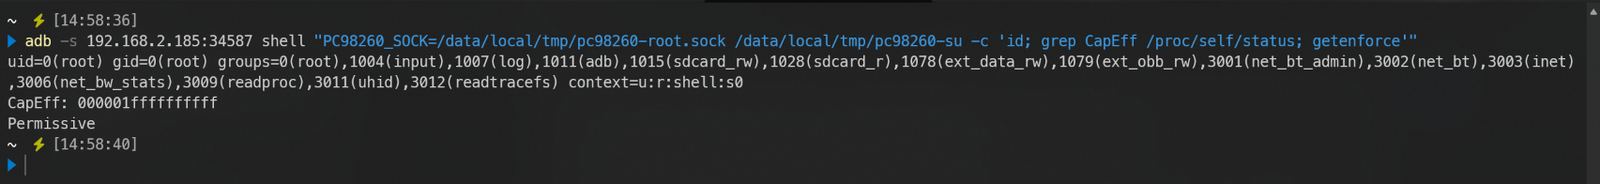
يقوم runner بالتنفيذ بالتسلسل:
Permissive (يتم التخطي إذا كان كذلك بالفعل)؛boot_id.يتغيّر منفذ
host:portالخاص بـ ADB اللاسلكي بعد إعادة التشغيل. عند الحاجة إلى إعادة التشغيل أو إعادة المحاولة، استخدم الرقم التسلسلي mDNS (بصيغةadb-xxxx._adb-tls-connect._tcp)، وإلا فسيظل ينتظر الجهاز دون جدوى.
-Retry)بعد الفشل، لا بد من إعادة تشغيل حقيقية للمحاولة مرة أخرى، و-Retry سينجز ذلك تلقائيًا.
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N هو عدد المحاولات الإضافية بعد المحاولة الأولى، وإجمالي المحاولات = 1 + N.[PARKED]، أو انتهاء مهلة المرحلة أو خروج غير صفري، أو فشل الإثبات النهائي، أو تغيّر boot_id، أو انتهاء مهلة انتظار الإقلاع.boot_id فعلياً، لتجنّب اعتبار الإقلاع القديم قبل إعادة التشغيل إقلاعاً جديداً.-LoadKernelSU)powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
-Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5 -LoadKernelSU
يُثبَّت الترتيب عمدًا على «أولًا الحصول على root، ثم تسليمه إلى KSU»:
boot_id لم يتغير وأن مقبس rootd لا يزال قادرًا على الاستجابة في هذه اللحظة؛/data/adb/ksud late-load --allow-shell عبر rootd (تشغيل منفصل، والكتابة إلى سجل الجهاز)؛kernelsu في /proc/modules وعن su -c id؛su، تشغيل post-fs-data / services / boot-completed تكميليًا.نقطتان أساسيتان:







