
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 zeze-zeze/hitcon-2023-demo-cve-2023-20562
يوضح استغلال برنامج تشغيل AMD μProf (CVE-2023-20562) لتصعيد الامتيازات عبر كتابة رمز EPROCESS وتجاوز DSE، مما يتيح تحميل برامج تشغيل غير موقعة وإبطال…
 zeromemoryex/cve-2025-68921
ثغرة تصعيد الامتيازات المحلية تؤثر على ملايين أجهزة اللابتوب المخصصة للألعاب
 psmths/reave
إطار عمل ما بعد الاستغلال قيد التطوير مصمم خصيصًا للمشرفات الافتراضية.
 josexv1/cve-2022-27925
إثبات المفهوم لثغرة Zimbra CVE-2022-27925
 wh0am123/cve-2025-54918-poc
إثبات المفهوم لـ CVE-2025-54918 وعرض تقني.
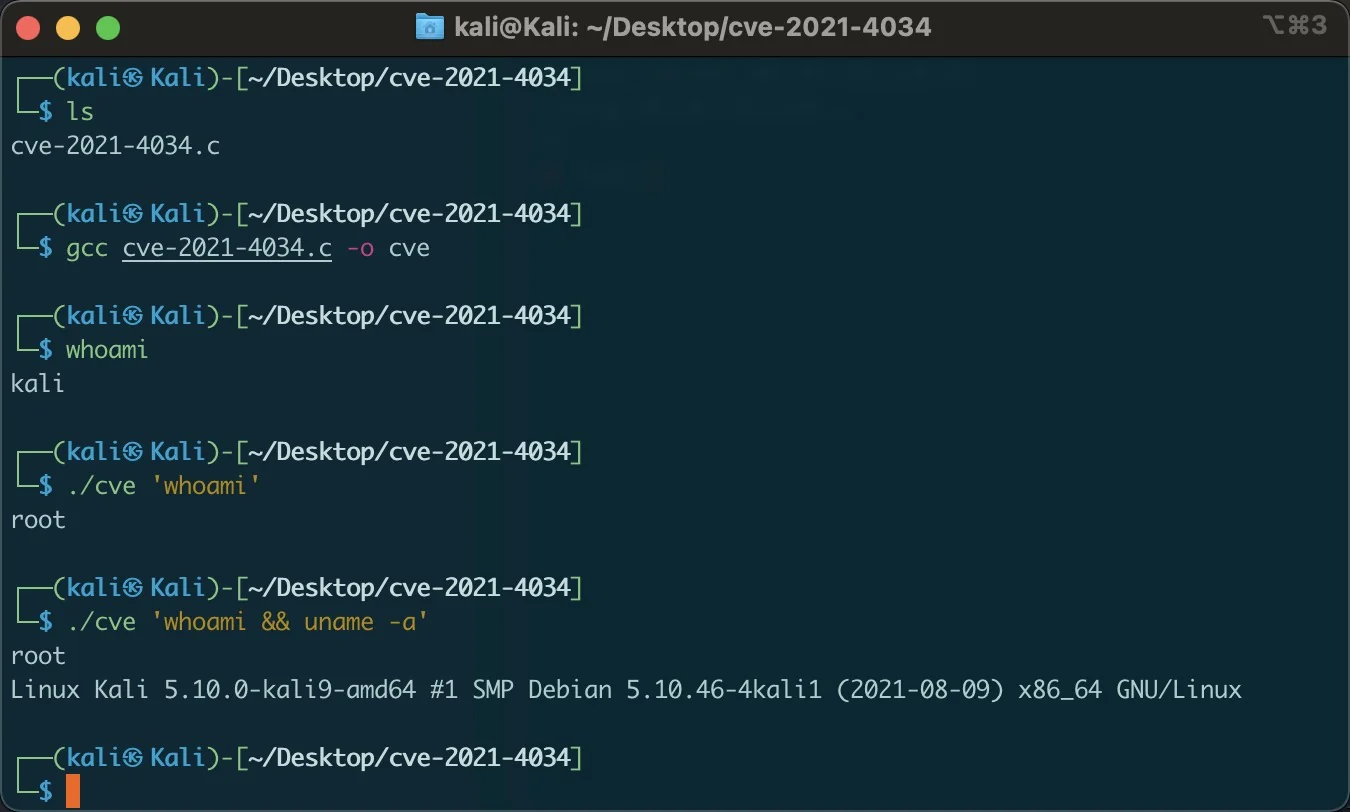 zhzyker/cve-2021-4034
polkit pkexec ثغرة صلاحيات محلية لإضافة أوامر مخصصة
 webldix/cve-2024-31317-poc-deployer
أداة نشر آلية لـ PoC الخاص بـ CVE-2024-31317 على Android 9-13، تتيح تصعيد الامتيازات عبر حقن Zygote وتنفيذ قشرة عكسية.
 dev-2null/kerberosrun
أداة صغيرة للعب مع Kerberos.
 alfarom256/hphardwarediagnostics-poc
استغلال إثبات مفهوم لبرنامج تشغيل EtdSupp في تشخيصات أجهزة HP
 mindsflee/winflesher
إطار عمل آلي لتقييم سطح الهجوم لـ Active Directory والبنى التحتية المحلية، يربط الثغرات بمسارات الهجوم المؤدية إلى اختراق النطاق، وتصعيد الامتيازات،…
 galoryber/fawkes
Fawkes هو وكيل Mythic C2 بلغة Golang كُتب حصريًا بواسطة الذكاء الاصطناعي.
 buter-chkalova/project-rvbbit
إثبات مفهوم (PoC) تعليمي لروتكيت نواة لينكس يستكشف DKOM، وخطاف استدعاءات النظام، والتمويه، وقابلية المراقبة، والكشف الدفاعي
 veritas501/cve-2021-22555-pipeversion
استغلال CVE-2021-22555 مُعاد كتابته باستخدام بدائية الأنبوب
 zombie-kaiser/cve-2024-30088-windows-poc
يوجد هذا الثغرة في دالةNtQueryInformationToken، خاصة عند معالجة دالةAuthzBasepCopyoutInternalSecurityAttributes، حيث تنشأ الثغرة من سوء إدارة آلية…
 rabidwh0re/reality_smasher
vRealize: تنفيذ تعليمات برمجية عن بُعد (RCE) + تصعيد الامتيازات (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
مجموعة استغلالات PoC لثغرات Nexus Repository Manager 3 (CVE-2020-10199، CVE-2020-10204، CVE-2020-11444) تتيح تنفيذ الأكواد عن بُعد ورفع الامتيازات…
 swelljoe/flar
أداة CLI خفيفة الوزن تشغل وكلاء ترميز بالذكاء الاصطناعي داخل بيئات رملية معزولة باستخدام Bubblewrap مع عزل صارم لنظام الملفات والشبكة وبيانات…








