
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 tdwyer/cve-2020-8559
هذا هو استغلال PoC لثغرة CVE-2020-8559 في Kubernetes
 apkc/cve-2024-26229-bof
تنفيذات BOF لـ CVE-2024-26229 لـ Cobalt Strike و BruteRatel
 geekben/towelroot
بحث عن CVE-2014-3153 وثغرة towelroot الشهيرة على x86
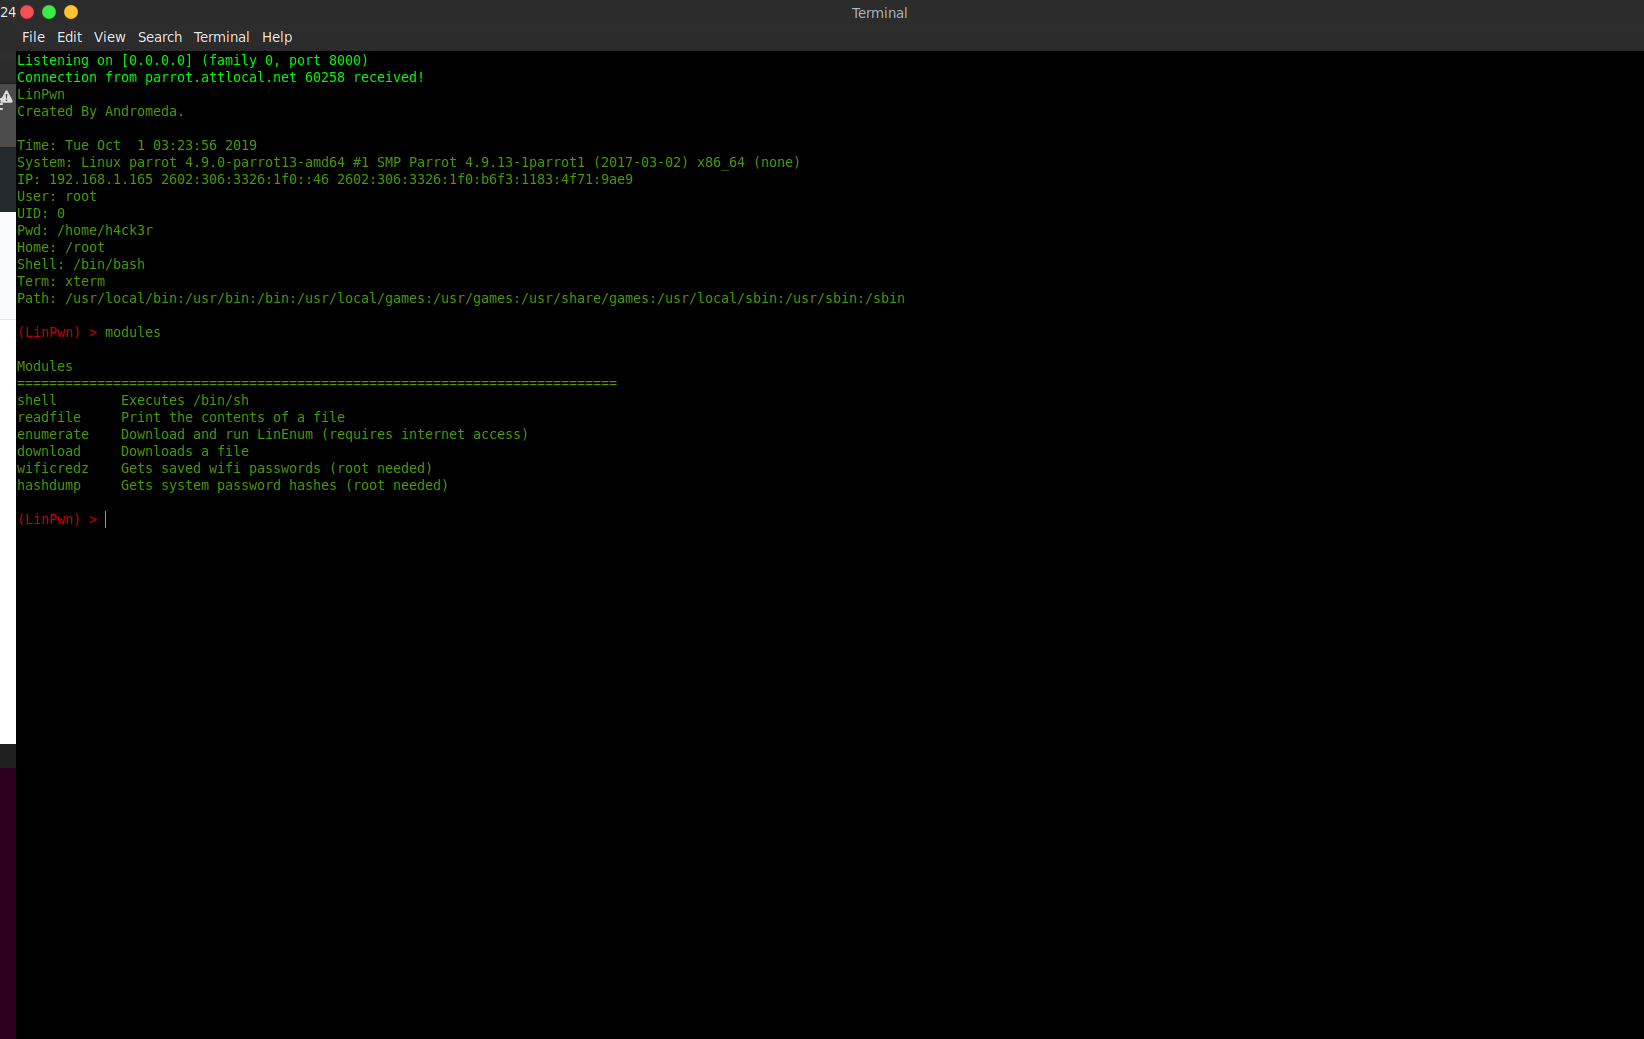 andromeda1957/linpwn
أداة تفاعلية لمرحلة ما بعد الاختراق لتصعيد الامتيازات في لينكس، والتعداد، واستخراج الملفات، وجمع بيانات الاعتماد عبر الصدفة العكسية.
 mr-r3b00t/cve-2021-3156
استغلال إثبات المفهوم لثغرة CVE-2021-3156، وهي عبارة عن تجاوز سعة المخزن المؤقت المستند إلى الكومة في sudo يسمح بتصعيد الامتيازات محليًا إلى صلاحيات…
 synacktiv/windows_kernel_shadow_stack
إثباتات مفاهيم توضح بعض جوانب تخفيف مكدس الظل في نواة ويندوز.
 kristal-g/cve-2021-40449_poc
استغلال لـ CVE-2021-40449
 iss4cf0ng/cve-2026-31431-linux-copy-fail
# استغلال رفع صلاحيات محلي مبني على Rust لثغرة CVE-2026-31431، يتيح تنفيذ شيلكود مخصص مثل Meterpreter على أنظمة Linux.
 canyie/cve-2024-23700
PoC لـ CVE-2024-23700، تصعيد امتيازات صامت في أندرويد يسمح بقراءة/كتابة جهات الاتصال، الرسائل النصية القصيرة، التقويم، سجل المكالمات والبريد الصوتي،…
 tr3ee/cve-2021-4204
CVE-2021-4204: تصعيد الامتيازات المحلية في نواة لينكس عبر eBPF
 kc57/awesome-pentest
قائمة بأدوات وموارد اختبار الاختراق المذهلة.
 abstractclass/cloudprivs
تحديد الصلاحيات من بيانات اعتماد السحابة عبر اختبار القوة العمياء.
 alexlinov/miniplasma-runner
CVE-2020-17103 مُكيَّف لـ C2 مع رد اتصال ثنائي مقسم للنظام (SYSTEM).
 alfarom256/logmeinpochandledup
استغلال لثغرة حالة سباق في برنامج تشغيل نواة ويندوز لـ LogMeIn/GoTo يستنسخ مقابض SYSTEM، مما يتيح انتحال رمز مؤشر الترابط وتصعيد الامتيازات محلياً.
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - أفضل إطار عمل CertiGhost AD CS Multi-Exploit Framework | مجموعة أدوات متقدمة مع خوادم DC/LDAP المارقة، وإساءة استخدام الشهادات،…
 spaceraccoon/cve-2020-10665
POC لثغرة CVE-2020-10665 — تصعيد الامتيازات المحلي في Docker Desktop
 silverplate3/my-cves
ثغرات CVE التي وجدتها. كتابات فنية، أمثلة استغلال، وشروحات لجلسات الفازينغ.
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) هو PoC من نوع UAF لجذر محلي (local-root) في rtmutex remove_waiter()، مُكيَّف لأنوية Qualcomm Android 4.19 (فئة Redmi K40 /…








