
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
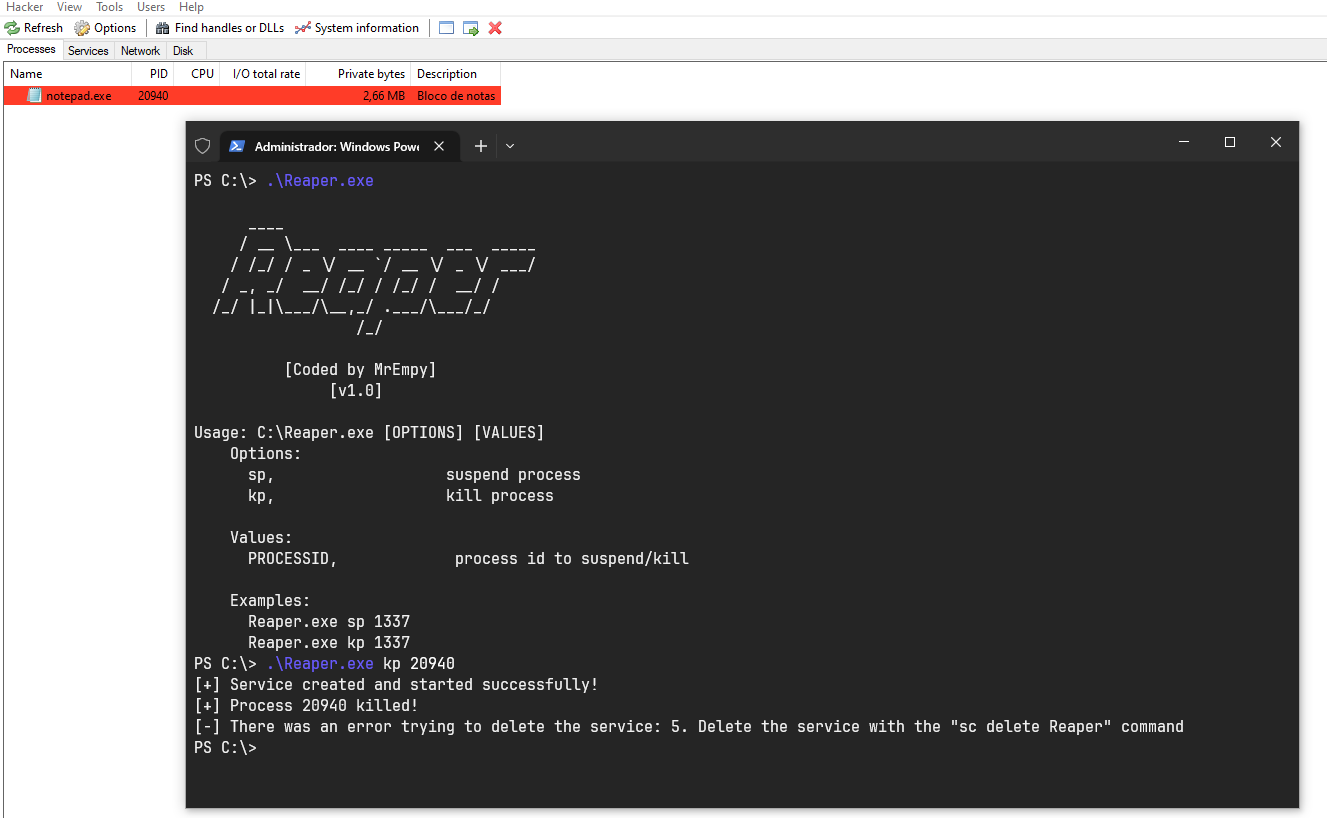
 brosck/reaper
استغلال BYOVD كإثبات المفهوم يستهدف برنامج التشغيل kprocesshacker.sys لقتل أو تعليق العمليات بامتيازات على مستوى النواة في أنظمة Windows.
 rwfpl/rewolf-msi-exploit
استغلال تصعيد الامتيازات المحلية في MSI NTIOLib/WinIO
 kyxiaxiang/360wfp_exploit
BYOVD: استخدم برنامج تشغيل 360 WFP لمنع اتصال شبكة EDR/XDR.
 t0thkr1s/gtfobins-cli
ابحث عن ملفات يونكس الثنائية التي يمكن استغلالها لتجاوز قيود أمان النظام.
 mhaskar/fsquirtcplpoc
PoC لتوليد وحدة bthprops.cpl مصممة ليتم تحميلها بواسطة Fsquirt.exe LOLBin
 vozec/cve-2026-41651
يستغل ثغرة سباق TOCTOU في معالج المعاملات الخاص بـ PackageKit لتثبيت حزم عشوائية بصلاحيات الجذر (root)، مما يتيح تصعيدًا محليًا للصلاحيات والحصول على…
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
 gdbinit/mach_race
استغلال تصعيد الامتيازات المحلية لنظام macOS (CVE-2016-1757) باستخدام حالة سباق في Mach IPC لتجاوز حمايات SIP وSUID، مستهدفًا إصدارات متعددة من OS X.
 fortalice/modifycerttemplate
تعديل قالب شهادة ADCS وتعداد ACL
 exodusintel/cve-2019-0808
استغلال Win32k بواسطة Grant Willcox
 sndav/cve-2026-31431-advanced-exploit
استغلال لثغرة CVE-2026-31431، وهي ثغرة في كتابة ذاكرة التخزين المؤقت للصفحات في نواة لينكس AF_ALG AEAD تتيح كتابة عشوائية غير مميزة بمقدار 4 بايت إلى…
 trustedsec/pplfaultdumpbof
Cobalt Strike BOF يستغل تجاوزًا لـ Windows Protected Process Light لتفريغ العمليات المحمية، مما يتيح الوصول إلى بيانات الاعتماد من LSASS.
 tamirzb/cve-2021-1961
كود استغلال لـ CVE-2021-1961
 lithium876/controll_remote_access_trojan
أُنشئ حصان طروادة وصول عن بُعد بسيط جدًا من شأنه فرض تحكم إداري على أي جهاز ويندوز يخترقه.
 supersonic/tlpe
CVE-2026-49881، باستخدام إنشاء سياق غير آمن في خدمة Telecom في Android 17 لتنفيذ تعليمات برمجية عشوائية بصلاحية UID 1000 system_server من تطبيق غير…
 sec-consult/msiscan
أداة مسح لتحديد مشكلات تصعيد الامتيازات المحلية في مثبّتات MSI المعرضة للثغرات.
 tyranid/exploitdotnetdcom
أداة لاستغلال .NET DCOM لتحقيق EoP وRCE. تم إصلاحها في أحدث إصدارات .NET.
 itaymigdal/lolspoof
شل تفاعلية لتزوير بعض أوامر LOLBins








