
 #1

 ricardojoserf/adduser-samr
إنشاء مسؤولين محليين في ويندوز باستخدام واجهة برمجة تطبيقات SAMR. بلغات C# وCrystal وPython وRust وGolang وNim وDeno (جافاسكريبت)
 mstxq17/cve-2020-1472
cve-2020-1472 إعادة الإنتاج والاستغلال وexp
 killswitch-gui/hotload-driver
C++
 h3xduck/umbra
أداة LKM rootkit تستهدف إصدارات النواة 4.x و5.x، تفتح بابًا خلفيًا (backdoor) يمكنه إطلاق قشرة عكسية (reverse shell) إلى مضيف بعيد، وتشغيل برمجيات…
 alephsecurity/initroot
تهييج غير مقيد لـ Motorola: استغلال CVE-2016-10277 لتجاوز الإقلاع الآمن وقفل الجهاز
 0xeb-bp/cve-2020-1054
تنفيذ بلغة Rust لاستغلال تصعيد امتيازات محلي لنظام Windows 7 x64 لـ CVE-2020-1054؛ يتم تجميعه عبر Cargo وتنفيذه لرفع الامتيازات.
 codextf2/cobaltstrike-headless
سكربت Aggressorscript يحوّل عميل Aggressor بدون واجهة رسومية إلى عميل Cobalt Strike شبه فعّال.
 rhinosecuritylabs/iamactionhunter
أداة تحليل واستعلام عن بيانات سياسة AWS IAM.
 quentinhardy/pytmipe
مكتبة Python وعميل لمعالجة الرموز والانتحال لتصعيد الامتيازات على Windows
 kkent030315/cve-2022-42046
استغلال إثبات المفهوم لـ CVE-2022-42046 يوضح تصعيد الامتيازات المحلية عبر التلاعب المباشر بكائنات kernel لعلامات EPROCESS Protection وSignatureLevel…
 michalbednarski/resourcepoison
كتابة وتحليل استغلال لثغرة CVE-2025-22441: تصعيد الامتيازات من تطبيق مثبت إلى عملية SystemUI على أندرويد بسبب تمرير ApplicationInfo غير موثوق إلى…
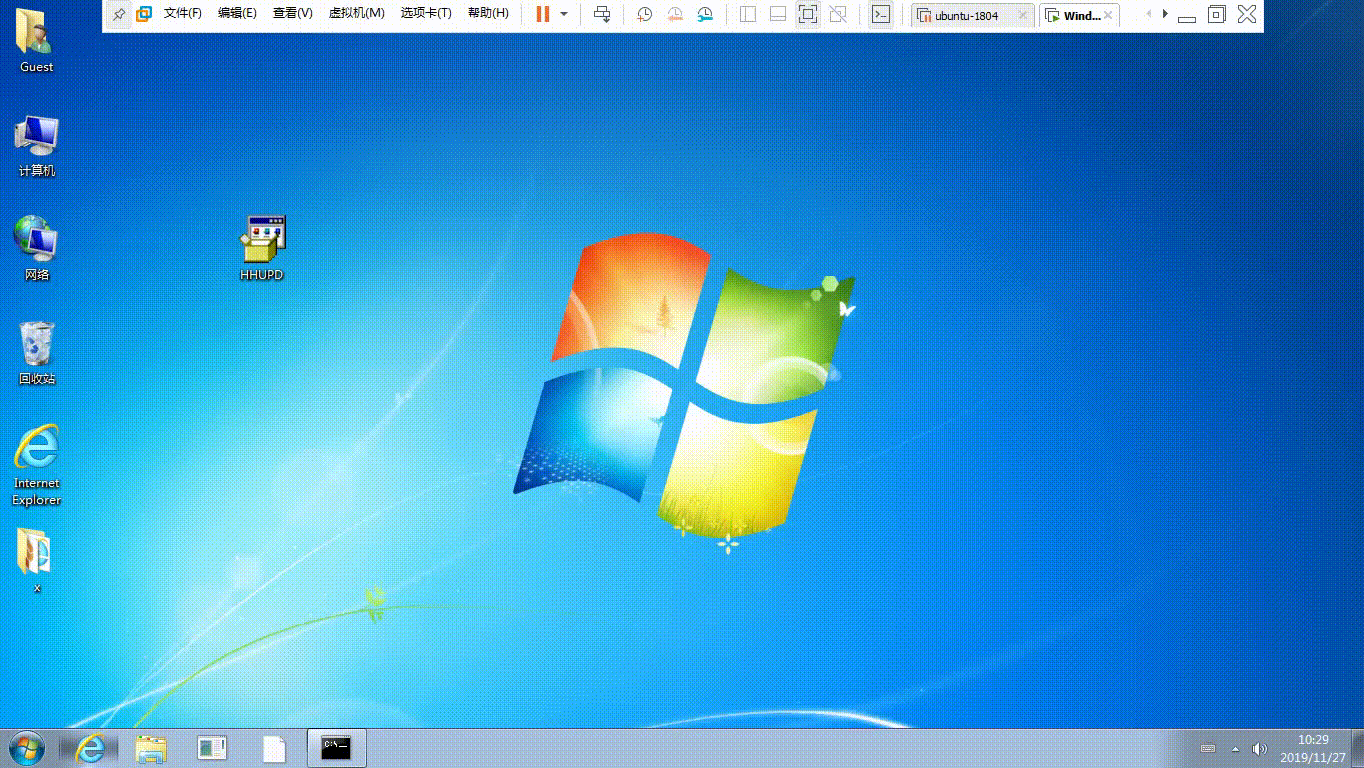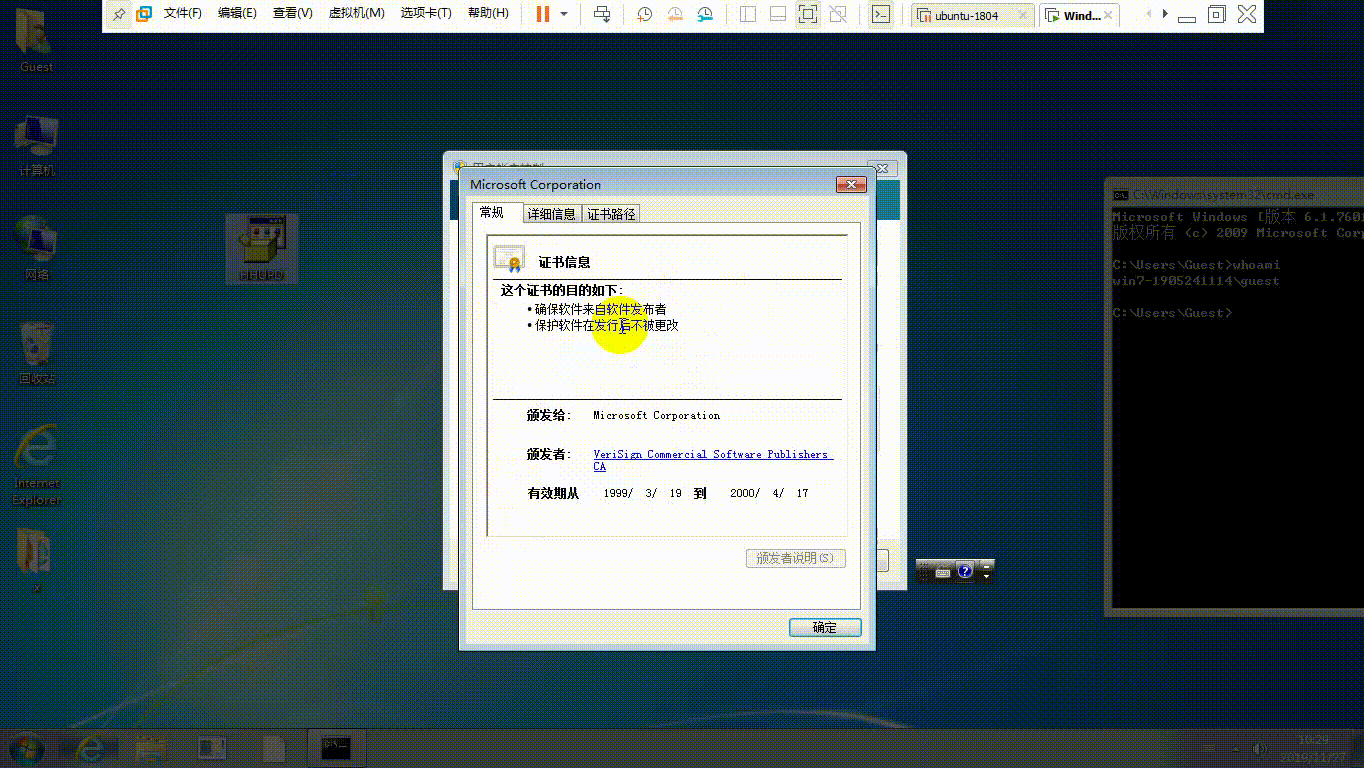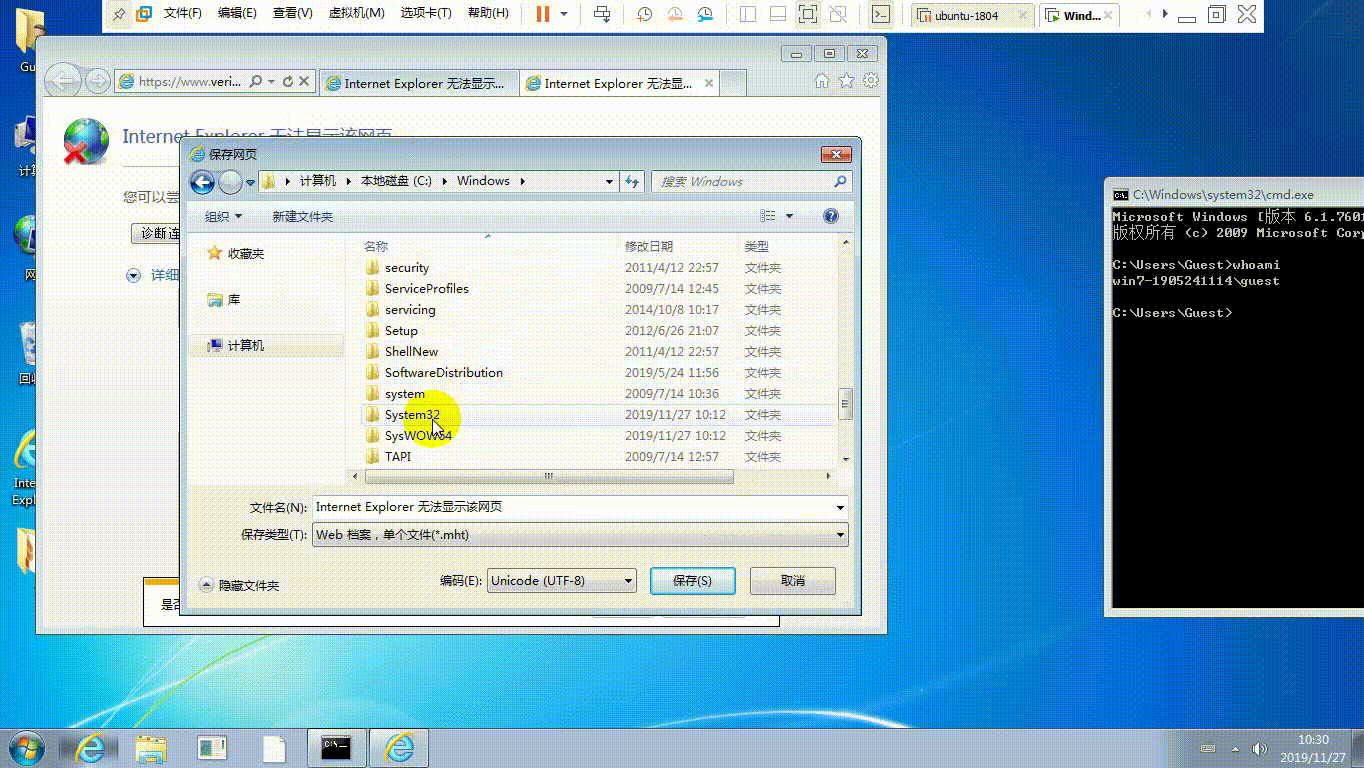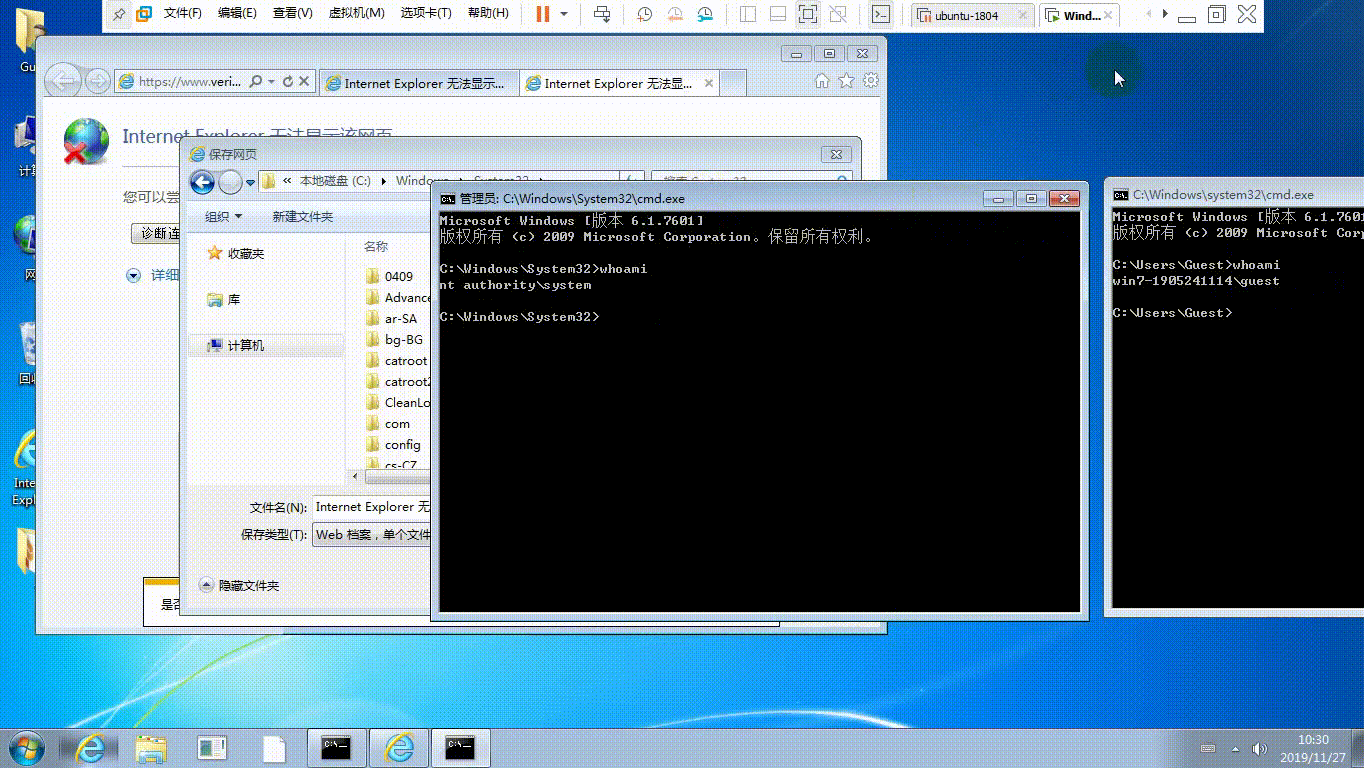 sv3nbeast/cve-2019-1388
guest→system(UAC رفع الامتيازات يدويًا)
 cisc0-gif/kitt-lite
أداة CLI لاختبار الاختراق مبنية بلغة بايثون
 ysanatomic/io_uring_lpe-cve-2024-0582
استغلال LPE لـ CVE-2024-0582 (io_uring)
 forrest-orr/exploits
مجموعة شخصية من ثغرات Windows CVE قمت بتحويلها إلى مصادر استغلال، بالإضافة إلى مجموعة من الحمولات التي كتبتها لاستخدامها مع هذه الاستغلالات.
 nccgroup/windowsdaclenumproject
مجموعة أدوات لتعداد وتحليل قوائم التحكم بالوصول (DACLs) في نظام ويندوز
 ustayready/thunderstorm
محرك جمع واستخلاص. يقوم برسم خريطة لبيئتك، وتقييم الأذونات والثقة الفعلية، وكتابة رسم بياني كامل للهجوم في ملف واحد بامتداد .rage.ndjson. وهو المدخل…









