

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
LOLSpoof — شل تفاعلية لتزوير بعض أوامر LOLBins | Kitploit
أدوات/GitHubGitHub/itaymigdal/lolspoof
أدوات دفاعيةتصعيد الامتيازاتما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالفريق الأحمر
GitHubitaymigdal/lolspoof

LOLSpoof

شل تفاعلية لتزوير بعض أوامر LOLBins

عرض المستودع
1882292منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

LOLSpoof

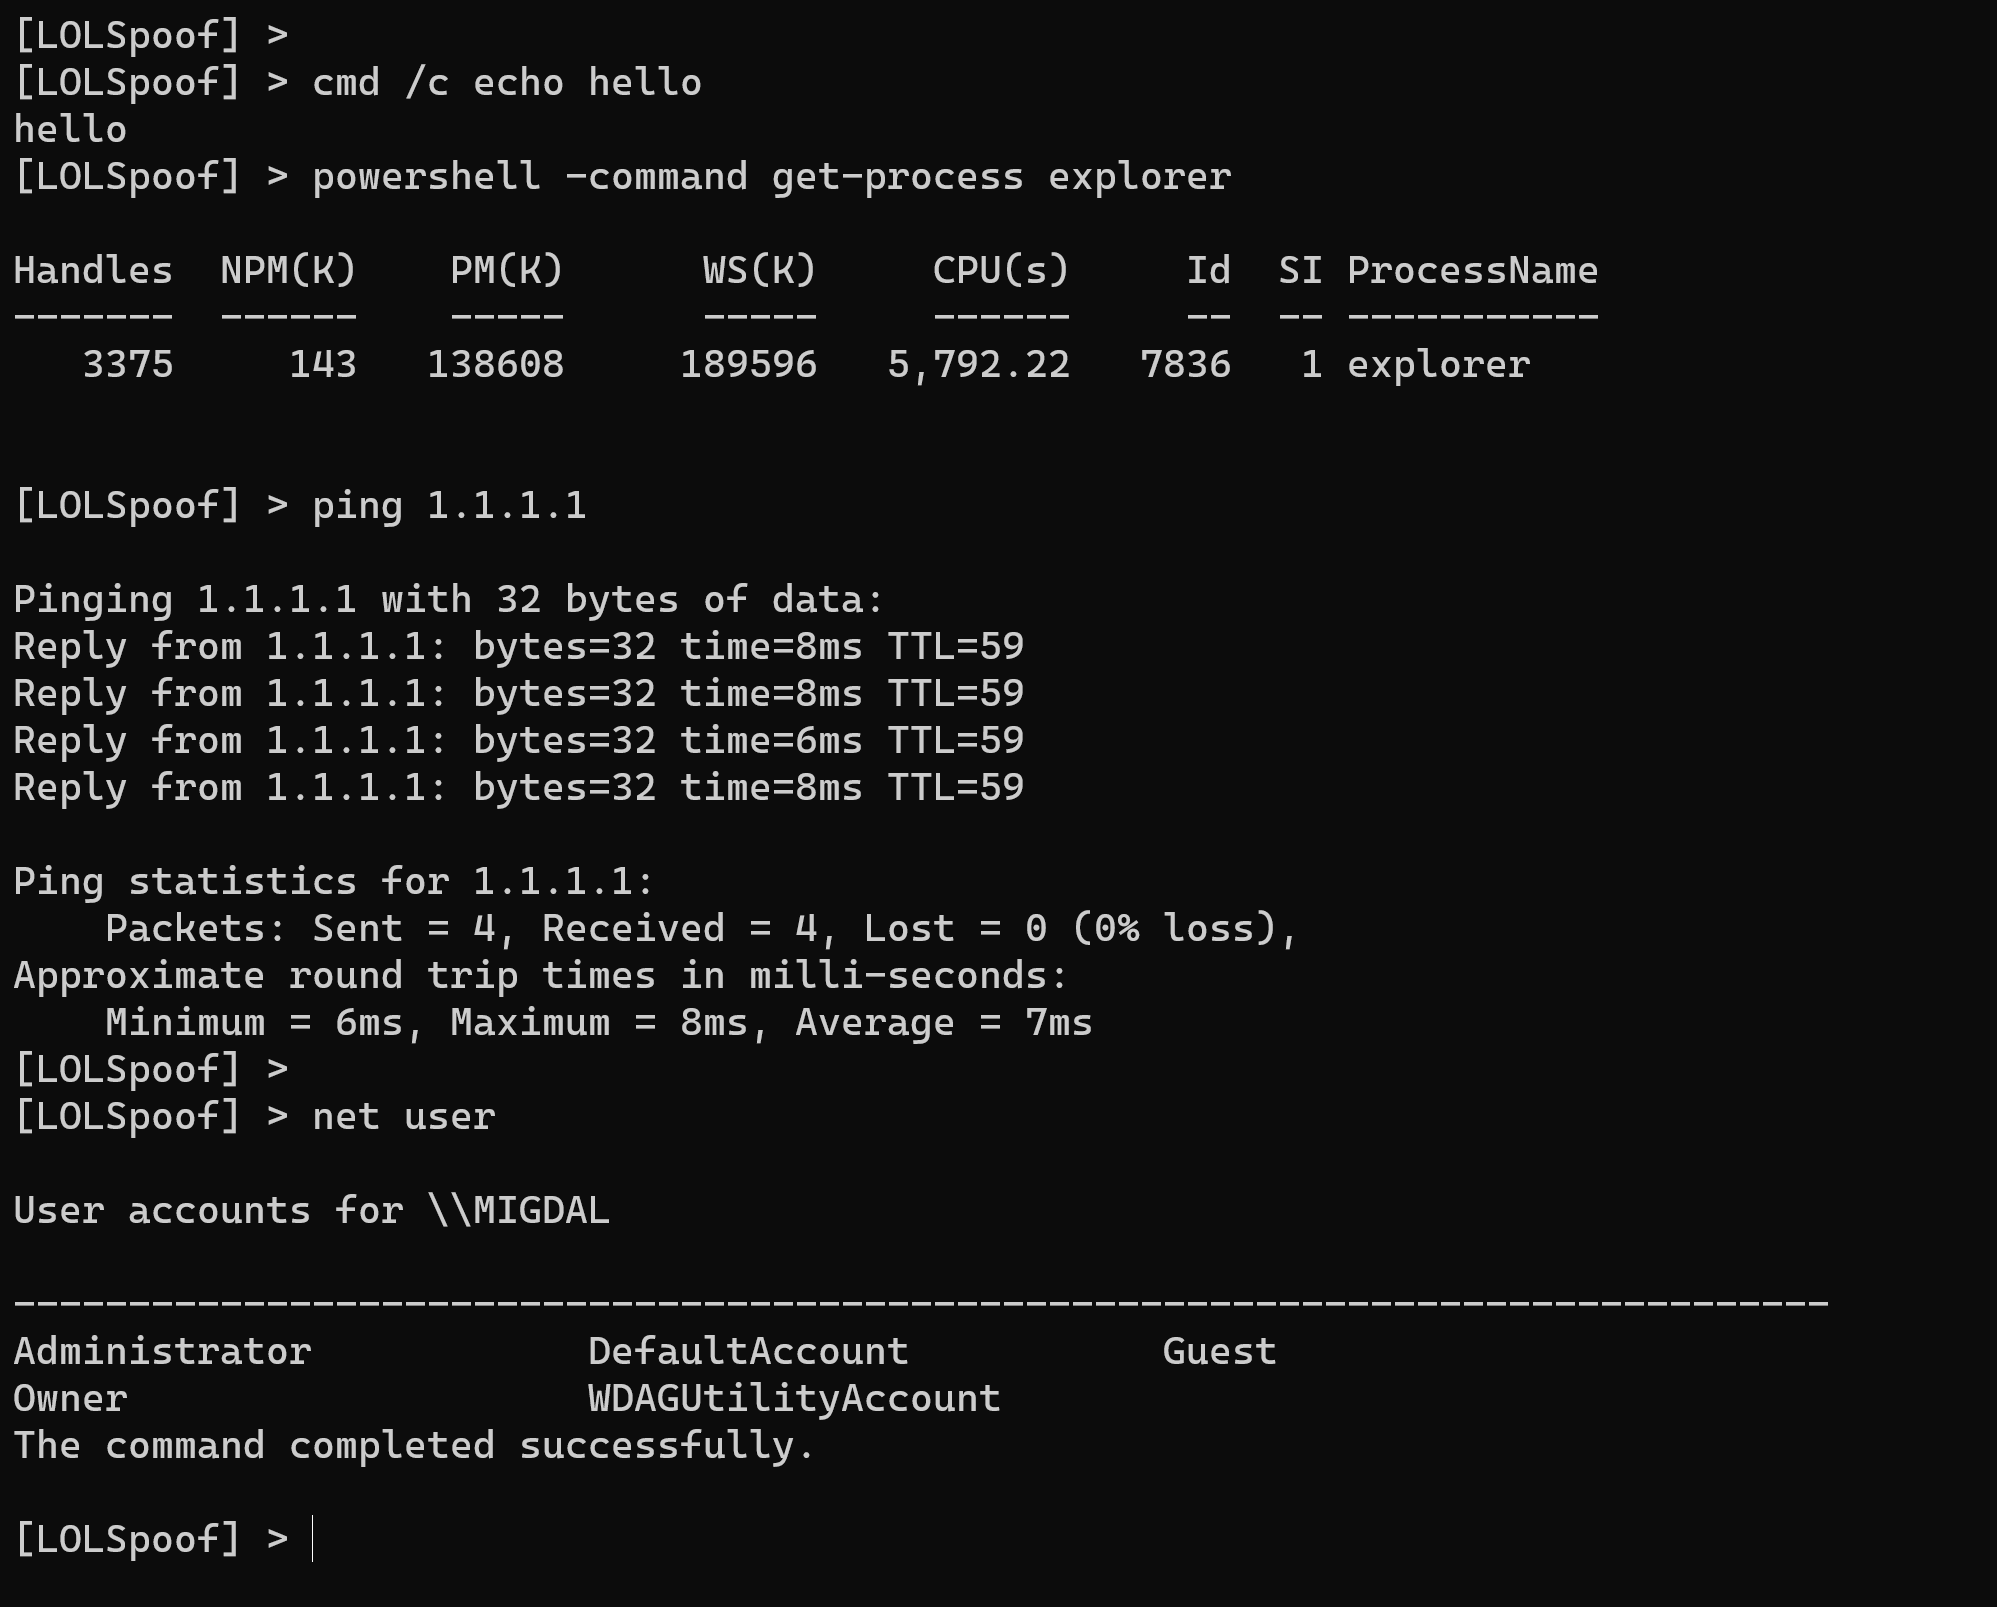
LOLSpoof هو برنامج شيل تفاعلي يقوم تلقائيًا بتزوير وسائط سطر الأوامر للعملية المستنسخة. ما عليك سوى استدعاء سطر الأوامر الذي يبدو مشبوهًا LOLBin (مثل powershell -w hidden -enc ZwBlAHQALQBwAHIAbwBjAGUA....) وسيضمن LOLSpoof أن تتبع إنشاء العملية يبدو شرعيًا وواضحًا.
استخدم فقط لـ LOLBins 64-bit

لماذا

سطر أوامر العملية هو تتبع يتم مراقبته بشدة، ويتم فحصه بدقة بواسطة برامج مكافحة الفيروسات/EDRs ومحللي SOC أو صيادي التهديدات.

كيف

  1. تحضير سطر الأوامر المزيف من السطر الحقيقي: lolbin.exe " " * sizeof(real arguments)
  2. إنشاء LOLBin المعلق بسطر الأوامر المزيف
  3. الحصول على عنوان PEB البعيد
  4. الحصول على عنوان هيكل RTL_USER_PROCESS_PARAMETERS
  5. الحصول على عنوان مخزن سطر الأوامر unicode
  6. استبدال سطر الأوامر المزيف بالحقيقي
  7. استئناف الخيط الرئيسي

اعتبارات أمان العمليات

على الرغم من أن هذه التقنية البسيطة تساعد في تجاوز كشف سطر الأوامر، إلا أنها قد تُدخل تتبعات مشبوهة أخرى:

  1. إنشاء عملية معلقة
  2. العملية الجديدة تحتوي على مسافات في النهاية (لكن من السهل جدًا جعلها حرفًا مكررًا أو حتى بيانات عشوائية بدلاً من ذلك)
  3. الكتابة إلى العملية المستنسخة باستخدام WriteProcessMemory

البناء

تم بناؤه باستخدام Nim 1.6.12 (التجميع مع Nim 2.X ينتج أخطاء!)

nimble install winim

مشكلة معروفة

البرامج التي تمسح أو تغير رسائل الكونسول المطبوعة سابقًا (مثل timeout.exe 10) تعطل البرنامج. عند استخدام مثل هذه الأوامر، ستحتاج إلى إعادة تشغيل الكونسول. لا أعرف كيفية إصلاح ذلك، مرحب بالاقتراحات.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




