
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 kr1shn4murt1/get_team_pass
الحصول على معرف TeamViewer وكلمة المرور من جهاز كمبيوتر بعيد في الشبكة المحلية (LAN)
 codextf2/cobaltstrike-headless
سكربت Aggressorscript يحوّل عميل Aggressor بدون واجهة رسومية إلى عميل Cobalt Strike شبه فعّال.
 kkent030315/cve-2022-42046
استغلال إثبات المفهوم لـ CVE-2022-42046 يوضح تصعيد الامتيازات المحلية عبر التلاعب المباشر بكائنات kernel لعلامات EPROCESS Protection وSignatureLevel…
 michalbednarski/resourcepoison
كتابة وتحليل استغلال لثغرة CVE-2025-22441: تصعيد الامتيازات من تطبيق مثبت إلى عملية SystemUI على أندرويد بسبب تمرير ApplicationInfo غير موثوق إلى…
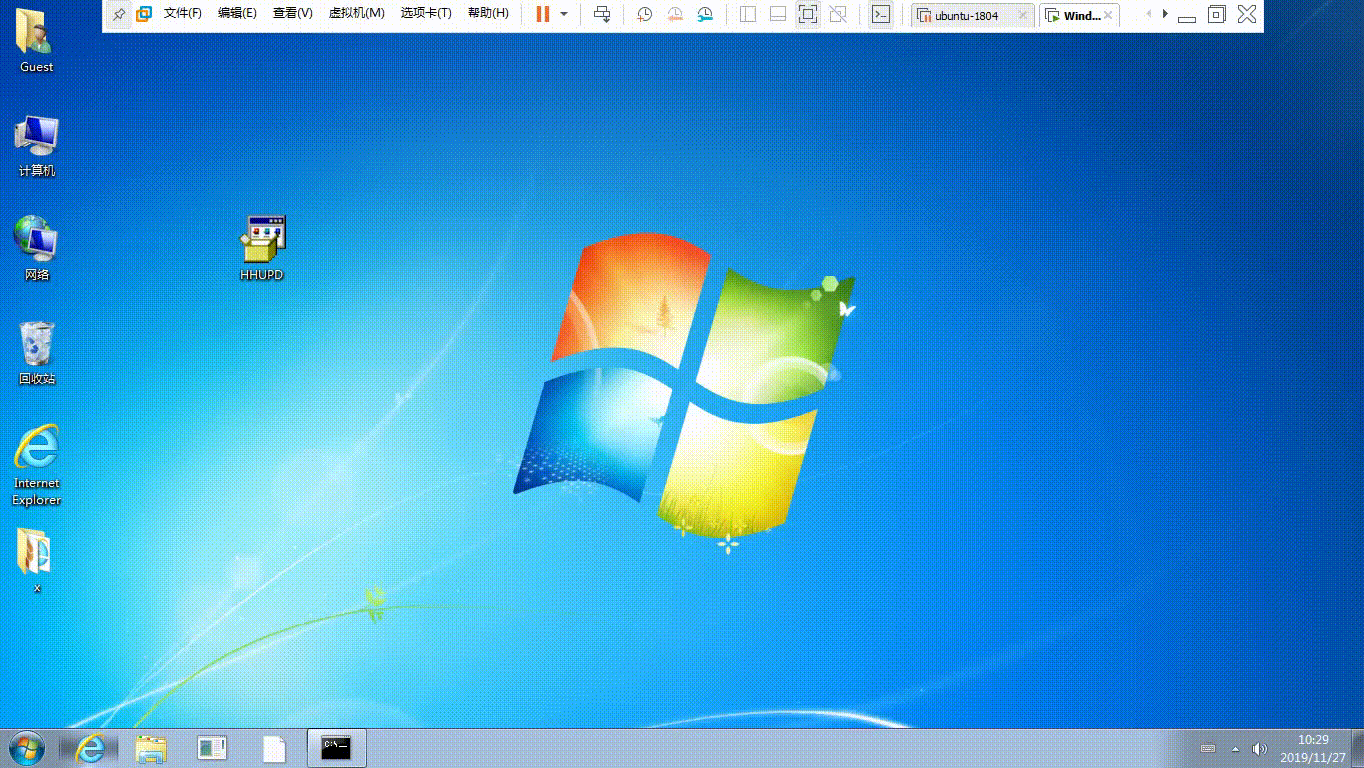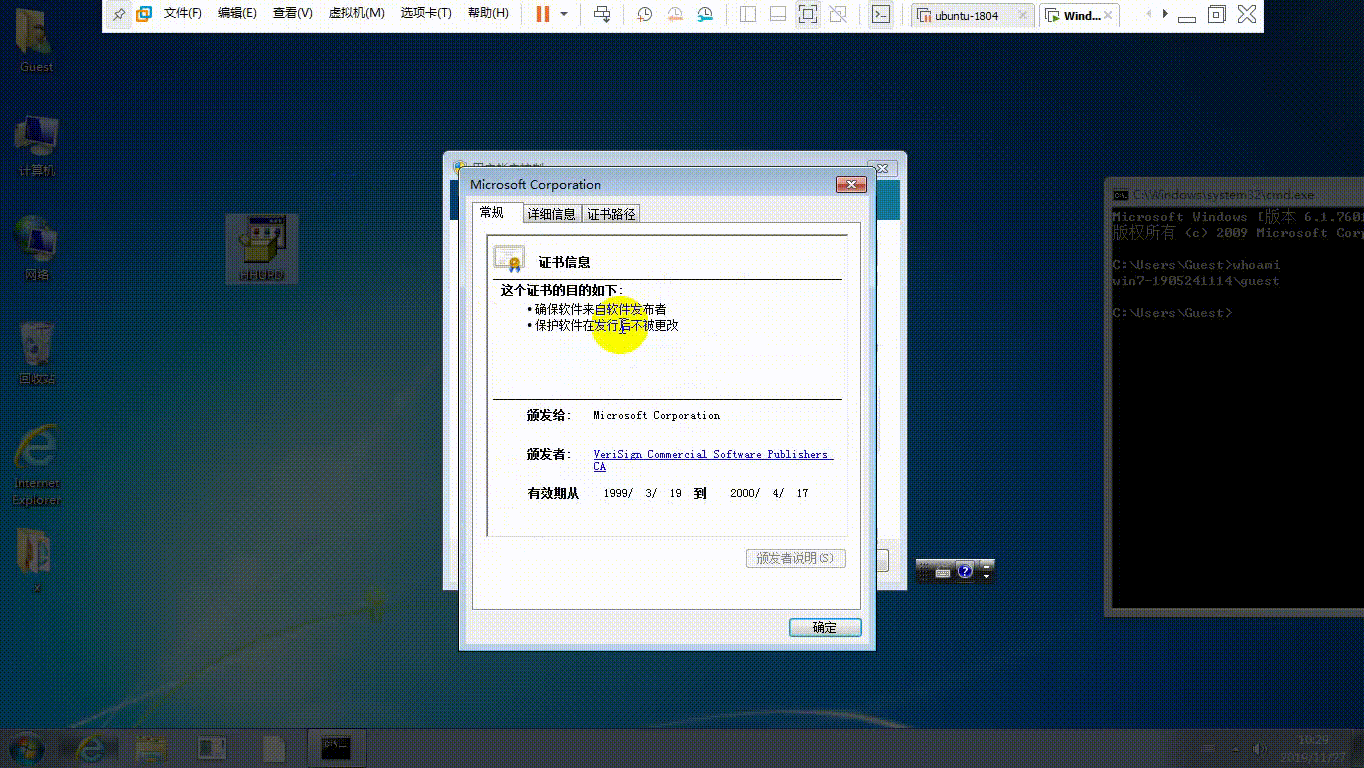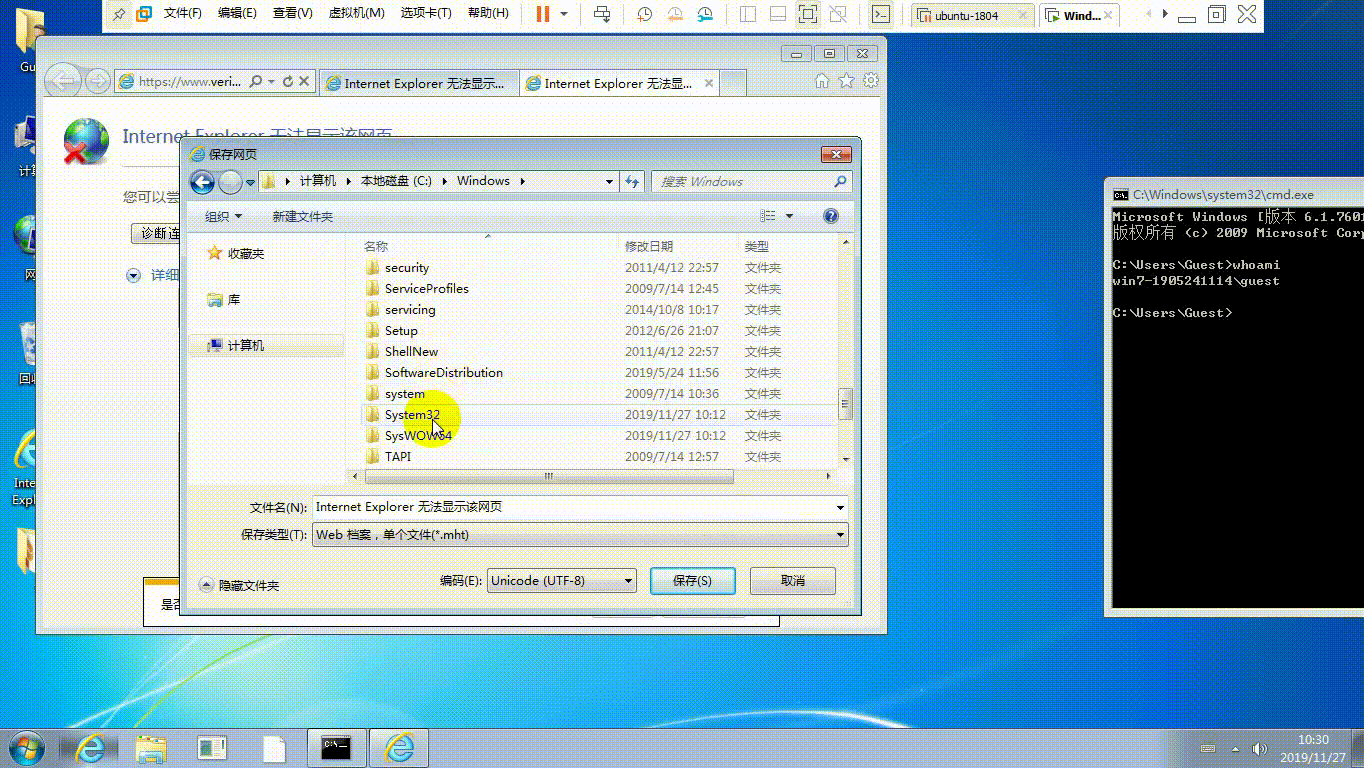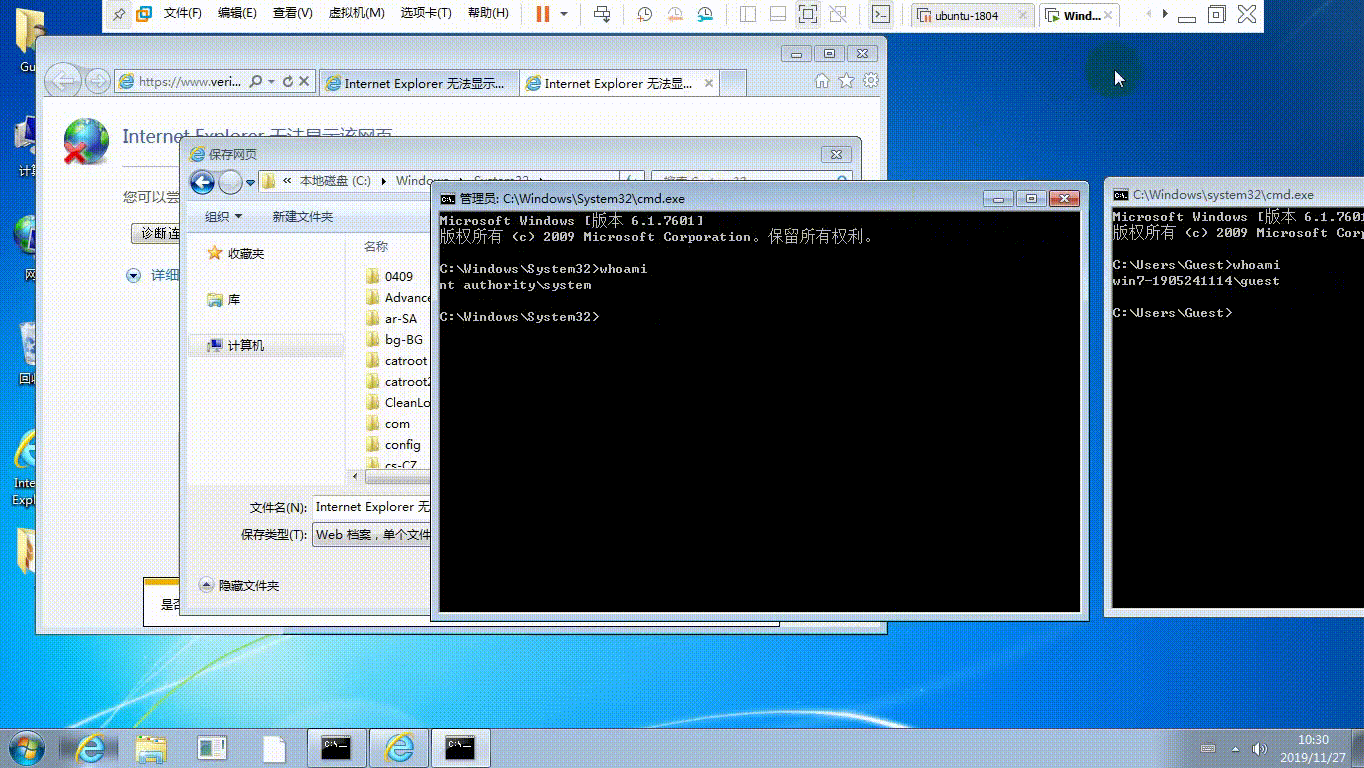 sv3nbeast/cve-2019-1388
guest→system(UAC رفع الامتيازات يدويًا)
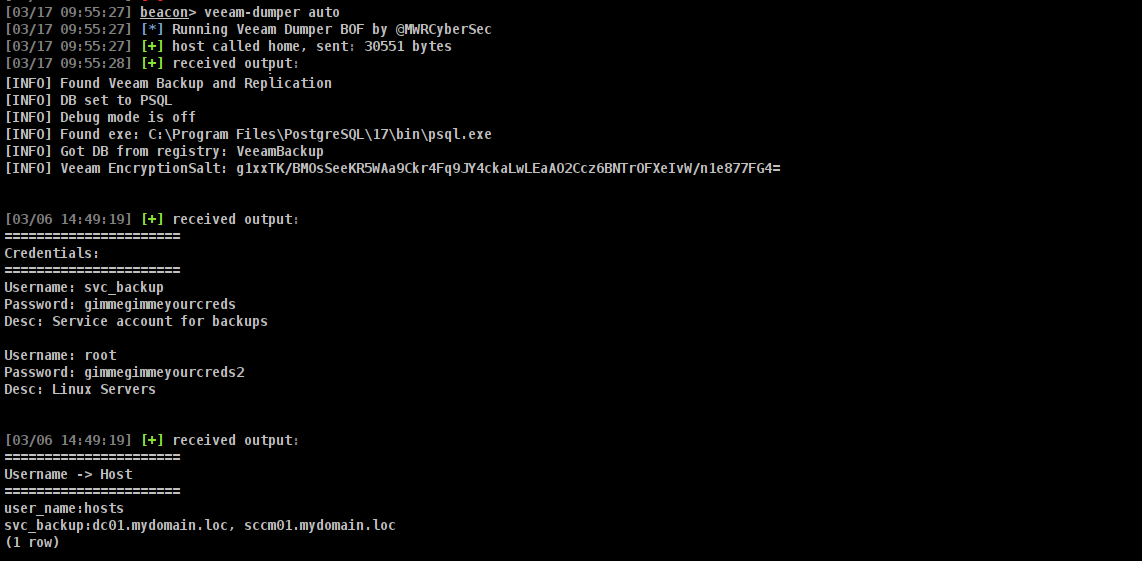 mwr-cybersec/veeamdumper-bof
ملف BOF لاستخراج بيانات الاعتماد من Veeam Backup and Replication وVeeam One
 trustedsec/cs_coffloader
أداة تحميل COFF لـ Cobalt Strike تنفذ ملفات Beacon Object Files داخل الذاكرة، مما يتيح استخدام أدوات مخصصة وتنفيذ عمليات استغلال خفية بعد الاختراق…
 cisc0-gif/kitt-lite
أداة CLI لاختبار الاختراق مبنية بلغة بايثون
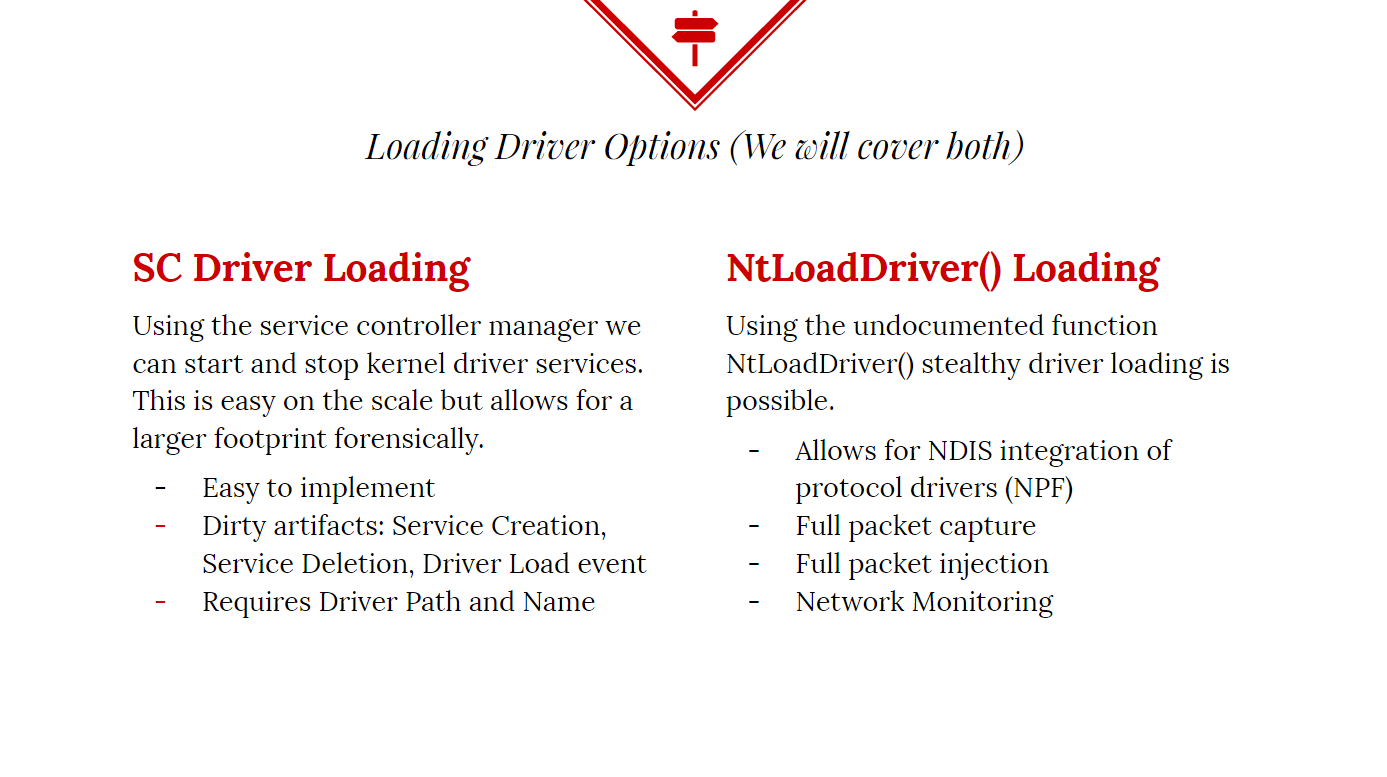 killswitch-gui/hotload-driver
C++
 praetorian-inc/oauthseeker
تطبيق OAuth خبيث يمكن استغلاله في هجمات التصيد الاحتيالي الداخلية والخارجية التي تستهدف مستخدمي Microsoft Azure وOffice365.
 ysanatomic/io_uring_lpe-cve-2024-0582
استغلال LPE لـ CVE-2024-0582 (io_uring)
 3gstudent/ntfsdump
يُستخدم لنسخ ملف من وحدة تخزين مقسّمة بنظام NTFS عبر قراءة وحدة التخزين الخام وتحليل بنى NTFS.
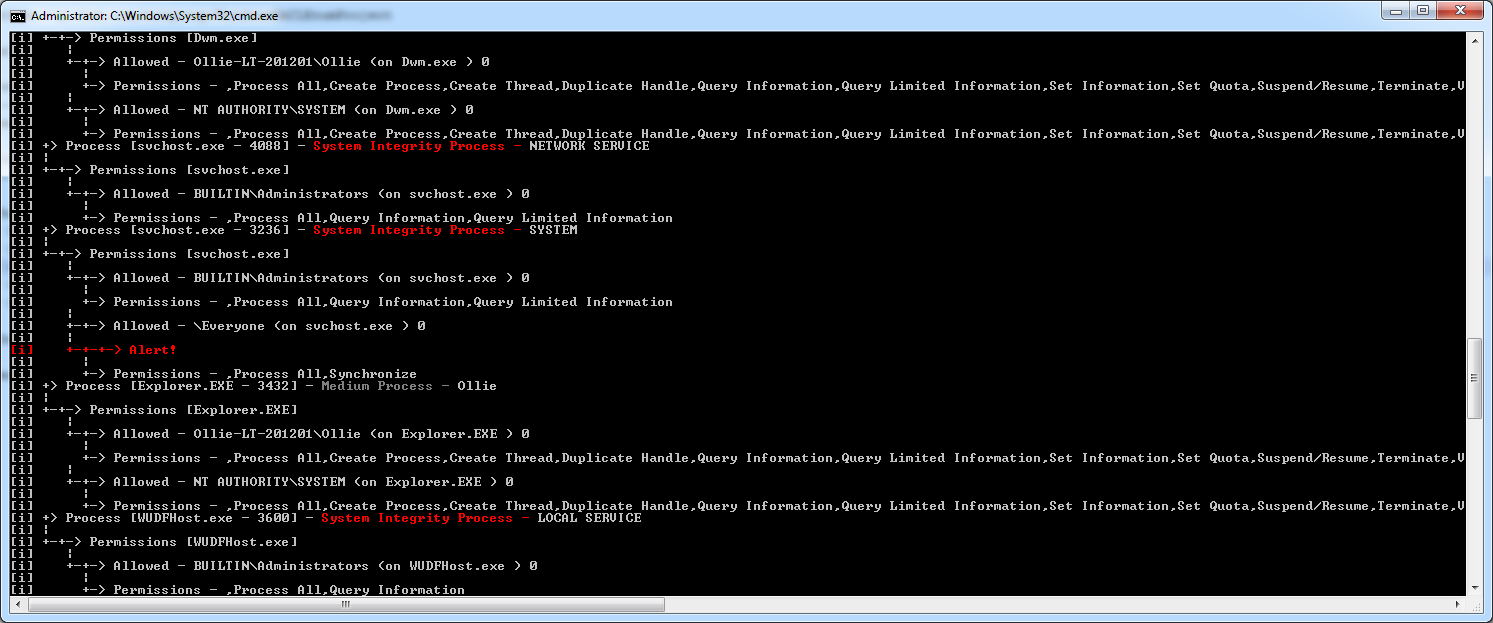 nccgroup/windowsdaclenumproject
مجموعة أدوات لتعداد وتحليل قوائم التحكم بالوصول (DACLs) في نظام ويندوز
 mirchr/security-research
بحث أمني
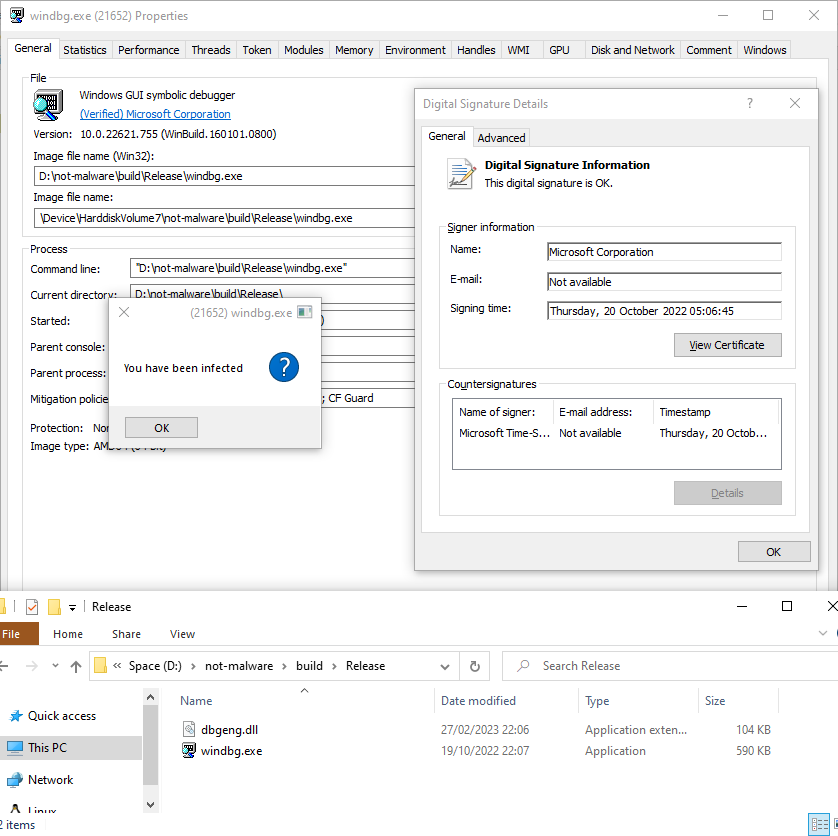 mrexodia/lolbin-poc
PoC صغير لاستخدام ملف تنفيذي موقّع من مايكروسوفت كـ lolbin.
 forrest-orr/exploits
مجموعة شخصية من ثغرات Windows CVE قمت بتحويلها إلى مصادر استغلال، بالإضافة إلى مجموعة من الحمولات التي كتبتها لاستخدامها مع هذه الاستغلالات.
 joaoviictorti/rustbof
قالب لكتابة ملفات كائنات Beacon (BOFs) بلغة Rust
 nccgroup/onelogicalmyth_shell
قشرة HTA للمساعدة في تقييمات الاختراق.








