Windows DACL Enum Project
مجموعة أدوات لتعداد وتحليل قوائم DACLs في Windows
صدرت كمصدر مفتوح بواسطة NCC Group Plc - http://www.nccgroup.com/
طُوّرت بواسطة Ollie Whitehouse، ollie dot whitehouse at nccgroup dot com
https://github.com/nccgroup/WindowsDACLEnumProject
صدرت بموجب رخصة AGPL؛ راجع LICENSE لمزيد من المعلومات
نظرة عامة على قوائم DACLs وACEs في Windows
اقرأ - http://msdn.microsoft.com/en-us/library/windows/desktop/aa446597(v=vs.85).aspx
الأداة #1: Process Perms
الميزات
أول أداة صدرت ضمن هذا المشروع. ستقوم بتعداد:
- العمليات ومستوى التكامل (integrity level) والمستخدم الذي تعمل به.
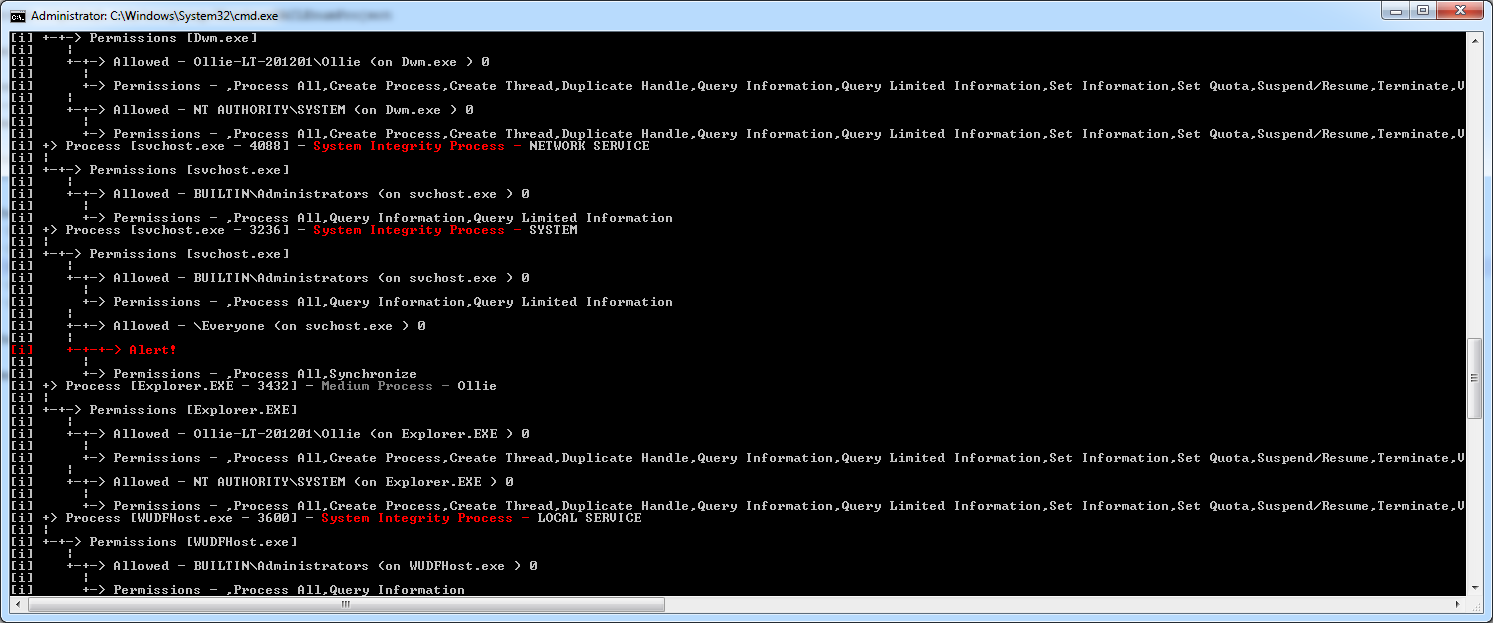
- اختياريًا: قوائم DACLs المرتبطة بكائن العملية.
- اختياريًا: سلاسل العمليات (threads) الخاصة بعملية ما وقوائم DACLs المرتبطة بها.
- اختياريًا: الوحدات (modules) المحمّلة بواسطة عملية ما.
- اختياريًا: استبعاد معرفات SIDs غير المعيّنة من المخرجات.
ستقوم الأداة تلقائيًا بتمييز أي قوائم DACLs مشبوهة.
خيارات سطر الأوامر
يقبل سطر الأوامر الخيارات التالية:
- -p صلاحيات العملية
- -m الوحدات
- -t سلاسل العمليات والصلاحيات
- -o [PID]
- -x استبعاد معرفات SIDs غير المعيّنة من التنبيهات
الاستخدام النموذجي
الاستخدام النموذجي يكون بسطر أوامر مثل:
processperms -px
الأداة مصممة لأنظمة Windows Vista / Server 2008 والإصدارات الأحدث نظرًا لمراعاتها مستويات التكامل.
لقطة الشاشة
=======
مصممة لأنظمة Windows Vista / Server 2008 والإصدارات الأحدث نظرًا لمراعاتها مستويات التكامل.
الأداة #2: محطات النوافذ وأسطح المكتب
الميزات
ثاني أداة صدرت ضمن هذا المشروع. ستقوم بتعداد:
- محطات النوافذ (Window Stations) داخل الجلسة التي يتم تنفيذ الأداة فيها وقائمة DACL المرتبطة بها.
- أسطح المكتب (Desktops) داخل محطات النوافذ تلك وقوائم DACLs المرتبطة بها.
الأداة #3: الخدمات
الميزات
ثالث أداة صدرت ضمن هذا المشروع. ستقوم بتعداد:
- الخدمات بما في ذلك برامج تشغيل النواة (kernel drivers) وبرامج تشغيل التصفية (filter drivers) وخدمات وضع المستخدم.
- قوائم DACLs المرتبطة بإدخالات الخدمة في مدير التحكم بالخدمات.
- حالة الخدمة ومعرف PID ومسار الملف التنفيذي.
- قوائم DACLs المرتبطة بالملفات التنفيذية لتلك الخدمات.
- تمييز قوائم DACLs الضعيفة بشكل واضح.
الأداة #4: نظام الملفات
الميزات
رابع أداة صدرت ضمن هذا المشروع. ستقوم بتعداد:
- الملفات وقوائم التحكم بالوصول
- الدلائل وقوائم التحكم بالوصول
- التنبيه على الملفات أو الدلائل ذات التحكم بالوصول التي تبدو ضعيفة.
الأداة #5: السجل
الميزات
خامس أداة صدرت ضمن هذا المشروع. ستقوم بتعداد:
- مفاتيح السجل وقوائم التحكم بالوصول
- التنبيه على المفاتيح ذات التحكم بالوصول التي تبدو ضعيفة.
- المعامل -s لاستبعاد كل المخرجات باستثناء الأكثر اشتباهًا (انظر -h).
- المعامل -x للتنبيه فقط على المخرجات المشبوهة (انظر -h).

 nccgroup/windowsdaclenumproject







