
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit

 safebuffer/pe-linux
أداة تدقيق تصعيد الامتيازات في لينكس تقوم بأتمتة تعداد النظام، فحص ثغرات النواة، جمع كلمات المرور، تحليل السجلات، وفحص مهام cron لاختبار الاختراق.
 tyranid/ie11sandboxescapes
بعض الأمثلة على كود مصدري لعمليات الهروب من بيئة الحماية المعزولة (Sandbox) في IE11 التي تم إصلاحها.
 nopernik/mpdns
خادم DNS متعدد الأغراض
 3lp4tr0n/remotemonologue
تسليح DCOM لإجبار مصادقة NTLM
 retme7/cve-2014-7911_poc
ثغرة رفع صلاحيات محلية لهاتف Nexus5 بنظام Android 4.4.4 (KTU84P)
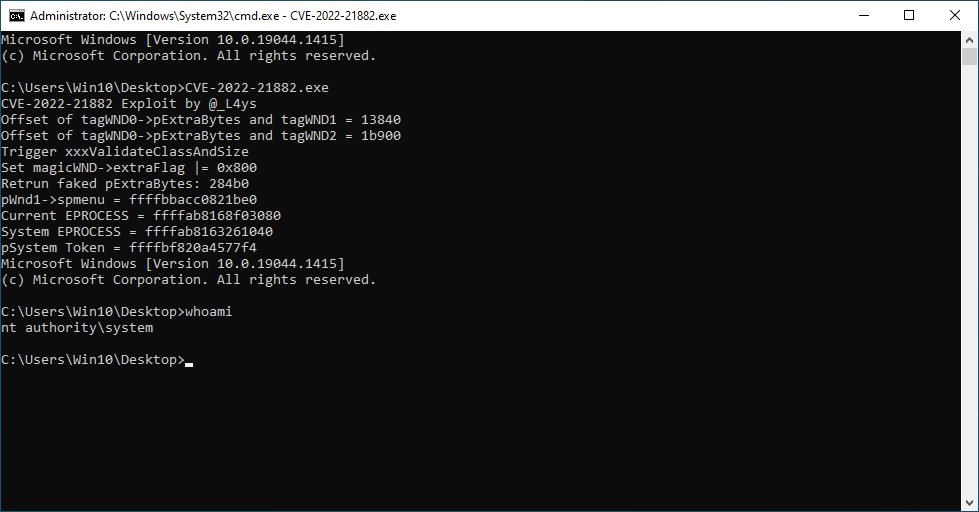 l4ys/cve-2022-21882
استغلال إثبات المفهوم لـ CVE-2022-21882، وهي ثغرة رفع امتيازات في Win32k تستهدف Windows 10 21H2، توضح تصعيد الامتيازات في وضع kernel-mode.
 icyguider/moreimpacketexamples
مزيد من الأمثلة باستخدام مكتبة Impacket مصممة لأغراض التعلم.
 hackerhouse-opensource/offensivelua
Lua هجومية.
 cobbr/elite
Elite هو المكوّن من جانب العميل لمشروع Covenant. Covenant هو إطار عمل للقيادة والتحكم يعتمد على .NET، يهدف إلى إبراز سطح الهجوم في .NET، وتسهيل…
 ziconius/fudgec2
FudgeC2 - إطار عمل للتحكم والأوامر مصمم للتعاون الجماعي وأنشطة ما بعد الاستغلال.
 h4wkst3r/adokit
أداة هجوم معيارية تستغل واجهة برمجة تطبيقات Azure DevOps REST للاستطلاع، تصعيد الامتيازات، والاستمرارية باستخدام ملفات تعريف الارتباط المسروقة أو…
 cryst4linqq/turkorat
مُستولي غير مكتشف بالكامل (يستولي على المحافظ، كلمات المرور، ملفات تعريف الارتباط، يُعدّل تطبيق ديسكورد إلخ.)
 dirkjanm/askwam
اطلب من مدير حسابات الويب (WAM) رموز Entra ID
 rasta-mouse/ost-c2-spec
مصدر مفتوح لمواصفات C&C
 kudaes/dumpy
أعد استخدام المقابض المفتوحة لتفريغ LSASS ديناميكيًا.
 janoglezcampos/rust_syscalls
استدعاء نظام مباشر وغير مباشر عبر كعب (stub) واحد مع حلّ أرقام خدمات النظام (SSN) في وقت التشغيل لنظام ويندوز.
 blacksnufkin/nyxinvoke
NyxInvoke هو أداة سطر أوامر مكتوبة بلغة Rust لتشغيل تجميعات .NET وPowerShell وBOFs مع ميزات تجاوز AMSI وETW بأسلوب Patchless. مع دعم Dual-build.
 securewithumer/cve-2026-pocs
Exploit-Index : قاعدة بيانات CVE Proof of Concept (PoC) والاستغلالات المثالية. مُجمِّع عالي الأداء بدون API لثغرات 0day والثغرات الأمنية وThreat…








