FudgeC2 - إطار عمل للتحكم والأوامر مصمم للتعاون الجماعي وأنشطة ما بعد الاستغلال.


FudgeC2 هي منصة تحكم وأوامر (C2) مبنية على Powershell، صُممت لتسهيل التعاون الجماعي وتتبع الجدول الزمني للحملات، وتم إصدارها في BlackHat Arsenal USA 2019. تهدف هذه المنصة إلى مساعدة العملاء على فهم أفضل لأنشطة الفريق الأحمر من خلال تقديم تفاصيل أكثر دقة حول التقنيات العدائية.
مبنية على Python3 مع واجهة أمامية ويب، تهدف FudgeC2 إلى توفير واجهة بسيطة لمشغلي الفريق الأحمر لإدارة الأجهزة النشطة عبر حملاتهم.
FudgeC2 قيد التطوير النشط، وتتلقى تحديثات منتظمة - إذا كانت لديك اقتراحات لميزات، تواصل معنا بأفكارك واقتراحاتك.
لتثبيت وتكوين FudgeC2، قم بتشغيل الأوامر التالية:
git clone https://github.com/Ziconius/FudgeC2
cd FudgeC2/FudgeC2
sudo pip3 install -r requirements.txt
sudo python3 Controller.py
سيؤدي ذلك إلى إنشاء قاعدة بيانات F2 وبيانات الاعتماد للمرة الأولى. بعد ذلك ستتمكن من الوصول إلى المنصة من خلال http[s]://127.0.0.1:5001/. بيانات تسجيل الدخول هي:
admin:letmein
لمزيد من المعلومات حول التثبيت والتكوين، راجع الويكي هنا.
تقسم FudgeC2 المشاريع إلى حملات. كل حملة سيكون لها قوالب الأجهزة الخاصة بها، والأجهزة النشطة، والمستخدمين، والأهداف.
للبدء، ما عليك سوى إنشاء حملة جديدة، وإنشاء قالب جهاز ضمن الحملة، وتشغيل أحد أدوات التهيئة (stagers) على جهاز الهدف.
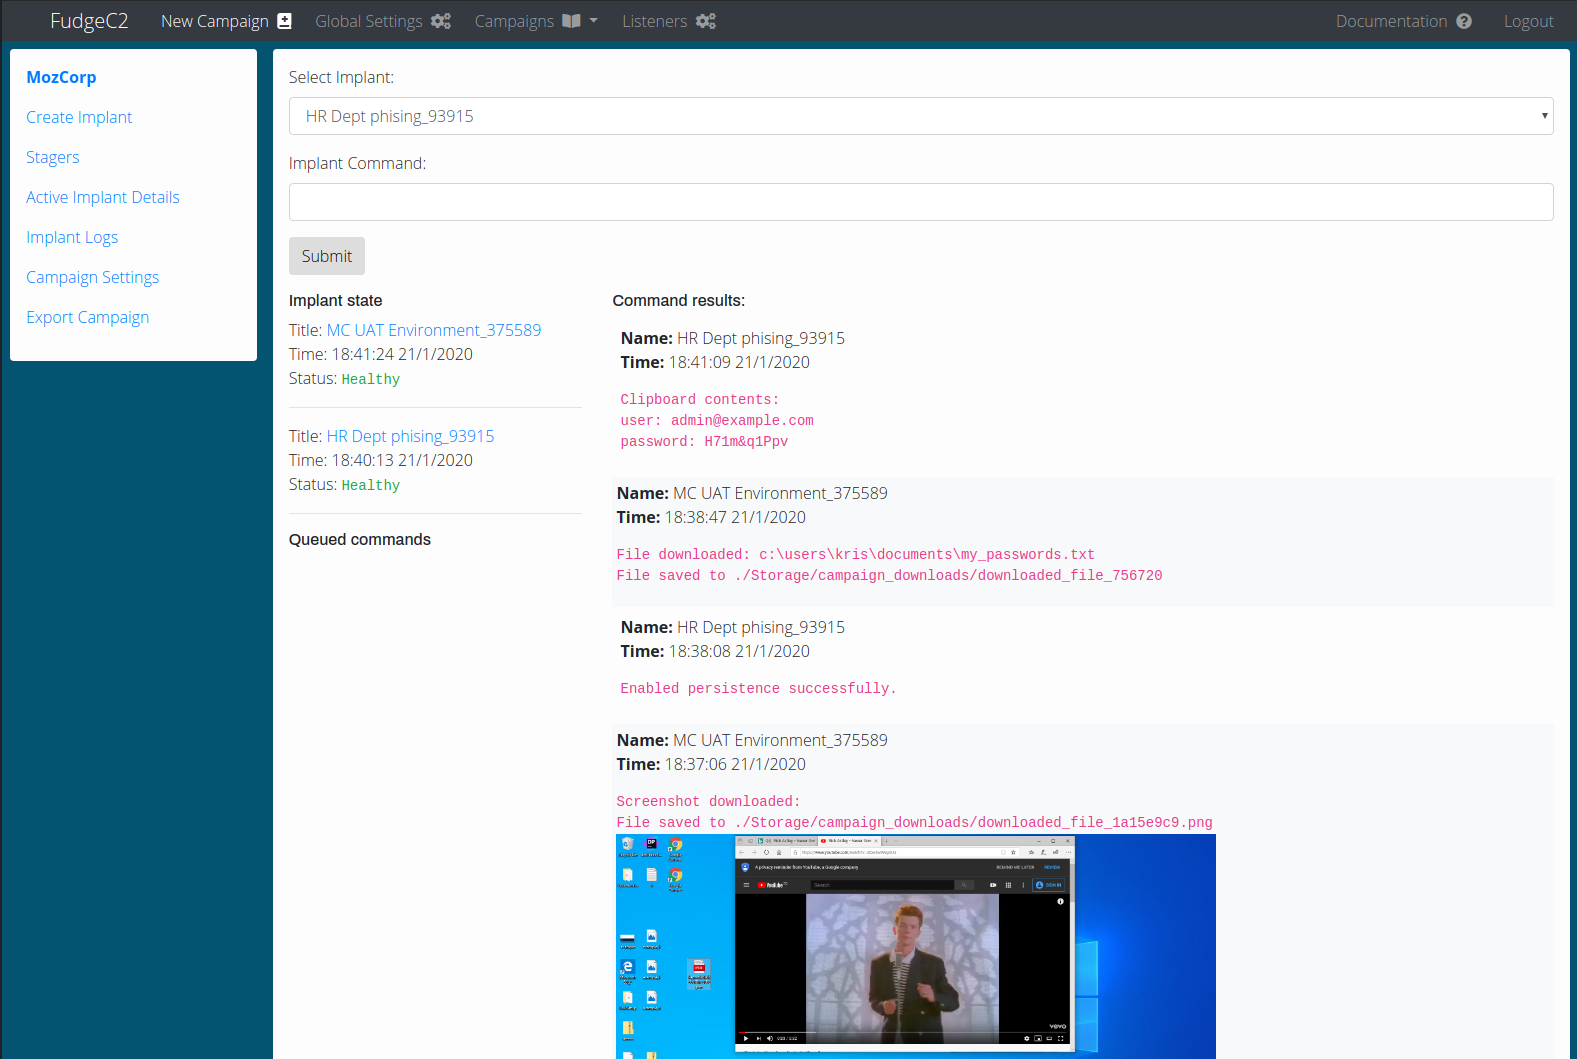
تحتوي أجهزة F2 على مجموعة متنوعة من الأوامر المدمجة، والتي يمكن توسيعها بسهولة، مما يسمح للمشغلين بإنشاء وظائفهم المدمجة الخاصة. يمكن رؤية نظرة عامة على الوظائف أدناه، ولمزيد من المعلومات حول وظائف الأجهزة المدمجة أو كيفية إنشاء وحدات مخصصة، راجع الويكي الخاص بـ FudgeC2 الموجود هنا.
وظائف الجهاز
| الأمر | المعلومات |
|---|---|
<command> | إذا لم يتم استخدام بادئة مدمجة، سيتم تنفيذ القيمة المُدخلة مباشرة بواسطة Powershell. |
:: sys_info | يجمع اسم المستخدم، واسم المضيف، والمجال، وعنوان IP المحلي. |
:: enable_persistence | يمكّن الثبات (persistence) عن طريق تضمين حمولة الـ stager في مفتاح التسجيل التلقائي التالي. |
:: export_clipboard | يحاول جمع أي بيانات نصية مخزنة في حافظة المستخدم. |
:: load_module [النص البرمجي الهدف] | يقوم بتحميل وحدات Powershell خارجية، مثل JAWS. |
:: exec_module [اسم الوحدة المحمّلة] | ينفذ وظيفة معينة من وحدة محمّلة. |
:: list_modules | يسرد جميع الوحدات المحمّلة بواسطة الجهاز. |
:: download_file [الملف الهدف] | يقوم بتحميل الملف الهدف إلى خادم FudgeC2. |
:: upload_file [الملف المحلي] [المسار البعيد/اسم الملف] | يرفع ملفًا إلى المسار الهدف واسم الملف المحدد. |
:: play_audio [ملف صوتي (WAV)] | يشغل ملف صوتي WAV على المضيف المخترق. |
:: screenshot | يلتقط لقطة شاشة لسطح المكتب للمضيف المخترق. |
جميع المساهمات والاقتراحات وطلبات الميزات مرحب بها. لا تتردد في التواصل عبر GitHub، أو عبر Twitter بالأفكار والاقتراحات والأسئلة.
مشروع FudgeC2 وجميع الوحدات تخضع لرخصة GNU General Public License الإصدار 3.0 ما لم يُنص على خلاف ذلك صراحة. يمكنك العثور على الرخصة الكاملة هنا.










