
 #1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit
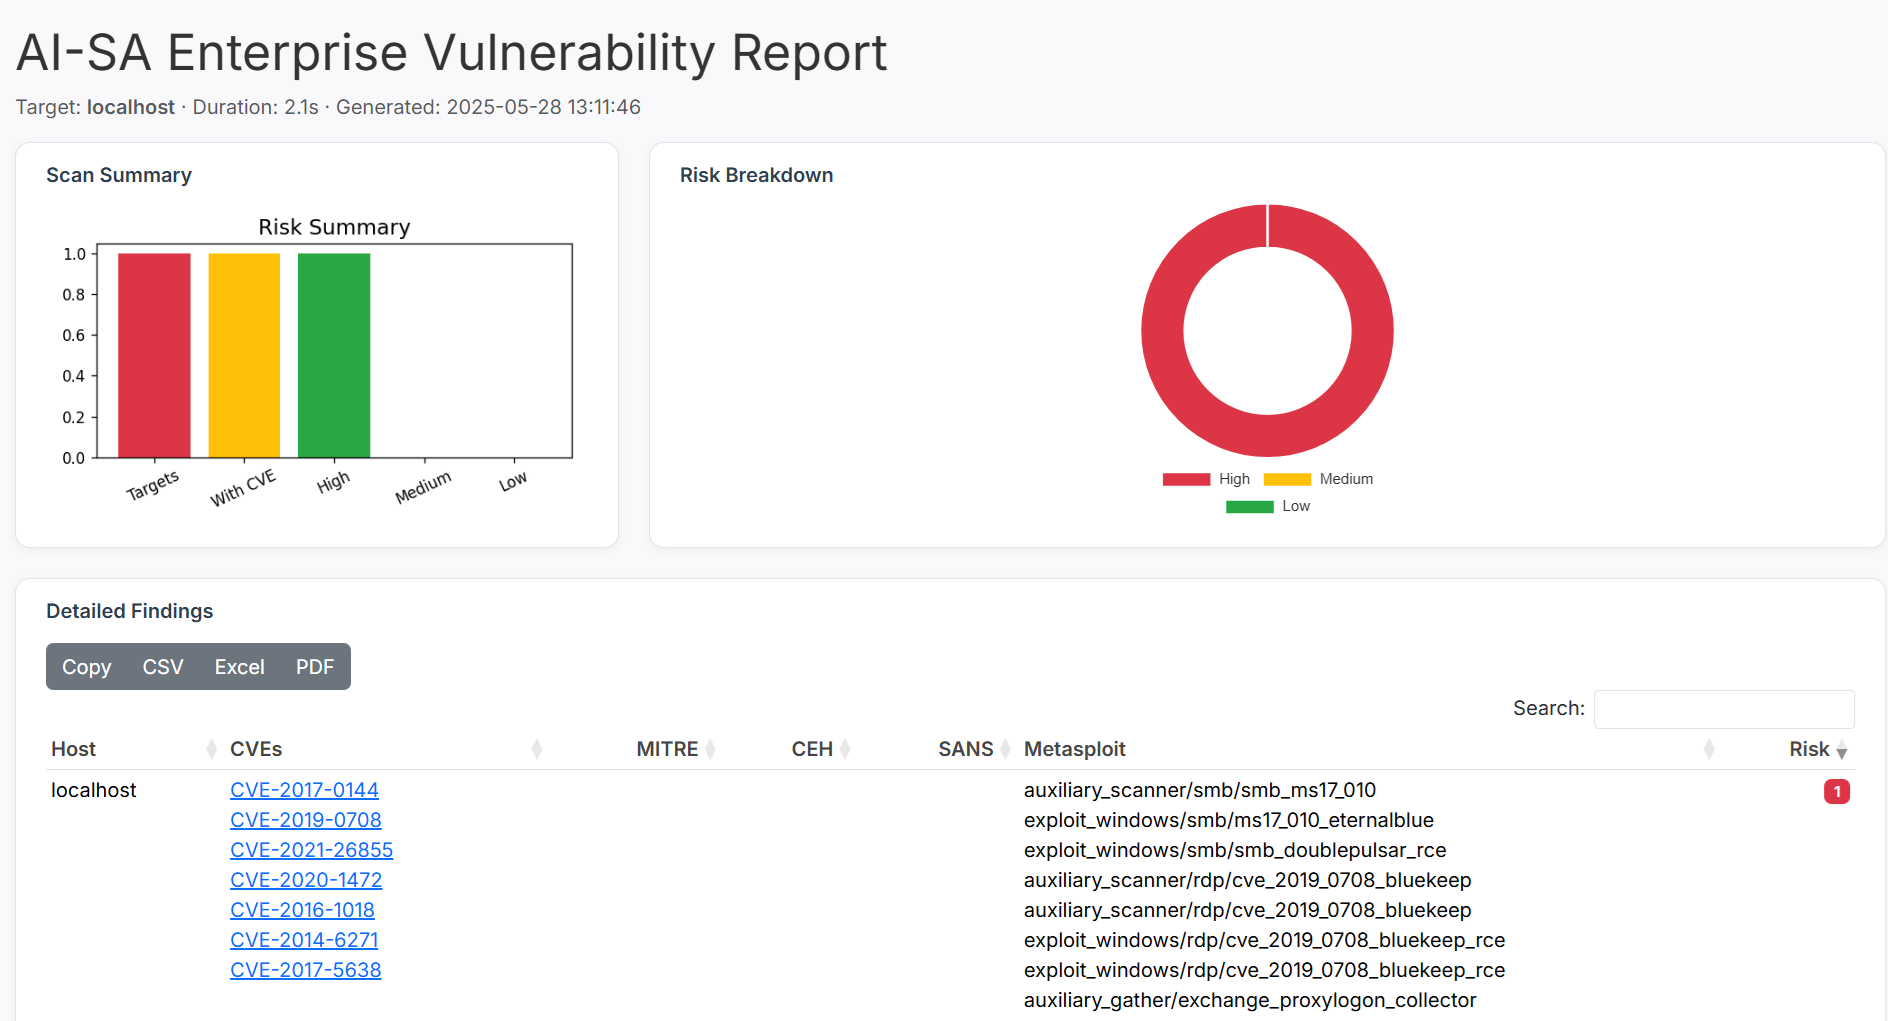
 gmh5225/aisa-scanner
AISA-Scanner هو ماسح ثغرات أمنية مستقل مدعوم بالذكاء الاصطناعي يربط ثغرات CVE باستغلالات metasploit وMITRE وCEH وSANS، ويقدم تقارير مخاطر ذكية في…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
استطلاع شامل واستغلال باب خلفي معروف (CVE-2010-2075) على Metasploitable2 باستخدام Nmap وMetasploit.
 yeee3642/edu-recon
منسّق استطلاع وفرز مخصص لقطاع التعليم (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577، تسريب الأسرار/مفاتيح API، XSS، wp2shell) مع لوحة تحكم ويب
 deade1e/radar
الماسح الشبكي القابل للاختراق
 zales2004/sunset-noontide-pentesting
وصف تقييم اختبار اختراق احترافي لجهاز Sunset: Noontide VulnHub، يغطي الاستطلاع، وتعداد الخدمات، واستغلال CVE-2010-2075، وما بعد الاستغلال، ورفع…
 fa1dz/internet-scanner
واجهة رسومية بلغة Tkinter تقوم بمسح شبكة محلية IPv4 (بروتوكول ARP + فحص عبر nmap)، وتظهر الأجهزة، وتتيح لك تشغيل فحوصات كاملة للمنافذ، وتصدير النتائج.
 gbonacini/opensshenum
أداة تعداد مستخدمي OpenSSH مبنية على CVE-2018-15473 مع فحص المنافذ، وبصمات الأصابع، والتنفيذ المتوازي للتحقق من وجود المستخدمين على خوادم SSH البعيدة.

 sakispat/simple-pentesting
مجموعة أدوات Python تعليمية لاختبار الاختراق المصرح به: ماسح منافذ متعدد الخيوط، وتعداد النطاقات الفرعية والأدلة، وجامع البانرات واكتشاف المضيفين، مع…
 mngunibanda1-prog/jozini-network-scanner
أداة فحص شبكات مبنية على بايثون مع فحص المنافذ، والتقاط اللافتات (banner grabbing)، وربط ثغرات RouterOS CVE لتحديد الثغرات الأمنية وإعداد التقارير…
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
مشروع قائمة التحقق من ثغرات النظام وتحصين أمان الشبكة، يشمل الاستطلاع وتحليل الباب الخلفي لـ vsFTPd (CVE-2011-2523) والتخفيف النشط على طبقة النقل…
 gmh5225/mcp-god-mode
هل أردت يومًا أن يفعل كل شيء؟ 148 أداة قوية للأمن السيبراني/الإدارة على خادم MCP واحد.
 c00ln3t/log4shellauditor
وكيل Go مستقل وتأملي للتدقيق الأمني لكامل دورة الحياة، وتجاوز WAF، والتحقق خارج النطاق (OOB) عبر LDAP، والمعالجة الذاتية (التصحيح التلقائي)، وتقارير…
 achux21/checker-cve-2024-6387
ماسح ضوئي بلغة Python يتحقق من المضيفين لمعرفة ثغرة regreSSHion في OpenSSH (CVE-2024-6387)
 amirrezamarzban/portscan-cve-2026-41940
نطاقات CIDR لعناوين IP (يفترض كمدخلات، ربما عبر سطر الأوامر أو ملف) وتفحص المنفذين 2083 و2087 للتأكد من كونهما مفتوحين.
 azmisyahrul/prismsec
خادم MCP آمن ومعياري يغلّف nmap وnuclei وgobuster وsubfinder وhttpx وnikto وsqlmap لاختبار الاختراق المدعوم بالذكاء الاصطناعي
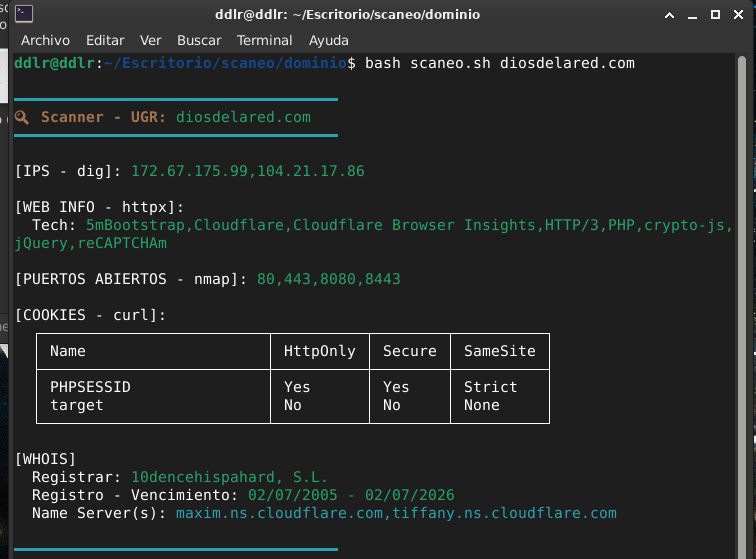 alan-baigorria/dscanner
DScanner هي أداة في bash تقوم بأتمتة مرحلة التعرف في تدقيقات أمن الويب، وتدمج العديد من الأدوات (dig, nmap, httpx, curl, whois) في فحص واحد يحدد…
 aqeisi/cve-2022-36663-poc
ماسح الشبكة الداخلية عبر ثغرة SSRF العمياء في Gluu IAM
 udpsycho/moodle-cve-2018-1042
نص برمجي لاستغلال CVE-2018-1042 لإجراء مسح المنافذ الداخلية.








