Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
dscanner — DScanner هي أداة في bash تقوم بأتمتة مرحلة التعرف في تدقيقات أمن الويب، وتدمج العديد من الأدوات (dig, nmap, httpx, curl, whois) في فحص واحد يحدد عناوين IP، المنافذ المفتوحة، التقنيات، والكوكيز، مع مخرجات منسقة وقابلة للتصدير. | Kitploit
أدوات/GitHubGitHub/alan-baigorria/dscanner
الاستطلاعتخطيط الشبكةمسح المنافذتحليل الثغرات الأمنيةالبرمجة النصية والأتمتةجمع المعلوماتأمن الويباختبار الاختراقتحليل DNS
GitHubalan-baigorria/dscanner

dscanner

DScanner هي أداة في bash تقوم بأتمتة مرحلة التعرف في تدقيقات أمن الويب، وتدمج العديد من الأدوات (dig, nmap, httpx, curl, whois) في فحص واحد يحدد عناوين IP، المنافذ المفتوحة، التقنيات، والكوكيز، مع مخرجات منسقة وقابلة للتصدير.

138منذ 2 أشهرلم تتم المراجعة بعد
مشاركة
عرض المستودع

dScanner 🔍

أداة استطلاع ويب آلية لتدقيق الأمن

الوصف

تجمع dScanner أدوات استطلاع متعددة في أمر واحد للمرحلة الأولية من اختبار اختراق الويب.

للاستخدام فقط مع الأنظمة المصرح بها!!!!

🚀 التثبيت

الاعتماديات المطلوبة: curl dnsutils nmap whois httpx

أداة تم تصورها وتصميمها لأتمتة الاستطلاع على الويب في تدقيقات الأمن. طُوّرت بلغة bash بمساعدة Claude AI للتنفيذ التقني والتحسين.

الميزات:

  • ✅ تحليل DNS مع اكتشاف النطاقات الفرعية
  • ✅ فحص المنافذ الشائعة (nmap)
  • ✅ اكتشاف التقنيات (httpx/curl)
  • ✅ تحليل أمان ملفات تعريف الارتباط
  • ✅ معلومات WHOIS (النطاقات الجذرية)
  • ✅ تحليل robots.txt و sitemap.xml
  • ✅ تحليل ملفات تعريف الارتباط (
  • ✅ تصدير إلى TXT مع تحليل الثغرات
  • ✅ تحليل بسيط لإعدادات DMARK وDKIM و..
  • ✅ تحليل Zone-Transfer

البنية

الوحدةالأداةالغرض
DNSdigتحويل النطاق إلى عناوين IP
Webhttpx/curlاكتشاف التقنيات والخادم
المنافذnmapفحص المنافذ المفتوحة
ملفات تعريف الارتباطcurlتحليل سمات الأمان
التسجيلwhoisمعلومات المسجِّل

التثبيت

فحص أساسي

sudo python3 dscanner.py ejemplo.com

الإصدارات

18/06/2026 - v2.0

  • غيّرت الكود إلى Python
  • اكتشاف SSL
  • اكتشاف بسيط للمنصة
  • تحسين الواجهة والسرعة
  • مراقبة DMARC وDKIM وغيرها.
  • Zone Transfers

15/11/2025 - v1.5

  • أضفت استخراج robots.txt و sitemap.xml
  • غيّرت إعدادات nmap إلى -sV حتى يمكن رؤية مزيد من المعلومات عن كل منفذ
  • الآن يُحلّل إلى IPv6

12/10/2025 - v1.0

  • الإصدار الأول من dscanner

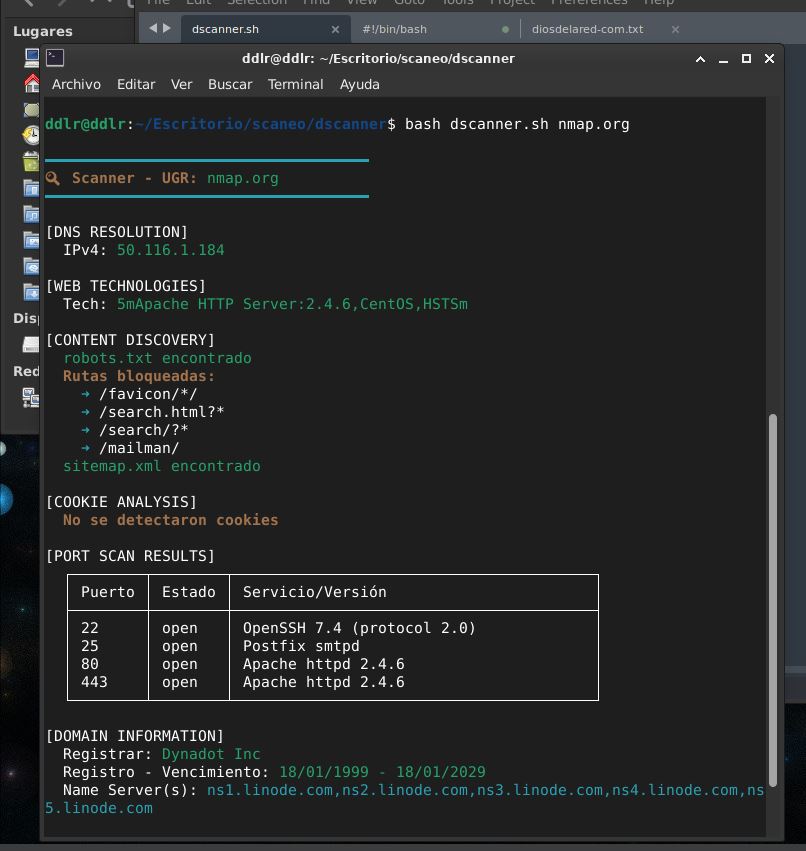
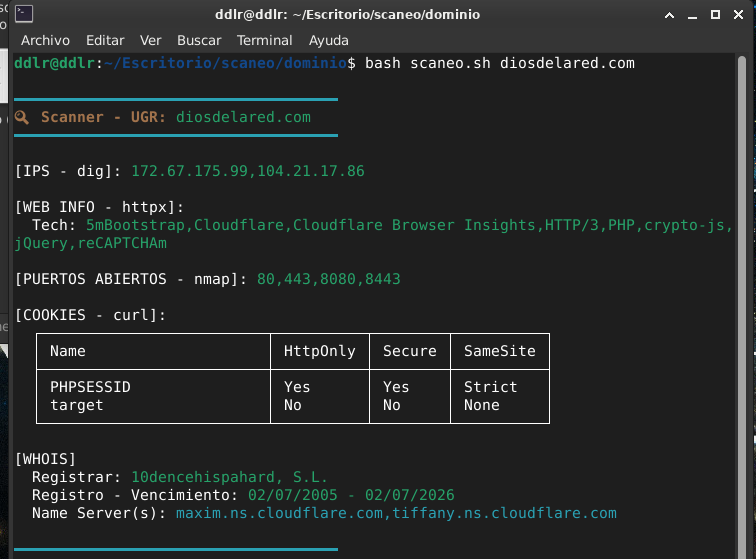
مثال على المخرجات:

الإصدار v2: image

image

الإصدار 1:

dscanner1

image

vibecodeado مع claude

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →