
 #1
أدوات لاكتشاف المنافذ المفتوحة والخدمات ونقاط الدخول المحتملة على أجهزة الشبكة.
موصى به من Kitploit
 edu4rdshl/unimap
قم بالمسح مرة واحدة فقط حسب عنوان IP وقلل أوقات المسح باستخدام Nmap لكميات كبيرة من البيانات.
 pptx704/domainim
أداة سريعة وشاملة لمسح الشبكات التنظيمية
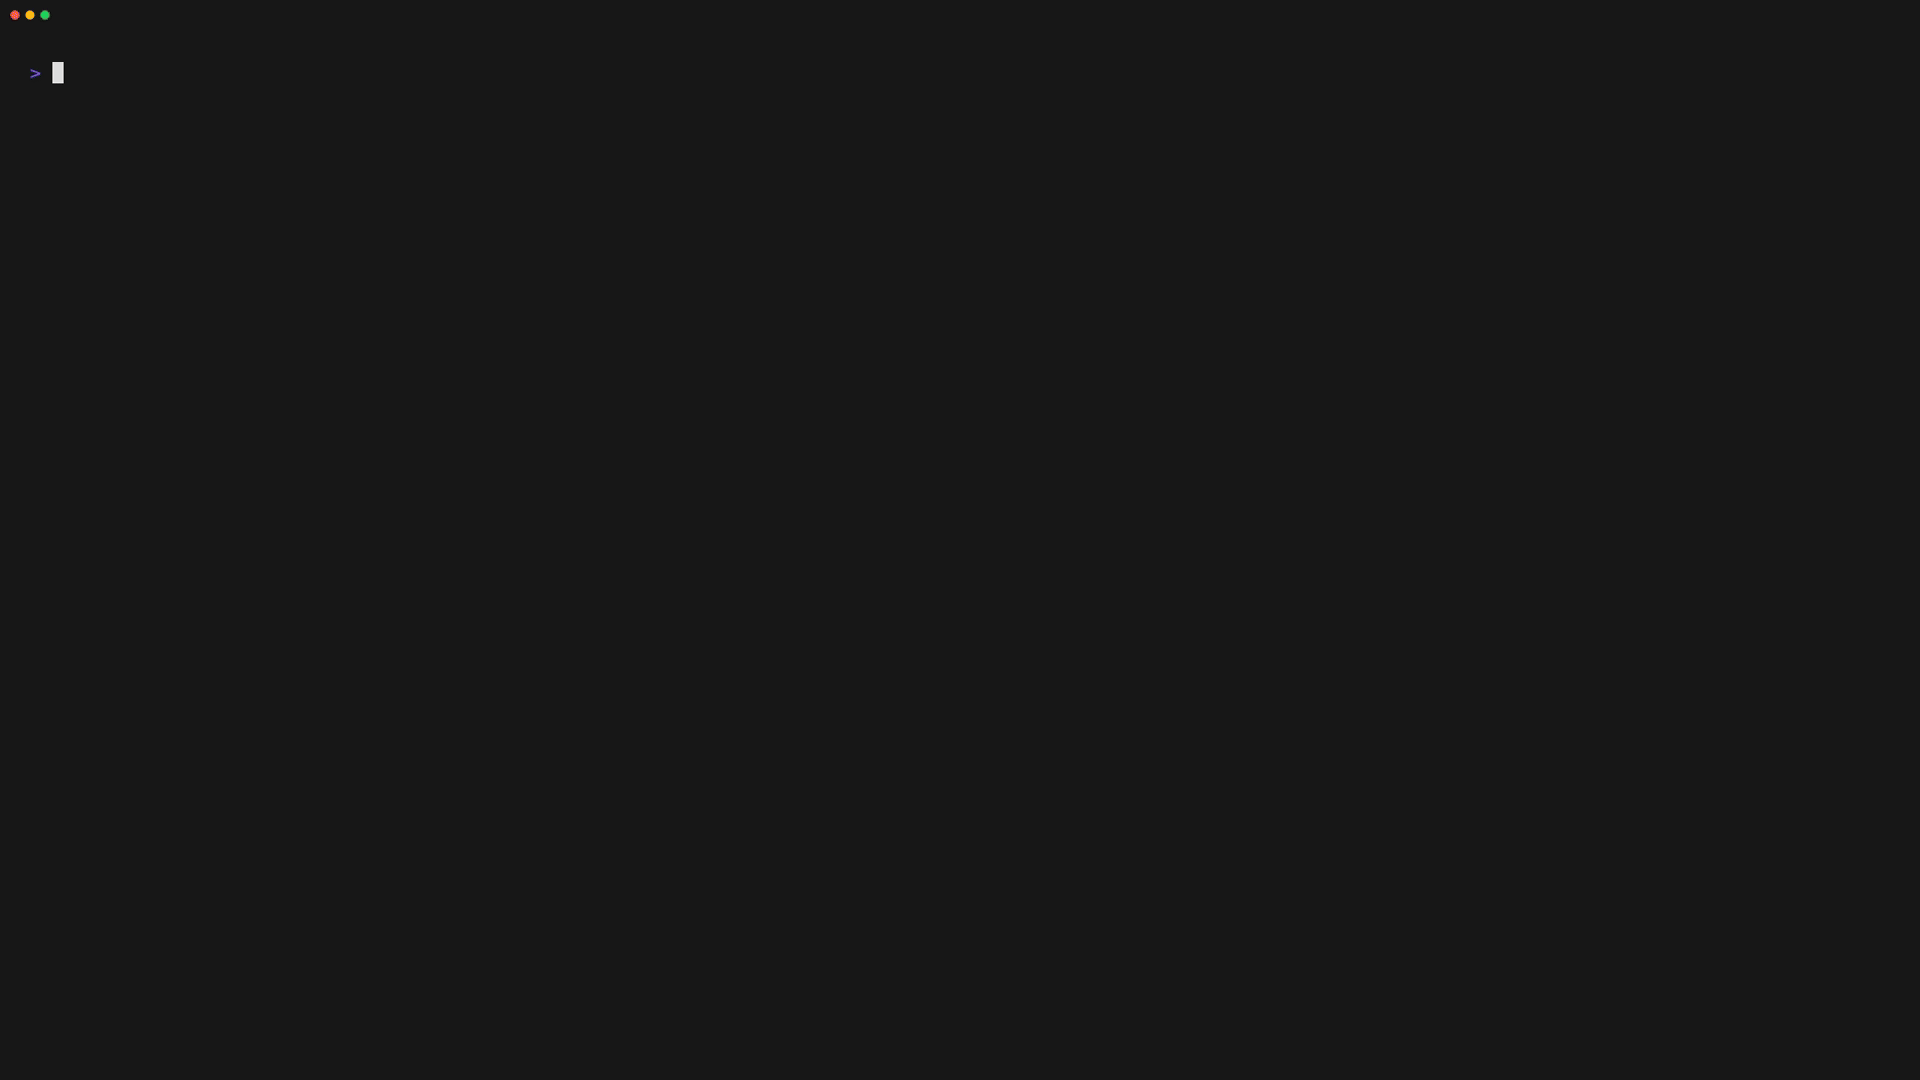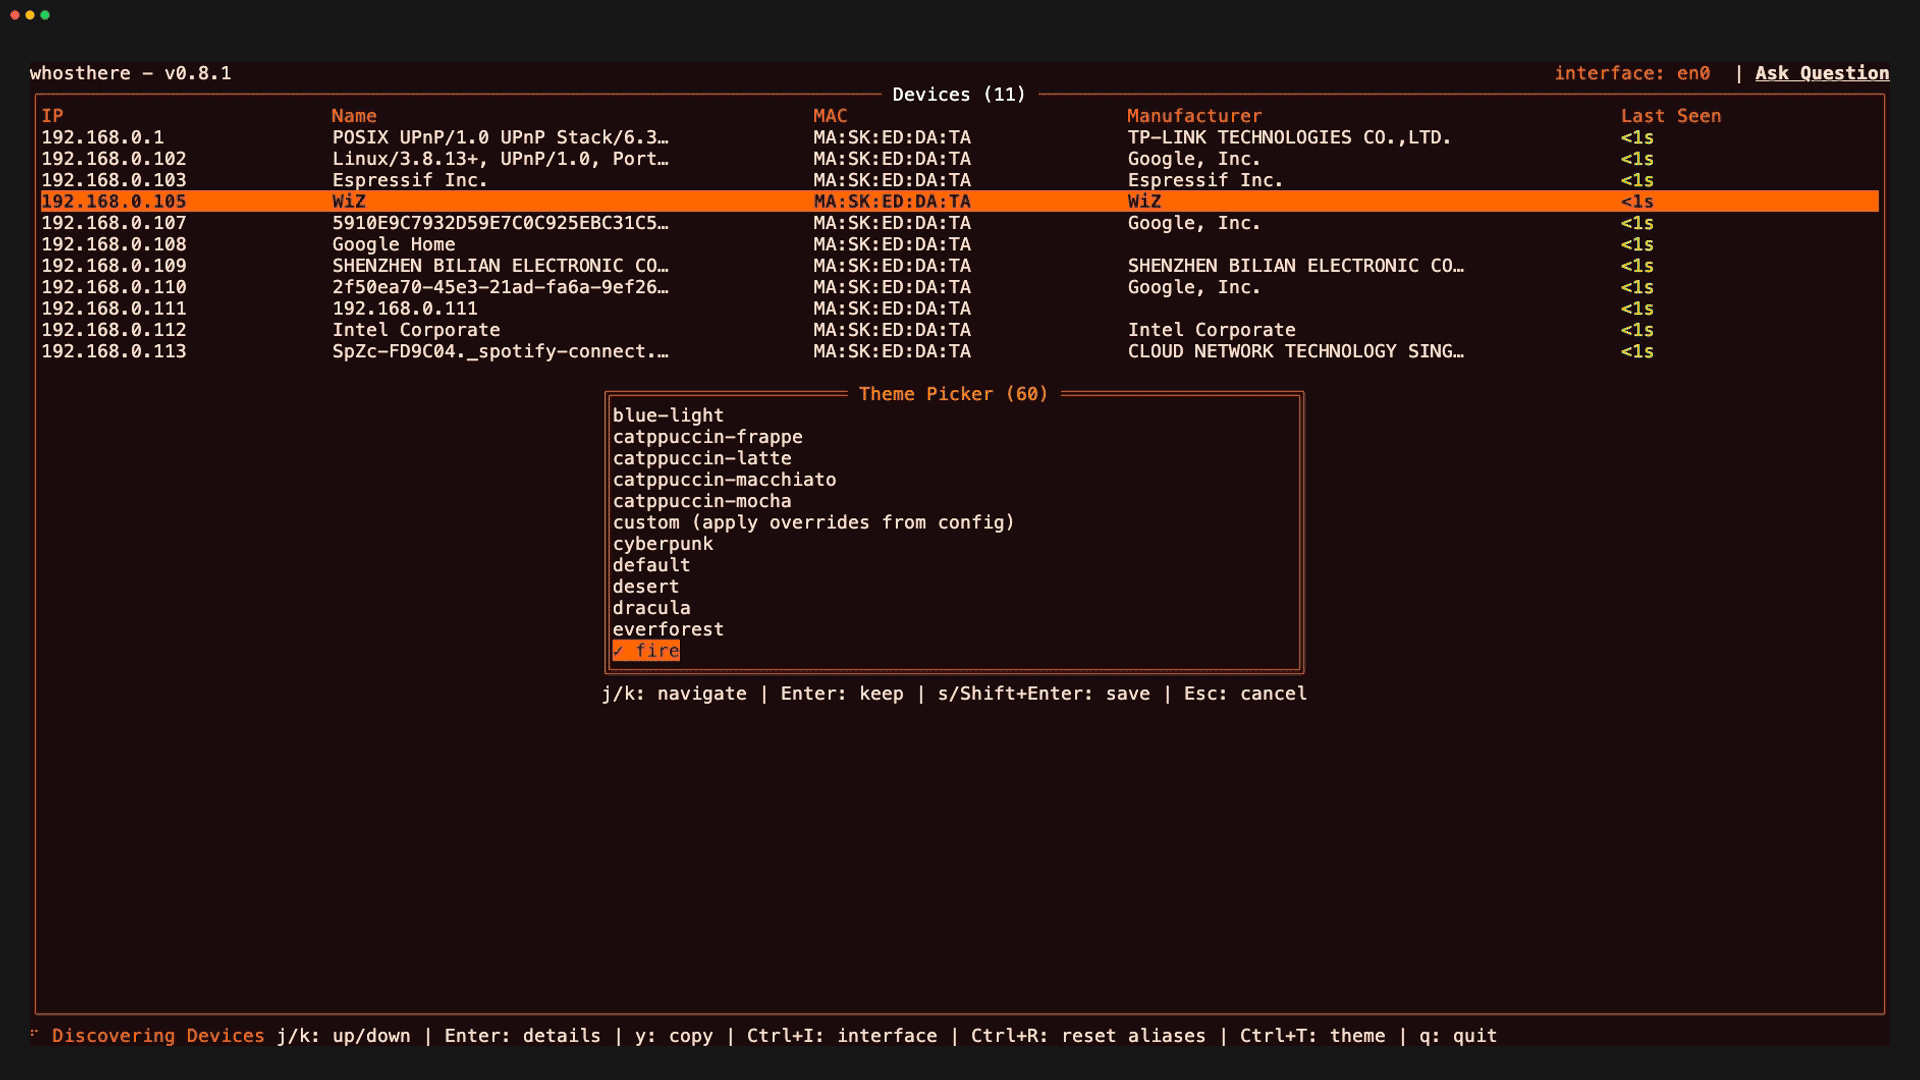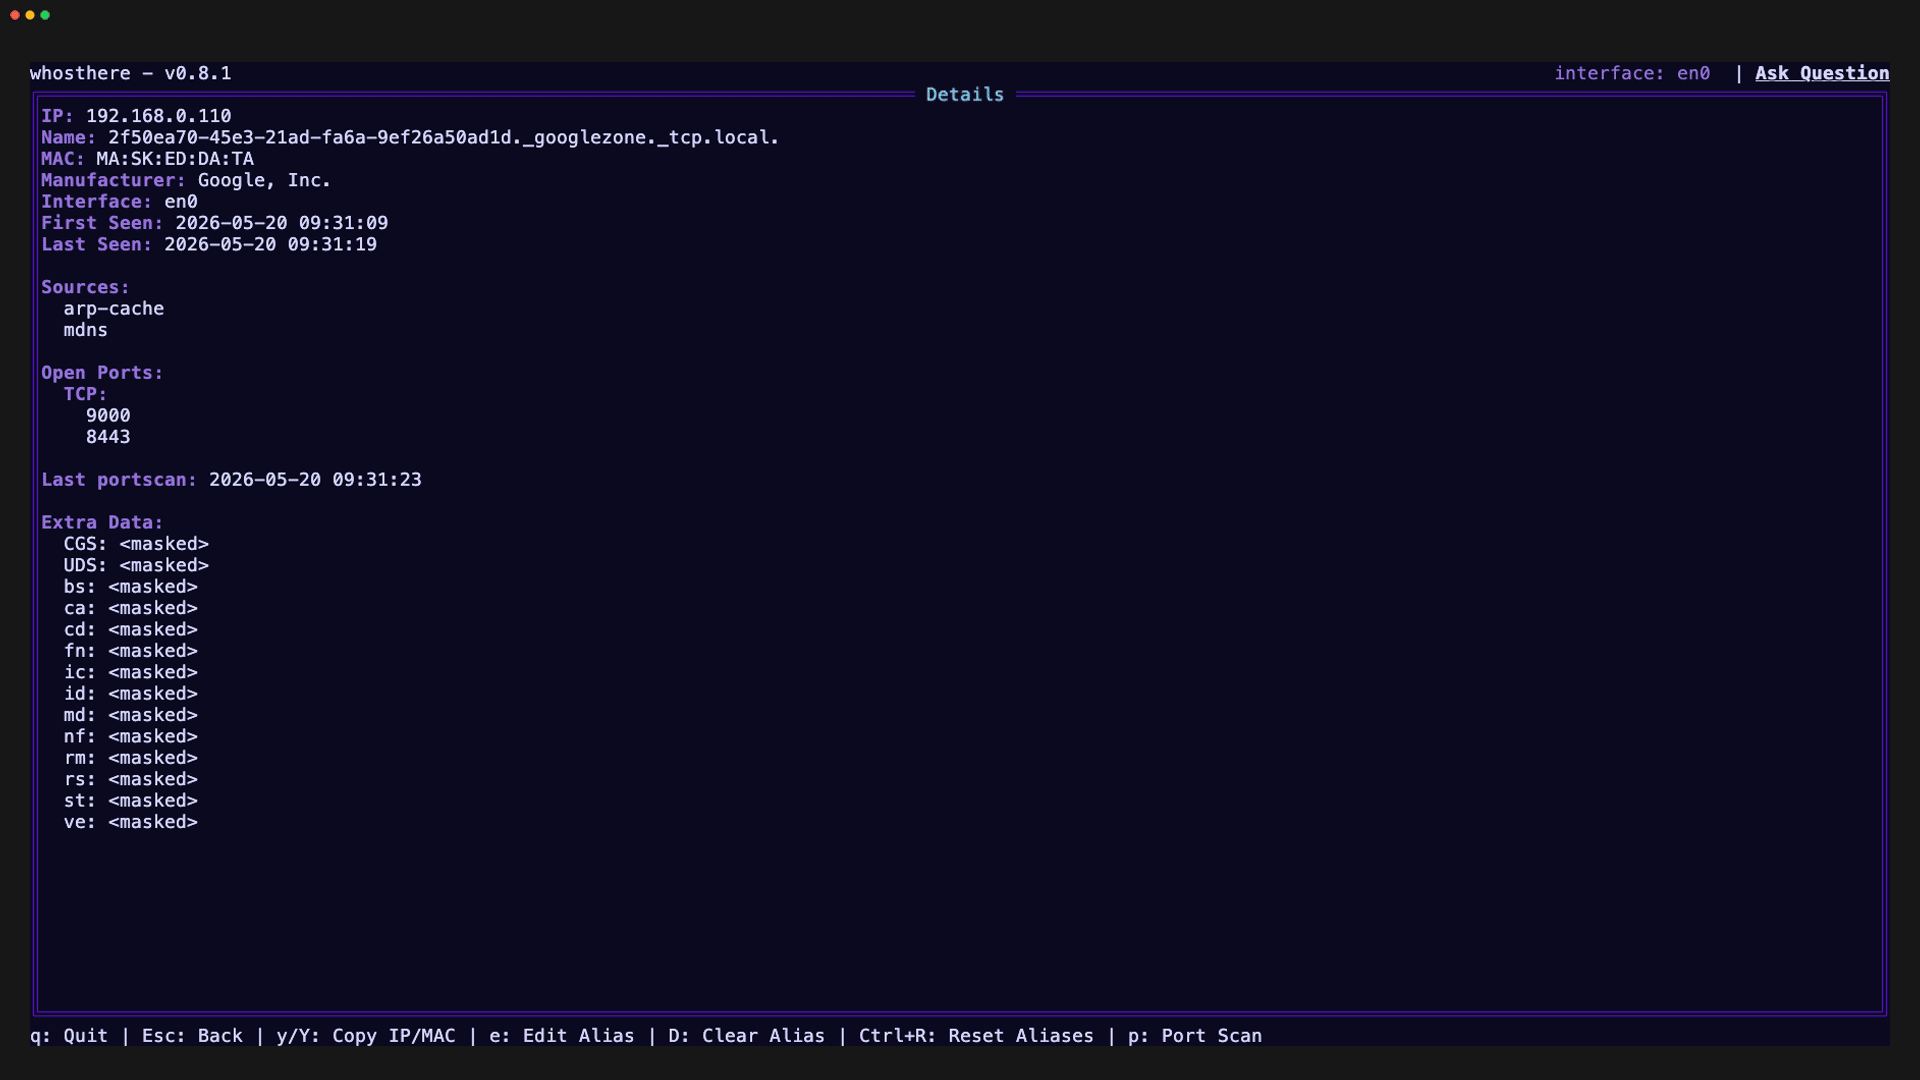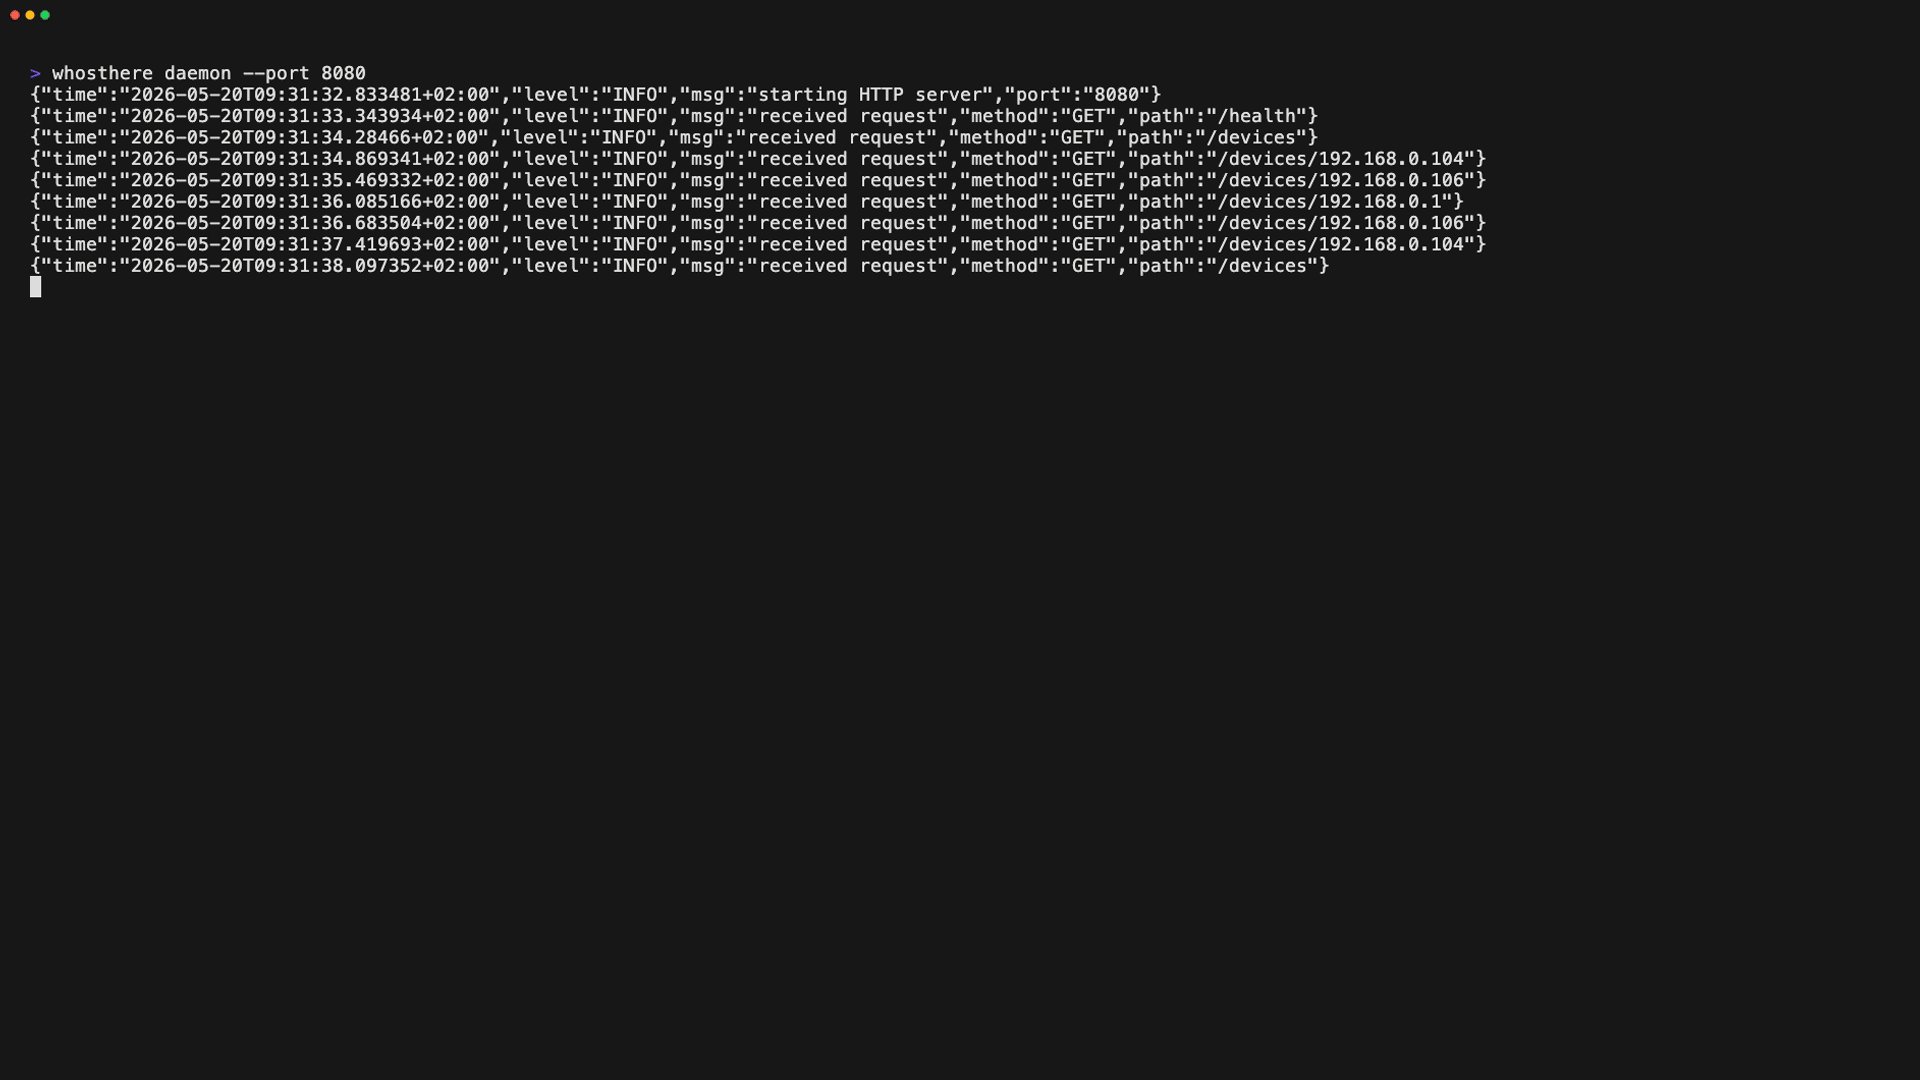 ramonvermeulen/whosthere
أداة اكتشاف الشبكة المحلية (LAN) بواجهة مستخدم تفاعلية نصية (TUI) مكتوبة بلغة Go. اكتشف شبكتك المحلية واستكشفها وافهمها بطريقة بديهية. طرق طرق.. من…
 gamehunterkaan/autopwn-suite
AutoPWN Suite هو مشروع لفحص الثغرات واستغلال الأنظمة تلقائياً.
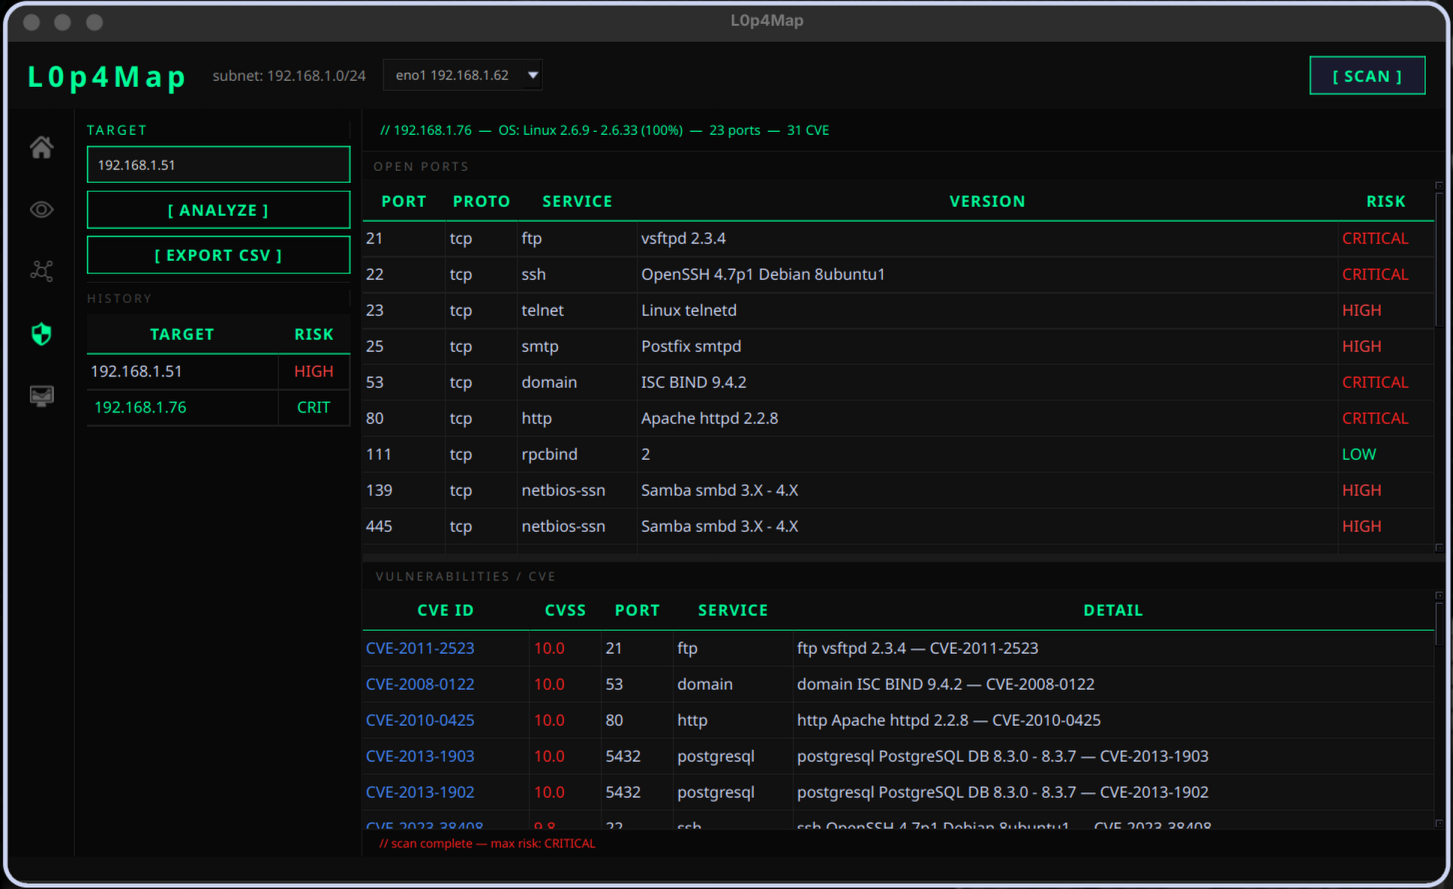 haxl0p4/l0p4map
أداة احترافية لمراقبة الشبكات وتصورها. تجمع L0P4Map بين اكتشاف ARP عالي السرعة والتكامل الكامل مع nmap ومحرك طوبولوجيا شبكة تفاعلي في الوقت الفعلي.…
 ivre/ivre
إطار عمل لاستطلاع الشبكات. قم ببناء بدائلك الخاصة، المستضافة ذاتيًا والمسيطر عليها بالكامل لـ Shodan / ZoomEye / Censys و GreyNoise، وقم بتشغيل خدمة…

 sakispat/simple-pentesting
مجموعة أدوات Python تعليمية لاختبار الاختراق المصرح به: ماسح منافذ متعدد الخيوط، وتعداد النطاقات الفرعية والأدلة، وجامع البانرات واكتشاف المضيفين، مع…
 xephora/threat-remediation-scripts
يحتوي هذا المستودع على قائمة من البرامج النصية الجديدة للمعالجة.
 lglznl/klaios
KLAIOS هي بيئة أمنية هجينة تدمج مجموعة أدوات كالي لينكس الهجومية مع عزل محصن على طراز VPN-bunker—معززة بالذكاء الاصطناعي الحديث لسير عمل أكثر ذكاءً.
 al0ne/vxscan
أداة مسح شاملة مكتوبة بلغة Python3، تُستخدم أساسًا للتحقق من البقاء، كشف الملفات الحساسة (فحص الدلائل / كشف واجهات برمجة التطبيقات المسربة من…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
استطلاع شامل واستغلال باب خلفي معروف (CVE-2010-2075) على Metasploitable2 باستخدام Nmap وMetasploit.
 abacus-group-rto/legion
ليجين (Legion) هي أداة مفتوحة المصدر، سهلة الاستخدام، فائقة القابلية للتوسع وشبه آلية لاختبار الاختراق الشبكي، تساعد في اكتشاف واستطلاع واستغلال نظم…
 jtesta/ssh-audit
تدقيق أمان خادم SSH والعميل (البانر، تبادل المفاتيح، التشفير، MAC، الضغط، التوافق، الأمان، إلخ)
 r3curs1v3-pr0xy/vajra
Vajra هو إطار عمل آلي لاختراق تطبيقات الويب، قابل للتخصيص بدرجة كبيرة ويعتمد على الأهداف والنطاقات، لأتمتة مهام الاستطلاع المملة وتنفيذ عمليات الفحص…
 frizb/vanquish
Vanquish هو منسق تعداد مبني على Kali Linux. يستخدم Vanquish أدوات التعداد مفتوحة المصدر في Kali لتنفيذ مراحل متعددة من جمع المعلومات النشطة.
 sethsec/celerystalk
ماسح ضوئي غير متزامن للتعداد والثغرات. قم بتشغيل جميع الأدوات على جميع المضيفين.
 gmh5225/mcp-god-mode
هل أردت يومًا أن يفعل كل شيء؟ 148 أداة قوية للأمن السيبراني/الإدارة على خادم MCP واحد.
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — استغلال CVE-2018-7600 (Drupalgeddon2) لتنفيذ الأكواد عن بُعد (RCE)، واستخراج بيانات اعتماد قاعدة البيانات من…








