
 pptx704/domainim
أداة سريعة وشاملة لمسح الشبكات التنظيمية

الميزات • التثبيت • الاستخدام • المساهمة • ملاحظات إضافية
Domainim هي أداة استطلاع نطاقات سريعة لفحص الشبكات التنظيمية. تهدف الأداة إلى تقديم نظرة عامة موجزة عن بنية المؤسسة باستخدام تقنيات مثل OSINT والتخمين (bruteforcing) وتحليل DNS وغيرها.
الميزات الحالية (v1.4.0)-
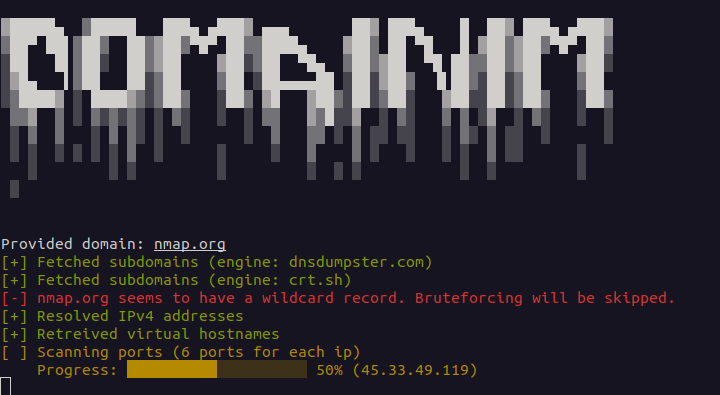
تعداد أسماء المضيفين الافتراضية (Virtual hostname)
البحث العكسي عن DNS (Reverse DNS lookup)
اكتشاف النطاقات الفرعية ذات العلامات البديلة (wildcard) (IPv4 وIPv6). تُخفى النتائج السلبية التي تُحلّ فقط إلى عناوين IP البديلة ما لم تكن قد ظهرت في شهادة TLS. يمكن فرض التخمين باستخدام --force-brute، وفي هذه الحالة تُستبعد النتائج التي تُحلّ فقط إلى عناوين IP البديلة
فحص أساسي لمنافذ TCP
فحص أساسي لمنافذ UDP (اختياري عبر --udp-ports، لا يتطلب صلاحيات الجذر)
يتم قبول النطاقات الفرعية كمدخلات
تعداد نطاقات متعددة. يمكن تمرير عدة نطاقات كوسائط أو في ملف (--list | -i)، ويتم تعدادها واحدًا تلو الآخر
استكشاف الأدلة (Directory busting) (اختياري عبر --dir-wordlist). يتم فحص المسارات من قائمة كلمات على http وhttps لكل نطاق فرعي تم العثور عليه، مع تصفية 404 الناعمة. راجع استكشاف الأدلة
تصدير النتائج إلى ملف JSON
المشروع مستوحى من Sublist3r. وحدة فحص المنافذ مبنية بشكل كبير على NimScan.
يمكنك بناء هذا المستودع من المصدر-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
أو يمكنك ببساطة تنزيل الملف التنفيذي من صفحة الإصدارات. ضع في اعتبارك أن الملف التنفيذي تم اختباره على أنظمة مبنية على Debian فقط.
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>... هو نطاق واحد أو أكثر مطلوب تعداده. يمكن أن يكون كل منها نطاقًا فرعيًا أيضًا. راجع نطاقات متعددة.--list | -i هو مسار ملف يحتوي على النطاقات المستهدفة. راجع نطاقات متعددة. اكتب القيمة بالشكل --list=<filename> أو -i:<filename>؛ الصيغة --list <filename> مع مسافة لا تعمل.--ports | -p هو مواصفة نصية للمنافذ المطلوب فحصها. يمكن أن تكون واحدة مما يلي-
all - فحص جميع المنافذ (1-65535)none - تخطي فحص المنافذ (الافتراضي)t<n> - فحص أعلى n من المنافذ الأكثر شيوعًا (مثل nmap). أي أن t100 يفحص أعلى 100 منفذ. القيمة القصوى هي 5000. إذا كانت n أكبر من 5000، فسيتم تعيينها إلى 5000.80 يفحص المنفذ 8080-100 يفحص المنافذ من 80 إلى 10080,443,8080 يفحص المنافذ 80 و443 و808080,443,8080-8090,t500 يفحص المنافذ 80 و443 ومن 8080 إلى 8090 وأعلى 500 منفذ--udp-ports هو مواصفة نصية لمنافذ UDP المطلوب فحصها. يستخدم نفس القواعد النحوية الخاصة بـ --ports (all، none، t<n>، قيمة مفردة، قيمة نطاق، قيم مفصولة بفواصل وتركيبات). فحص UDP معطّل ما لم يُعطَ هذا الخيار مع منفذ واحد على الأقل؛ يبقى --ports مقتصرًا على TCP ولا يفعّل UDP أبدًا. لاحظ أن t<n> يستخدم نفس قائمة المنافذ الأعلى المستخدمة في فحص TCP، والتي تُرتَّب حسب شعبية TCP. أي:
--udp-ports=53 يفحص منفذ UDP رقم 53--udp-ports=53,123,161 يفحص منافذ UDP 53 و123 و161--udp-ports=1-1024 يفحص منافذ UDP من 1 إلى 1024--udp-ports=t100 يفحص أعلى 100 منفذ كـ UDP--ports=80,443 --udp-ports=53,t20 يفحص منافذي TCP 80 و443، ومنفذ UDP 53 وأعلى 20 منفذًا--dns | -d هو عنوان خادم DNS. يجب أن يكون عنوان IPv4 صالحًا ويمكن أن يحتوي اختياريًا على رقم المنفذ-
a.b.c.d - استخدام خادم DNS على a.b.c.d عبر المنفذ 53a.b.c.d#n - استخدام خادم DNS على a.b.c.d عبر المنفذ n--wordlist | -l - مسار ملف قائمة الكلمات. يُستخدم هذا للتخمين القسري على النطاقات الفرعية. إذا كان الملف غير صالح، فسيتم تخطي التخمين القسري. يتم تجاهل الأسطر الفارغة والأسطر التي تبدأ بـ #. يمكنك الحصول على قائمة كلمات من SecLists. تتوفر قائمة كلمات أيضًا في صفحة الإصدار.--force-brute | -f - التخمين القسري حتى إذا تم العثور على سجل wildcard. يتم تجاهل النطاقات الفرعية التي تُحلّ فقط إلى عناوين IP الخاصة بـ wildcard.--rps | -r - عدد الطلبات المطلوب إجراؤها في الثانية أثناء التخمين القسري. القيمة الافتراضية هي 1024 req/s. تجدر الإشارة إلى أن استعلامات DNS تُجرى على دفعات ولا تُجرى الدفعة التالية إلا بعد اكتمال الدفعة السابقة. نظرًا لأن الاستعلامات قد تكون محدودة المعدل، فإن زيادة القيمة لا تضمن دائمًا نتائج أسرع.--dir-wordlist، --dir-status، --dir-rps، --dir-concurrency - استكشاف الأدلة. معطّل ما لم يُعطَ --dir-wordlist. راجع استكشاف الأدلة.--out | -o - مسار ملف الإخراج. سيتم حفظ الإخراج بصيغة JSON. يجب أن ينتهي اسم الملف بـ .json.أمثلة
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10يمكن الوصول إلى قائمة المساعدة باستخدام ./domainim --help أو ./domainim -h.
Usage:
    domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
    domainim (-h | --help)






