#1
 duy-31/cve-2023-51764
Postfix تهريب SMTP - Expect Script POC
 arjunindia/fb-phisher-python
أداة خادم بايثون مبنية على Flask، يمكن لهذه الأداة تصيد بعض بيانات اعتماد فيسبوك!
 hydradragonantivirus/hydradragonav-mobile
مكافح فيروسات لأندرويد لا يتطلب صلاحيات الروت أو adb أو تثبيت شهادة CA أو السحابة، مع العديد من الميزات والطرق لاكتشاف المزيد من البرمجيات الخبيثة من…
 lxance-hacker/lxancephisher
أداة محاكاة تصيد احتيالي آلية تحتوي على أكثر من 30 قالب صفحة تسجيل دخول، وإخفاء عنوان URL، وخيارات توجيه متعددة (Ngrok, Cloudflared, Serveo) لاختبار…
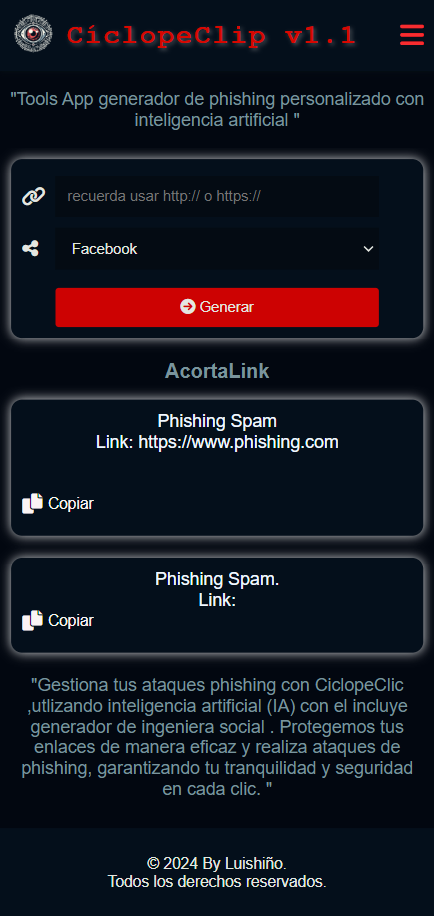 pericena/ciclopeclic
أداة تدريب على الوعي الأمني لمحاكاة التصيد المصرح بها وعمليات تدقيق تكنولوجيا المعلومات الداخلية
 princessauroraj/chinese-cybercrime-research
موارد لمعرفة المزيد عن الجهات الفاعلة في الجرائم الإلكترونية الناطقة باللغة الصينية.
 sublime-security/ics-phishing-toolkit
أدوات مفتوحة المصدر لإيقاف التصيد عبر ICS (دعوات التقويم الخبيثة)
 kimstars/ashwesker-cve-2026-21509
إثبات مفهوم لاستغلال تجاوز ميزة الأمان في Microsoft Office (CVE-2026-21509). يُنشئ ملفات DOCX خبيثة تحتوي على كائنات OLE مدمجة لاختبار الضوابط…
 onvio/gophish
Gophish مع دعم المرفقات الخبيثة وإعادة التوجيه HTTP
 ilianazz/young-domain-guard
إضافة متصفح تحذر المستخدمين من النطاقات المسجلة حديثًا لمنع هجمات التصيد. تستعلم عن RDAP للتحقق من عمر النطاق وتعرض تنبيهات بصرية على المواقع…
 muhammad-ali007/outlookntlm_cve-2023-23397
استغلال لثغرة CVE-2023-23397 لتسريب تجزئة NTLM في Outlook عبر دعوات تقويم خبيثة. يشمل تسليح PowerShell، تكامل Responder، وقواعد كشف للاستجابة للحوادث.
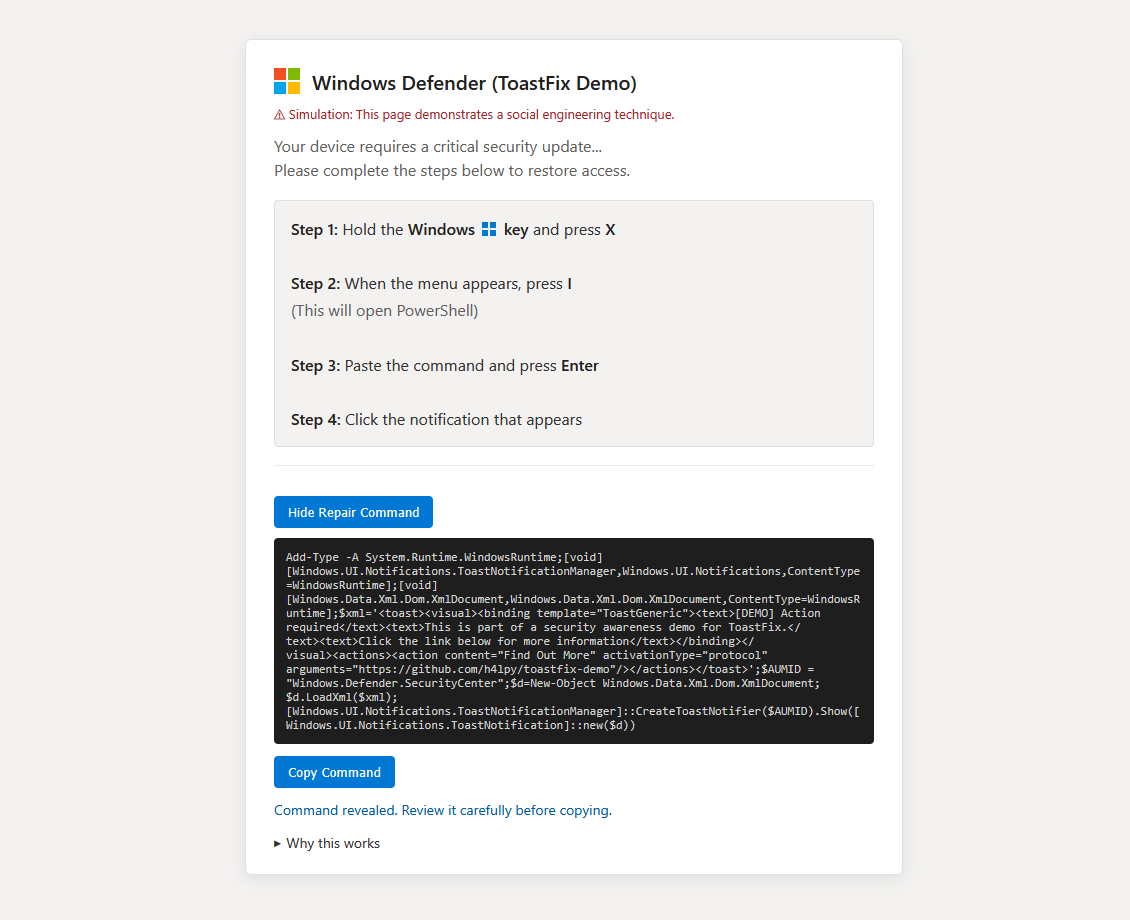 h4lpy/toastfix-demo
عرض توضيحي أمني كدليل على المفهوم يوضح كيف يمكن لـ PowerShell إنشاء إشعارات Windows منبثقة تبدو موثوقة مترابطة مع إغراء على غرار ClickFix
 humansecurity/cve-2019-18426
مستودع الكشف عن CVE-2019-18426 يوضح إعادة التوجيه المفتوحة وتجاوز CSP وXSS الدائم وأذونات قراءة FS في واتساب، مع مقالات تقنية وفيديوهات تجريبية.
 boredchilada/clickfix-simulator-2025
أداة محاكاة خفيفة الوزن وذاتية الاستضافة للتدريب على الهندسة الاجتماعية عبر "ClickFix" (ClearFake). تحاكي بأمان هجمات حقن الحافظة باستخدام إغراءات…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 ronf98/cve-2024-43451-poc
CVE-2024-43451 هي ثغرة أمنية في NTLM في Windows تسمح للمهاجم بفرض المصادقة والتقاط تجزئات NTLM باستخدام اختصارات خبيثة.