
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
lxancephisher — أداة محاكاة تصيد احتيالي آلية تحتوي على أكثر من 30 قالب صفحة تسجيل دخول، وإخفاء عنوان URL، وخيارات توجيه متعددة (Ngrok, Cloudflared, Serveo) لاختبار الأمان التعليمي. | Kitploit
أدوات/GitHubGitHub/lxance-hacker/lxancephisher
أدوات التصيدالتصيد الاحتياليالهندسة الاجتماعيةالتعلم والتعليم
GitHublxance-hacker/lxancephisher

lxancephisher

أداة محاكاة تصيد احتيالي آلية تحتوي على أكثر من 30 قالب صفحة تسجيل دخول، وإخفاء عنوان URL، وخيارات توجيه متعددة (Ngrok, Cloudflared, Serveo) لاختبار الأمان التعليمي.

عرض المستودع
29452منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

أداة تصيد آلية سهلة للمبتدئين مع أكثر من 30 قالباً.

إخلاء مسؤولية

أي إجراءات أو أنشطة متعلقة بـ lxancephisher تقع على مسؤوليتك وحدك. يمكن أن يؤدي إساءة استخدام هذه المجموعة إلى توجيه اتهامات جنائية ضد الأشخاص المعنيين. لن يتحمل المساهمون أي مسؤولية في حال تم توجيه أي اتهامات جنائية ضد أي أفراد يسيئون استخدام هذه المجموعة لخرق القانون.

تحتوي هذه المجموعة على مواد قد تكون ضارة أو خطيرة لوسائل التواصل الاجتماعي. يُرجى الرجوع إلى القوانين في مقاطعتك/دولتك قبل الوصول إلى هذه الأدوات أو استخدامها أو الاستفادة منها بأي طريقة خاطئة.

هذه الأداة صُنعت لأغراض تعليمية فقط. لا تحاول مخالفة القانون باستخدام أي محتوى موجود هنا. إذا كانت هذه نيتك، فاخرج من هنا فوراً!

إنها تُظهر فقط "كيفية عمل التصيد". لا يجوز لك إساءة استخدام المعلومات للوصول غير المصرح به إلى حسابات وسائل التواصل الاجتماعي لأي شخص. ومع ذلك، يمكنك تجربتها على مسؤوليتك الخاصة.

المميزات

  • صفحات تسجيل دخول حديثة ومُحدّثة.
  • دعم إخفاء الرابط (Mask URL)
  • سهلة للمبتدئين
  • دعم Docker (راجع فرع docker-legacy)
  • خيارات أنفاق متعددة
    • Localhost
    • Ngrok (مع أو بدون نقطة اتصال)
    • Cloudflared (بديل Ngrok)
    • Serveo (بديل Cloudflared)
    • LocalXpose

طريقة التثبيت

  • فقط، قم باستنساخ هذا المستودع -
$ git clone --depth=1 https://github.com/LxaNce-Hacker/lxancephisher
  • انتقل إلى المجلد المُستنسخ وشغّل lxancephisher.sh -
$ cd lxancephisher
$ bash lxancephisher.sh
  • عند التشغيل الأول، سيقوم بتثبيت الاعتماديات وهذا كل شيء. تم تثبيت lxancephisher.

التثبيت عبر ملف ".deb"

  • قم بتنزيل ملفات .deb من الإصدار الأحدث

  • إذا كنت تستخدم termux فقم بتنزيل الملف *_termux.deb

  • قم بتثبيت ملف .deb عن طريق تنفيذ

    apt install <مسار ملف deb الخاص بك>
    

    أو

    $ dpkg -i <مسار ملف deb الخاص بك>
    $ apt install -f
    

التشغيل على Docker

$ docker pull LxaNce-Hacker/lxancephisher
$ docker run --rm -it LxaNce-Hacker/lxancephisher

الاعتماديات

lxancephisher يتطلب البرامج التالية ليعمل بشكل صحيح -

  • php
  • wget
  • curl
  • git
  • which
  • ssh

سيتم تثبيت جميع الاعتماديات تلقائياً عند تشغيل lxancephisher لأول مرة.

تم اختباره على

  • أوبونتو (Ubuntu)
  • ديبيان (Debian)
  • آرتش (Arch)
  • مانجارو (Manjaro)
  • فيدورا (Fedora)
  • تيرمكس (Termux)

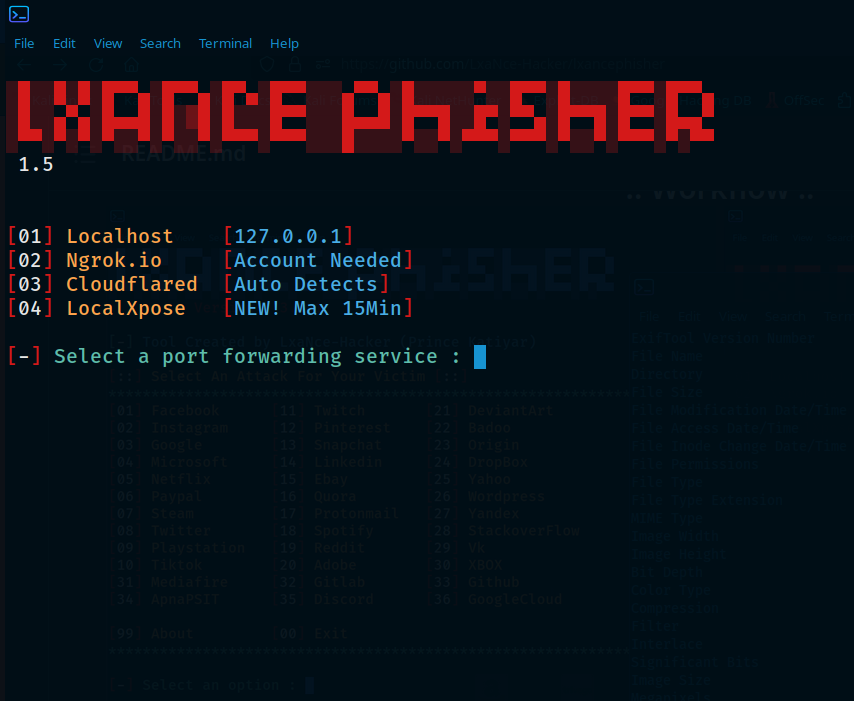
:: سير العمل ::

اعثر عليّ على :

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →