Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
toastfix-demo — عرض توضيحي أمني كدليل على المفهوم يوضح كيف يمكن لـ PowerShell إنشاء إشعارات Windows منبثقة تبدو موثوقة مترابطة مع إغراء على غرار ClickFix | Kitploit
أدوات/GitHubGitHub/h4lpy/toastfix-demo
OSINT للهندسة الاجتماعيةأدوات انتحال الشخصيةالتصيد الاحتيالياختبار الاختراقالهندسة الاجتماعيةالتعلم والتعليمالفريق الأحمرمختبرات وتدريب عملي
GitHubh4lpy/toastfix-demo

toastfix-demo

عرض توضيحي أمني كدليل على المفهوم يوضح كيف يمكن لـ PowerShell إنشاء إشعارات Windows منبثقة تبدو موثوقة مترابطة مع إغراء على غرار ClickFix

1845منذ 7 أشهرلم تتم المراجعة بعد
مشاركة
عرض المستودع

عرض توضيحي لـ ToastFix

يوضح هذا المشروع كيف يمكن إساءة استخدام إشعارات ويندوز (Toast Notifications) المقنعة في هجمات الهندسة الاجتماعية، وتحديدًا باستخدام إغراءات من نمط ClickFix.

نسخة عرض حية متاحة هنا (هجوم أكثر واقعية):
👉 https://h4lpy.github.io/

شرح تفصيلي للتقنية متاح في مقالتي على Medium:
👉 https://0xh4lpy.medium.com/toastfix-chaining-a-clickfix-attack-with-toast-notifications-72082694fef9
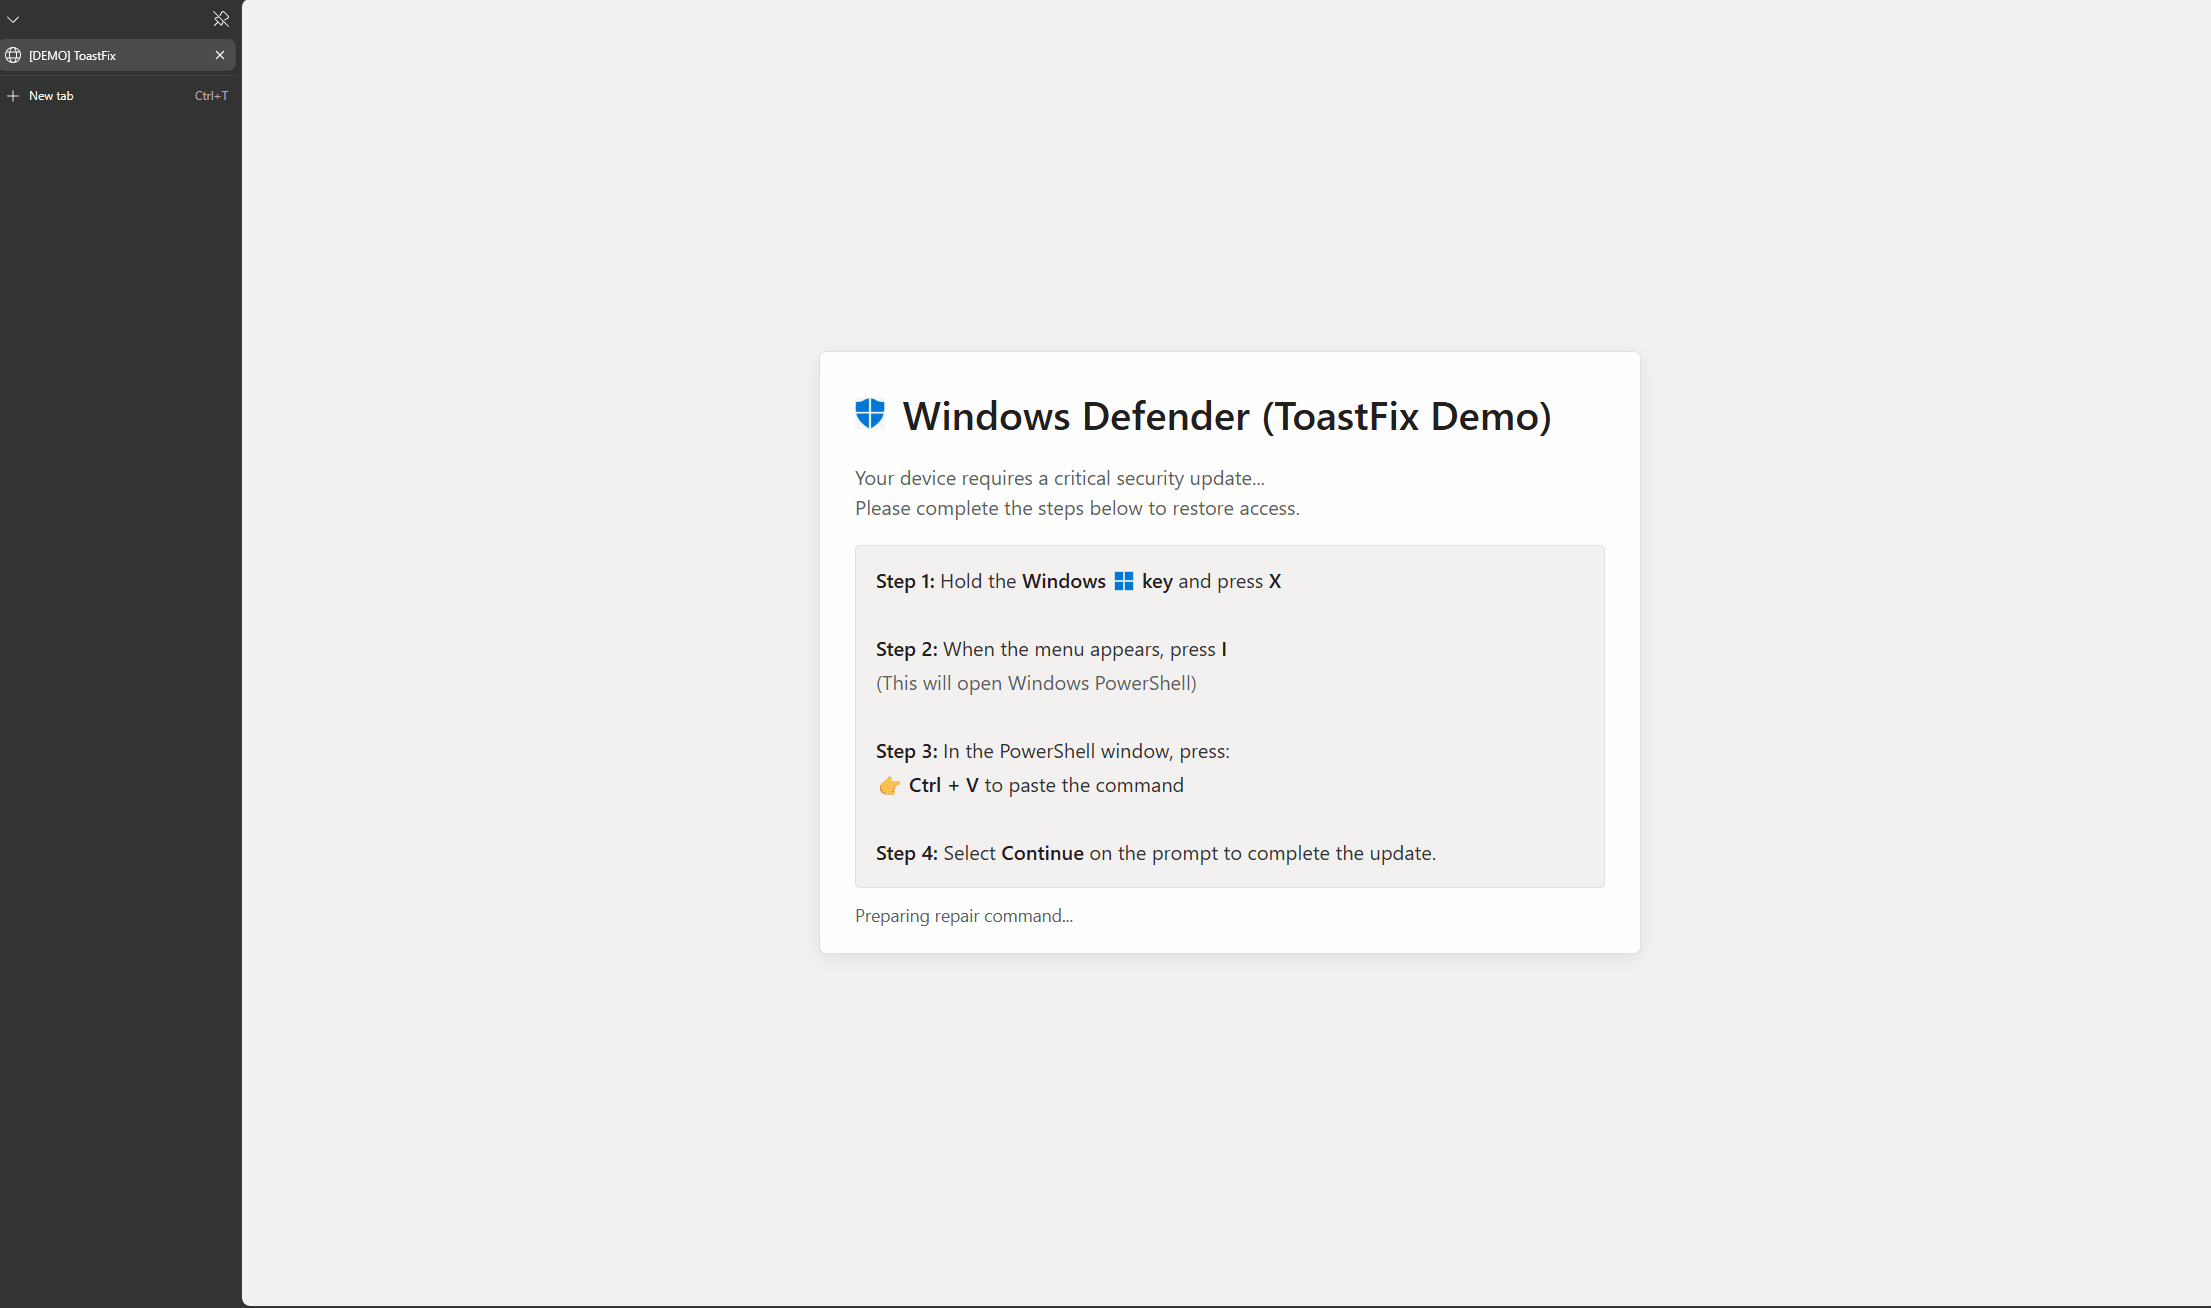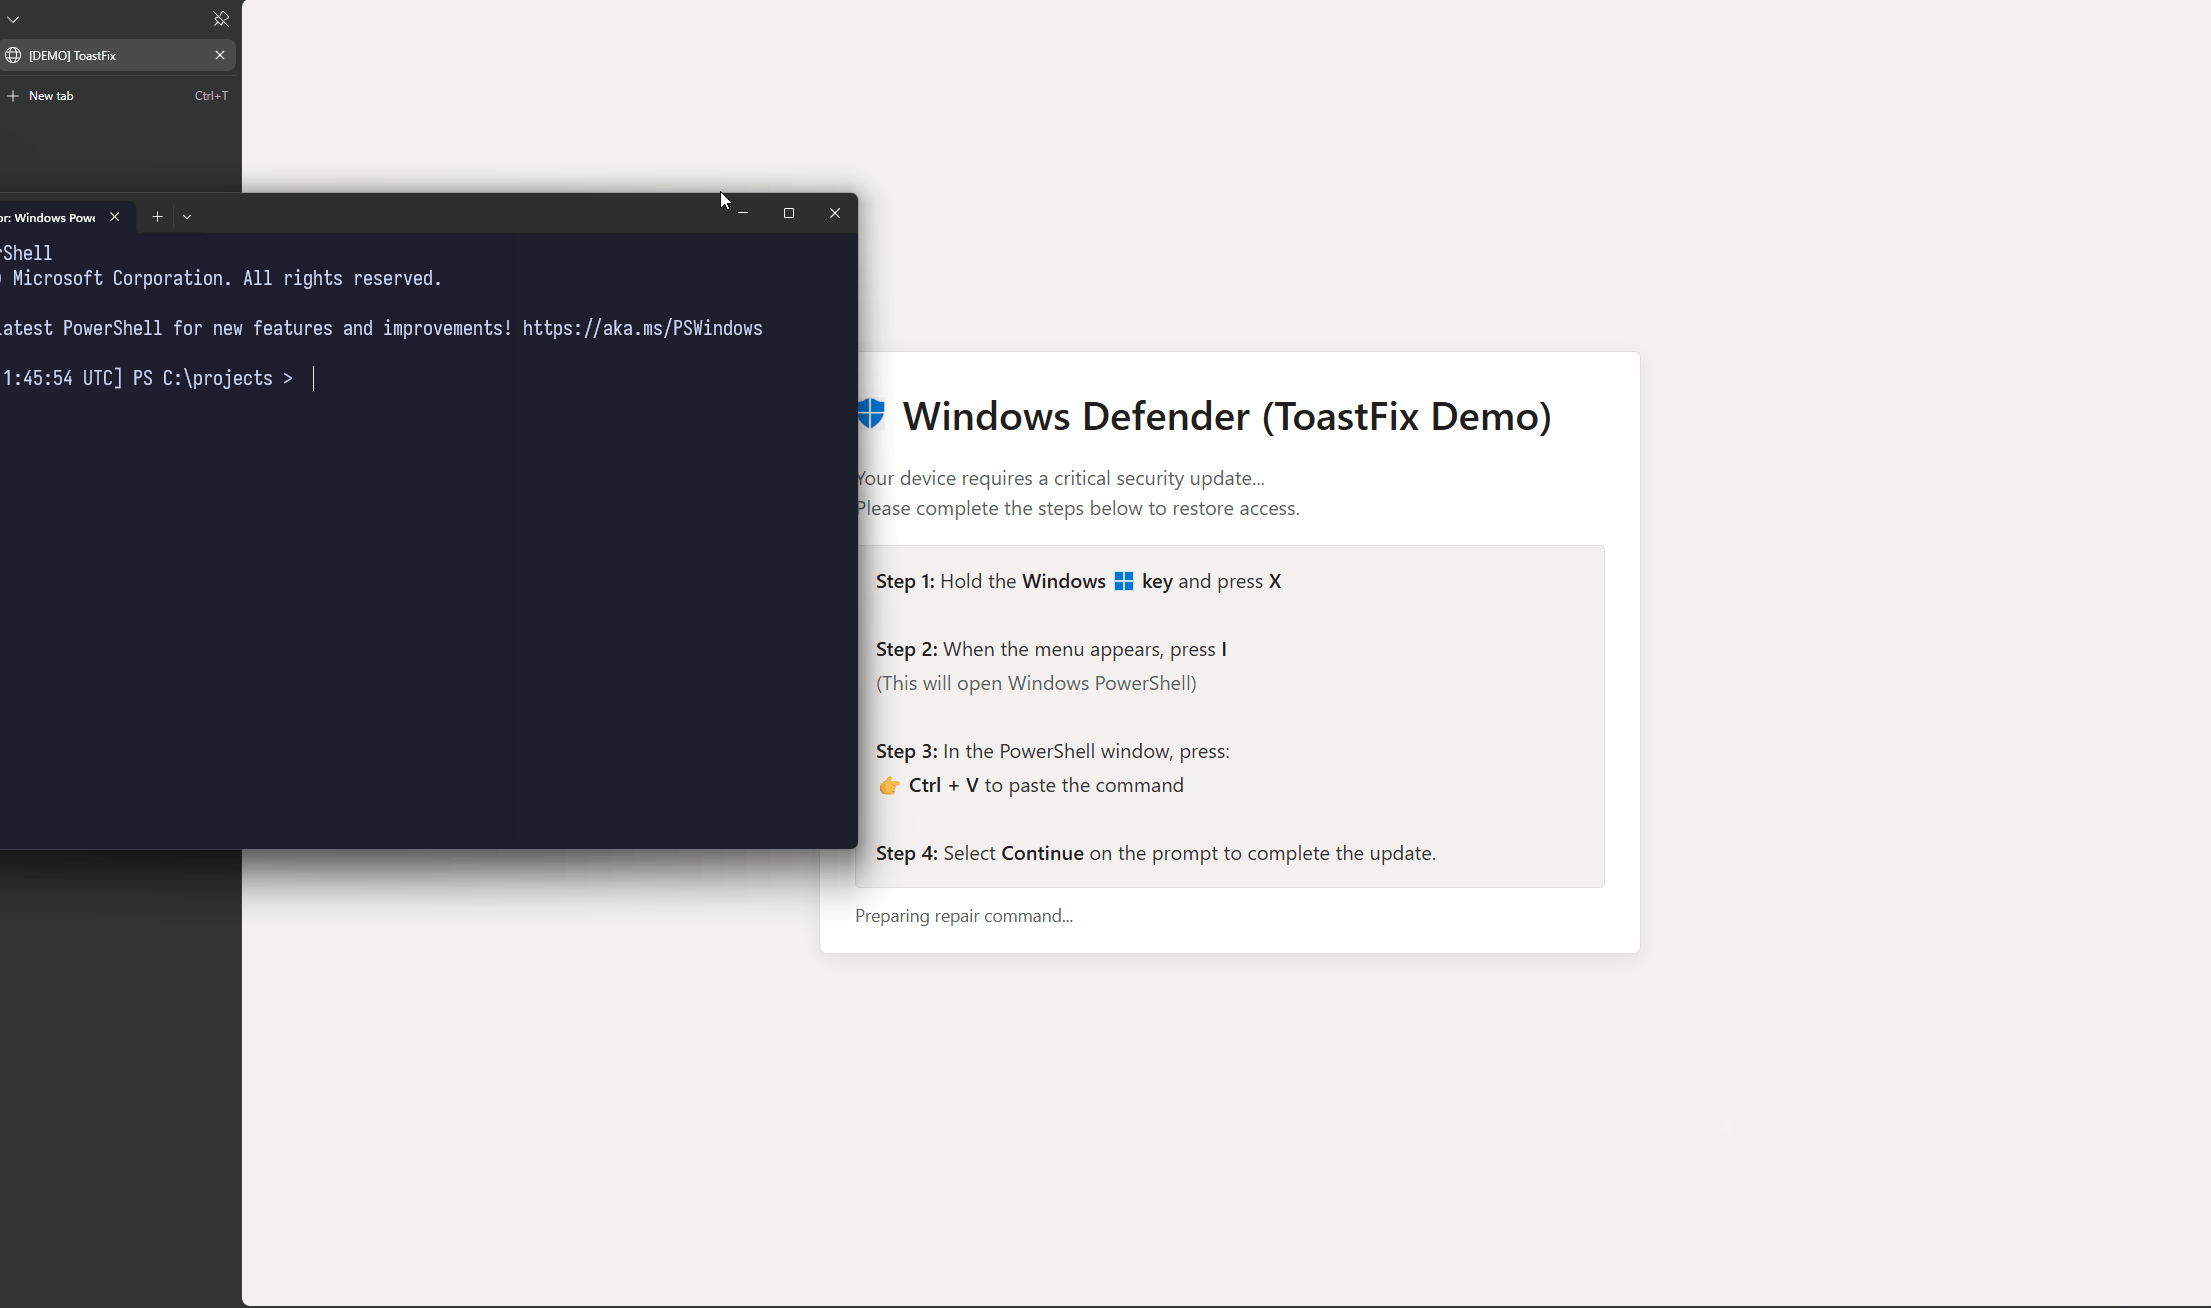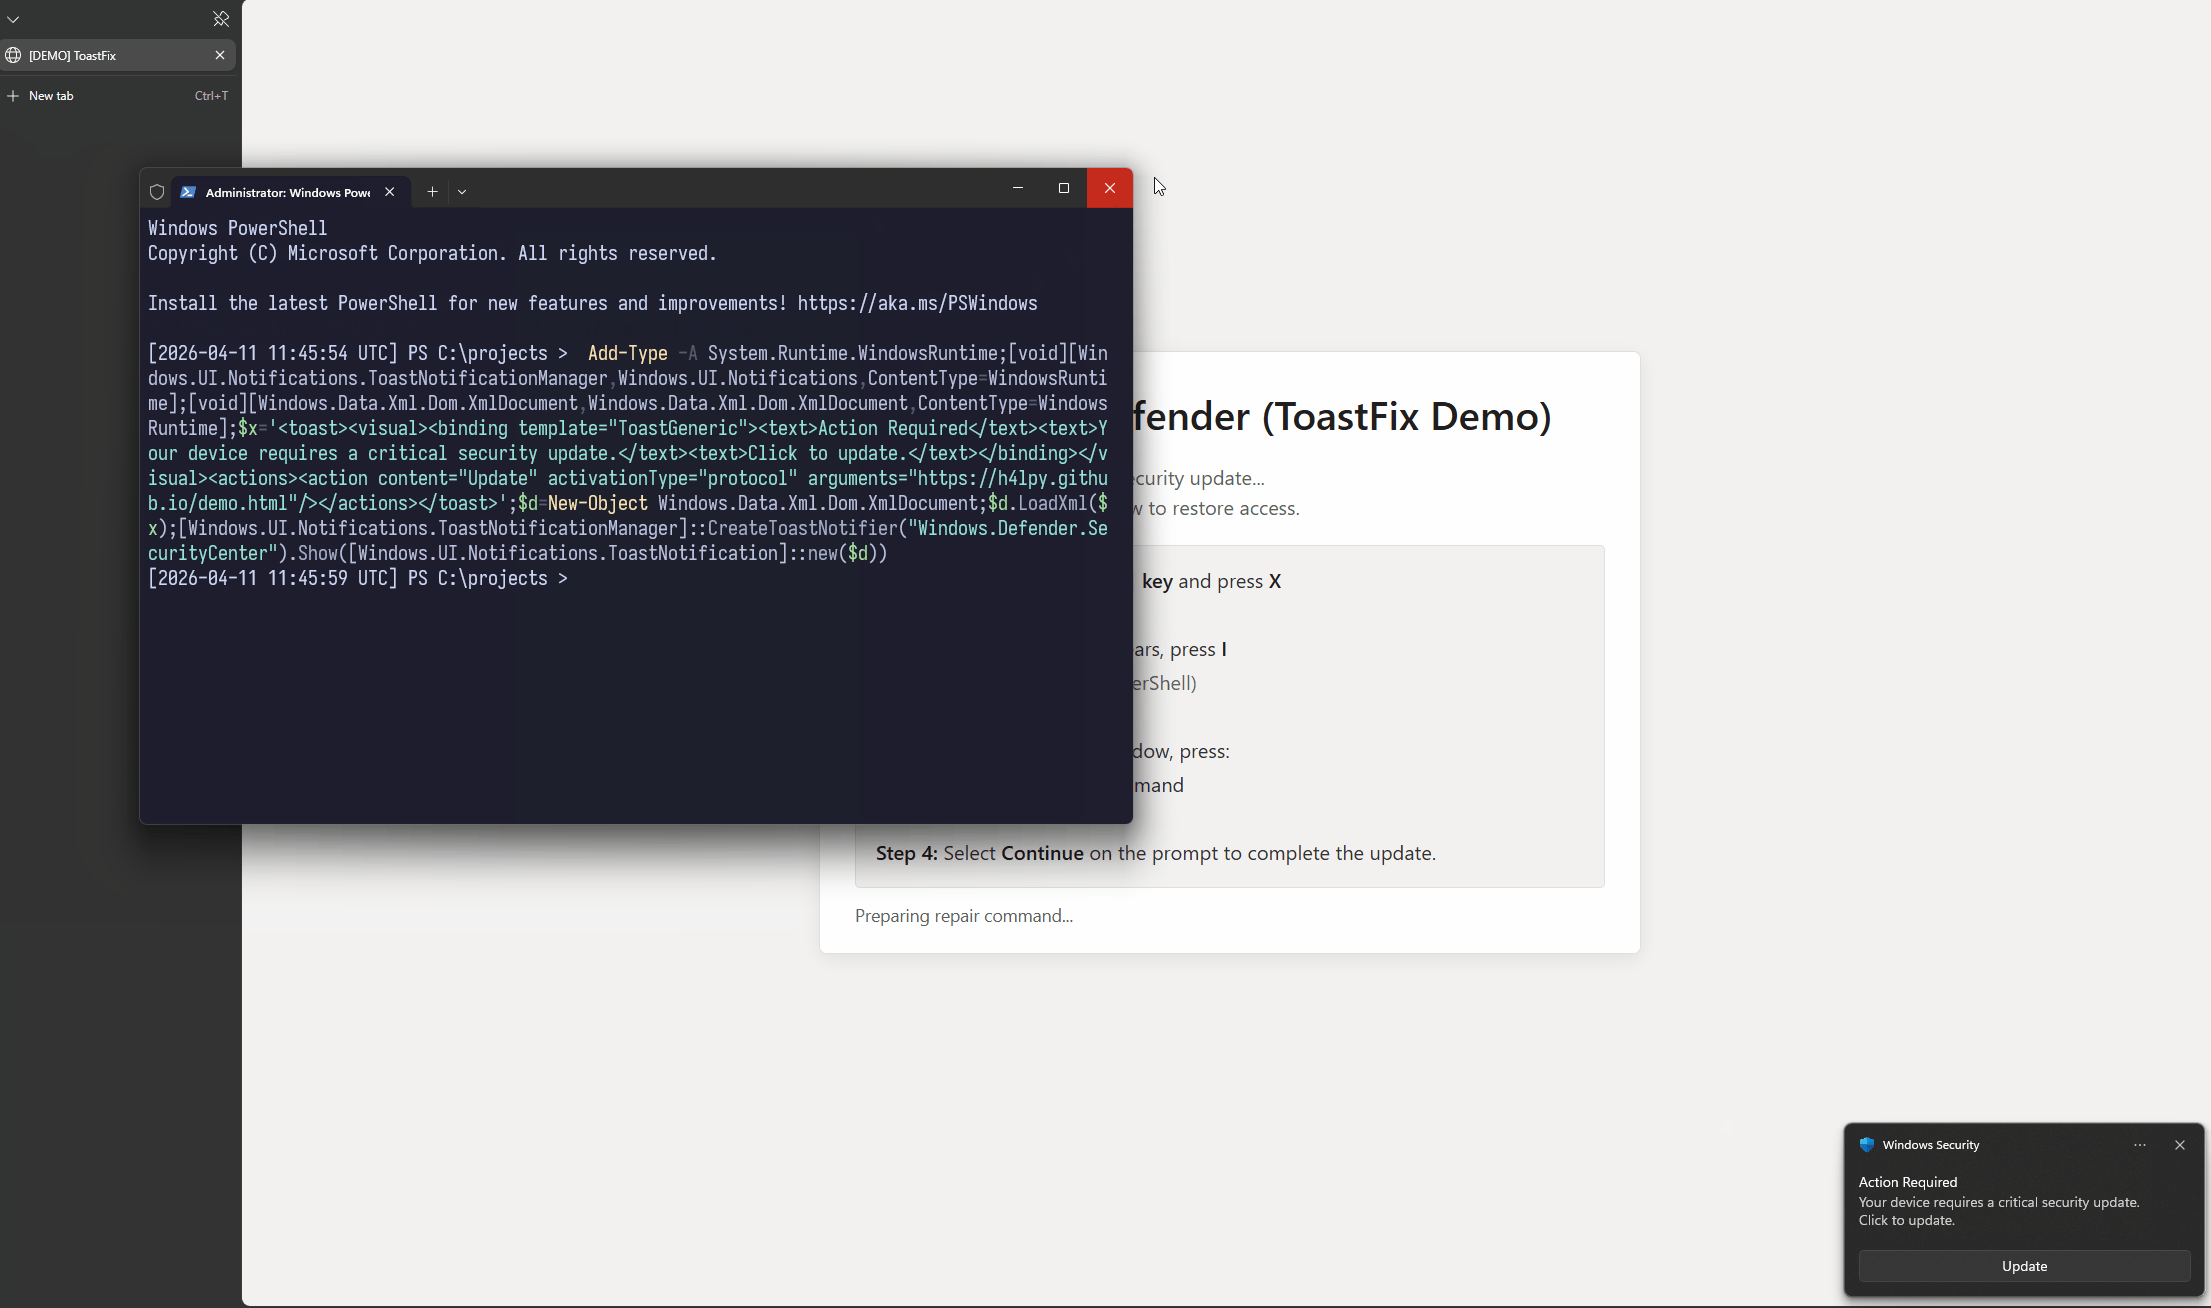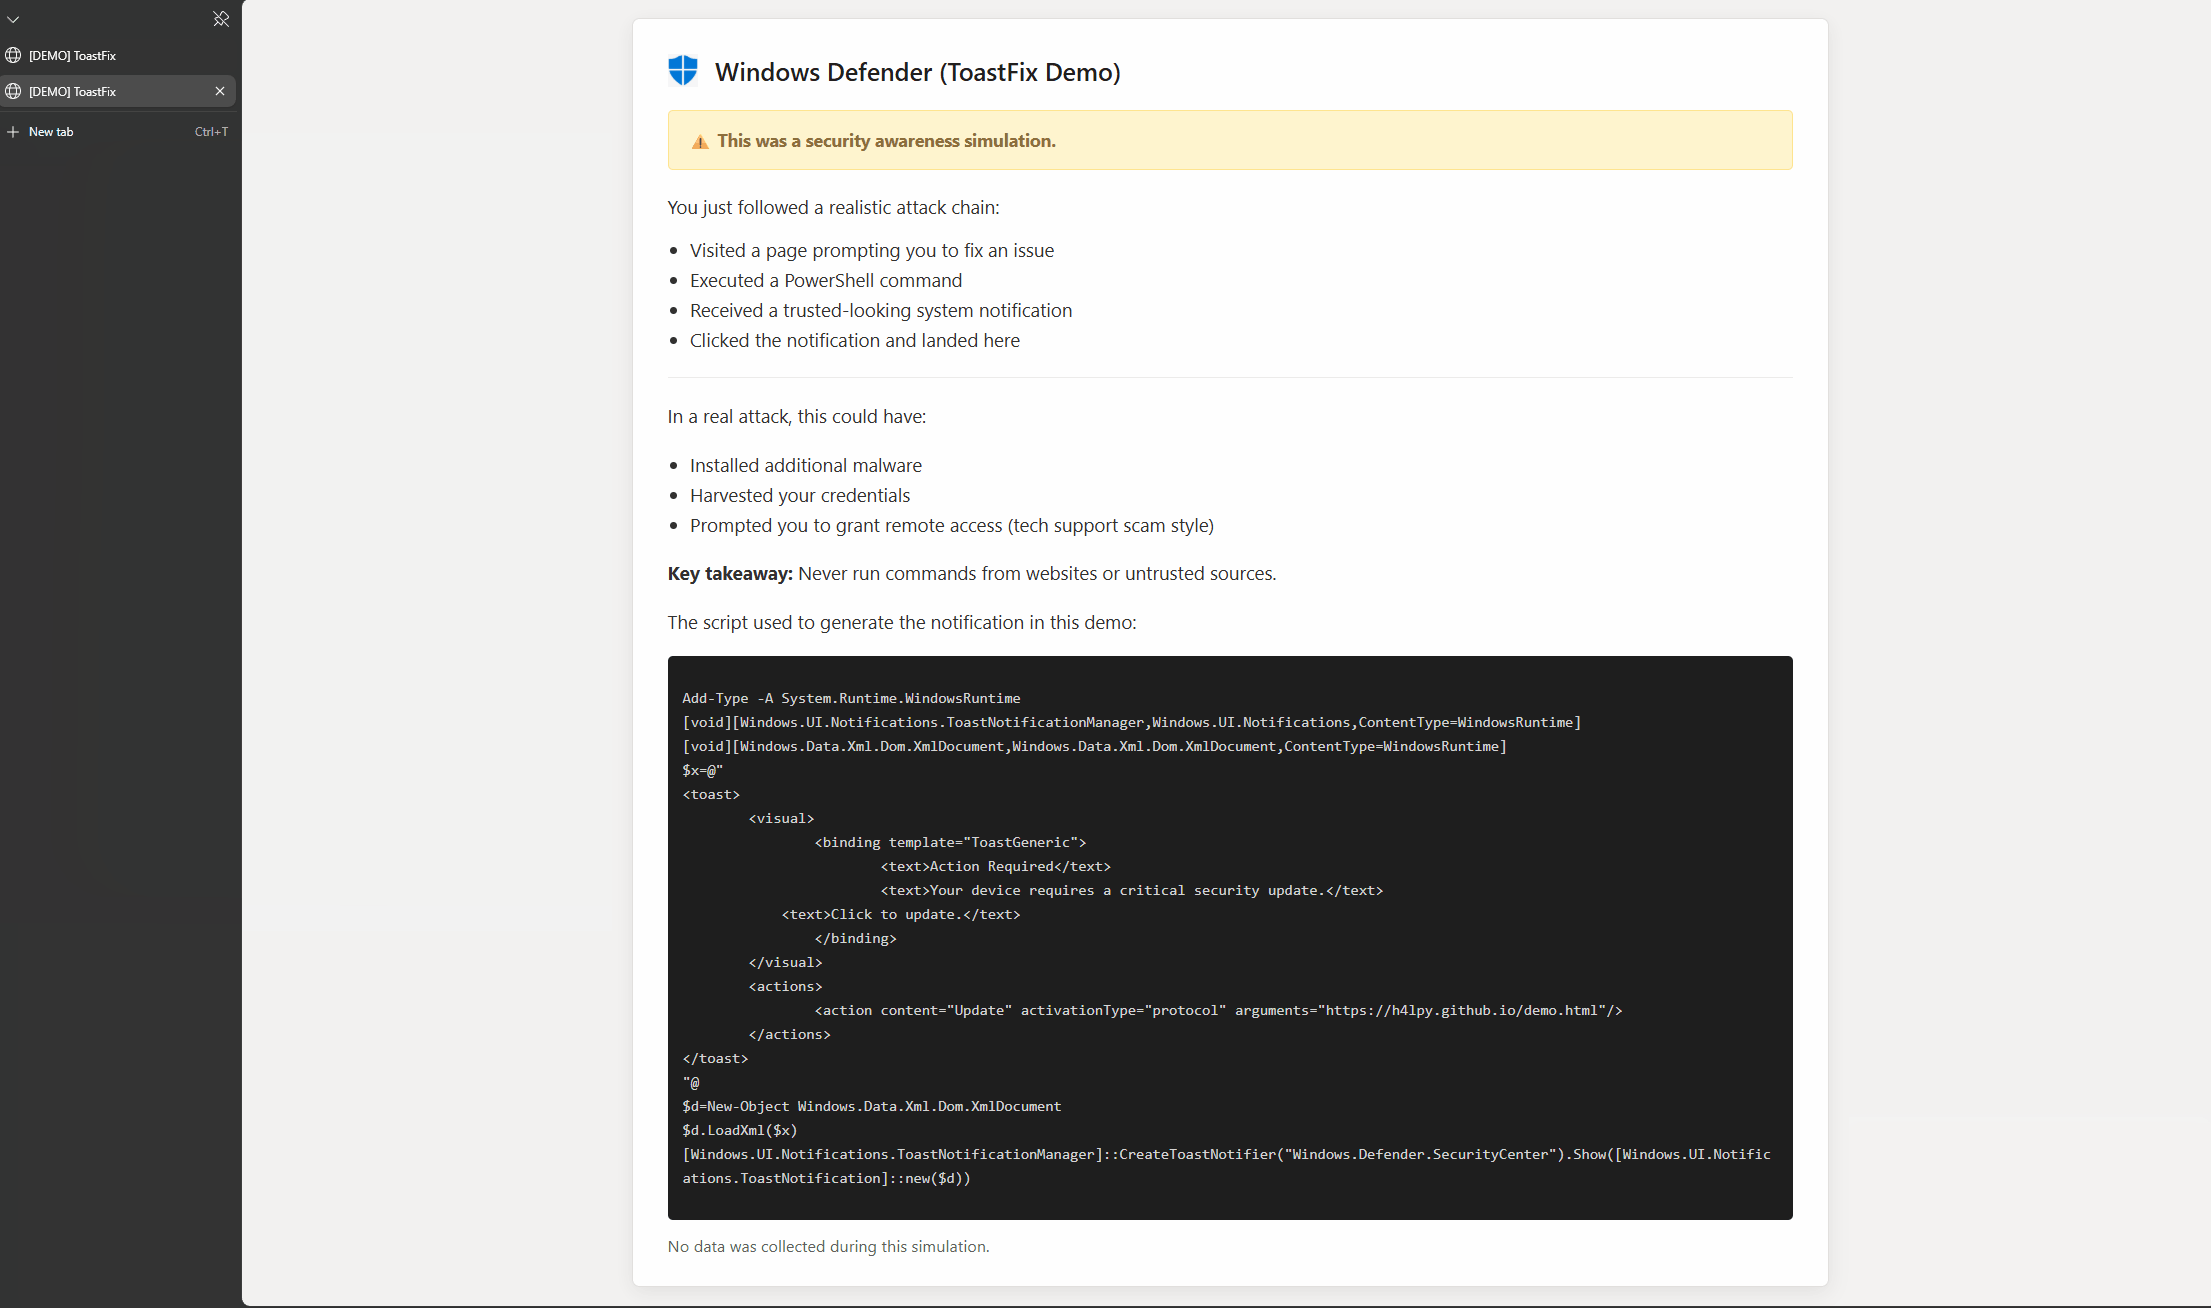

ماذا يحدث؟

  1. يُطلب من المستخدم نسخ وتشغيل أمر PowerShell
  2. يتم إنشاء إشعار ويندوز واقعي
  3. النقر على الإشعار يعيد التوجيه إلى صفحة شرح

مثال

إغراء toastfix


كيفية التشغيل محلياً؟

  1. استنساخ المستودع:
git clone https://github.com/h4lpy/toastfix-demo.git
  1. افتح index.html في متصفحك

  2. اتبع التعليمات التي تظهر على الشاشة

صفحة الفهرس - عرض توضيحي

ملاحظة: لا حاجة لتثبيت خادم - هذا العرض يعمل بالكامل في المتصفح + PowerShell

الغرض

هذا المشروع مخصص لـ:

  • التدريب على الوعي الأمني
  • عرض تقنيات الهندسة الاجتماعية
  • تثقيف الفريق الأحمر / الفريق الأزرق / الفريق البنفسجي

سكريبت PowerShell

الإشعار المستخدم في هذا العرض يتم إنشاؤه بواسطة سكريبت PowerShell.

يمكنك مراجعته أو تشغيله مباشرة:

👉 toastfix-notification.ps1

هذا السكريبت يقوم فقط بإنشاء إشعار ويندوز محلي ولا ينفذ أي إجراءات ضارة.

⚠️ تحذير

هذه محاكاة مصممة للأغراض التعليمية فقط.

  • لا يتم جمع أي بيانات
  • لا يوجد استمرارية أو برمجيات خبيثة
  • أمر PowerShell يقوم فقط بإنشاء إشعار محلي

لا تقم أبداً بتشغيل أوامر من مصادر غير موثوقة في السيناريوهات الواقعية.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →