

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
AggressorScripts — مجموعة من نصوص Aggressor لـ Cobalt Strike 3.0+ مأخوذة من مصادر متعددة | Kitploit

أدوات/GitHubGitHub/harleyqu1nn/aggressorscripts
أطر اختبار الاختراقتصعيد الامتيازاتتوليد الحمولةآليات الاستمراريةجمع المعلوماتما بعد الاستغلالالقيادة والسيطرةالفريق الأحمر
GitHubharleyqu1nn/aggressorscripts

AggressorScripts

مجموعة من نصوص Aggressor لـ Cobalt Strike 3.0+ مأخوذة من مصادر متعددة

1.5k30348منذ 3 سنواتتمت المراجعة من قبل Kitploit
عرض المستودع
مشاركة

نصوص Aggressor

مجموعة من نصوص Aggressor لـ Cobalt Strike 3.0+ مأخوذة من مصادر متعددة

  • All_In_One.cna v1 - تمت إزالته وقديم

    • نص متعدد الأغراض لتحسين تجربة المستخدم مع Cobalt Strike. إنشاء قوائم مخصصة، تسجيل، استمرارية، تعداد، وتكامل مع نصوص طرف ثالث.
    • الإصدار 2 قيد التطوير حاليًا!
  • ArtifactPayloadGenerator.cna

    • يولد كل أنواع الحمولات غير المرحلية/المرحلية بناءً على مستمع HTTP/HTTPS

    • ينشئ /opt/cobaltstrike/Staged_Payloads, /opt/cobaltstrike/Stageless_Payloads

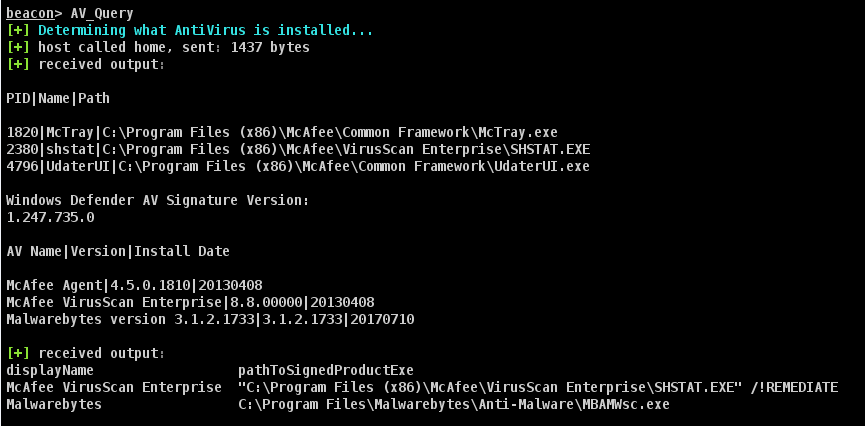
  • AVQuery.cna

    • يستعلم عن السجل باستخدام PowerShell لجميع برامج مكافحة الفيروسات المثبتة على الهدف

    • طريقة سريعة وسهلة لمعرفة برنامج مكافحة الفيروسات الذي تتعامل معه كمهاجم
    av

  • CertUtilWebDelivery.cna

    • توصيل ويب غير مرحلي باستخدام CertUtil.exe

    • يتم استخدام Powerpick لاستدعاء certutil.exe لتنزيل الحمولة غير المرحلية على الهدف وتنفيذها عبر rundll32.exe

    certutil2

  • EDR.cna

    • يكتشف حلول EDR الجارية على المضيفين المحليين/البعديين
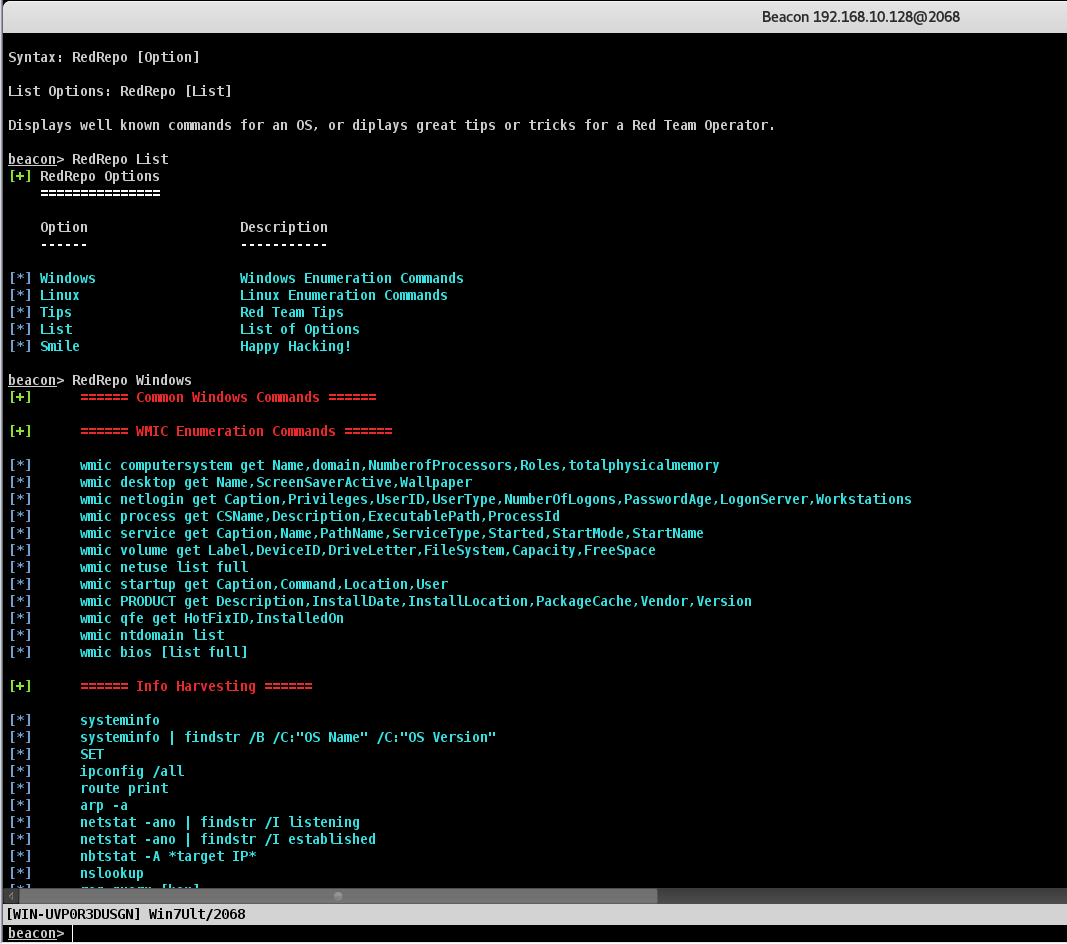
  • RedTeamRepo.cna

    • مجموعة شائعة من أوامر نظام التشغيل ونصائح الفريق الأحمر عندما لا يتوفر Google أو RTFM.

    • سيتم تحديث النص من حين لآخر، والملاحظات والمزيد من المدخلات مرحب بها!
    redrepo

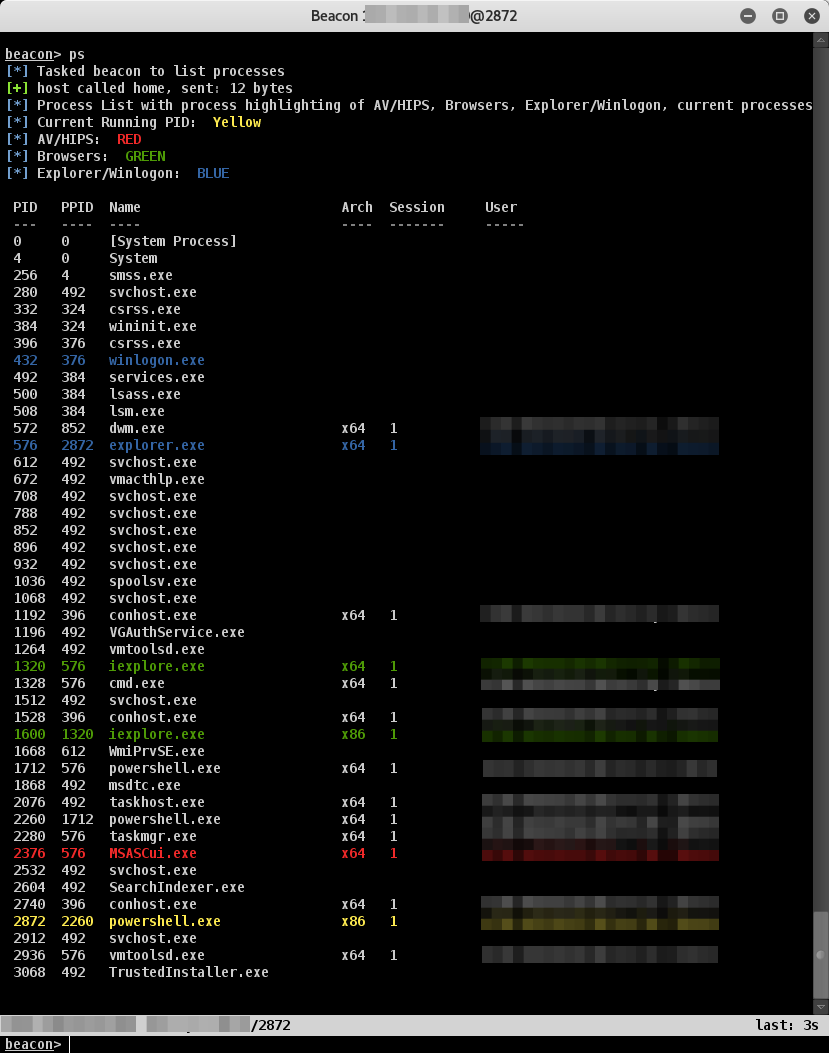
  • ProcessColor.cna

    • قائمة العمليات الملونة بدون الحاجة إلى ملف.

    • شكرًا لـ @oldb00t على النسخة الأصلية: https://github.com/oldb00t/AggressorScripts/tree/master/Ps-highlight

    process

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    391
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    249

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





