
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit

 adaptix-framework/adaptixc2
AdaptixC2 هي مجموعة أدوات معيارية للغاية ومتقدمة للفريق الأحمر
 m0nad/diamorphine
روتكيت LKM لأنوية لينكس 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 و ARM64)
 ghostpack/rubeus
محاولة ترويض الكلب ذو الرؤوس الثلاثة.
 ne0nd0g/merlin
ميرلين هو خادم وعميل تحكم وأوامر (Command & Control) عبر الأنظمة المختلفة لمرحلة ما بعد الاستغلال باستخدام HTTP/2، مكتوب بلغة Go.
 cdk-team/cdk
📦 جعل اختبار الأمان لـ K8s و Docker و Containerd أسهل.
 netspi/powerupsql
PowerUpSQL: مجموعة أدوات PowerShell لاختراق SQL Server
 marten4n6/evilosx
RAT خبيثة (أداة إدارة عن بعد) لنظام macOS / OS X.
 integration-it/active-directory-exploitation-cheat-sheet
ورقة غش تحتوي على أساليب شائعة للتعداد والهجوم على Windows Active Directory.
 netbiosx/checklists
قوائم تحقق للفريق الأحمر واختبار الاختراق لمختلف المهام
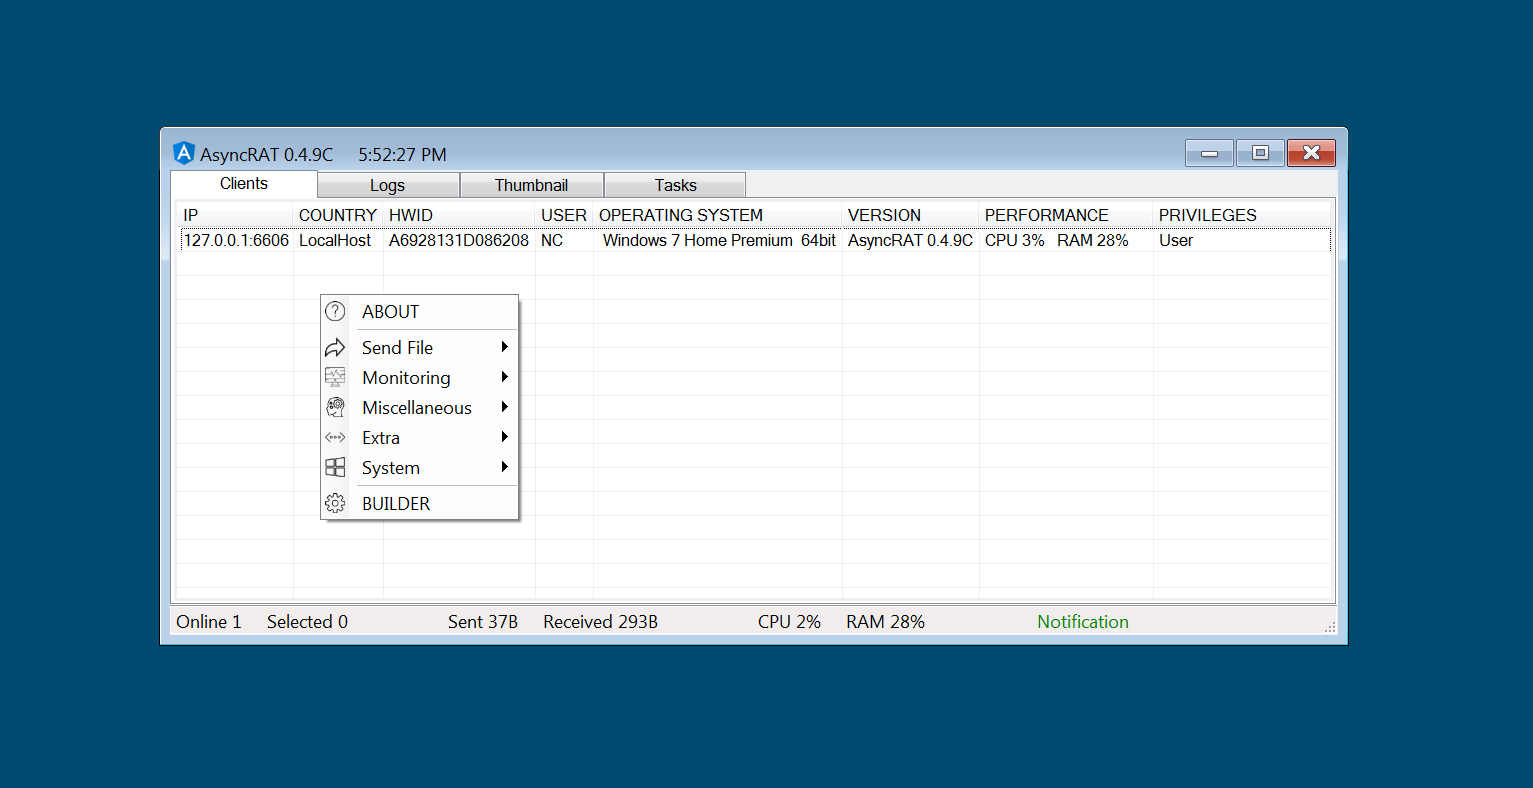 nyan-x-cat/asyncrat-c-sharp
أداة إدارة عن بُعد مفتوحة المصدر لنظام ويندوز بلغة C# (RAT)
 s3n4t0r-0x0/apts-adversary-simulation
يحتوي هذا المستودع على حملات محاكاة خصم تفصيلية (APT) تستهدف قطاعات حيوية مختلفة. تتضمن كل محاكاة أدوات مخصصة، خوادم C2، أبواب خلفية، تقنيات استغلال،…
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 lucasjacks0n/eggshell
أداة إدارة عن بعد لأنظمة iOS/macOS/Linux
 bytecode77/r77-rootkit
روت كيت من نوع Fileless في ring 3 مع مُثبّت واستمرارية تُخفي العمليات والملفات واتصالات الشبكة، إلخ.
 jm33-m0/emp3r0r
شبكة Gossip Mesh ذاتية الإصلاح لـ C2 مع اكتشاف الأقران المساعد، وتنفيذ BOF عبر الأنظمة الأساسية، وعوامل قابلة للبرمجة النصية.
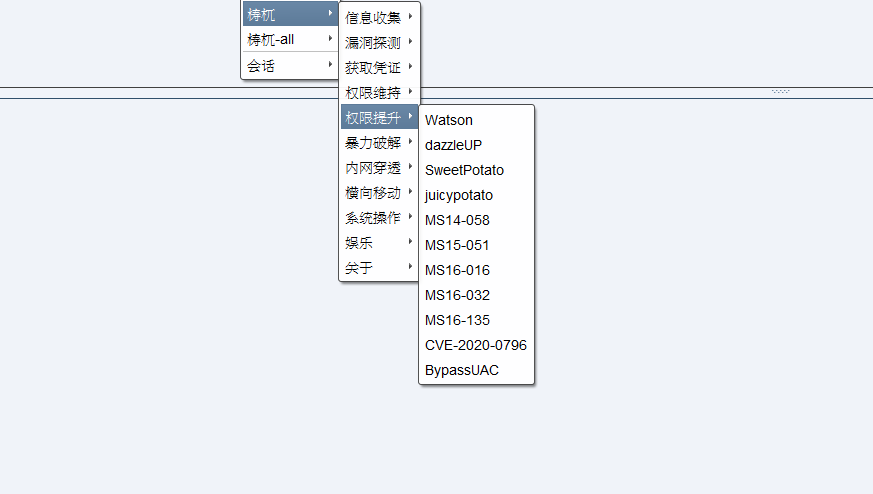 pandasec888/taowu-cobalt_strike
إطار عمل لأتمتة الفريق الأحمر مبني على Cobalt Strike، يدمج وحدات استغلال الثغرات، أدوات ما بعد الاستغلال، وقدرات الحركة الجانبية لمحاكاة خصومة منسقة.
 nccgroup/winpayloads
توليد حمولة ويندوز غير قابلة للكشف
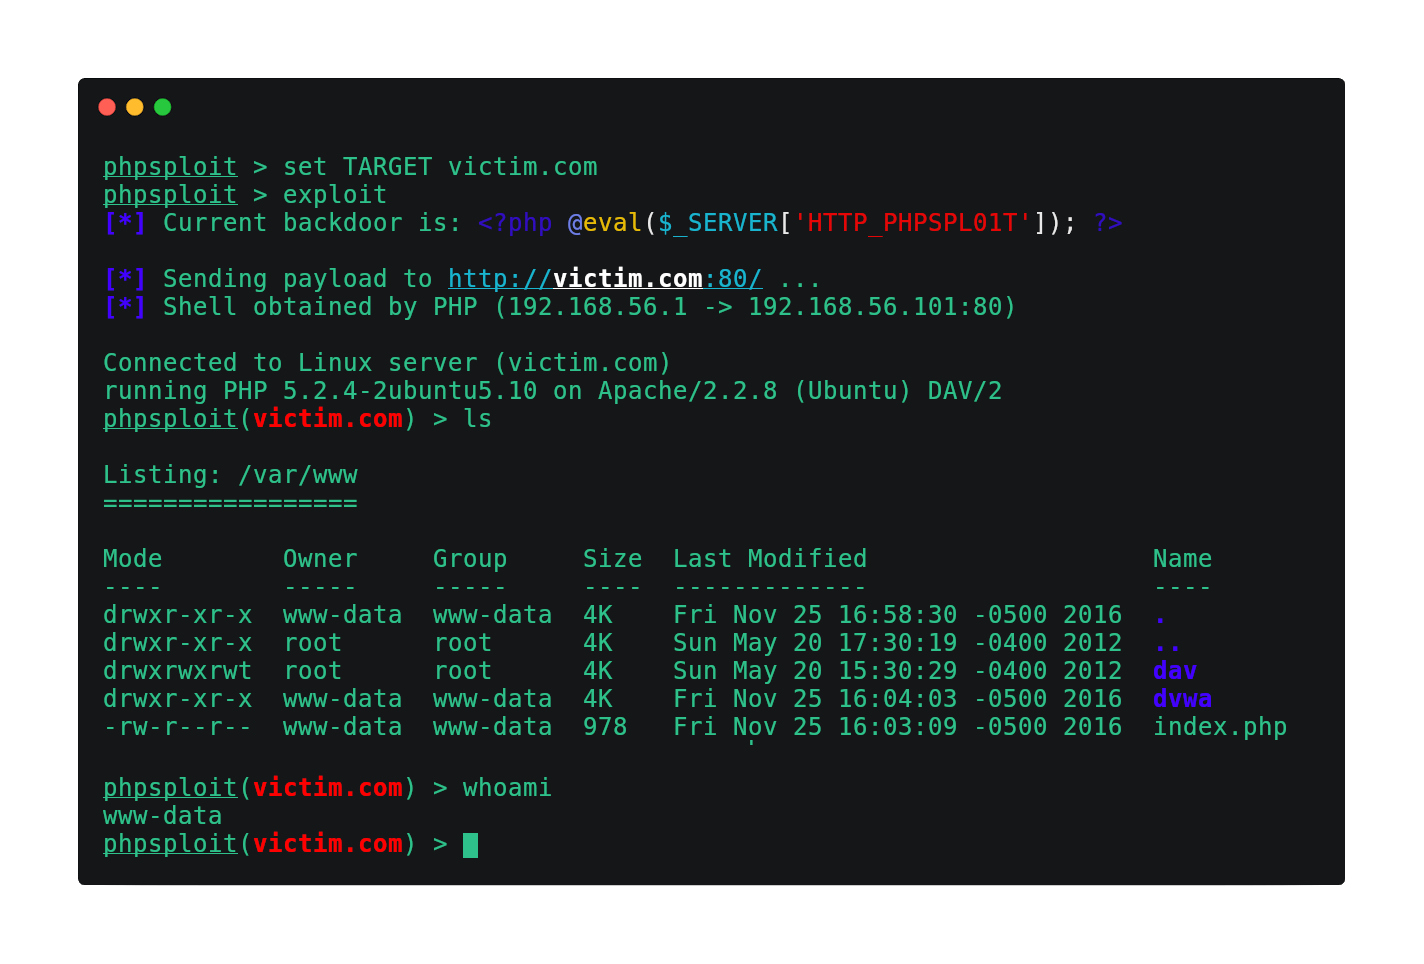 nil0x42/phpsploit
إطار عمل C2 كامل الميزات يستمر بصمت على خادم الويب باستخدام باب خلفي PHP بسطر واحد






