Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
APTs-Adversary-Simulation — يحتوي هذا المستودع على حملات محاكاة خصم تفصيلية (APT) تستهدف قطاعات حيوية مختلفة. تتضمن كل محاكاة أدوات مخصصة، خوادم C2، أبواب خلفية، تقنيات استغلال، stagers، bootloaders، وغيرها من القطع الأثرية الخبيثة التي تعكس تلك المستخدمة في الهجمات الحقيقية . | Kitploit
أدوات/GitHubGitHub/s3n4t0r-0x0/apts-adversary-simulation
تصعيد الامتيازاتالاستطلاعآليات الاستمراريةالاستغلالالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالتعلم والتعليمالفريق الأحمرتطوير الحمولاتالهجوم العدائي
1.1k19032منذ 11س 50دتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
GitHubs3n4t0r-0x0/apts-adversary-simulation

APTs-Adversary-Simulation

يحتوي هذا المستودع على حملات محاكاة خصم تفصيلية (APT) تستهدف قطاعات حيوية مختلفة. تتضمن كل محاكاة أدوات مخصصة، خوادم C2، أبواب خلفية، تقنيات استغلال، stagers، bootloaders، وغيرها من القطع الأثرية الخبيثة التي تعكس تلك المستخدمة في الهجمات الحقيقية .
عرض المستودع

محاكاة خصوم APT

Adversary Simulation APT Simulation MITRE ATT&CK TTPs Red Team

مجموعة شاملة من هجمات التهديدات المستمرة المتقدمة (APT) المحاكاة، والمستندة إلى التكتيكات والتقنيات والإجراءات (TTPs) المستخدمة في العالم الحقيقي من قبل مجموعات APT المدعومة من الدول من روسيا والصين وإيران وكوريا الشمالية
hollywood-Comp-02

[!CAUTION] ملاحظة مهمة: هذا المشروع مخصص حصريًا للأغراض التعليمية والبحثية والأمن الدفاعي. قد يؤدي الاستخدام غير المصرح به لهذه التقنيات إلى انتهاك القوانين وإلى عواقب قانونية جسيمة.

🧠 نظرة عامة

يحتوي هذا المستودع على حملات محاكاة خصوم APT مفصّلة تستهدف قطاعات حيوية مختلفة. تتضمن كل محاكاة أدوات مخصصة، وخوادم قيادة وتحكم (C2)، وأبوابًا خلفية، وتقنيات استغلال، وstagers، وbootloaders، وغيرها من العناصر الخبيثة التي تحاكي تلك المستخدمة في الهجمات الواقعية. تستند المحاكاة إلى أبحاث موسعة من شركات الأمن السيبراني الرائدة، بما في ذلك PaloAlto Unit42 وKaspersky وMicrosoft وCisco وTrellix وCrowdStrike وWithSecure.

اعرف المزيد عن أهمية هذه التجربة ونتائجها:

  • لماذا محاكاة الخصوم؟ - فهم القيمة الاستراتيجية لمحاكاة التهديدات المتقدمة
  • محاكاة الخصوم مقابل محاكاة الخصوم - الفروق الرئيسية ومتى تُستخدم كل طريقة
  • كيف أحاكي APT - محاكاة الخصوم ليست منهجية، بل هي حصيلة الخبرة

🎯 مجموعات APT المحاكاة

ملاحظة: تتبع أسماء مجموعات APT في هذا المستودع اصطلاحات التسمية المستخدمة من قبل مختلف بائعي الأمن. قد يكون لمجموعة APT نفسها أسماء مختلفة حسب البائع (مثل Mandiant وCrowdStrike وMicrosoft وKaspersky وغيرها).
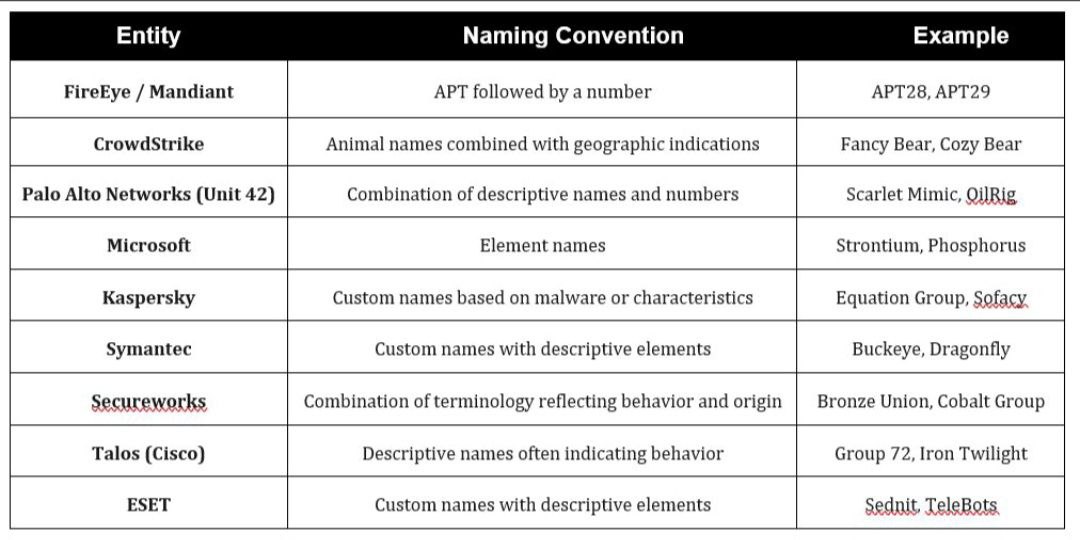
photo_2025-11-09_04-26-38

فيما يلي القائمة الكاملة لمجموعات APT المحاكاة:

بلد
المنشأ
روسيا 🇷🇺 الصين 🇨🇳 كوريا الشمالية 🇰🇵 إيران 🇮🇷
مجموعات APT

Cozy Bear ✅
Voodoo Bear ✅
Fancy Bear ✅
Energetic Bear ✅
Berserk Bear ✅
Gossamer Bear ✅
Primitive Bear ✅
Ember Bear ✅
Venomous Bear ✅

Mustang Panda ✅
Glacial Panda
Wicked Panda ✅
Goblin Panda
Anchor Panda
Deep Panda
Samurai Panda
Phantom Panda
Sunrise Panda
Ethereal Panda

Labyrinth Chollima ✅
Velvet Chollima ✅
Famous Chollima ✅
Stardust Chollima ✅
Ricochet Chollima ✅
Silent Chollima ✅

Helix Kitten ✅
Pioneer Kitten
Charming Kitten
Clever Kitten
Static Kitten ✅
Tracer Kitten
Nemesis Kitten
Muddy Water ✅
Pulsar Kitten
Remix Kitten
Haywire Kitten

🛠️ إطار عمل الخصوم

جميع محاكاكات الخصوم مدعومة بـ BEAR-C2، وهو إطار عمل مخصص للقيادة والتحكم (C2) مصمم لمحاكاة التهديدات الواقعية.
image psd(1)

📫 التواصل

تنزيل الأداة