Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-8088-Multi-Document — استغلال الأنظمة التي تستخدم إصدارات WinRAR الأقدم دون معرفة اسم المستخدم الخاص بها (على عكس المشاريع الأخرى) | Kitploit
أدوات/GitHubGitHub/pentestfunctions/cve-2025-8088-multi-document
آليات الاستمراريةتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليمتطوير الحمولاتاستغلال الملفات الثنائية
GitHub
مشاركة
pentestfunctions/cve-2025-8088-multi-document

CVE-2025-8088-Multi-Document

استغلال الأنظمة التي تستخدم إصدارات WinRAR الأقدم دون معرفة اسم المستخدم الخاص بها (على عكس المشاريع الأخرى)

عرض المستودع
36428منذ سنة واحدةتمت المراجعة من قبل Kitploit

استغلال اجتياز المسار في WinRAR (CVE-2025-8088) - نشر حمولة بأعماق متعددة

Payload

working

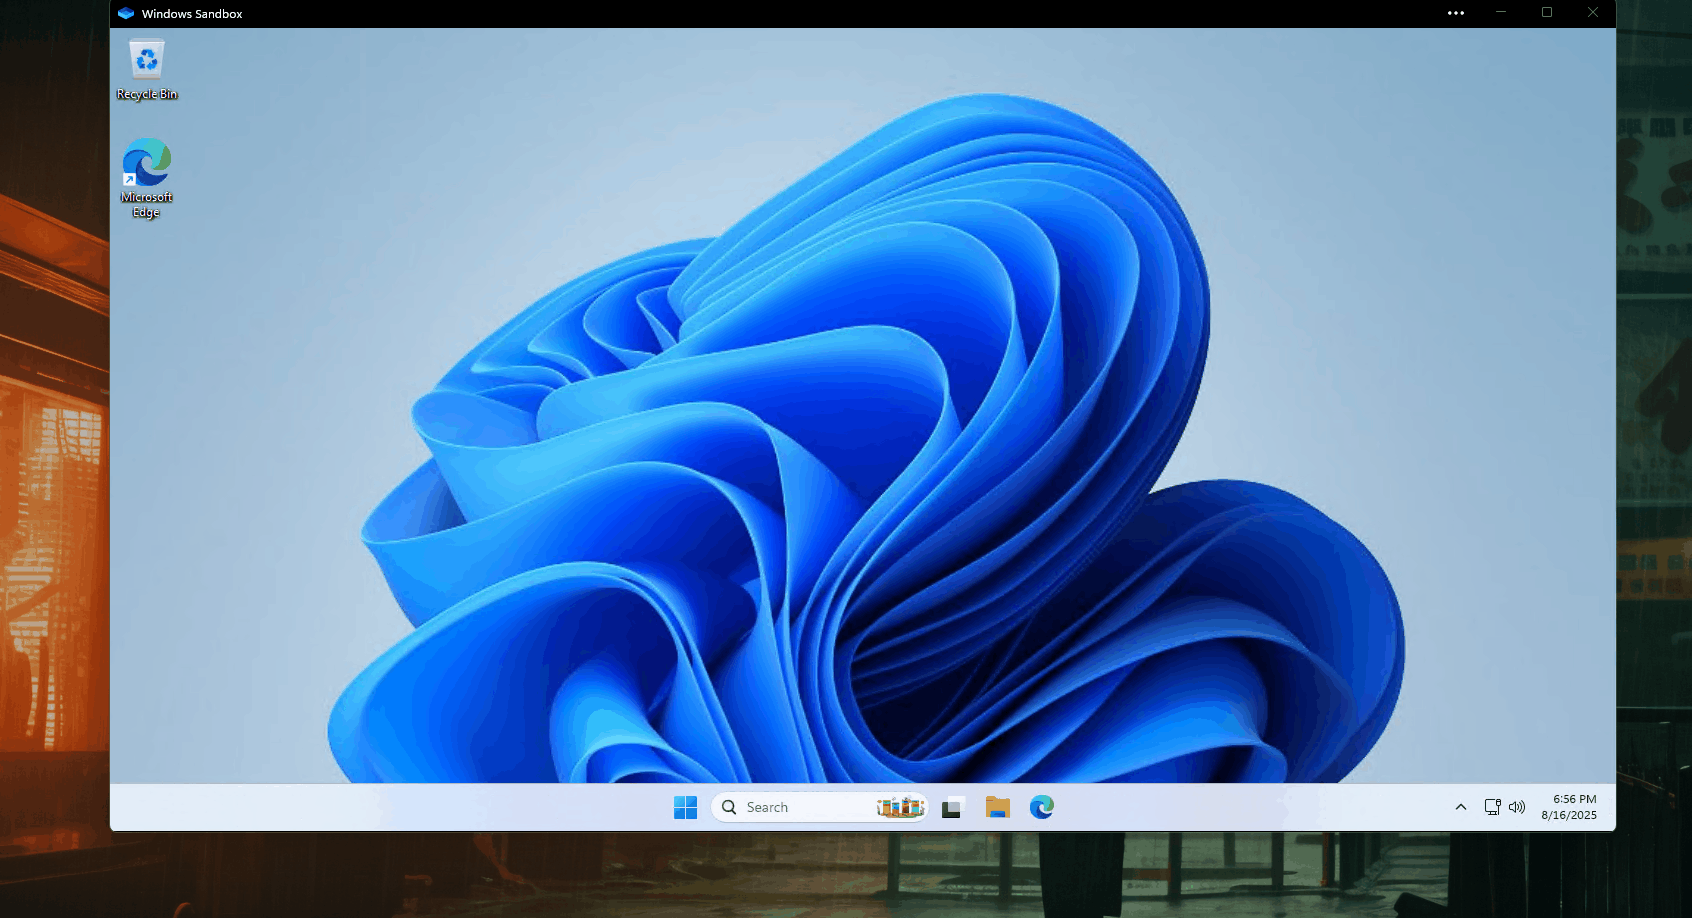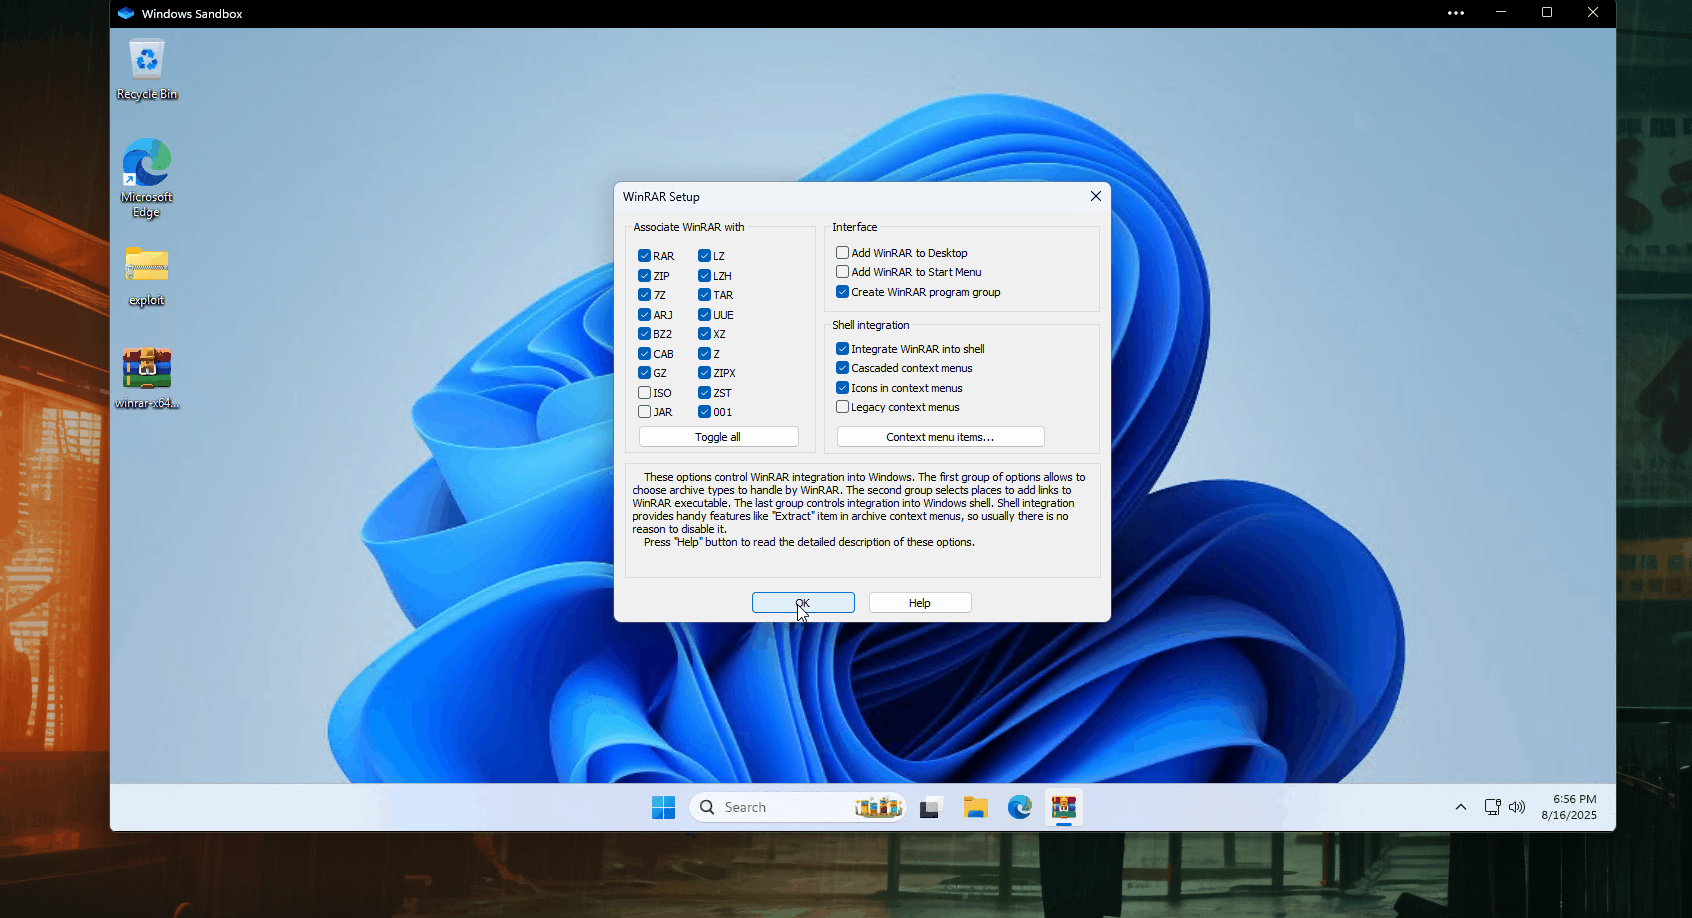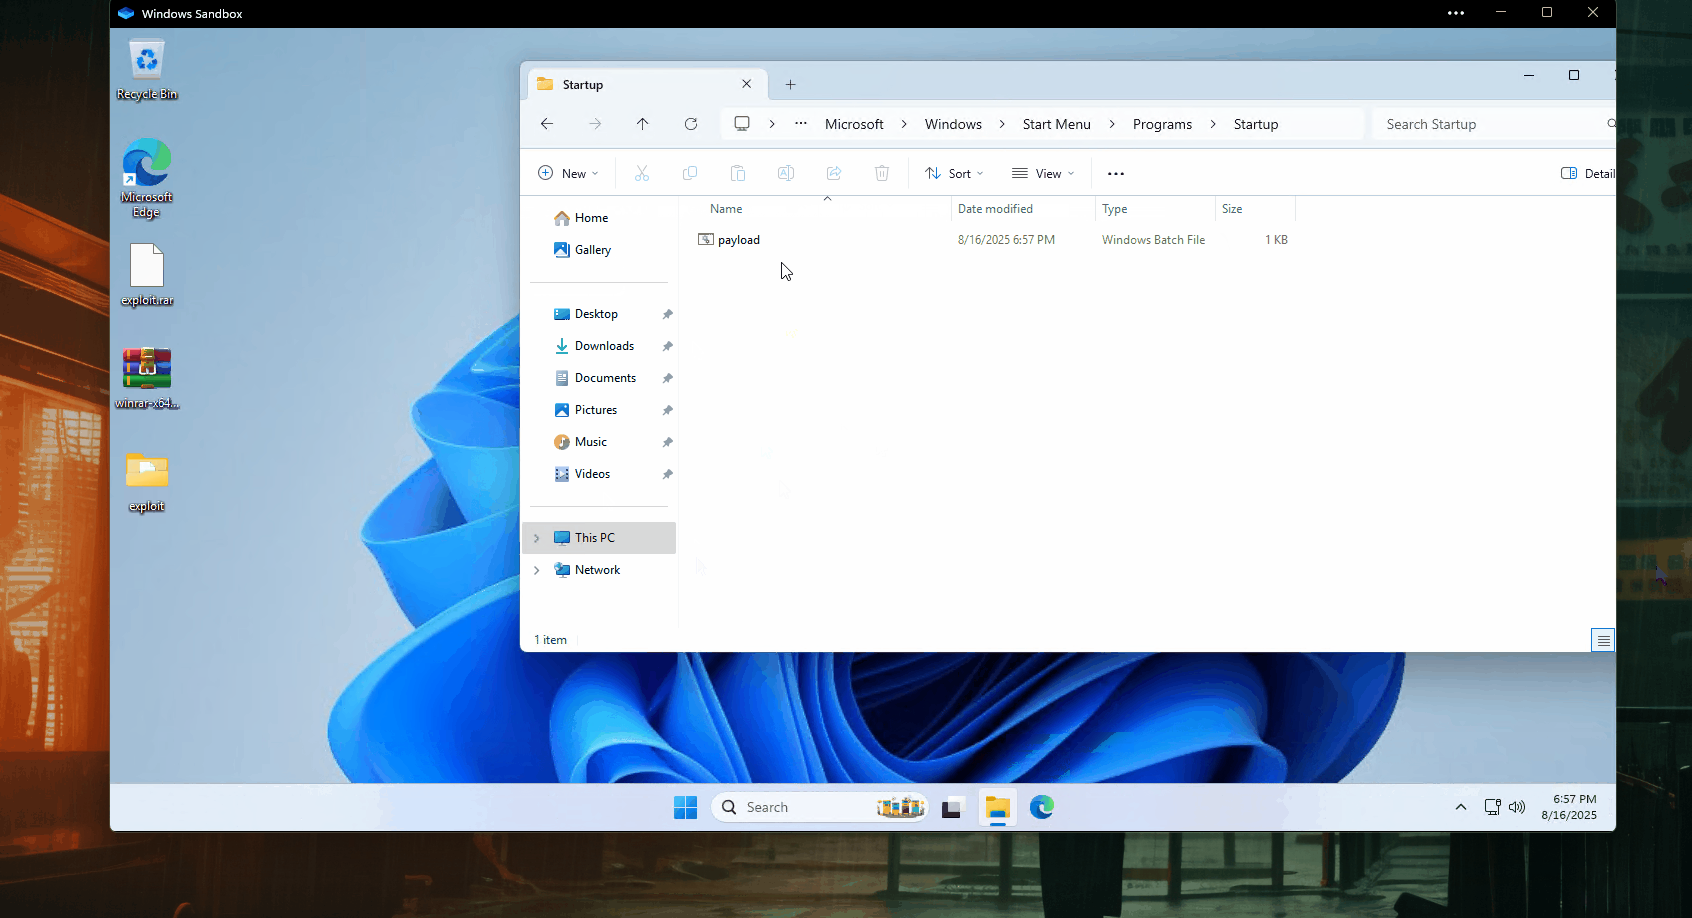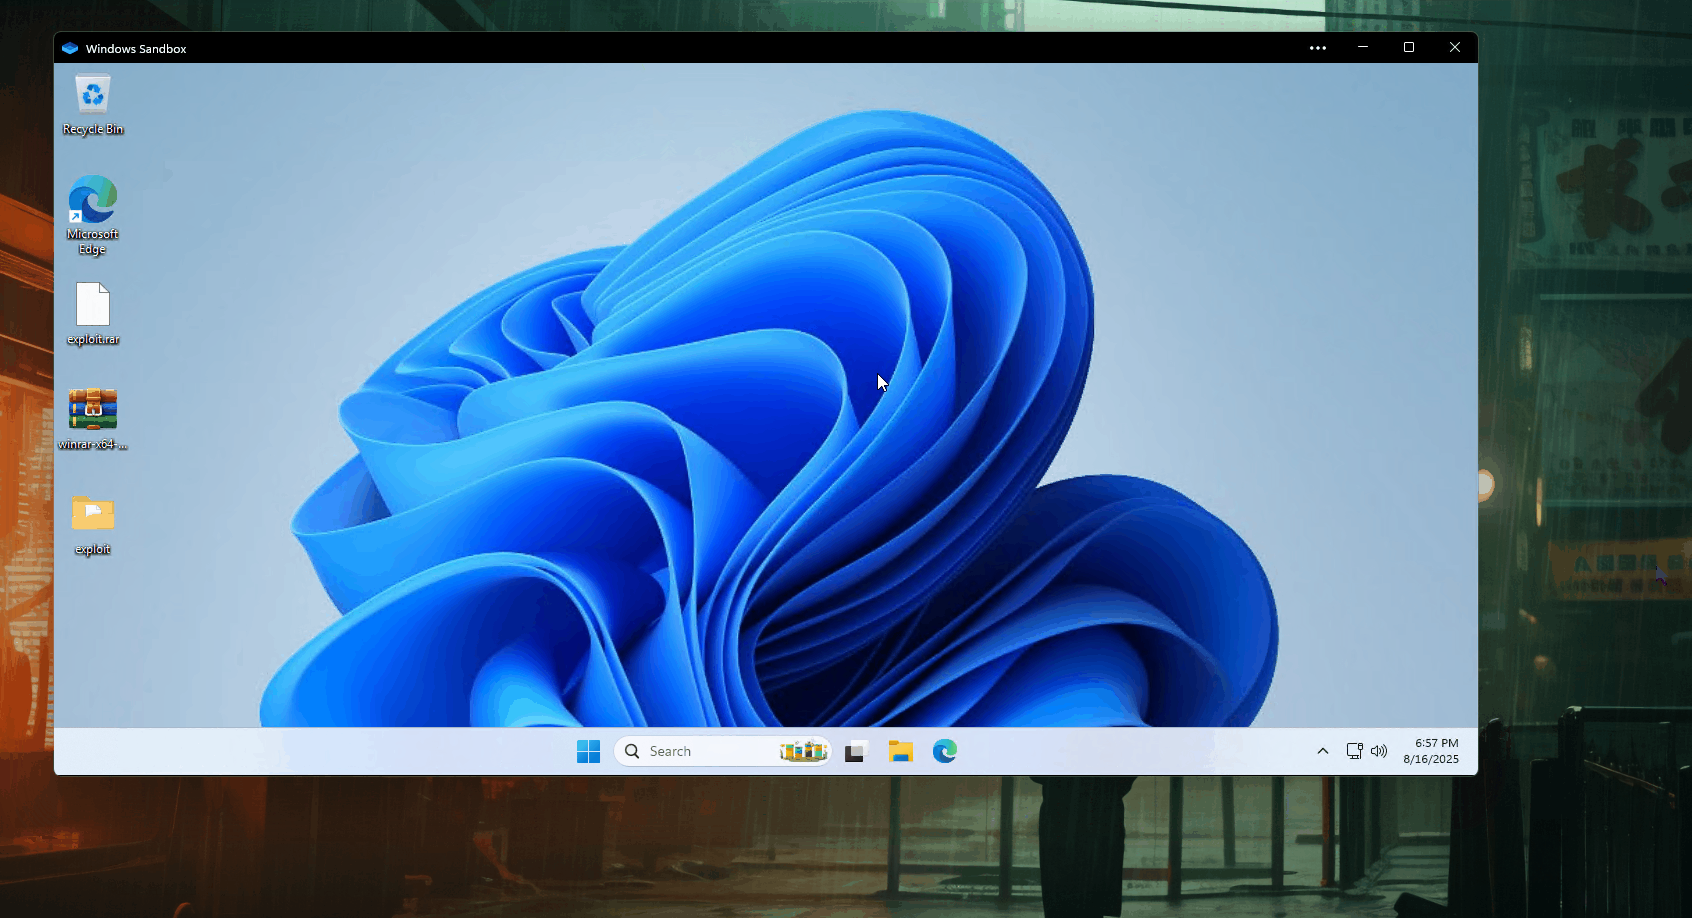
يستغل هذا السكربت المكتوب بلغة بايثون ثغرة اجتياز المسار (CVE-2025-8088) في WinRAR لنشر الحمولات إلى مجلد بدء تشغيل ويندوز باستخدام أعماق مسارات نسبية متعددة. يقوم الاستغلال بإنشاء أرشيف RAR خبيث، وعند فك ضغطه، يكتب الحمولات إلى مجلد بدء التشغيل الخاص بالضحية على أعماق دليل مختلفة.


الميزات الرئيسية

  • 🎭 إنشاء ملفات وهمية متعددة بمحتوى قابل للتخصيص
  • 📁 تضمين الحمولة عبر تدفقات البيانات البديلة (ADS)
  • 📈 توليد أعماق اجتياز متعددة (1–20 افتراضيًا)
  • 🔄 تصحيح ترويسات RAR لاستغلال ثغرة اجتياز المسار
  • 🎯 استهداف مجلد بدء تشغيل ويندوز لتحقيق الثبات
  • ⚙️ تحديد موقع تثبيت WinRAR تلقائيًا
  • 🔒 إعادة حساب مجاميع CRC الاختبارية لضمان صحة الأرشيف

المفاهيم الأساسية

1. استراتيجية الاجتياز متعدد الأعماق

ينشئ السكربت ملفات وهمية متعددة (20 افتراضيًا)، كل منها مُهيأ لاجتياز عدد مختلف من الأدلة الأم:

NUM_DEPTHS = 20  # Number of different traversal depths

يستخدم كل ملف عمق مسار مختلف:

File1.txt  → ..\Startup\payload.bat
File2.txt  → ..\..\Startup\payload.bat
...
File20.txt → ..\..\..\ (20 times) \Startup\payload.bat

✅ يضمن أنه أينما فك الضحية الأرشيف (سطح المكتب، المستندات، التنزيلات، أو مجلدات متداخلة)، ستصل حمولة واحدة على الأقل إلى مجلد بدء التشغيل.


2. تخصيص الملفات الوهمية

تحتوي الملفات الوهمية على نص عام افتراضيًا ولكن يجب تخصيصها لهندسة اجتماعية واقعية:

# Create more convincing decoy content
decoy.write_text("Quarterly Financial Report Q3 2025.docx\n", encoding="utf-8")

لماذا تغيير محتوى الملفات الوهمية؟

  • يجعل الأرشيف يبدو شرعيًا
  • يزيد احتمالية فك الضغط من قبل الضحية
  • يتجنب إثارة الشكوك بأسماء ومحتوى واقعيين
  • يندمج مع أنواع المستندات المتوقعة

3. إعداد الحمولة

الحمولة عبارة عن سكربت دفعي بسيط افتراضيًا ويمكن استبدالها بأي ملف تنفيذي:

PAYLOAD = "@echo off\necho Payload executed!\npause\n"

موقع الحمولة:

AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\payload.bat
  • يتم تنفيذها عند تسجيل دخول المستخدم
  • تعمل لجميع المستخدمين على النظام

4. ملف الإخراج

يُحفظ أرشيف RAR الخبيث النهائي باسم:

OUT_RAR = "exploit.rar"

متطلبات البناء على ويندوز

يتطلب بناء هذا الاستغلال بيئة ويندوز لعدة أسباب:

  • الاعتماد على تدفقات البيانات البديلة (ADS)
    ميزة حصرية لنظام NTFS تُستخدم لإرفاق الحمولات:

    ads_path = f"{decoy}:{placeholder}"  # Windows-specific NTFS syntax
    
  • اشتراط ملف WinRAR التنفيذي
    يستخدم واجهة الأوامر الخاصة بـ WinRAR على ويندوز:

    subprocess.run(f'"{rar_exe}" a -ep -os "{base_rar}" ...')
    
  • توافق بنية المسار
    يستهدف مسارات ويندوز المحددة:

    RELATIVE_DROP_PATH = "AppData\\Roaming\\Microsoft\\Windows\\Start Menu..."
    
  • تنفيذ الحمولة
    يولّد ملفات دفعية لويندوز:

    @echo off
    start /B notepad.exe
    

الاستخدام

خصّص الإعدادات:

# Configuration
NUM_DEPTHS = 20
RELATIVE_DROP_PATH = "AppData\\Roaming\\Microsoft\\Windows\\Start Menu\\Programs\\Startup\\payload.bat"
PAYLOAD = "@echo off\nstart /B notepad.exe\n"  # Your actual payload
DECOY_FILE_PREFIX = "Financial_Report_Q3_"     # More convincing names

شغّل السكربت:

python CVE-2025-8088.py

وزّع الملف الناتج:

  • يولّد السكربت exploit.rar
  • وزّعه عبر البريد الإلكتروني أو إسقاطه عبر USB أو غير ذلك

infect_premade_rarfiles.py

هذا الإصدار من الكود يتيح لك ببساطة تشغيل شيء مثل python3 infect_premade_rarfiles.py website_backup.rar

سيقوم باستخراج جميع الملفات، وحقن ما يمكنه حقنه مثل .txt و srt و sql (ليست كل أنواع الملفات تعمل) ثم إنشاء ملف rar الجاهز للتشغيل.


إجراءات الدفاع

  • حدّث WinRAR إلى أحدث إصدار
  • عطّل فك ضغط الأرشيفات من مصادر غير موثوقة
  • راقب عمليات الكتابة إلى مجلدات بدء التشغيل
  • استخدم برامج أمان تكتشف محاولات اجتياز المسار

إشعار قانوني وأخلاقي

⚠️ هذه الأداة لأغراض تعليمية وأبحاث أمنية فقط.
لا تستخدمها أبدًا ضد أنظمة دون إذن صريح. الاستخدام غير المصرح به غير قانوني وغير أخلاقي.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →