
 #1
أدوات للحفاظ على الوصول طويل الأمد إلى الأنظمة المخترقة، حتى بعد إعادة التشغيل.
موصى به من Kitploit

 fortra/impacket
مكتبة بايثون للتعامل مع بروتوكولات الشبكة منخفضة المستوى، تتضمن تطبيقات لـ SMB وMSRPC وKerberos وWMI مع أدوات لهجمات المصادقة، وهجمات pass-the-hash،…

 weedhashpeddler/rc4decryption
يستغل ملف tlscsp.dll الموقّع من Microsoft LOLBin لتشغيل تشفير/فك تشفير RC4 عبر LsCsp_EncryptHwid، مع تعديل المفتاح المضمّن في الذاكرة لأسلوب BYOK.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) تطبيق لسلسلة Galaxy S26
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
تحليل الهندسة العكسية لـ PureRAT RAT الذي يستغل msbuild.exe، واستخراج بنية C2 التحتية، وواجهات برمجة التطبيقات للتخفي في .NET، والتلاعب بنظام…
 s3n4t0r-0x0/apts-adversary-simulation
يحتوي هذا المستودع على حملات محاكاة خصم تفصيلية (APT) تستهدف قطاعات حيوية مختلفة. تتضمن كل محاكاة أدوات مخصصة، خوادم C2، أبواب خلفية، تقنيات استغلال،…
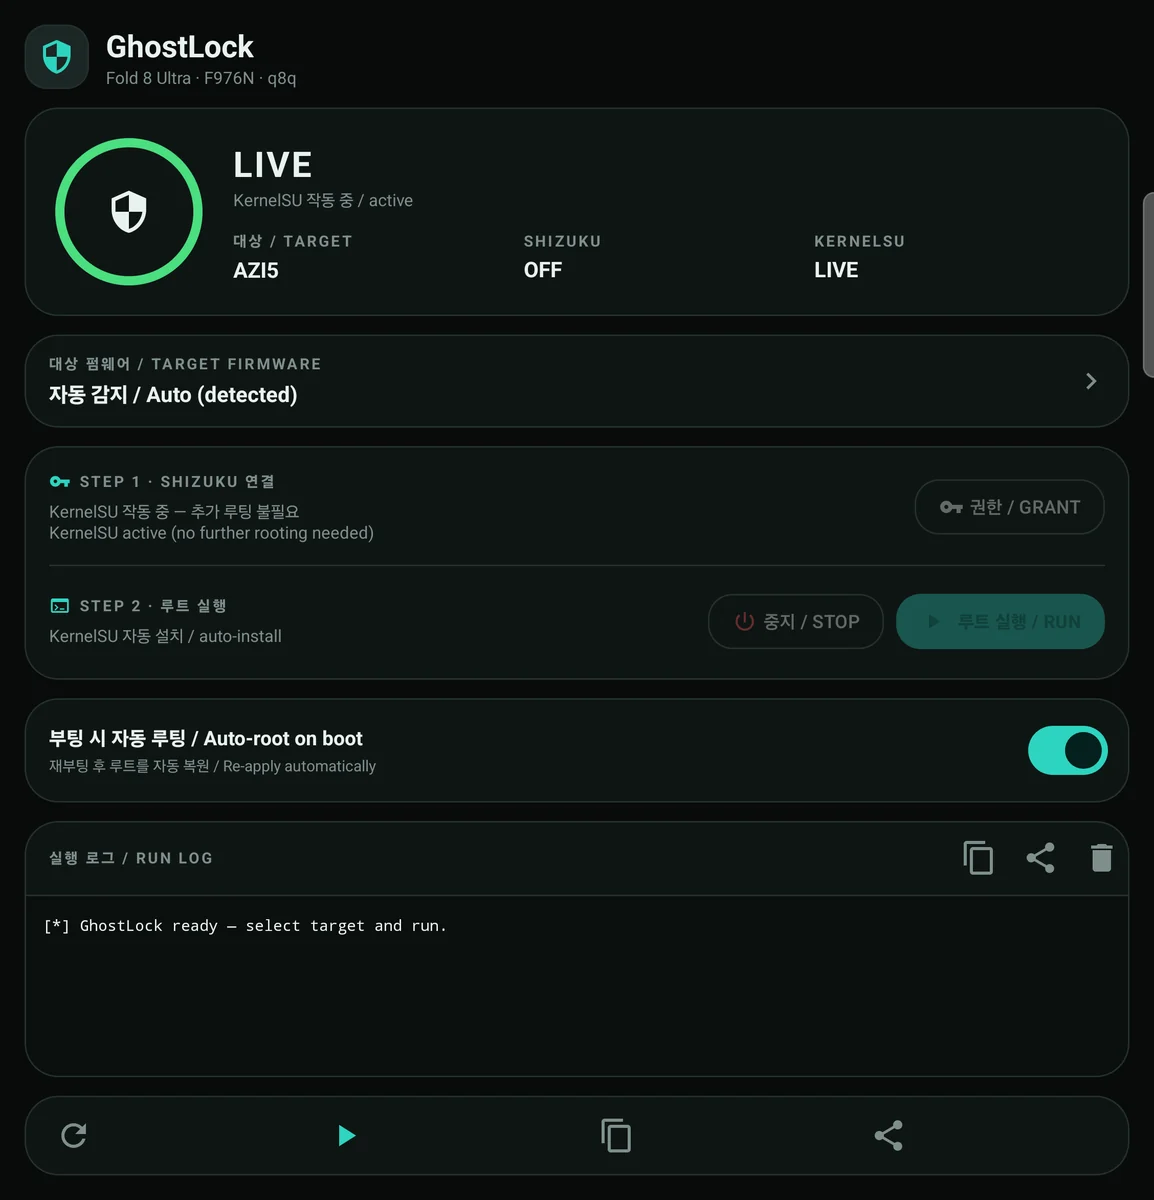 coey0814/fold8-ultra-root-f976n
مثبّت KernelSU بلمسة واحدة لجهاز Galaxy Z Fold 8 Ultra (SM-F976N / q8q) باستخدام استغلال late-load للثغرة CVE-2026-43499 عبر Shizuku. يدعم…
 buter-chkalova/project-rvbbit
إثبات مفهوم (PoC) تعليمي لروتكيت نواة لينكس يستكشف DKOM، وخطاف استدعاءات النظام، والتمويه، وقابلية المراقبة، والكشف الدفاعي
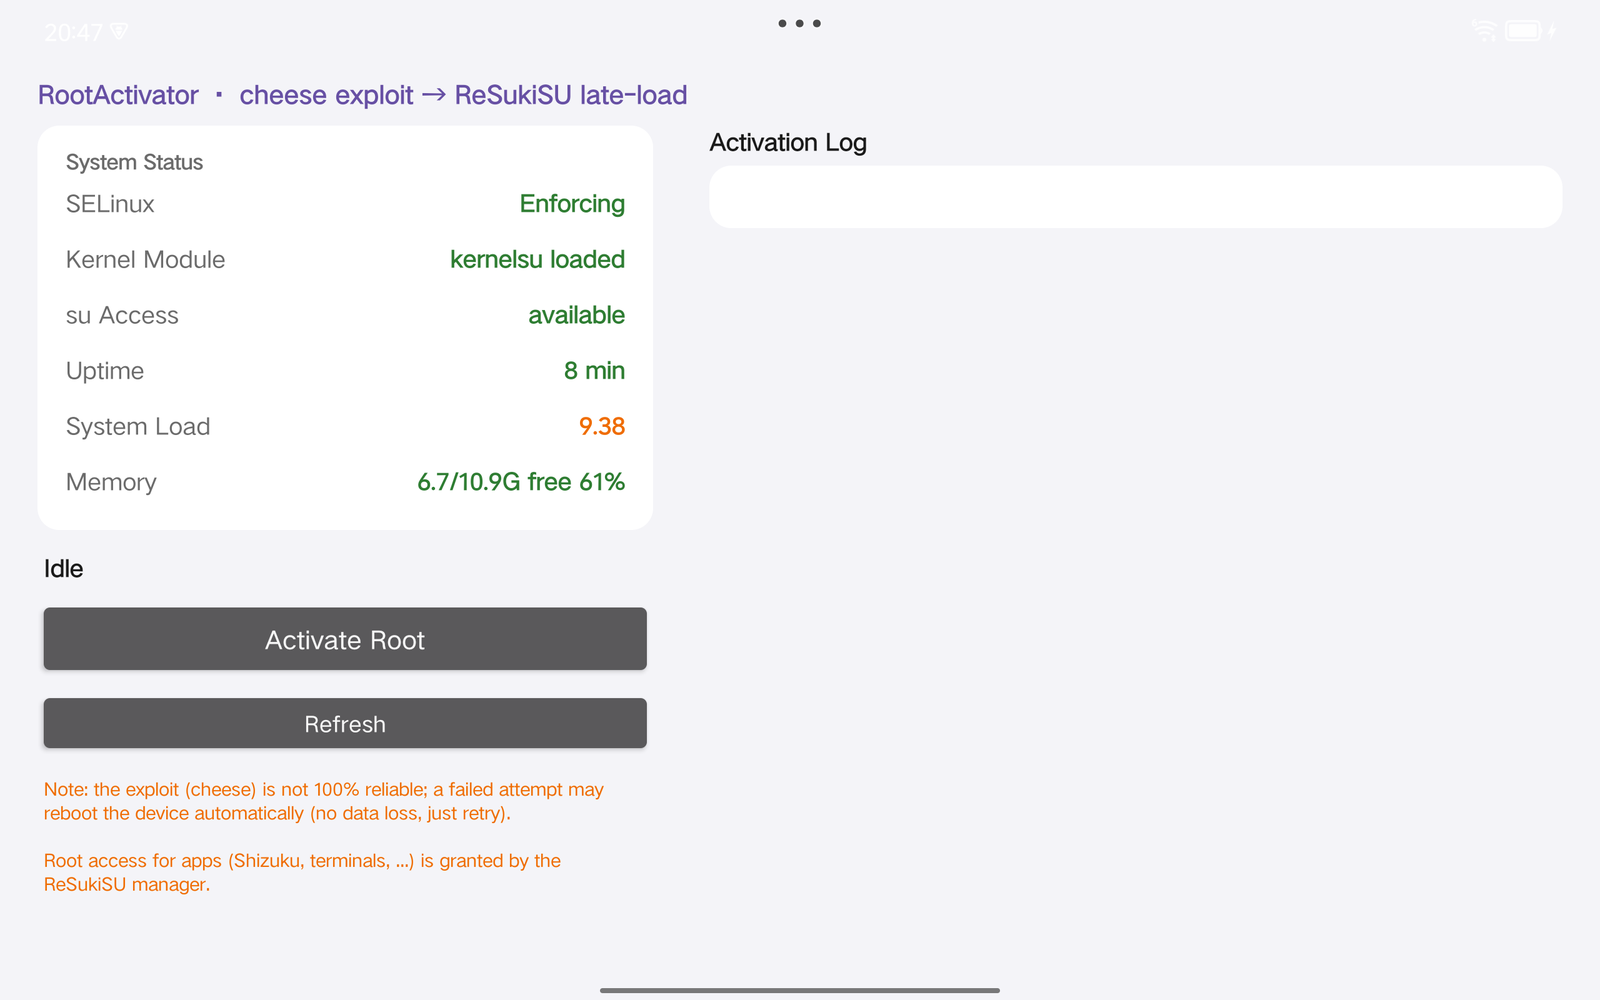 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
تصعيد صلاحيات النواة في الذاكرة لجهاز Lenovo Legion Y700 2023 (TB320FC) باستغلال CVE-2025-21479، وهو خلل في SMMU لمعالج Qualcomm Adreno GPU، مع إدارة…
 ghostvectoracademy/dllhijackhunter
اكتشاف اختطاف DLL الآلي، والتحقق منه، والتأكيد عليه. تحويل الأخطاء المحلية في التهيئة إلى مسارات هجوم مؤكدة ومسلحة.
 nickvourd/com-hunter
أداة استمرارية عبر اختطاف COM في ويندوز مع أوضاع البحث، الكلاسيكي، جدولة المهام، وTreatAs. متاحة كملف تنفيذي .NET وBOF لـ Cobalt Strike لعمليات…
 racoten/reflectivepluginloader
مُخطِّط PE بسيط يقوم بتحميل ملفات DLL مباشرة من الذاكرة ويستدعي واجهة إضافات نظيفة، دون الحاجة إلى LoadLibrary.
 saaedimam/sony-bravia-root-toolkit
استغلال CVE-2019-2215 و DirtyCOW الآلي + إزالة الحشو بعد الحصول على صلاحيات الجذر + وحدات Magisk لجهاز Sony BRAVIA KDL-43W800C
 lethal-forensics/macos-collector
macos-collector - الجمع الآلي للأدلة الجنائية لنظام macOS لأغراض DFIR
 deadexpl0it/cve-2026-78006-poc
POC لـ CVE-2026-78006 The Events Calendar <= 6.17.4 - حقن كائنات PHP غير المصادق عليه إلى تنفيذ التعليمات البرمجية عن بُعد
 themalwareguardian/cve-2022-34302
يوضح CVE-2022-34302، وهو تجاوز لـ Secure Boot عبر محمّل الإقلاع الموقّع من New Horizon Datasys الذي ينفّذ محمّل PE/COFF المخصص المدمج فيه تطبيقات…
 themalwareguardian/cve-2022-34303
يوضح تجاوز Secure Boot الخاص بـ CVE-2022-34303 عبر UEFI Shell الموقّع من CryptoPro، باستخدام الأمر mm لإبطال gSecurity2 وتحميل تطبيقات UEFI غير…







