
 #1
 titanous/heartbleeder
اختبار ثغرة Heartbleed CVE-2014-0160 في OpenSSL
 zyn3rgy/smbtakeover
تنفيذ BOF وPython3 لتقنية إلغاء ربط 445/tcp على ويندوز عبر تفاعلات SCM
 shack2/javaserializetools
Java反序列化漏洞利用工具V1.0 أداة للتحقق من الثغرات المتعلقة بإلغاء تسلسل Java، تم تطويرها باستخدام JDK 1.8+NetBeans8.2، ويتطلب تشغيل البرنامج تثبيت JDK 1.8…
 scoringengine/scoringengine
محرك تسجيل النقاط لمسابقات الفرق الحمراء والبيضاء والزرقاء
 pwnfunction/cve-2021-4034
إثبات المفهوم لثغرة pwnkit
 redsiege/edd
أداة تعداد Active Directory مبنية على .NET مستوحاة من PowerView. تقوم بتعداد المجالات والمستخدمين وأجهزة الكمبيوتر والمجموعات والمشاركات والجلسات.…
 cyberark/evasor
أداة تُستخدم في مرحلة ما بعد الاستغلال لفرق الدفاع (الأزرق) والهجوم (الأحمر) لتجاوز سياسات APPLICATIONCONTROL
 synacktiv/gpoparser
gpoParser هي أداة مصممة لاستخراج وتحليل الإعدادات المطبقة عبر كائنات نهج المجموعة (GPOs) في بيئة Active Directory.
 edoardottt/pphack
ماسح متقدم لتلويث النموذج الأولي في جانب العميل
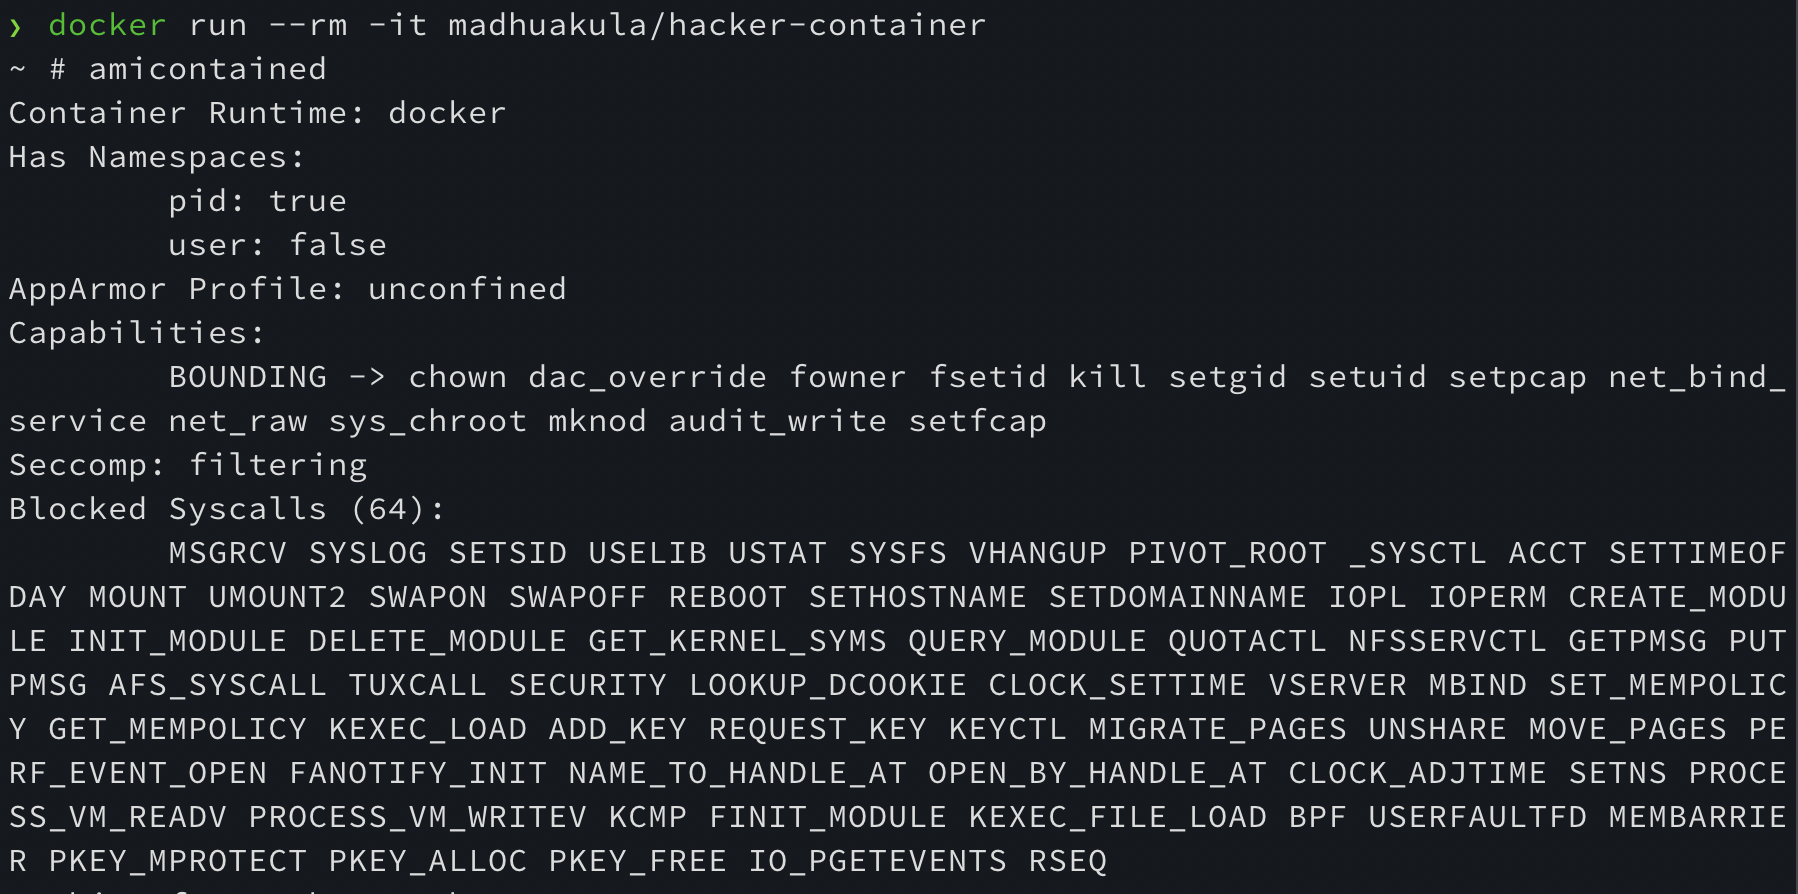 madhuakula/hacker-container
حاوية الجيش السويسري لأمن الحوسبة السحابية الأصلية. حاوية تحتوي على قائمة بجميع الأدوات/الأوامر المفيدة أثناء اختبار الاختراق وتأمين الحاويات…
 zcgonvh/dcompotato
إساءة استخدام كائن DCOM لبعض الخدمات وامتياز SeImpersonatePrivilege.
 woodpecker-appstore/log4j-payload-generator
مولد حمولة حقن jndi في Log4j
 watchtowrlabs/cve-2024-4577
حقن وسائط PHP CGI (CVE-2024-4577): إثبات مفهوم لتنفيذ التعليمات البرمجية عن بُعد
 vectra-ai-research/maad-af
MAAD Attack Framework - أداة هجوم لاختبار أمني بسيط وسريع وفعال لـ M365 و Entra ID (Azure AD).
 hausec/proxylogon
استغلال بلغة بايثون لثغرة ProxyLogon (CVE-2021-26855) التي تستهدف خوادم Microsoft Exchange. يقوم بإسقاط شل ويب لتنفيذ الأوامر عن بعد وما بعد…
 klezvirus/driverjack
اختطاف خدمات سائقين صالحة لتحميل سائقين (موقّعين) بشكل تعسفي من خلال إساءة استخدام الروابط الرمزية الأصلية ومسارات NT
 varbaek/xsser
من XSS إلى RCE 2.75 - Black Hat Europe Arsenal 2017 + إضافات









