
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938، أداة مسح
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
 secuproject/adenum
AD Enum هي أداة اختبار اختراق تسمح باكتشاف الأخطاء في التهيئة عبر بروتوكول LDAP واستغلال بعض هذه الثغرات باستخدام Kerberos.
 ebryx/gitdump
أداة اختبار اختراق تستخرج الكود المصدري من مجلد `.git` حتى عند تعطيل اجتياز الدليل.
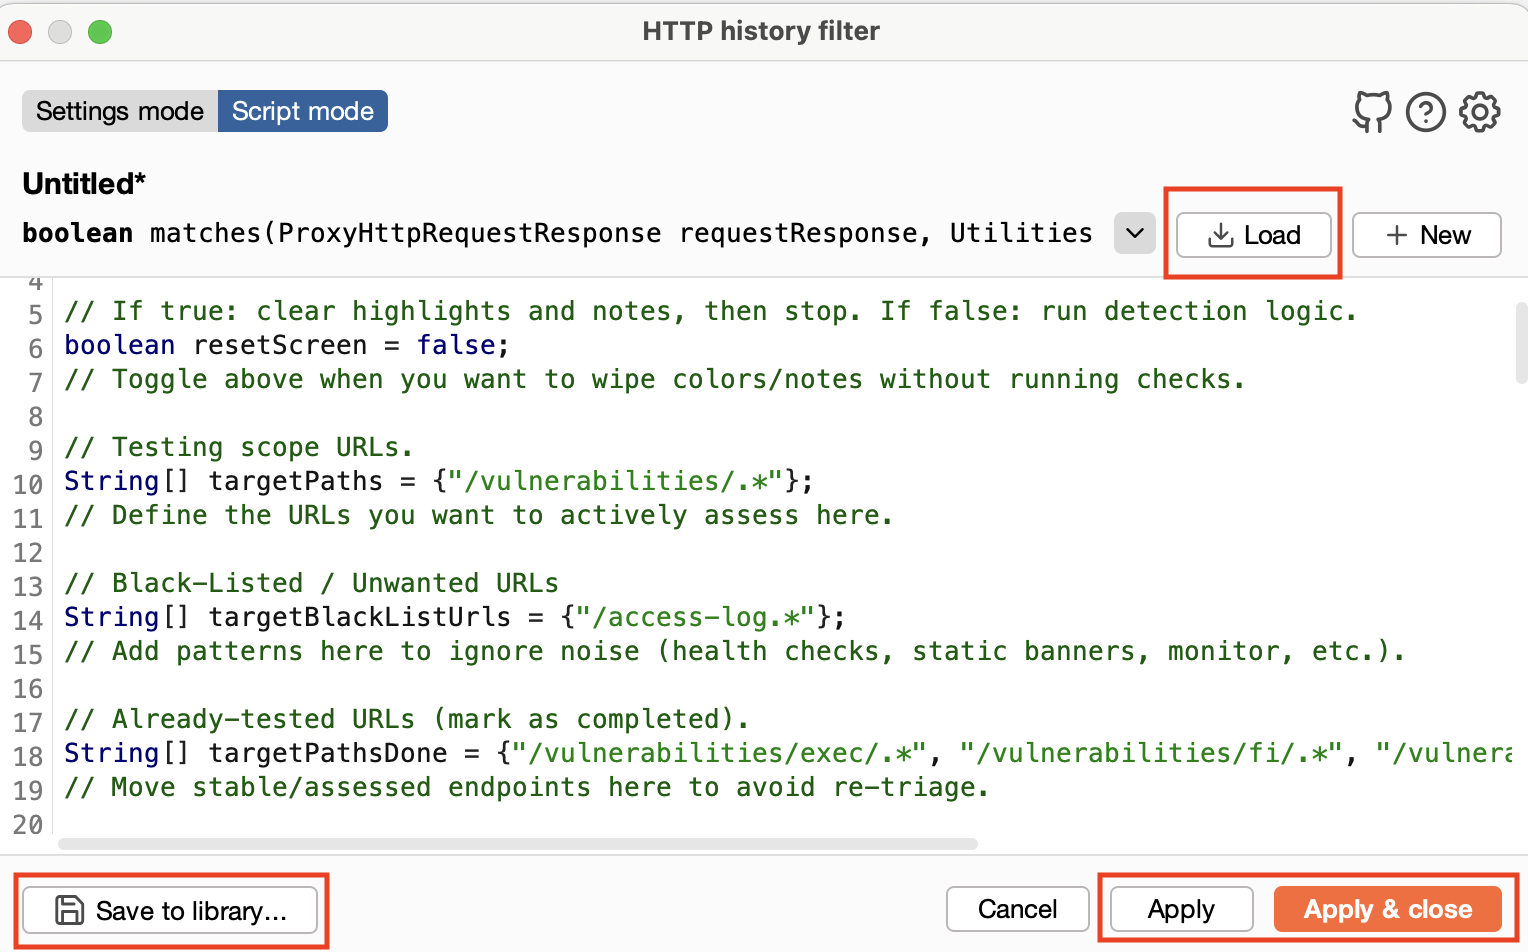 volkandindar/agartha
أداة إضافية لـ Burp Suite لتحديد ثغرات الحقن (LFI, RCE, SQLi)، ومشاكل المصادقة/التفويض، وانتهاكات الوصول HTTP 403. تدعم توليد الحمولات الديناميكية،…
 ridter/cve-2018-15982_exp
استغلال CVE-2018-15982
 m4cs/traxss
traxss | ماسح ضعف XSS آلي قيد التطوير حاليًا 🐍 مشروع HACKTOBERFEST 2019
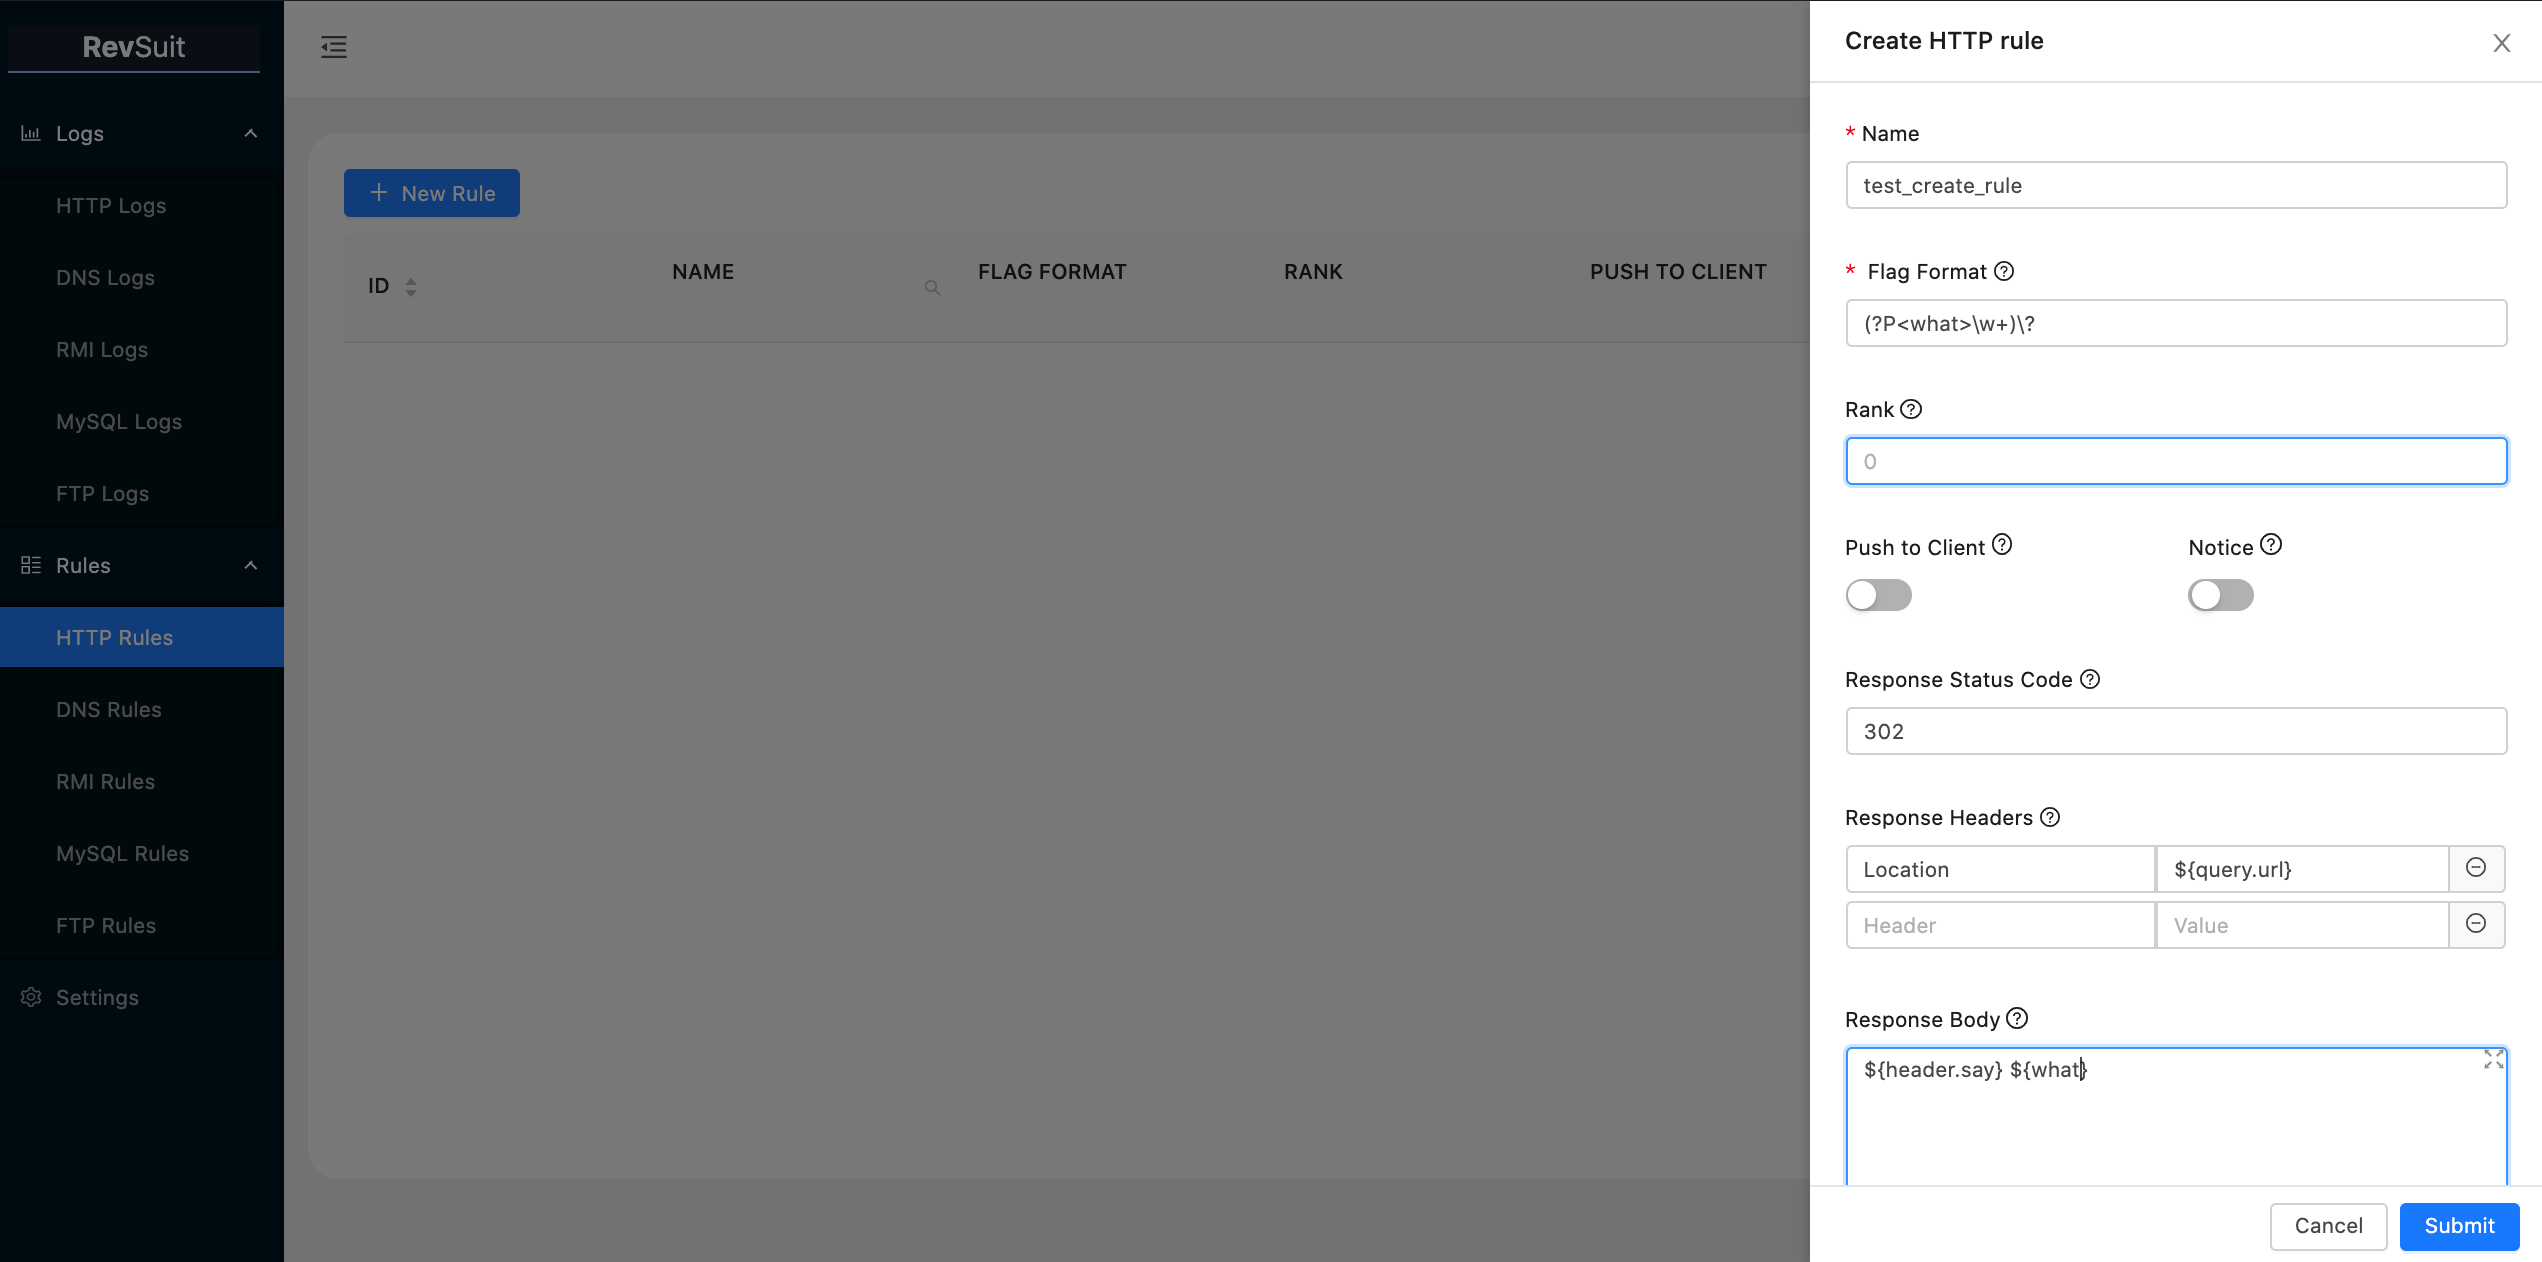 li4n0/revsuit
RevSuit هي منصة اتصال عكسي مرنة وقوية مصممة لاستقبال الاتصالات من الهدف المضيف أثناء الاختراق.
 varbaek/xsser
من XSS إلى RCE 2.75 - Black Hat Europe Arsenal 2017 + إضافات
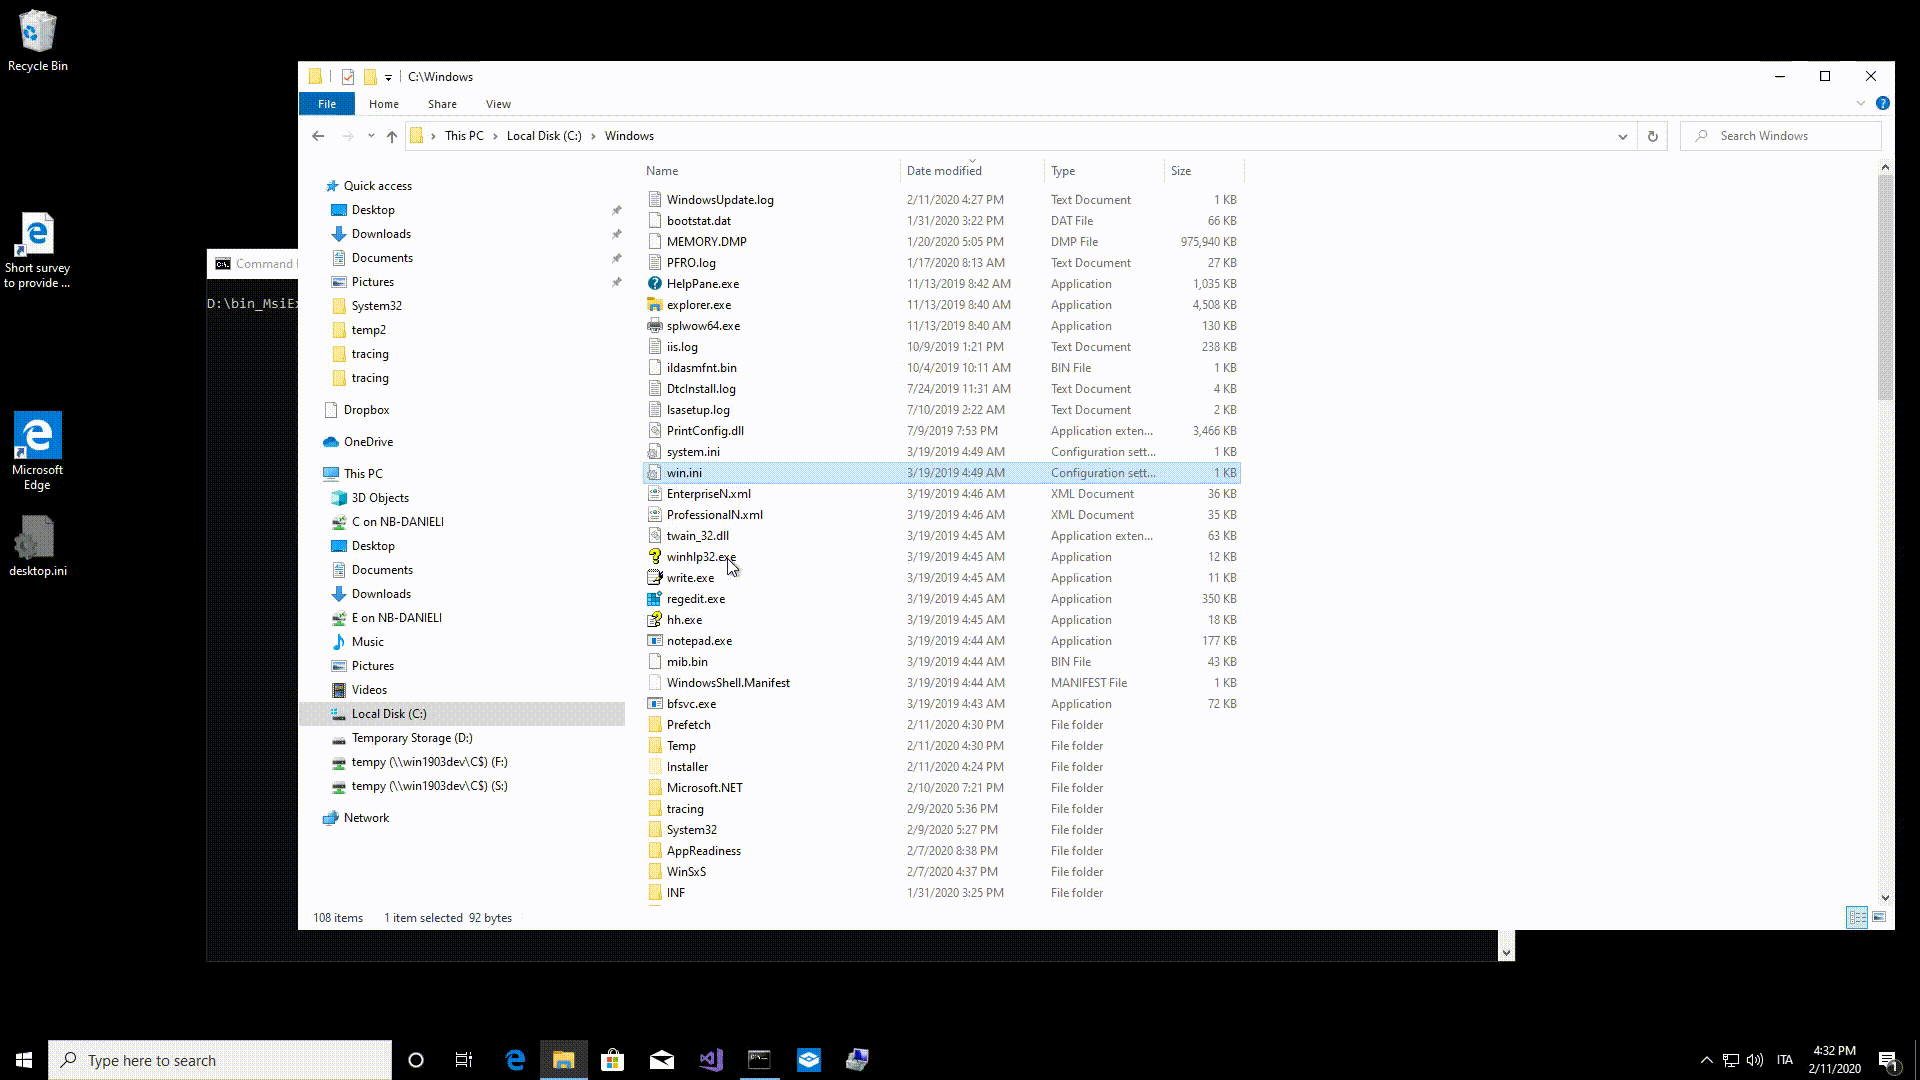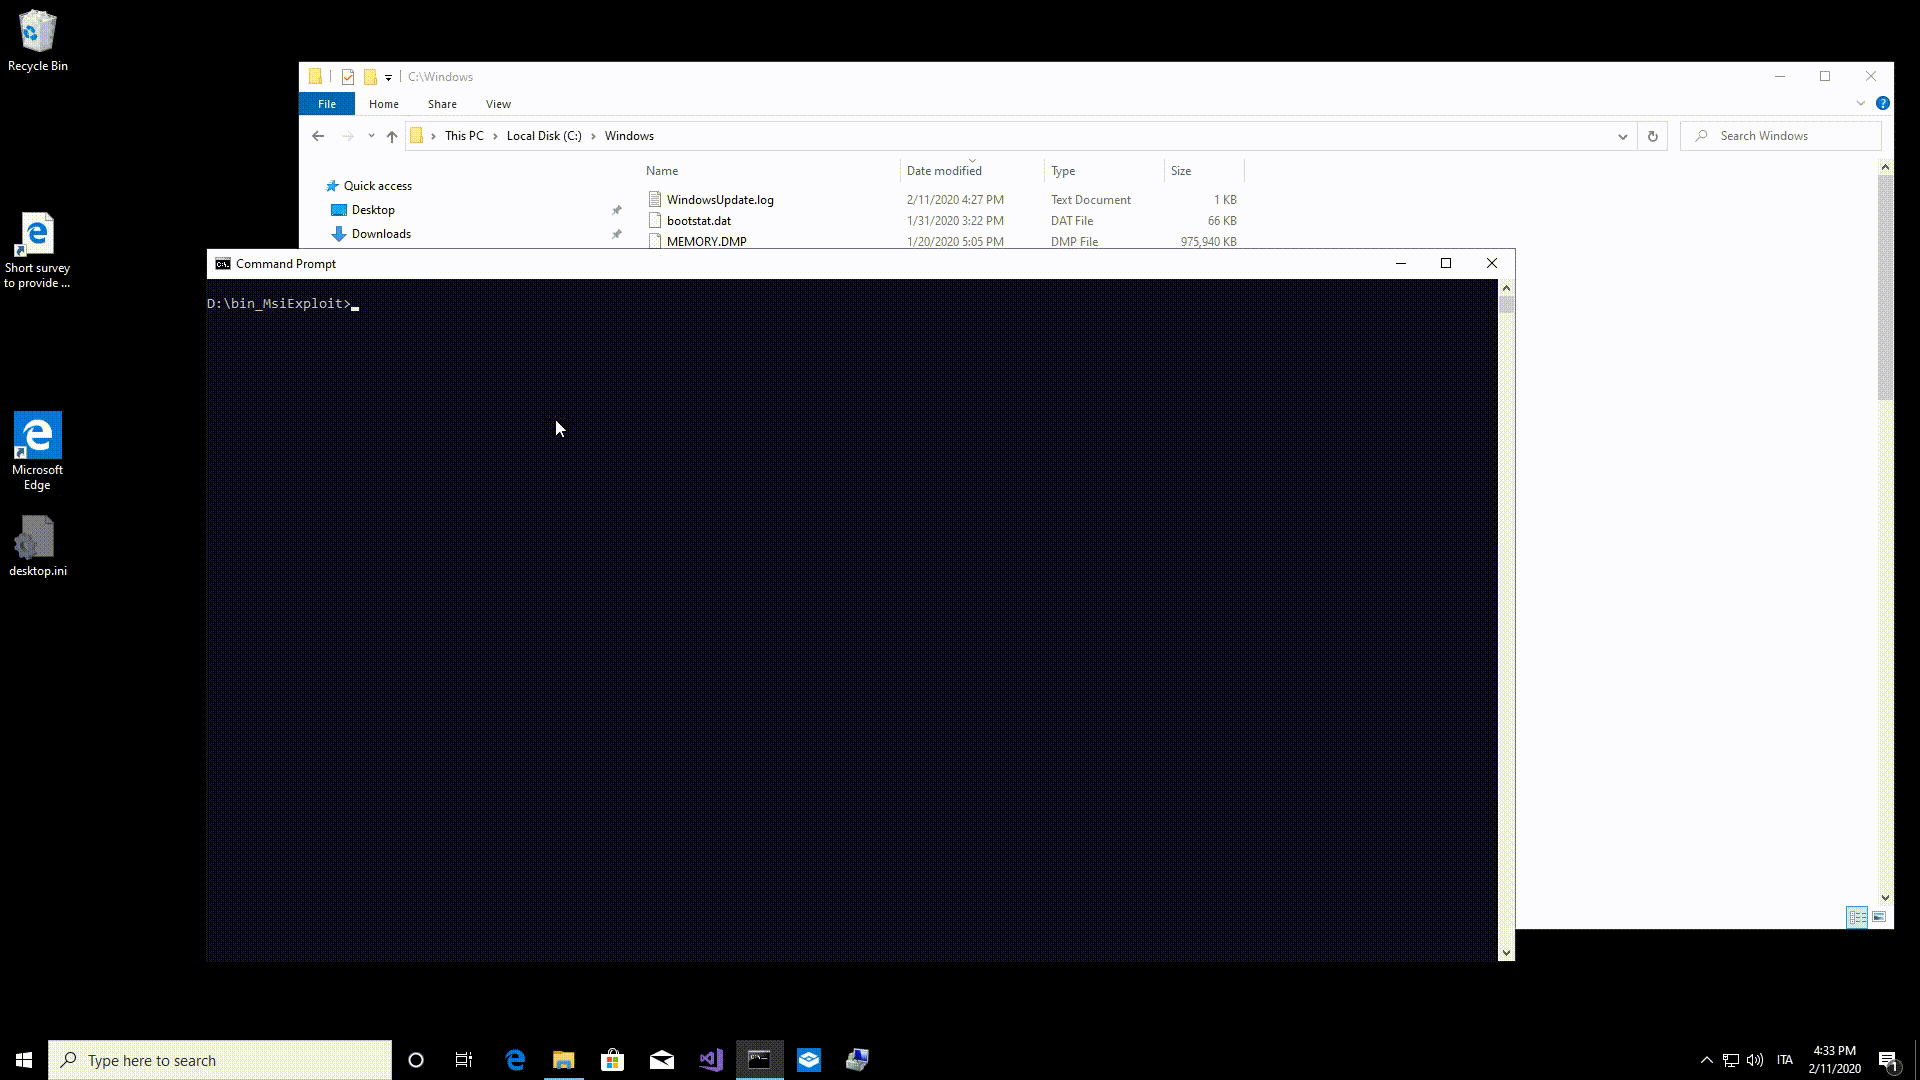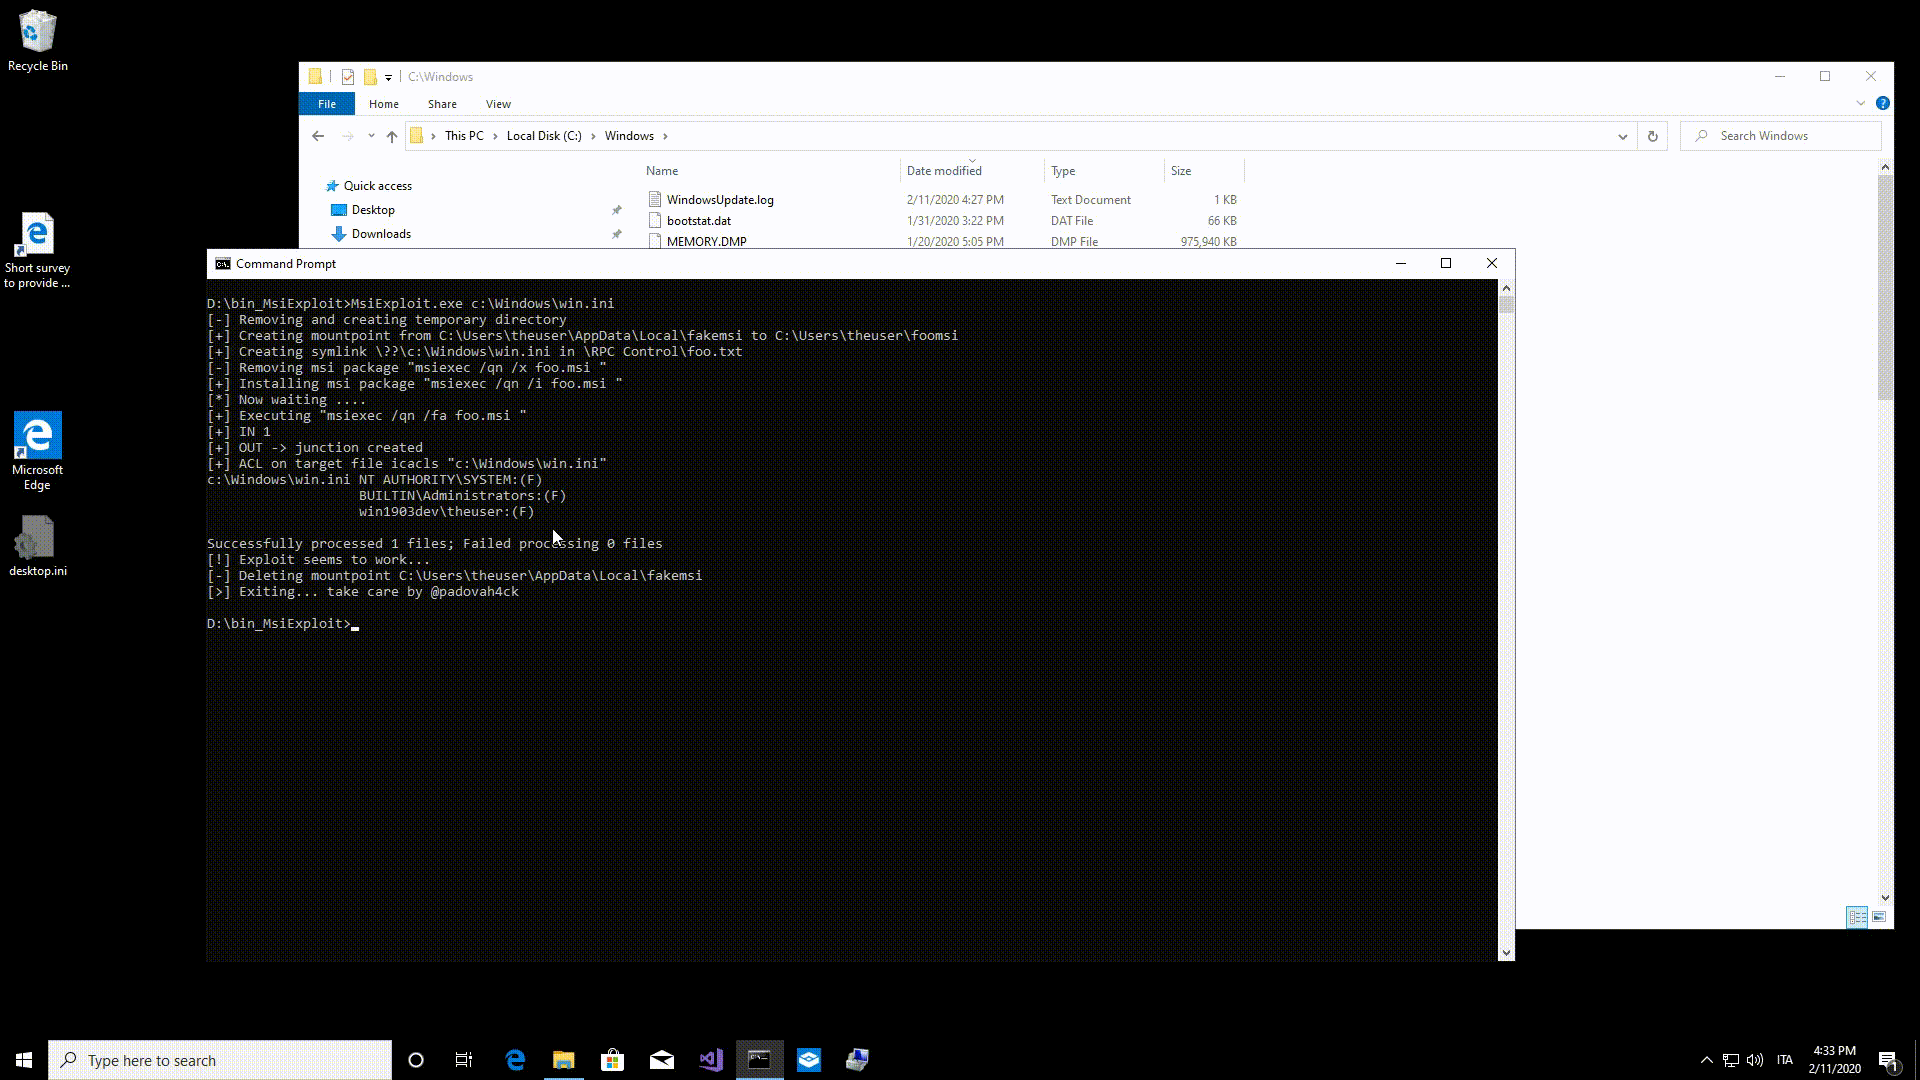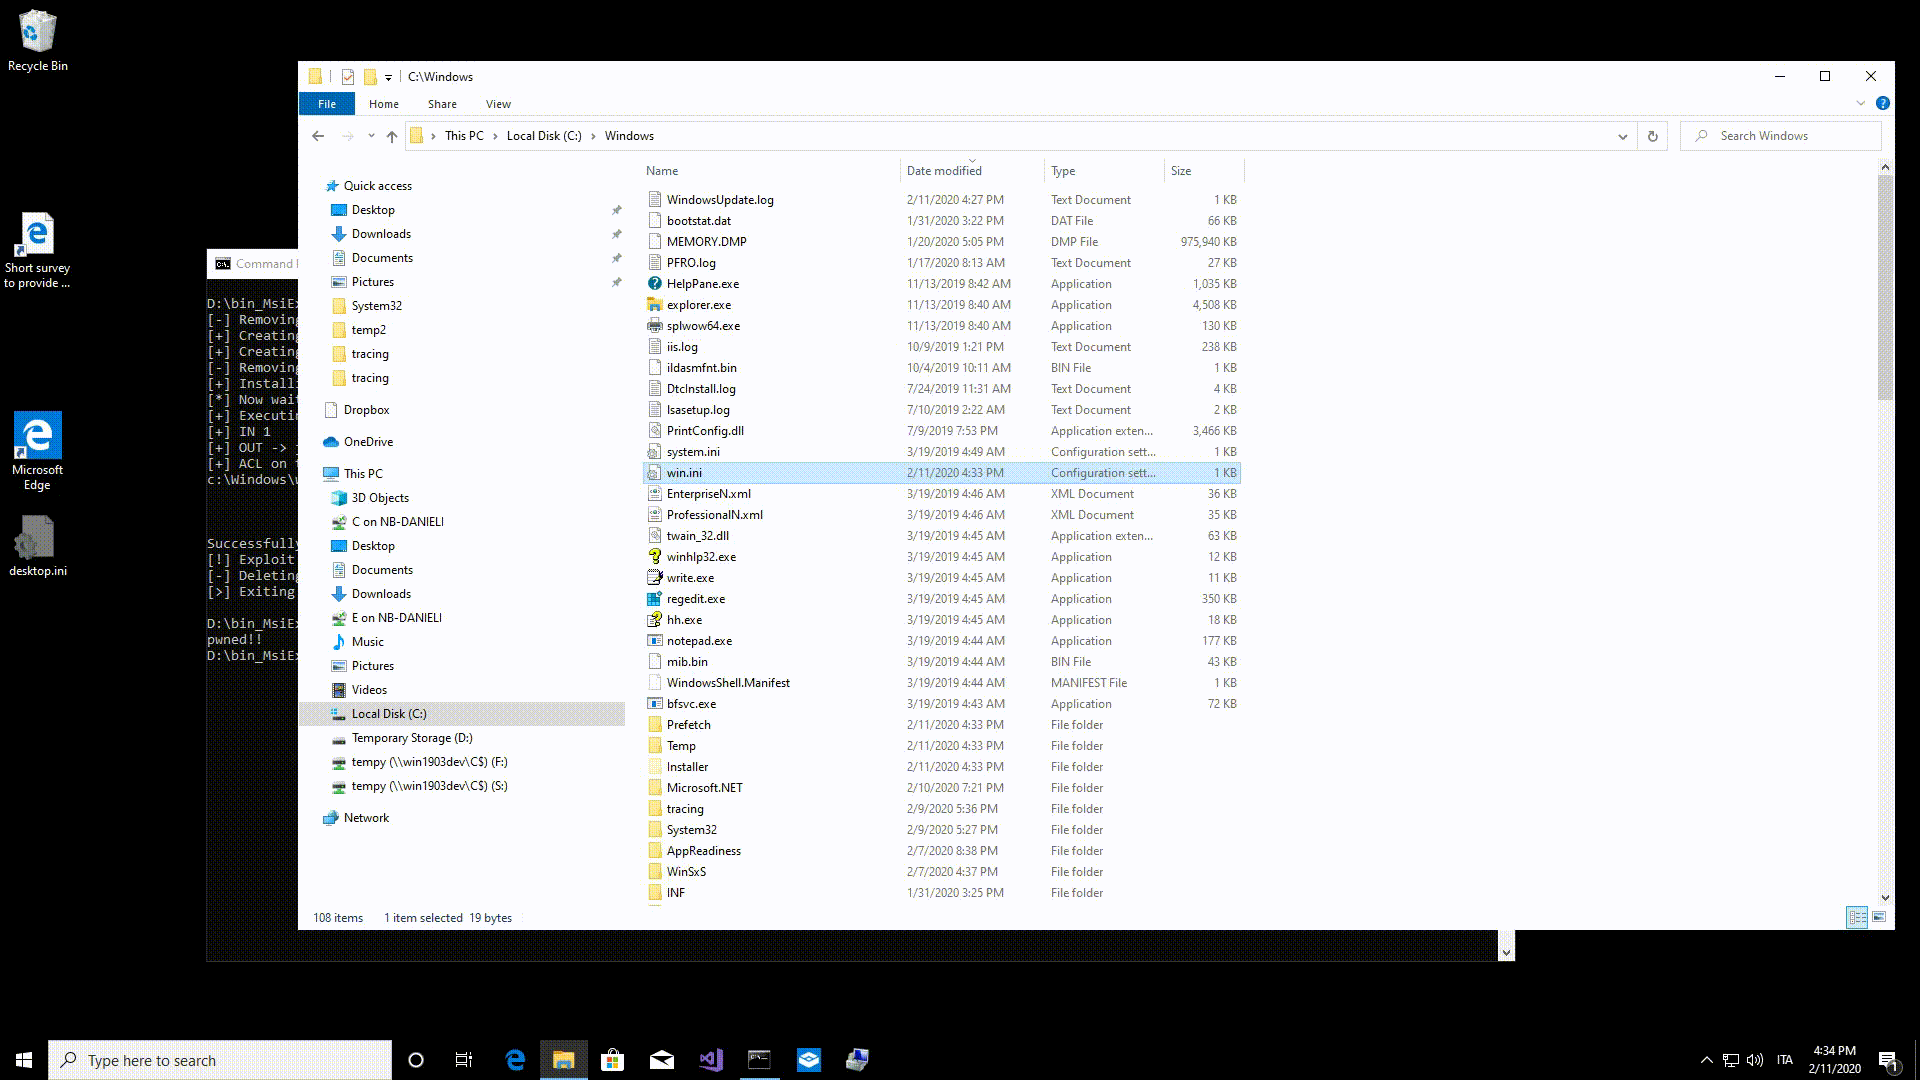 padovah4ck/cve-2020-0683
CVE-2020-0683 - Windows MSI “Installer service” تصعيد الامتيازات
 woodpecker-appstore/log4j-payload-generator
مولد حمولة حقن jndi في Log4j
 leo4j/amnesiac
إطار عمل ما بعد الاستغلال المبني على PowerShell للحركة الجانبية في بيئات Active Directory. ينفذ في الذاكرة عبر قنوات أوامر أنابيب مسماة وأدوات ما بعد…
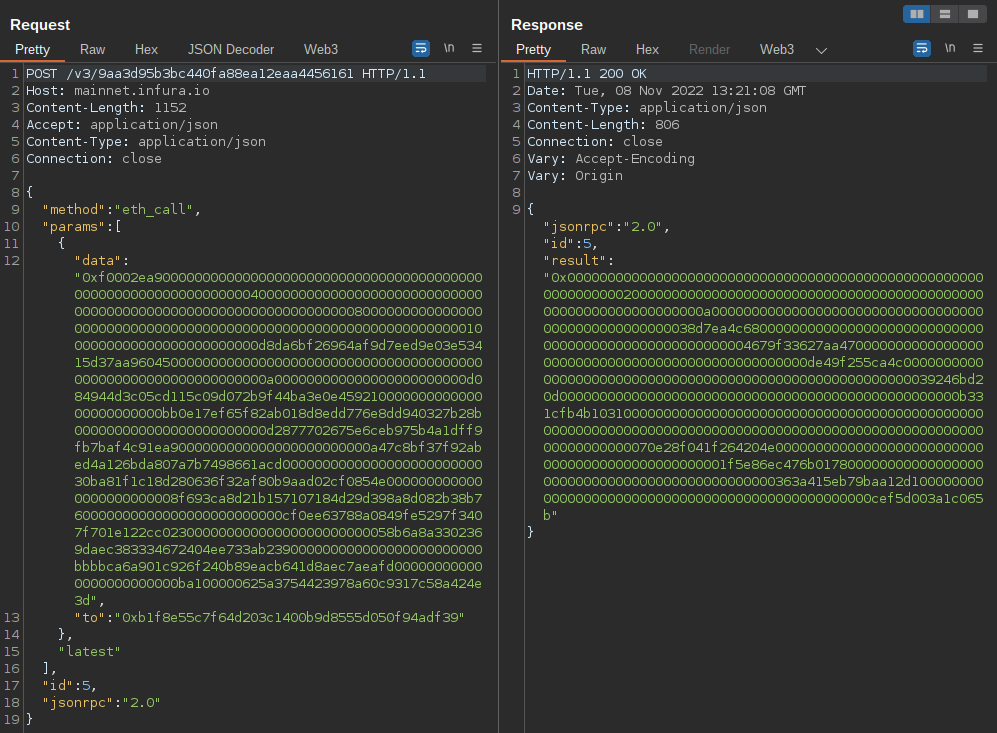 uwctcjnwlk/web3-decoder
إضافة لـ Burp Suite لفك ترميز استدعاءات Ethereum JSON-RPC وتفاعلات العقود الذكية، مع دعم سلاسل متعددة واسترجاع تلقائي لـ ABI.
 titanous/heartbleeder
اختبار ثغرة Heartbleed CVE-2014-0160 في OpenSSL
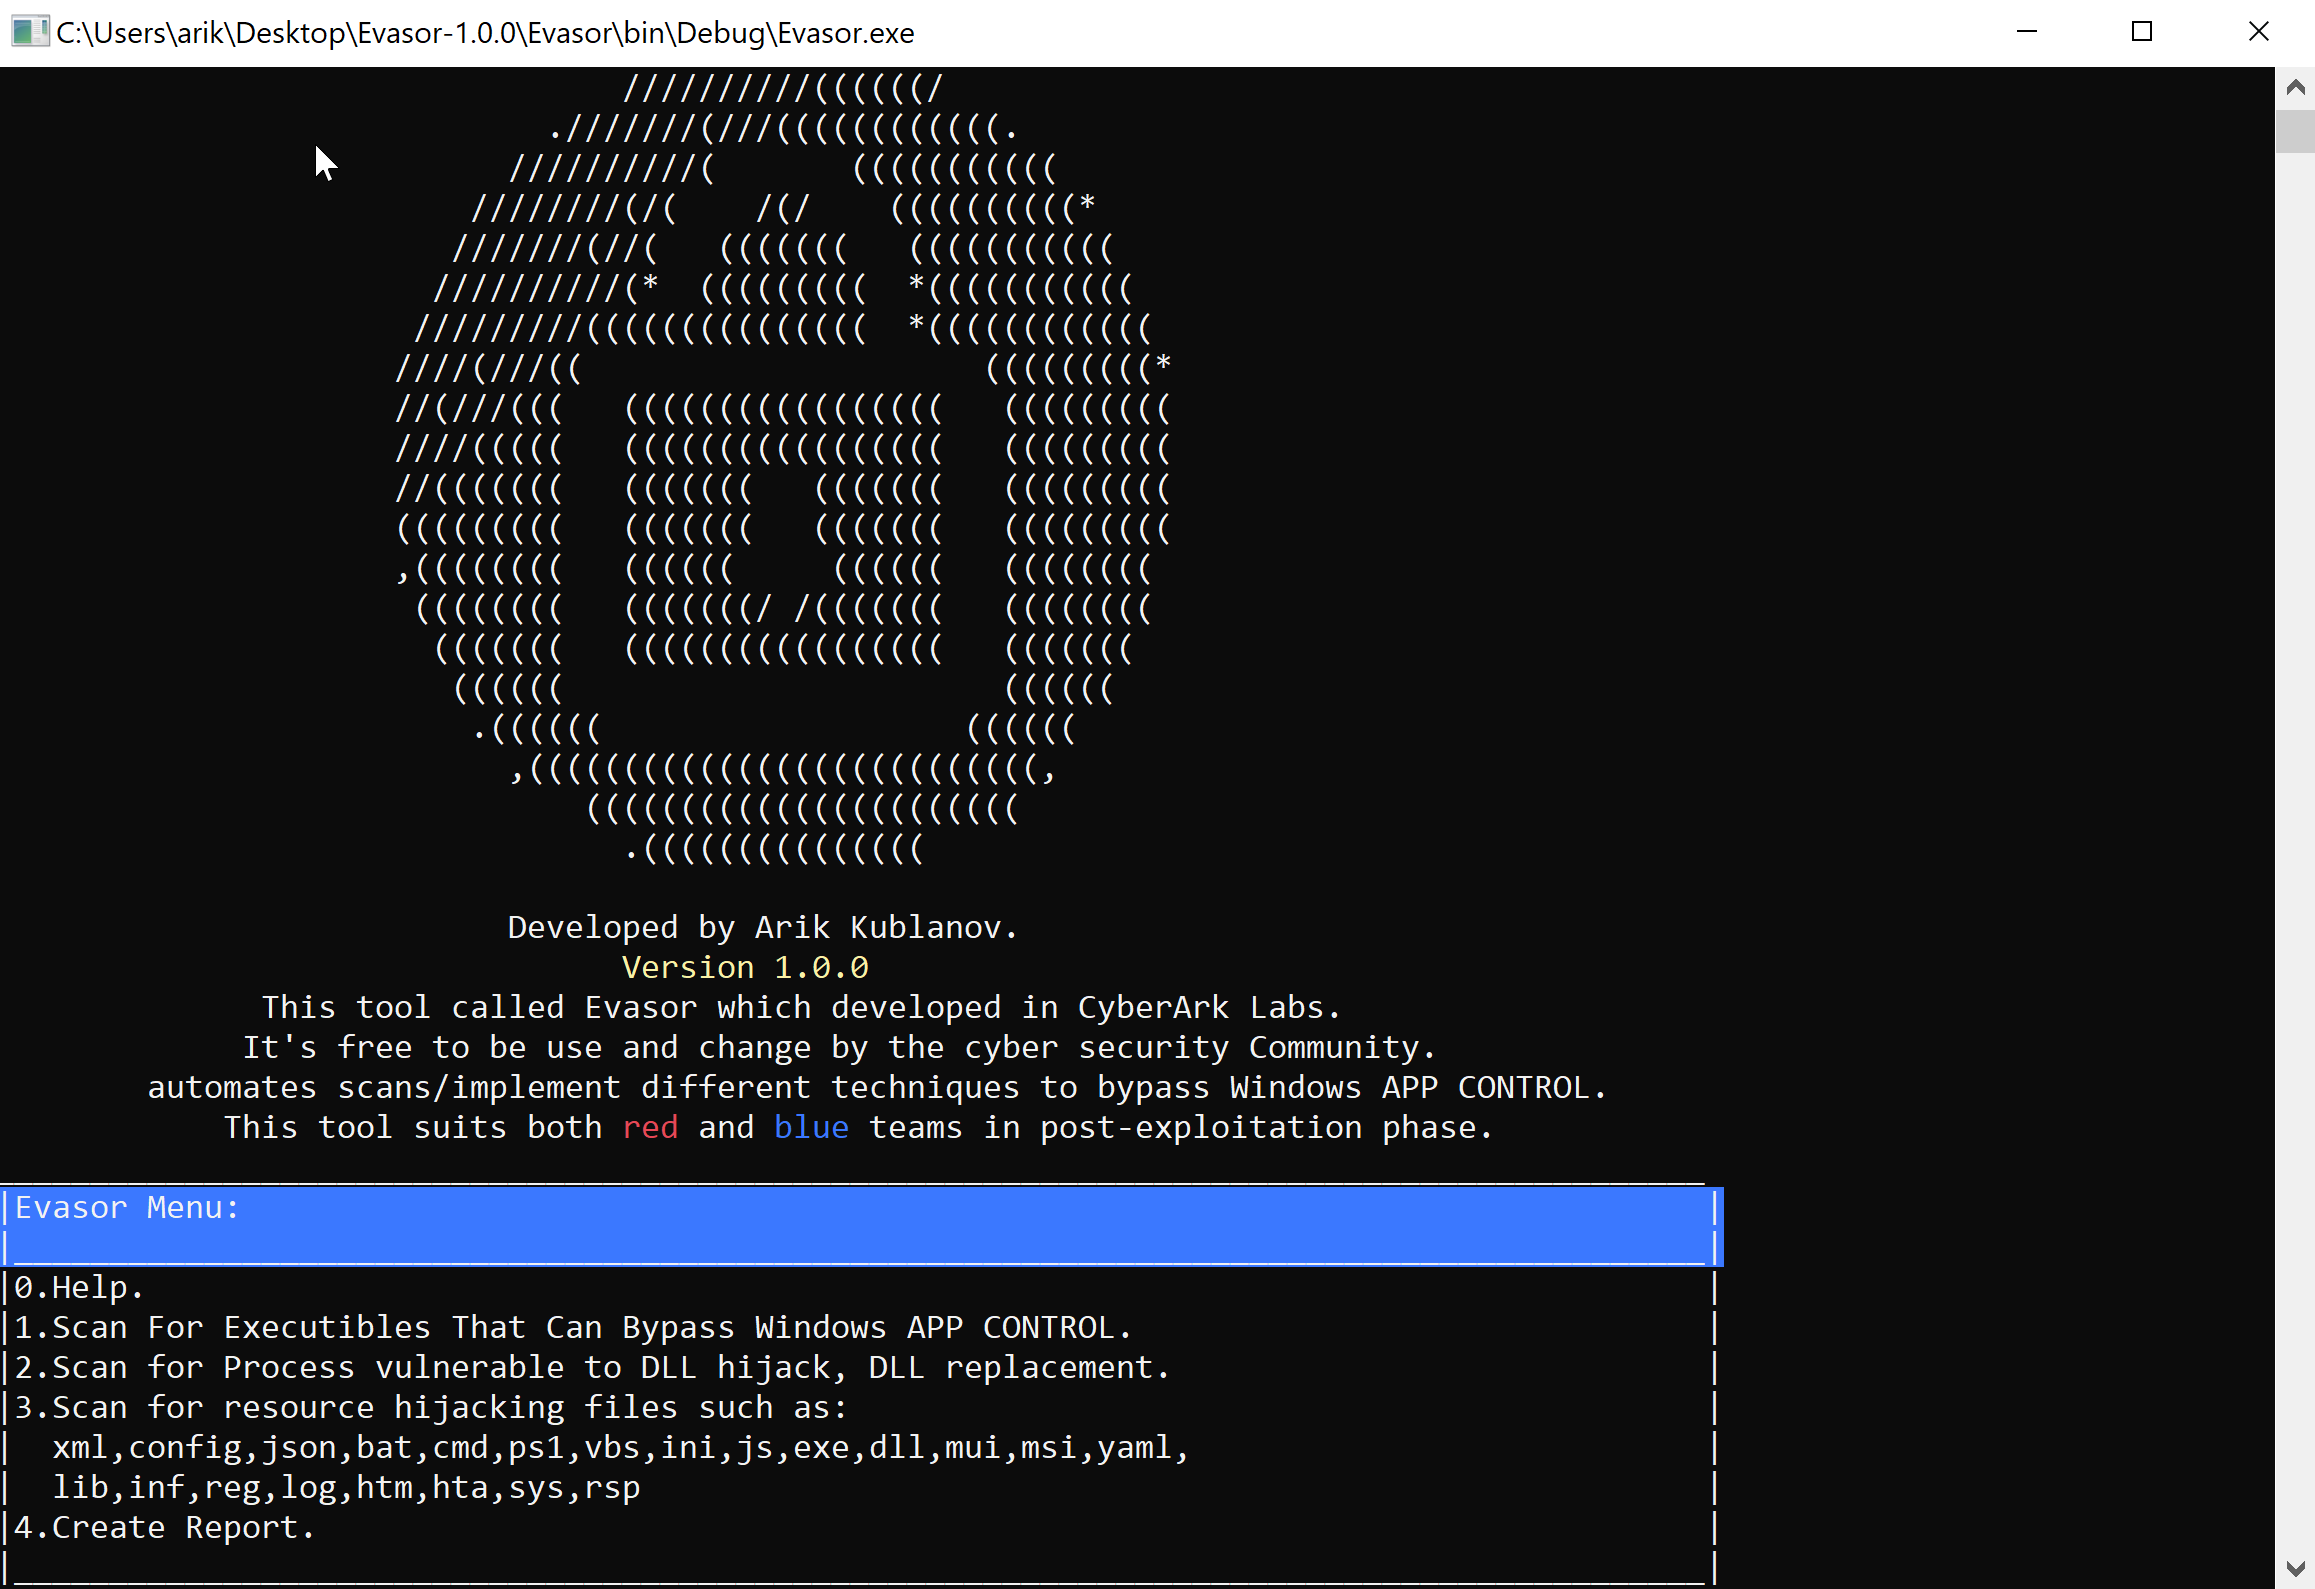 cyberark/evasor
أداة تُستخدم في مرحلة ما بعد الاستغلال لفرق الدفاع (الأزرق) والهجوم (الأحمر) لتجاوز سياسات APPLICATIONCONTROL
 klezvirus/driverjack
اختطاف خدمات سائقين صالحة لتحميل سائقين (موقّعين) بشكل تعسفي من خلال إساءة استخدام الروابط الرمزية الأصلية ومسارات NT
 ice-wzl/hacknetics
يحتوي على جميع المواد المرجعية الخاصة بي لاختبار OSCP / الفرق الحمراء. مصمم ليكون متجرًا شاملاً للكود والأدلة وبناء جملة الأوامر والاستراتيجية عالية…
 trustedsec/elfloader
يحمّل ويشغّل كائنات ELF بالكامل في الذاكرة عبر أنظمة Linux بمعماريتي x86_64/x86، مع حلّ رموز libc في وقت التشغيل لتنفيذ أوامر خفي بعد الاستغلال.








