Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ReconNote — إطار عمل أتمتة أمان تطبيقات الويب الذي يقوم بمسح الهدف بحثًا عن أصول متنوعة لتعظيم سطح الهجوم لمحترفي الأمن وصيادي الثغرات. | Kitploit
أدوات/GitHubGitHub/0xdekster/reconnote
الاستطلاعماسحات الثغرات الأمنيةجمع المعلوماتأمن الويباختبار الاختراقتعداد النطاقات الفرعية
GitHub0xdekster/reconnote

ReconNote

إطار عمل أتمتة أمان تطبيقات الويب الذي يقوم بمسح الهدف بحثًا عن أصول متنوعة لتعظيم سطح الهجوم لمحترفي الأمن وصيادي الثغرات.

عرض المستودع
4119384منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

ReconNote

إطار أتمتة استكشاف أمن تطبيقات الويب

يأخذ إدخال المستخدم كاسم نطاق ويزيد من سطح الهجوم من خلال سرد أصول النطاق مثل:

  • النطاقات الفرعية من - Amass و findomain و subfinder والنطاقات الفرعية القابلة للحل باستخدام shuffledns
  • لقطات الشاشة
  • فحص المنافذ
  • ملفات JS
  • رموز حالة Httpx للنطاقات الفرعية
  • مسارات الملفات/الدلائل من Dirsearch عبر الفزينغ

التثبيت

1 - قم بتثبيت Docker و docker-compose وفقًا لنظام التشغيل الخاص بك من هنا - https://docs.docker.com/get-docker/
2 - git clone https://github.com/0xdekster/ReconNote.git
3 - افتح docker-compose.yml وقم بتغيير مسار دليل volumes إلى مجلد الإخراج

مثال -

volumes: - /root/reconnote/output/:/var/www/html

4 - قم بتغيير قيمة معامل API_HOST إلى عنوان IP أو اسم نطاق الخادم/المضيف الخاص بك.
5 - قم بتشغيل docker-compose build أو docker-compose build --no-cache
6 - قم بتشغيل docker-compose up -d
7 - سيكون إطار ReconNote قيد التشغيل على - {your-server}:3000

تعيين ملف تكوين Amass لتعيين مفاتيح API

1- cd /ReconNote
2- docker exec -it reconnote_dekster_1 bash
3- cd /deksterrecon
4- nano amass-config.ini
5- قم بتعيين مفاتيح API الخاصة بك واحفظ ثم اخرج.

الاستخدام

1 - فقط أدخل اسم النطاق/الهدف في Add Target واختر نوع الفحص
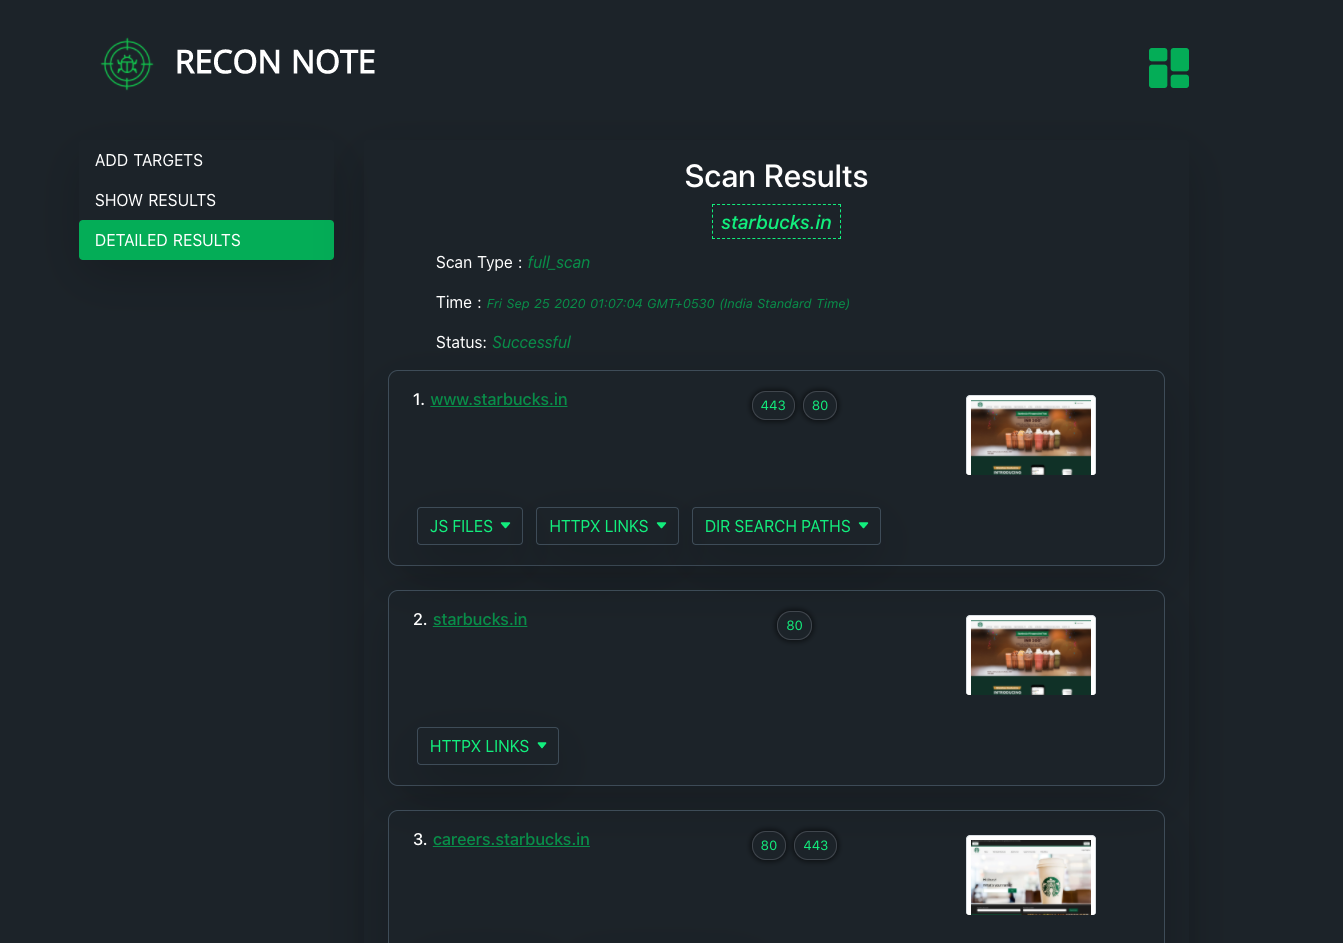
2 - سيقوم ReconNote بكل شيء وفي غضون دقائق ستحصل على نتائج الفحص
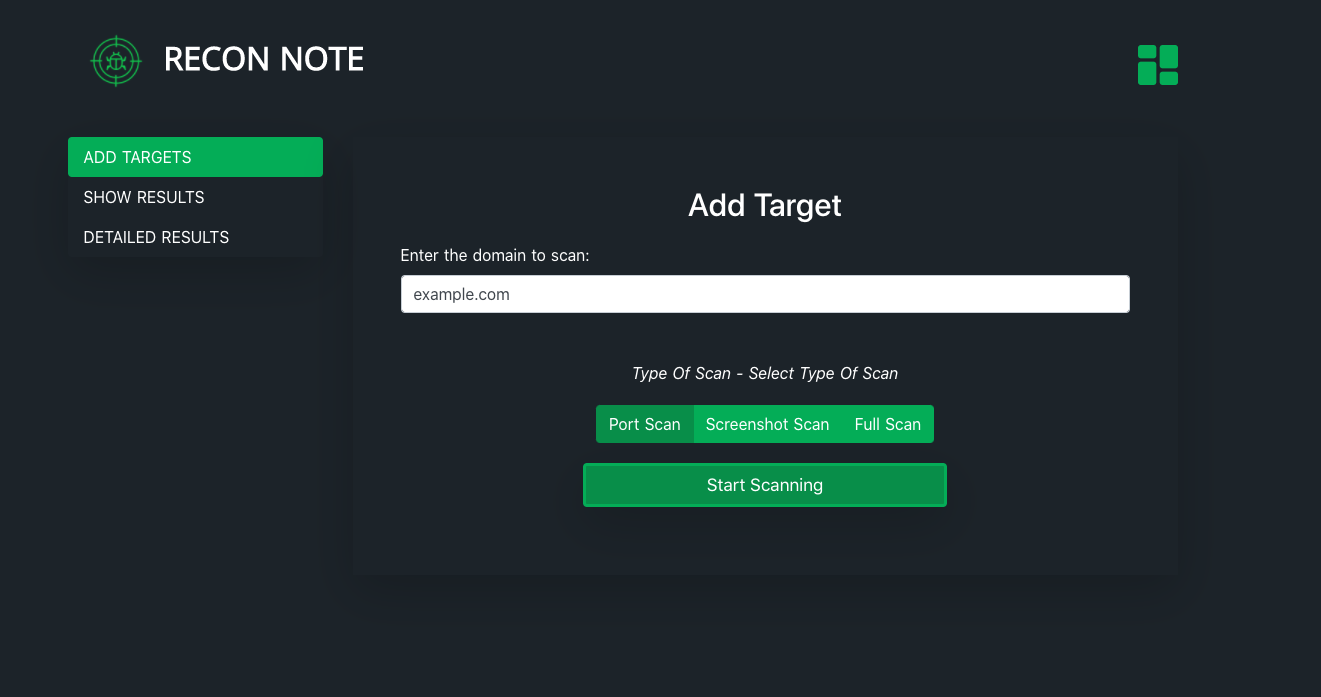
صورة لـ ReconNote

نتيجة الفحص

صورة لـ ReconNote2

فيديو توضيحي

نص بديل للصورة هنا

المساهمات

هذا مشروع مفتوح المصدر لذا المساهمات مرحب بها. يمكنك طلب PR لأي تغييرات يمكنها تحسين إطار ReconNote سواء كانت تحسينات في واجهة المستخدم أو تعديلات في الأدوات أو ميزات وما إلى ذلك.

الشكر والتقدير

تم إنشاء إطار ReconNote الأمني باستخدام أدوات الأمان مفتوحة المصدر التي صنعها مجتمع الأمن الرائع -

1- Eduard Tolosa
2- Tomnomnom
3- Michen riksen
4- Project Discovery
5- Corben Leo

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →