
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 deepinstinct/lsass-shtinkering
يقوم بتفريغ ذاكرة LSASS عبر إساءة استخدام خدمة الإبلاغ عن أخطاء ويندوز (Windows Error Reporting) من خلال ALPC، مما يتيح استخراج بيانات الاعتماد…
 mandatoryprogrammer/xssless
مولّد حمولات XSS آلي مكتوب بلغة بايثون.
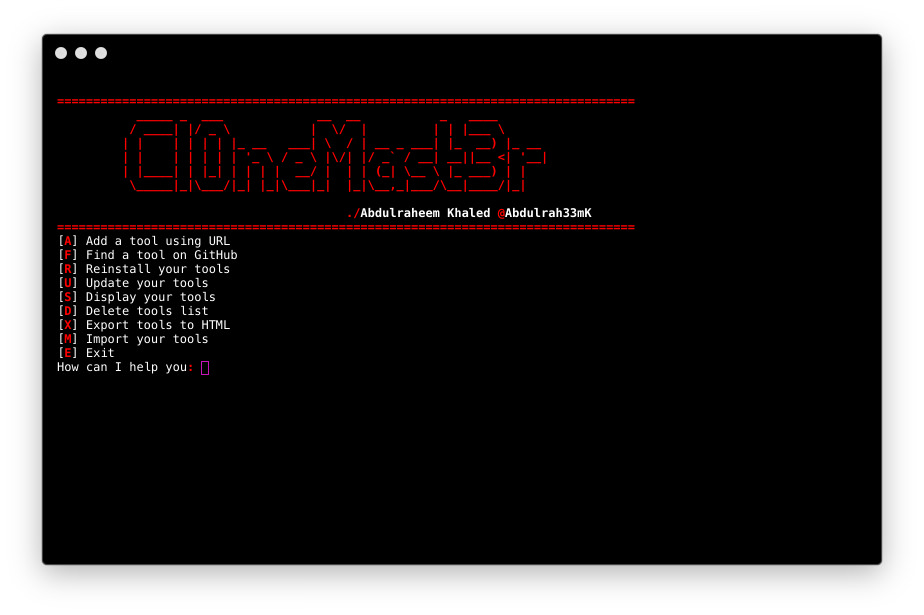 abdulrah33m/cl0nemast3r
احصل على جميع أدواتك المفضلة بنقرة واحدة
 depthsecurity/relayking-depth
سيطر على النطاق. قم بالترحيل إلى الملوك.
 4w4k3/insanity-framework
توليد الحمولات والتحكم في الأجهزة البعيدة. [متوقف]
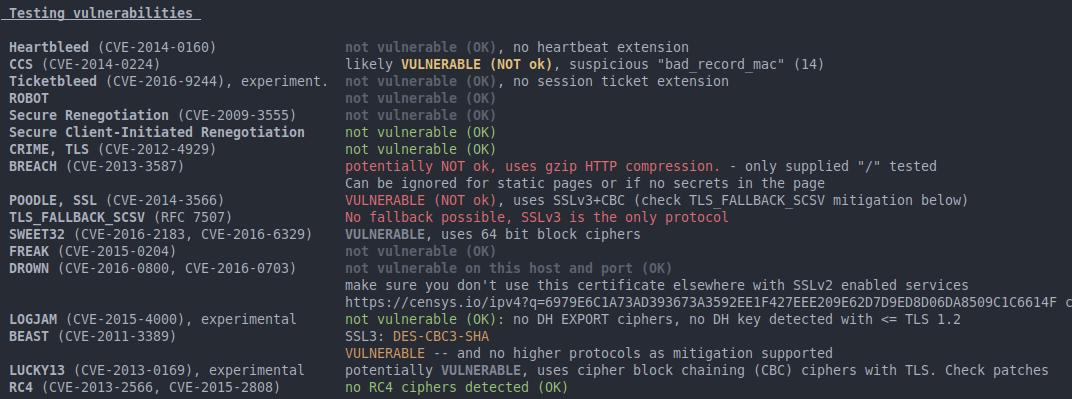 mpgn/poodle-poc
:poodle: هجوم بادل (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 sapt01/hbsqli
أداة آلية لاختبار حقن SQL الأعمى القائم على الرؤوس (Header Based Blind SQL Injection)
 synacktiv/eos
Enemies Of Symfony - منهب Symfony في وضع التصحيح
 bountystrike/bountystrike-sh
خط أنابيب مكافآت اكتشاف الثغرات للفقراء (للأغنياء؟) https://dubell.io
 xorrior/remoterecon
الاستطلاع والجمع عن بُعد
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938، أداة مسح
 nicholasaleks/graphql-threat-matrix
إطار عمل تهديدات GraphQL يستخدمه محترفو الأمن للبحث عن الثغرات الأمنية في تطبيقات GraphQL.
 padovah4ck/cve-2020-0683
CVE-2020-0683 - Windows MSI “Installer service” تصعيد الامتيازات
 nccgroup/metasploitavevasion
أداة Metasploit للتهرب من مكافحة الفيروسات
 fankh/vulnerability-poc
مختبرات إثبات المفهوم لثغرات CVE، ونصوص الاستغلال، وقواعد الكشف/المنع (Nginx، Apache، Snort، YARA) للثغرات عالية الخطورة. للاختبارات الأمنية المصرح…
 jellever/streamdivert
إعادة توجيه حركة المرور (المحددة) TCP و UDP و ICMP إلى وجهة أخرى.
 jesusprubio/bluebox
مجموعة من الاستغلالات لمختلف منتجات VoIP.
 noptrix/lulzbuster
أداة متعددة الخيوط، سريعة جدًا وذكية لتخمين الدلائل والملفات عبر HTTP(S)، مكتوبة بلغة C فوق مكتبة libcurl








