Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Project-Eyes-On — Project Eyes On هي أداة مراقبة عالية السرعة ومتعددة الخيوط من تأليف Y0oshi (@rde0) لتحديد كاميرات IP مفتوحة حول العالم. توحد Google Dorking و Directory Scraping في محرك OSINT واحد. | Kitploit
أدوات/GitHubGitHub/y0oshi/project-eyes-on
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعماسحات الثغرات الأمنيةتعداد DNS والنطاقات الفرعيةجمع المعلوماتاختبار الاختراقزاحف الويب
GitHuby0oshi/project-eyes-on

Project-Eyes-On

Project Eyes On هي أداة مراقبة عالية السرعة ومتعددة الخيوط من تأليف Y0oshi (@rde0) لتحديد كاميرات IP مفتوحة حول العالم. توحد Google Dorking و Directory Scraping في محرك OSINT واحد.

عرض المستودع
1281467منذ 2 أشهرتمت المراجعة من قبل Kitploit
مشاركة

بروجكت آيز أون v3.0 (المراقبة العالمية)

تم الترميز بواسطة: Y0oshi (IG: @rde0)

"أداة الاستخبارات الموحدة لمسح كاميرات IP الجماعية."

Banner Python License

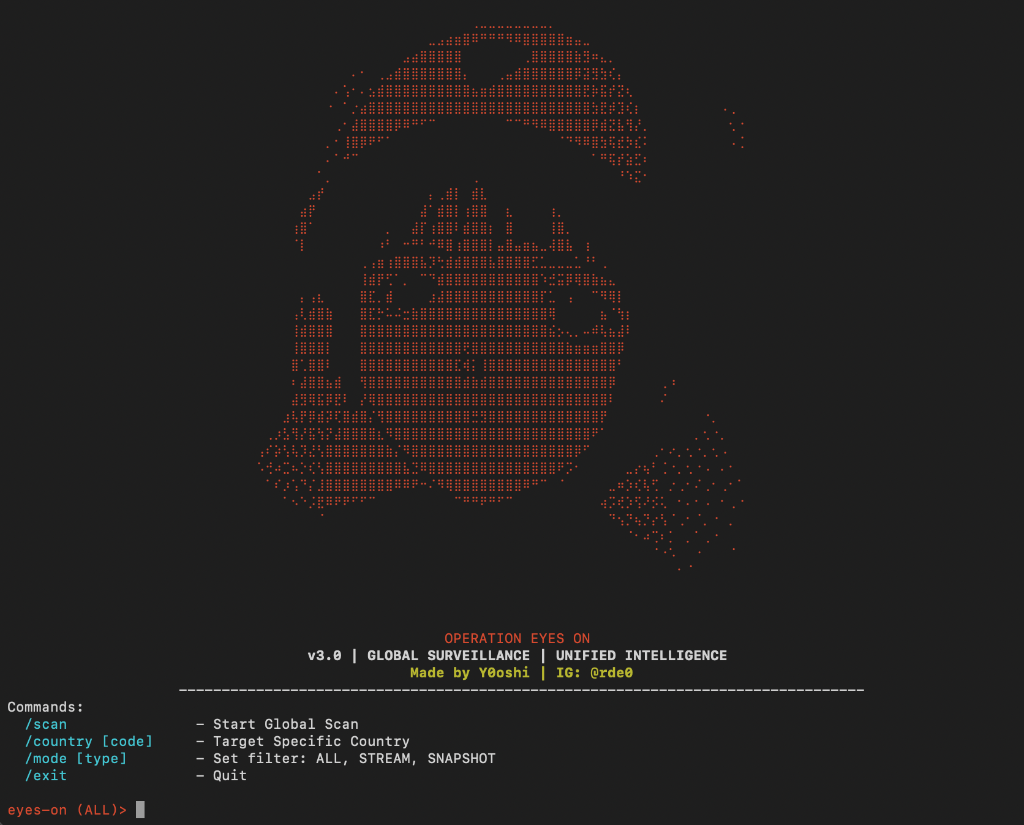
Screenshot

نظرة عامة

بروجكت آيز أون هي أداة مراقبة فائقة السرعة ومتعددة الخيوط مصممة لتحديد مواقع كاميرات IP المفتوحة حول العالم. تجمع بين محركين قويين:

  1. مكشط الدليل: يجمع البث من Insecam.
  2. الاستعلام العميق للويب: يستخدم استعلامات بحث Google و Yahoo للعثور على كاميرات مخفية غير مدرجة في الأدلة العامة.

الميزات

  • محرك متوازي: يستعلم عن Yahoo و Startpage في وقت واحد لتحقيق أقصى سرعة ونتائج.
  • إثراء GeoIP: يحل تلقائيًا مواقع كاميرات IP إلى المدينة، الدولة (على سبيل المثال، "نيويورك، الولايات المتحدة").
  • إلغاء التكرار الذكي: يدمج النتائج من محركات متعددة لضمان بث فريد.
  • اتصال مباشر: محسَّن للسرعة دون بروكسيات غير موثوقة.
  • استهداف البلدان: استهداف مناطق محددة (على سبيل المثال، /country US، /country RU).
  • التحقق المباشر: يكتشف تلقائيًا أنواع البث (MJPEG، JPEG، فيديو).

التثبيت

المتطلبات الأساسية

  • Python 3.x
  • Pip

macOS / Linux

  1. استنساخ المستودع:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. تثبيت الأمر العام: يقوم البرنامج النصي للتثبيت بإعداد التبعيات وإنشاء الأمر eyeson.
chmod +x install.sh
sudo ./install.sh
  1. التشغيل:
sudo eyeson

Windows

  1. استنساخ المستودع:
git clone https://github.com/Y0oshi/Project-Eyes-On.git
cd Project-Eyes-On
  1. التثبيت التلقائي: ما عليك سوى النقر مرتين على install.bat أو تشغيل:
install.bat
  1. التشغيل:
eyeson.bat

الاستخدام

الأوامر

الأمرالوصفمثال
/scrape [Pages]كشط Insecam (الدليل العام)/scrape 5
/scan [Pages]بحث استعلامات Google (الويب العميق)/scan 50
/country [Code]منطق الاستهداف (مثل US، JP، RU)/country US
/mode [Type]التصفية (ALL، STREAM، SNAPSHOT)/mode STREAM
/exitالخروج من الأداة/exit

إخلاء المسؤولية

هذه الأداة لأغراض تعليمية وتدقيق أمني فقط. المؤلف (Y0oshi) غير مسؤول عن أي سوء استخدام لهذا البرنامج.

إشعار لأصحاب الكاميرات: إذا تم العثور على جهازك بواسطة هذه الأداة، فهذا ليس خطأ المطور. هذا يعني أن البث الخاص بك عام. لا تكن غبيًا، ضع كلمة مرور على كاميرتك.


تابع على إنستغرام: @rde0

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →