
 0xkayala/nucleifuzzer
ماسح ضوئي آلي للثغرات في تطبيقات الويب يجمع بين أدوات اكتشاف عناوين URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) مع قوالب اختبار Nuclei للكشف عن XSS وSQLi وSSRF وإعادة التوجيه المفتوحة.



NucleiFuzzer هي أداة أتمتة متقدمة مصممة لتبسيط وتحسين اختبار أمان تطبيقات الويب من خلال دمج مجموعة من الأدوات القوية لاكتشاف عناوين URL وفحص الثغرات الأمنية. فهي تجمع بين ParamSpider وWaybackurls وKatana وGauplus وHakrawler لجمع وإحصاء نقاط الدخول المحتملة لتطبيقات الويب بشكل شامل. وبالاستفادة من قوة Nuclei، تقوم بفحص هذه النقاط الطرفية باستخدام fuzzing-templates للكشف بفعالية عن مجموعة واسعة من الثغرات الأمنية.
تم بناء NucleiFuzzer المحسّنة من أجل السرعة والدقة، بالاعتماد على التحقق المتقدم من عناوين URL، وإزالة التكرارات باستخدام uro، والتصفية الدقيقة لطلبات HTTP باستخدام httpx. توفر هذه الأداة لـ محترفي الأمن وصيادي مكافآت الثغرات ومطوري الويب سير عمل سلسًا لاكتشاف المخاطر الأمنية ومعالجتها، مما يضمن حماية قوية لتطبيقات الويب.
ParamSpider وWaybackurls وKatana وGauplus وHakrawler) لضمان تغطية شاملة لعناوين URL والمعاملات.Nuclei مع fuzzing-templates لتحديد المشكلات الأمنية الحرجة بدقة.uro وhttpx للحصول على فحص أنظف وأكثر تركيزًا.استفد من NucleiFuzzer لحماية تطبيقات الويب الخاصة بك من الثغرات الأمنية والهجمات باستخدام حل اختبار أمان محسّن وفعّال وموثوق!
ملاحظة: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer
مهم: تأكد من تثبيت الأدوات Nuclei وParamspider وwaybackurls وgauplus وhakrawler وkatana وhttpx وuro على جهازك وأنها تعمل بشكل صحيح لاستخدام NucleiFuzzer دون أي مشكلات.
git clone https://github.com/projectdiscovery/nuclei.gitgit clone https://github.com/0xKayala/ParamSpider.gitgit clone https://github.com/tomnomnom/waybackurls.gitgit clone https://github.com/bp0lr/gauplus.gitgit clone https://github.com/hakluke/hakrawler.gitgit clone https://github.com/projectdiscovery/katana.gitgit clone https://github.com/projectdiscovery/httpx.githttps://github.com/s0md3v/uro.gitقوالب Fuzzing git clone https://github.com/projectdiscovery/nuclei-templates.git

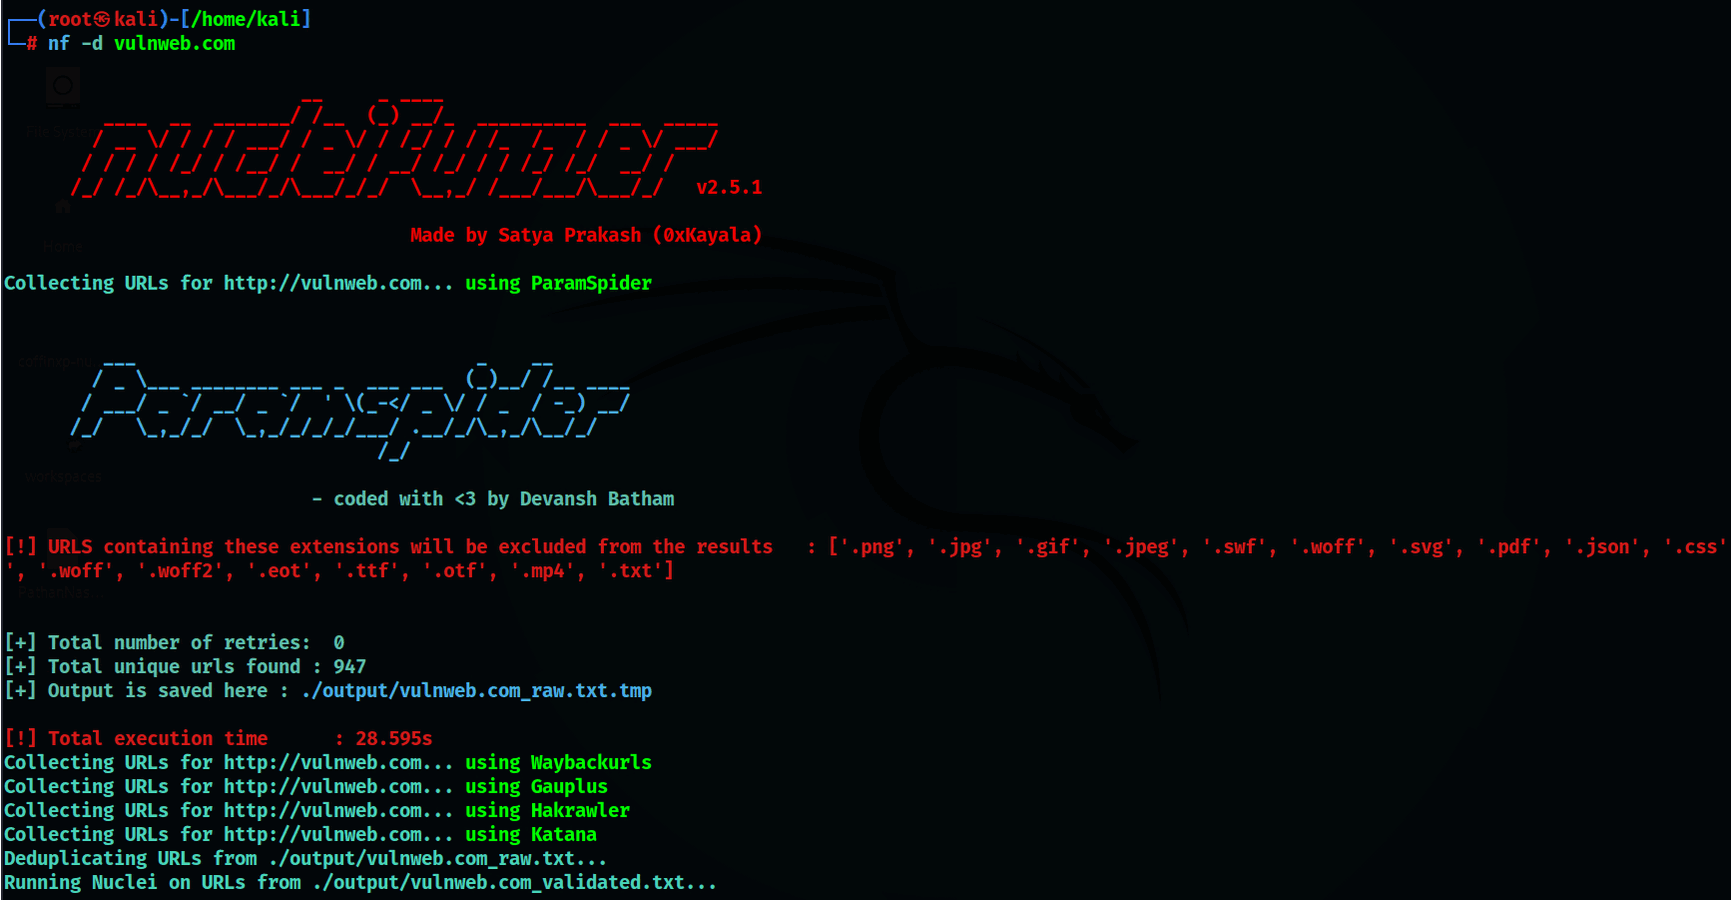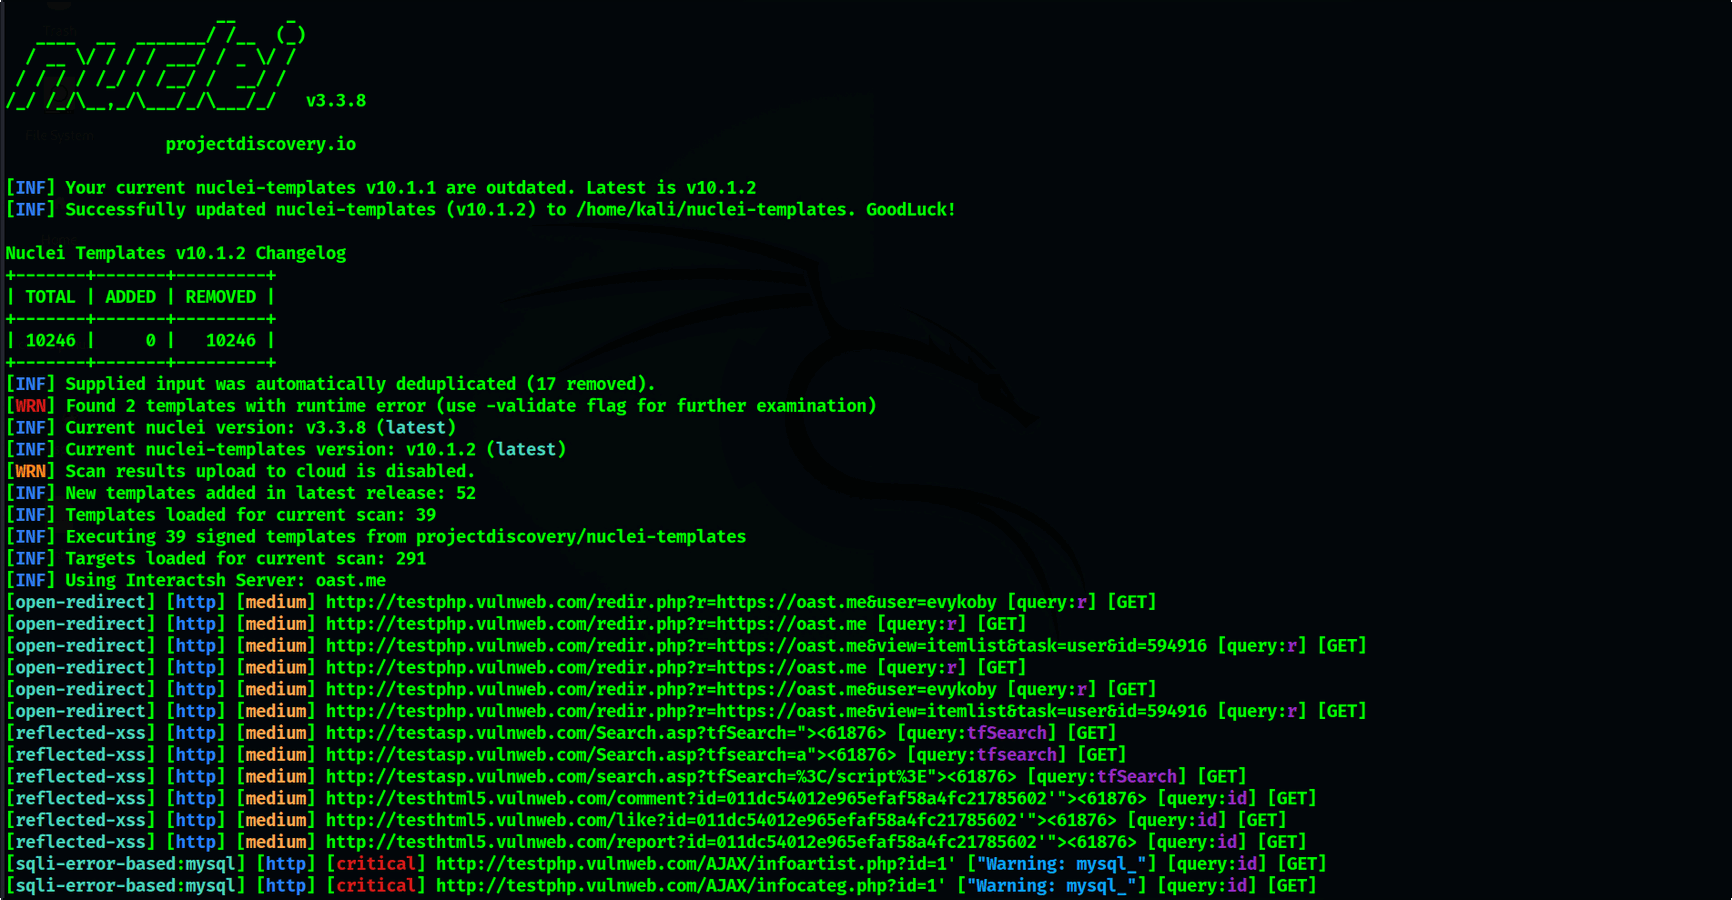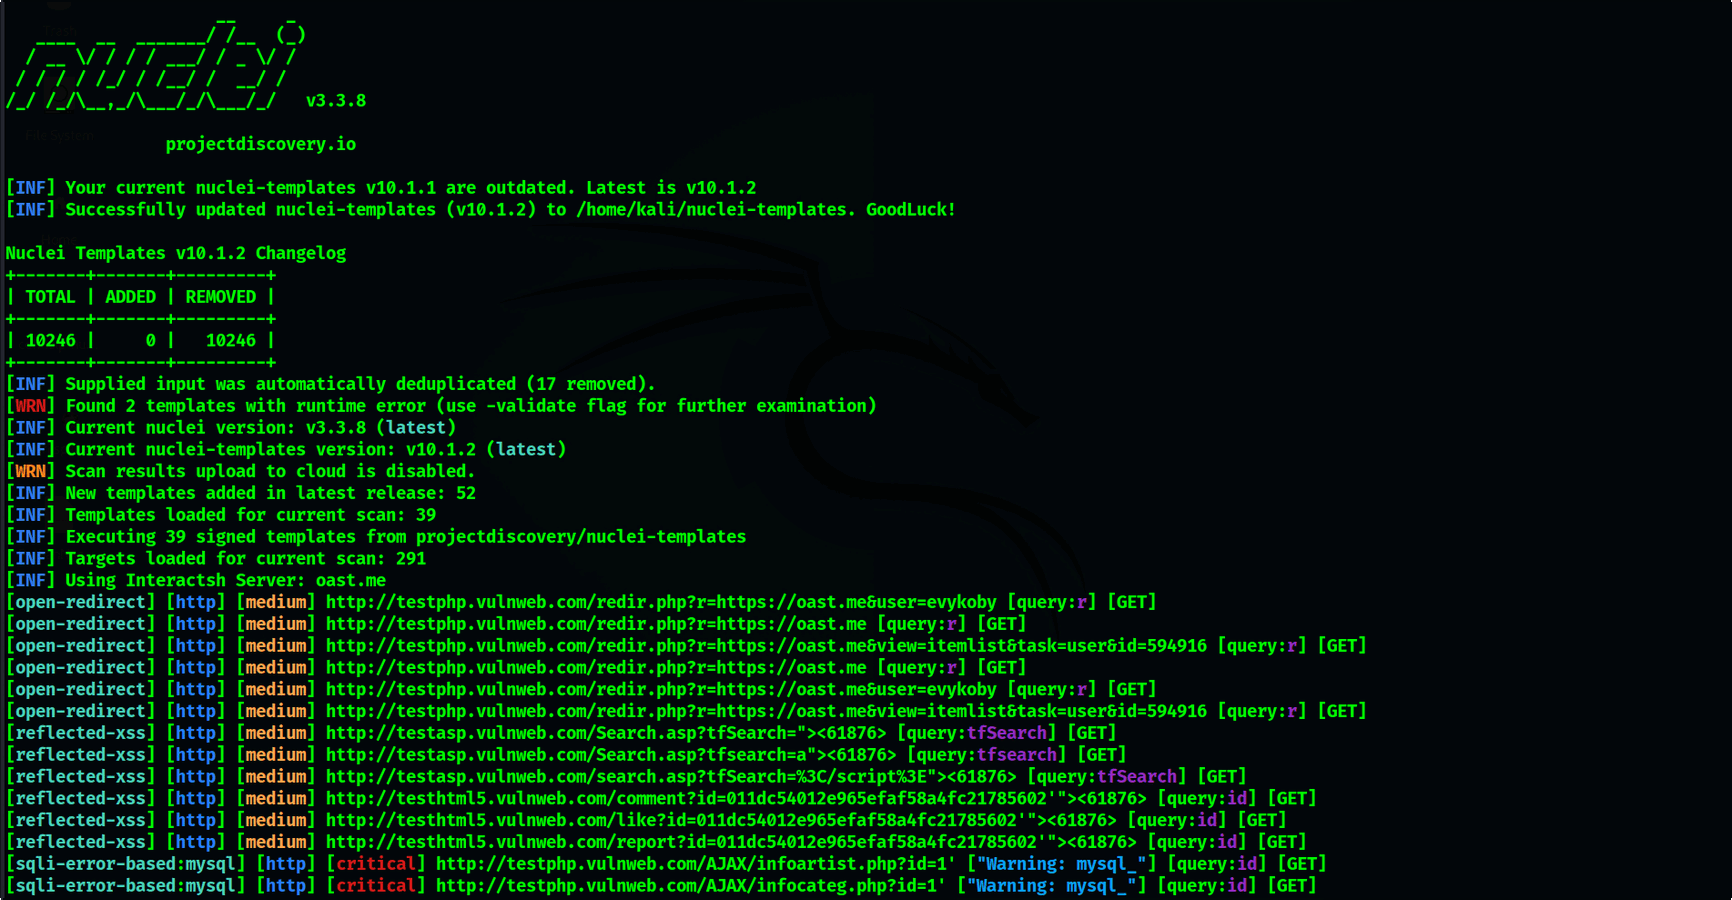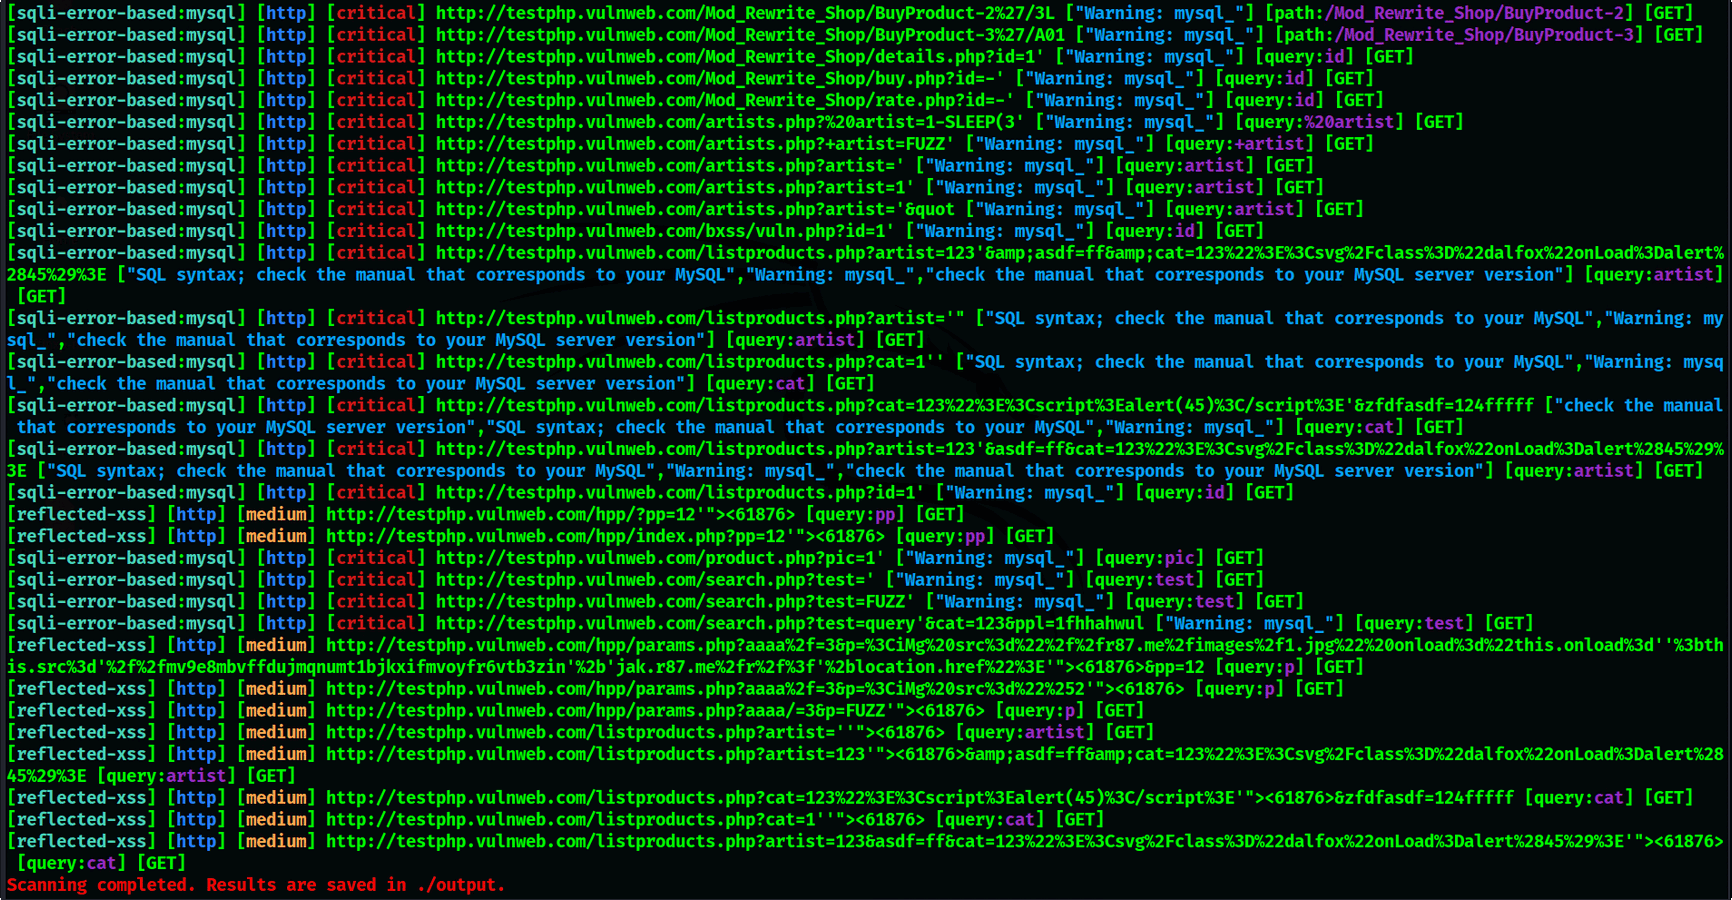
nf -h
سيعرض هذا المساعدة الخاصة بالأداة. فيما يلي الخيارات التي تدعمها.
NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)
لتثبيت NucleiFuzzer، اتبع هذه الخطوات:
git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."
فيما يلي بعض الأمثلة على كيفية استخدام NucleiFuzzer:
تشغيل NucleiFuzzer على نطاق واحد:
nf -d example.com
شغّل NucleiFuzzer على عدة نطاقات من ملف:
nf -f file.txt
لمشاهدة عرض عملي لأداة NucleiFuzzer شاهد الفيديو أدناه 👇

المساهمات مرحّب بها! إذا كنت ترغب في المساهمة في NucleiFuzzer، يُرجى اتباع الخطوات التالية:
صُنع بواسطة
Satya Prakash | 0xKayala \
باحث أمني (Security Researcher) وصائد ثغرات (Bug Hunter) \


