
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 ragnt/angryoxide
أداة تدقيق هجومية لشبكات 802.11 تعمل على أتمتة التقاط مصافحة WPA/WPA2 وPMKID باستخدام هجمات إلغاء المصادقة، والعميل المارق، وتبديل القنوات، مع وضع…
 mandatoryprogrammer/xsshunter-express
نسخة سهلة الإعداد من XSS Hunter. يتم إعدادها في خمس دقائق ولا تتطلب أي صيانة!
 alphaseclab/awesome-rat
موارد RAT و C&C. أكثر من 250 مشروعًا مفتوح المصدر، وأكثر من 1200 مدونة/فيديو حول RAT/C&C.
 samyk/skyjack
طائرة بدون طيار مصمَّمة للبحث بشكل مستقل عن أي طائرات Parrot أو 3DR أخرى ضمن نطاق لاسلكي أو نطاق طيران، واختراقها، والاستيلاء الكامل عليها لاسلكيًا،…
 moham3driahi/xattacker
X Attacker Tool ☣ ماسح ضعف المواقع الإلكترونية ومستغل آلي
 abhinavsingh/proxy.py
💫 بديل Ngrok FRP • ⚡ سريع • 🪶 خفيف الوزن • 0️⃣ بدون تبعيات • 🔌 قابل للتوصيل • 😈 اعتراض TLS • 🔒 DNS-over-HTTPS • 🔥 شبكة VPN للفقراء • ⏪ عكسي و ⏩…
 tegal1337/cilocks
اختراق شاشة قفل الواجهة، Metasploit، والمزيد من اختراق أندرويد/آي أو إس
 secgroundzero/warberry
WarBerryPi - الاستغلال التكتيكي
 pentestfunctions/blueducky
🚨 CVE-2023-45866 - تطبيق BlueDucky (باستخدام DuckyScript) 🔓 اقتران غير مُصادق عليه يؤدي إلى تنفيذ التعليمات البرمجية (باستخدام لوحة مفاتيح HID)
 diego-treitos/linux-smart-enumeration
أداة تعداد لنظام لينكس لاختبار الاختراق ومسابقات CTF مع مستويات التفصيل
 wangyihang/platypus
:hammer: مدير آلات حديث وعابر للمنصات
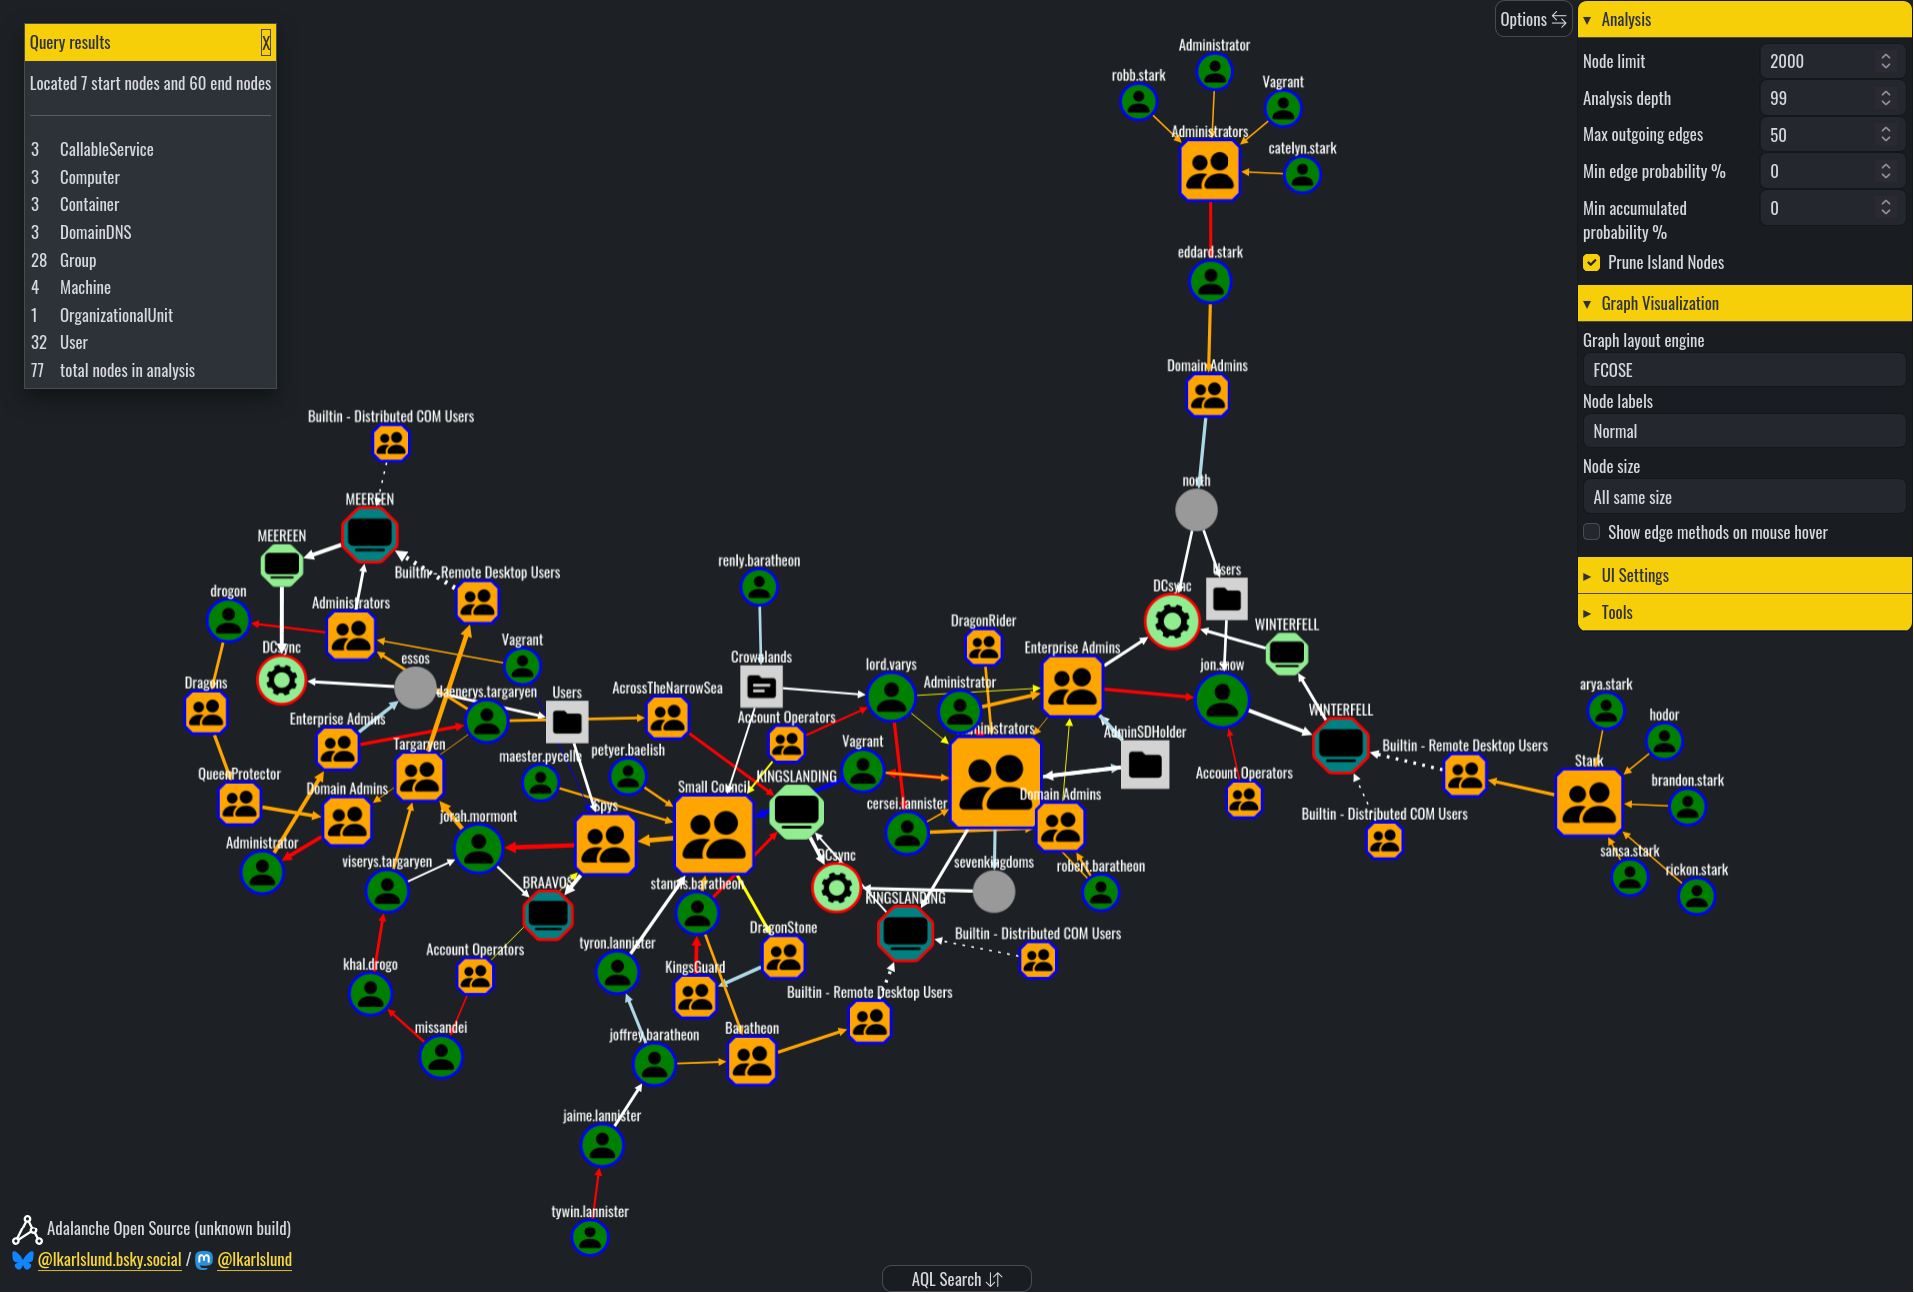 lkarlslund/adalanche
مخطط ومستكشف الرسم البياني للهجوم (Active Directory) ... من هو *حقًا* Domain Admin؟

 aress31/burpgpt
إضافة لـ Burp Suite تدمج GPT من OpenAI لإجراء مسح سلبي إضافي لاكتشاف ثغرات مخصصة للغاية، وتتيح إجراء تحليل قائم على حركة المرور من أي نوع.
 secretsquirrel/the-backdoor-factory
تصحيح ثنائيات PE وELF وMach-O باستخدام الشيلكود — نسخة جديدة قيد التطوير، متاحة للداعمين فقط.
 xiphosresearch/exploits
كود استغلال متنوع
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - هي واجهة ويب قوية تساعدك على التلاعب بتطبيقات Android و iOS أثناء وقت التشغيل








